Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 50 artykułów z tagiem malware
2026-09-27
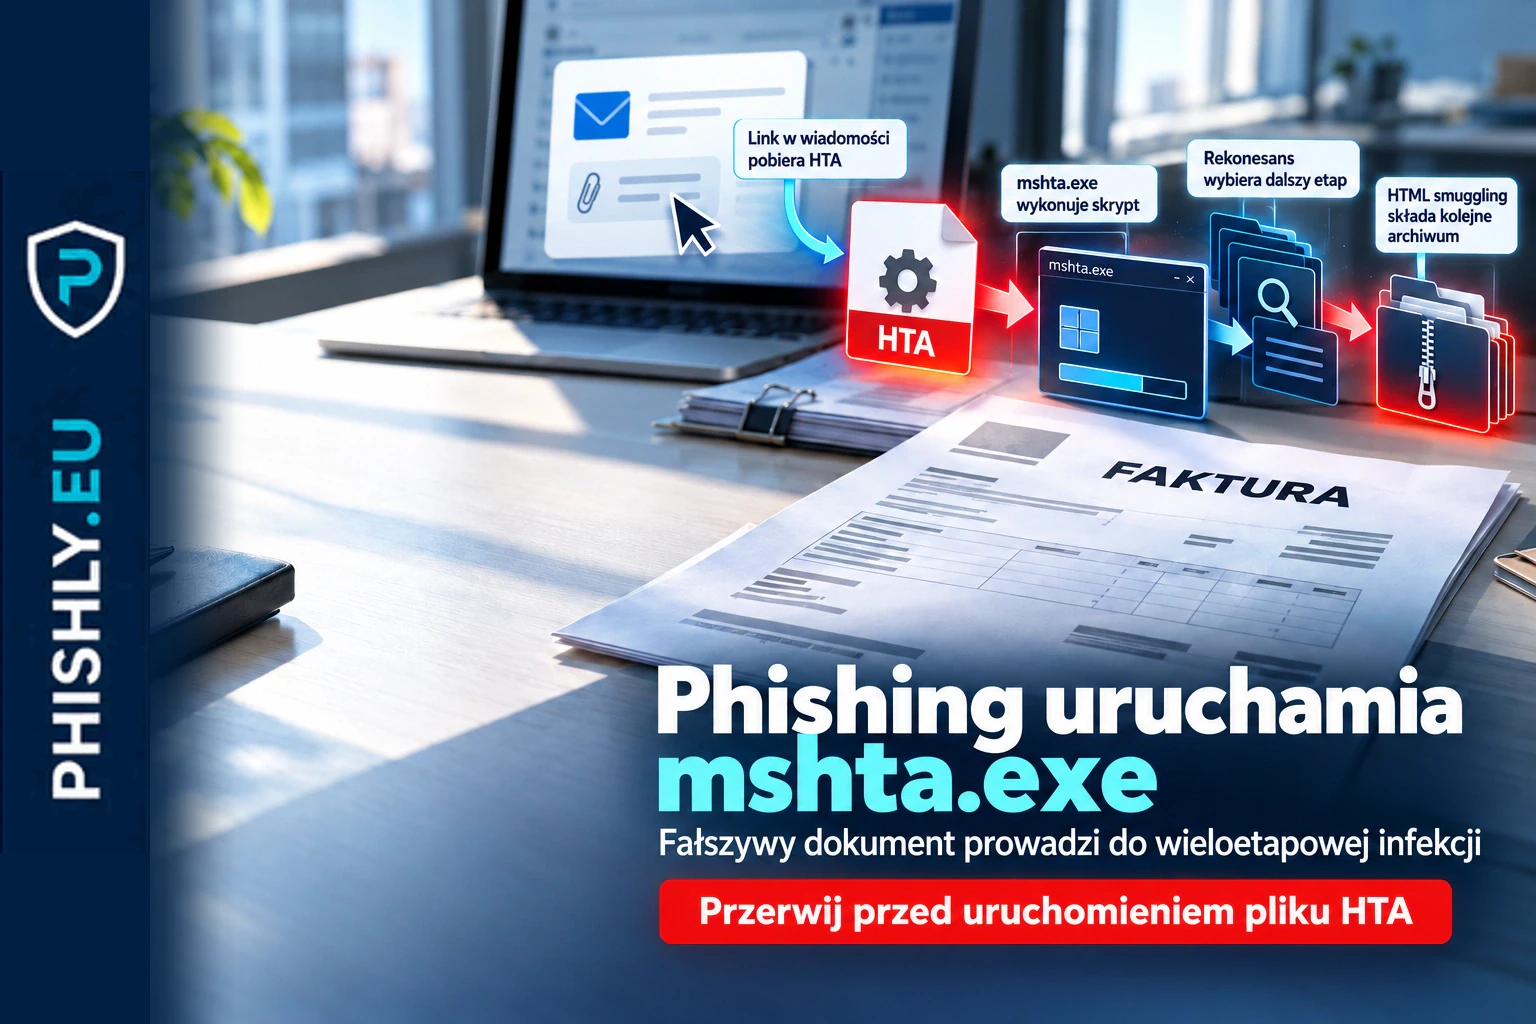
Fortra ostrzega przed phishingiem z HTML smuggling i mshta.exe
Aktywna kampania phishingowa wykorzystuje fałszywe faktury i pisma sądowe, pliki HTA, HTML smuggling oraz mshta.exe do rekonesansu i dostarczania malware.
Czytaj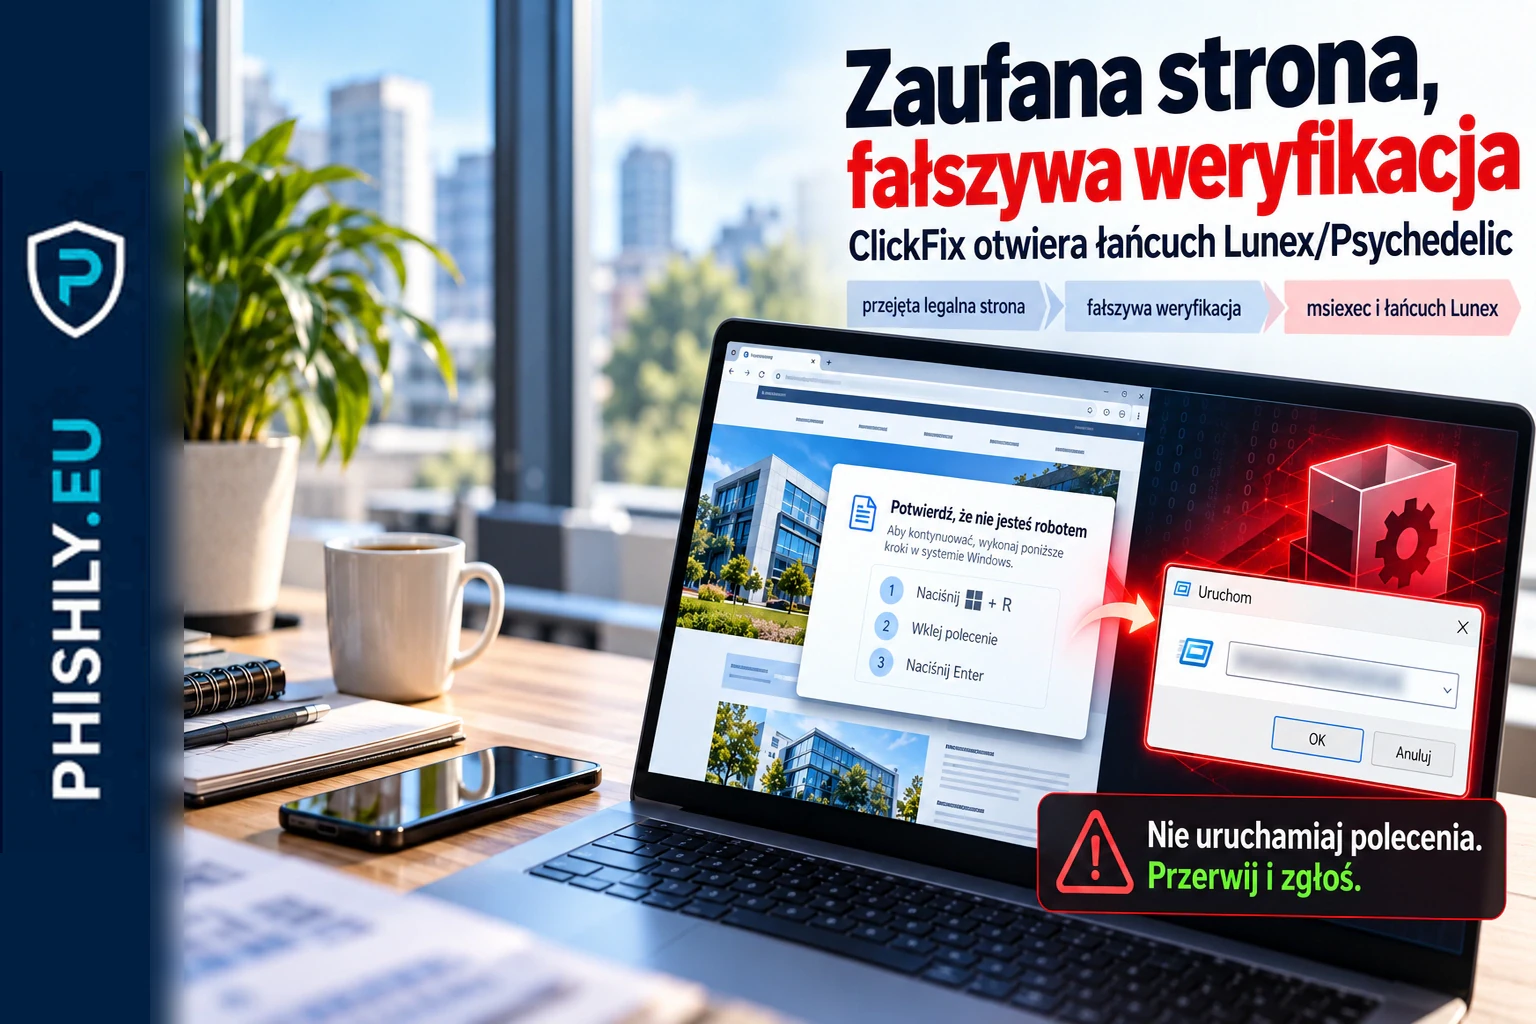
2026-09-27
Lunex i Psychedelic Stealer: ClickFix na przejętych stronach
Przejęte strony ukraińskich firm wyświetlały fałszywą weryfikację Cloudflare. ClickFix uruchamiał łańcuch Lunex prowadzący do kradzieży danych.
Czytaj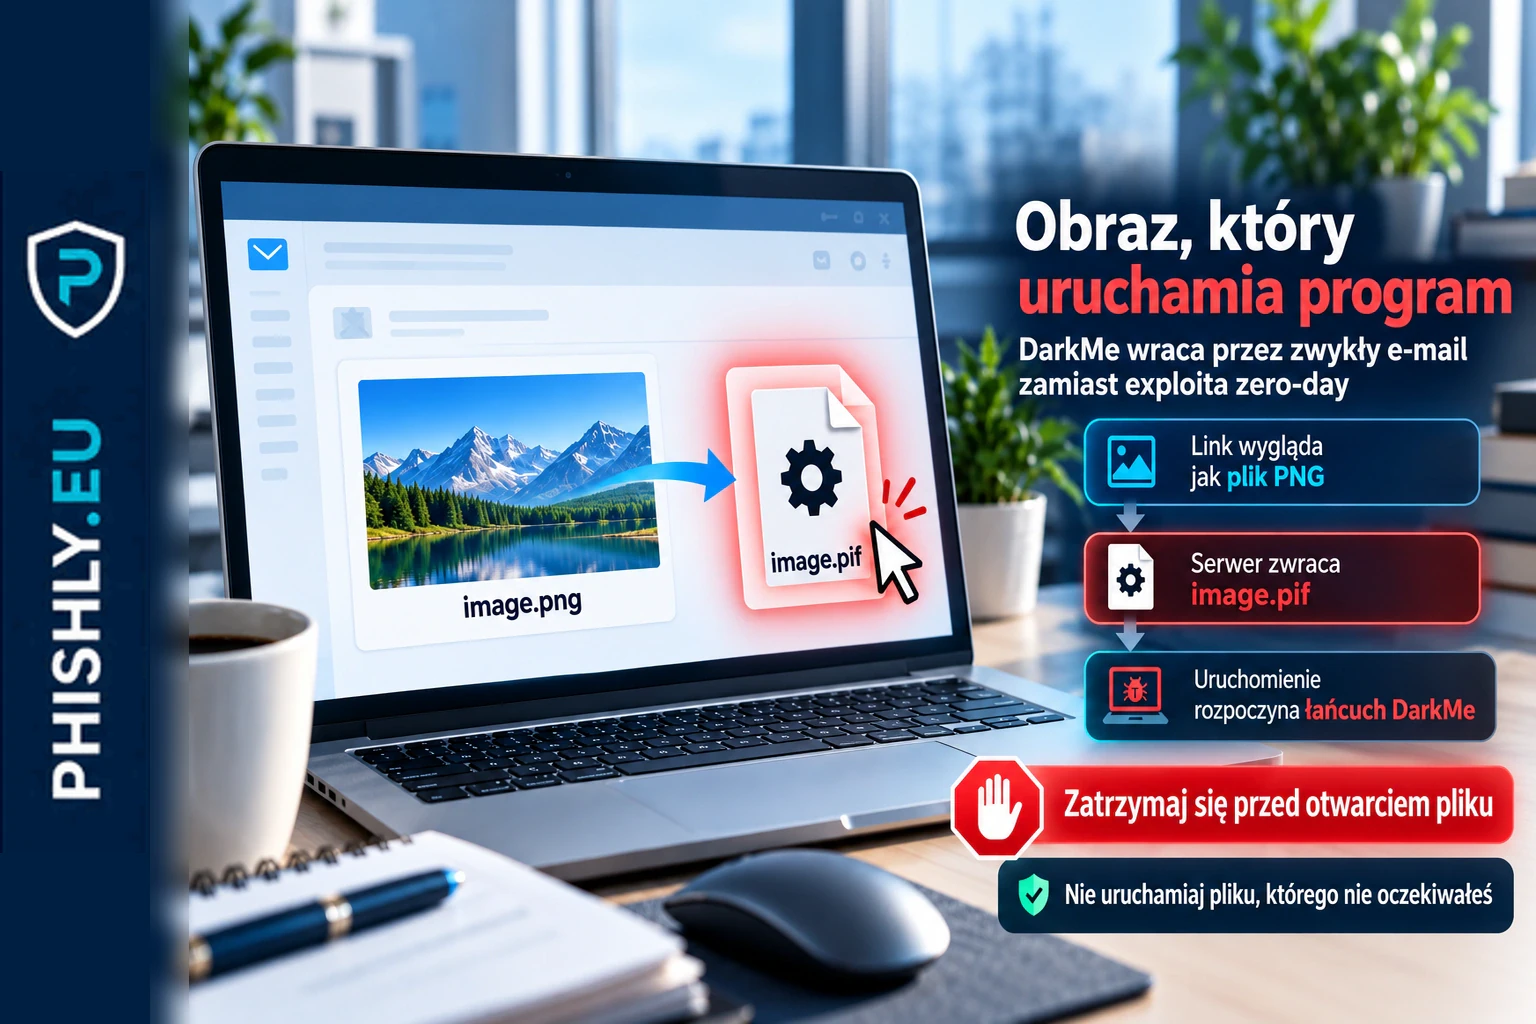
2026-09-27
DarkMe RAT wraca w phishingu: obraz PNG pobiera plik PIF
Nowa kampania DarkMe pokazuje, że malware kojarzony wcześniej z exploitami zero-day może dziś zaczynać się od zwykłego e-maila i pliku udającego obraz.
Czytaj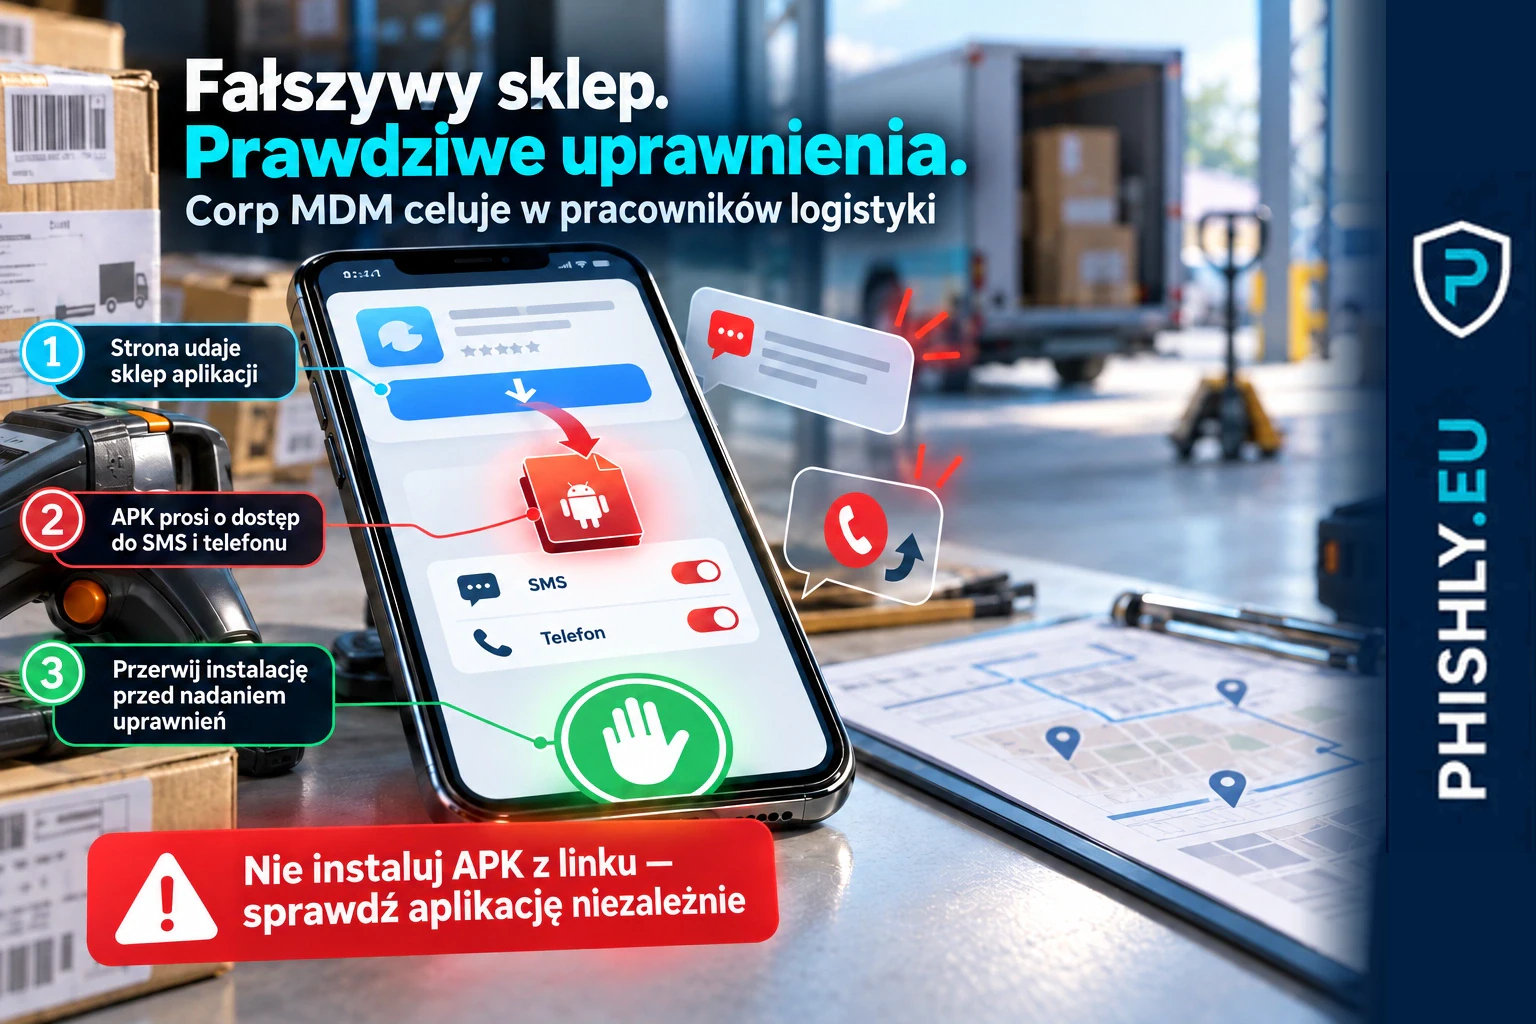
2026-09-27
Corp MDM: fałszywy Google Play atakuje firmy logistyczne
Corp MDM trafia na telefony przez fałszywe strony Google Play podszywające się pod firmy logistyczne. Spyware przechwytuje nowe SMS-y i może przekierowywać połączenia.
Czytaj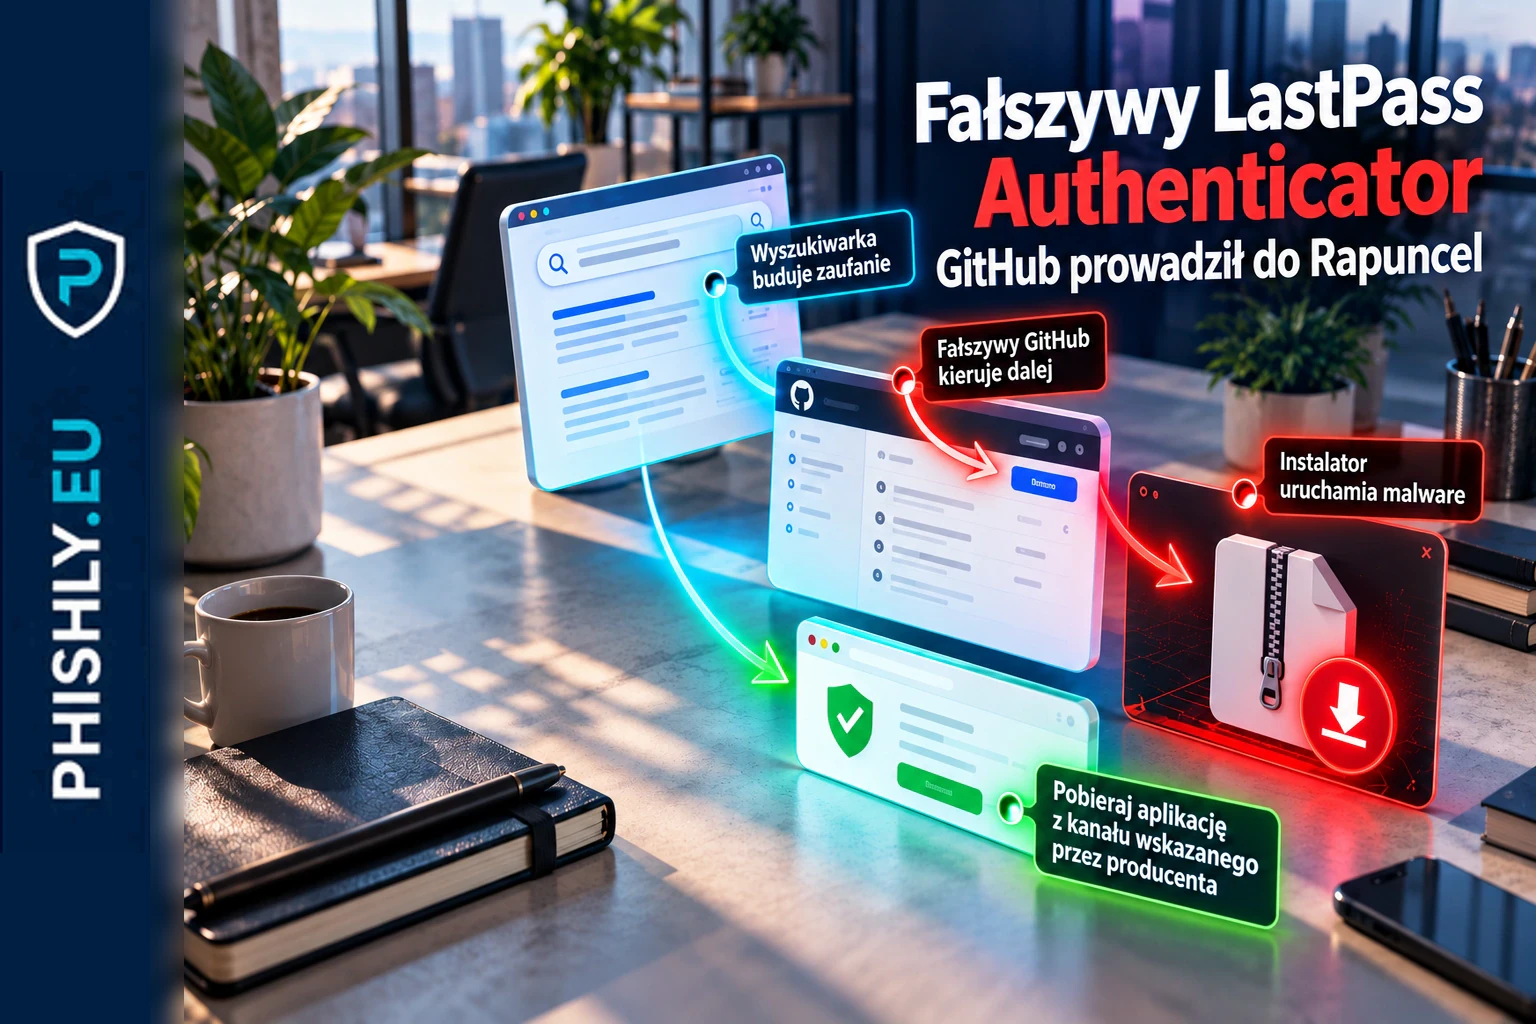
2026-09-27
Fałszywy LastPass Authenticator na GitHubie instalował Rapuncel
Fałszywy LastPass Authenticator z GitHuba prowadził do Rapuncel i sterownika wyłączającego procesy AV/EDR. Zobacz mechanizm i reakcję po uruchomieniu.
Czytaj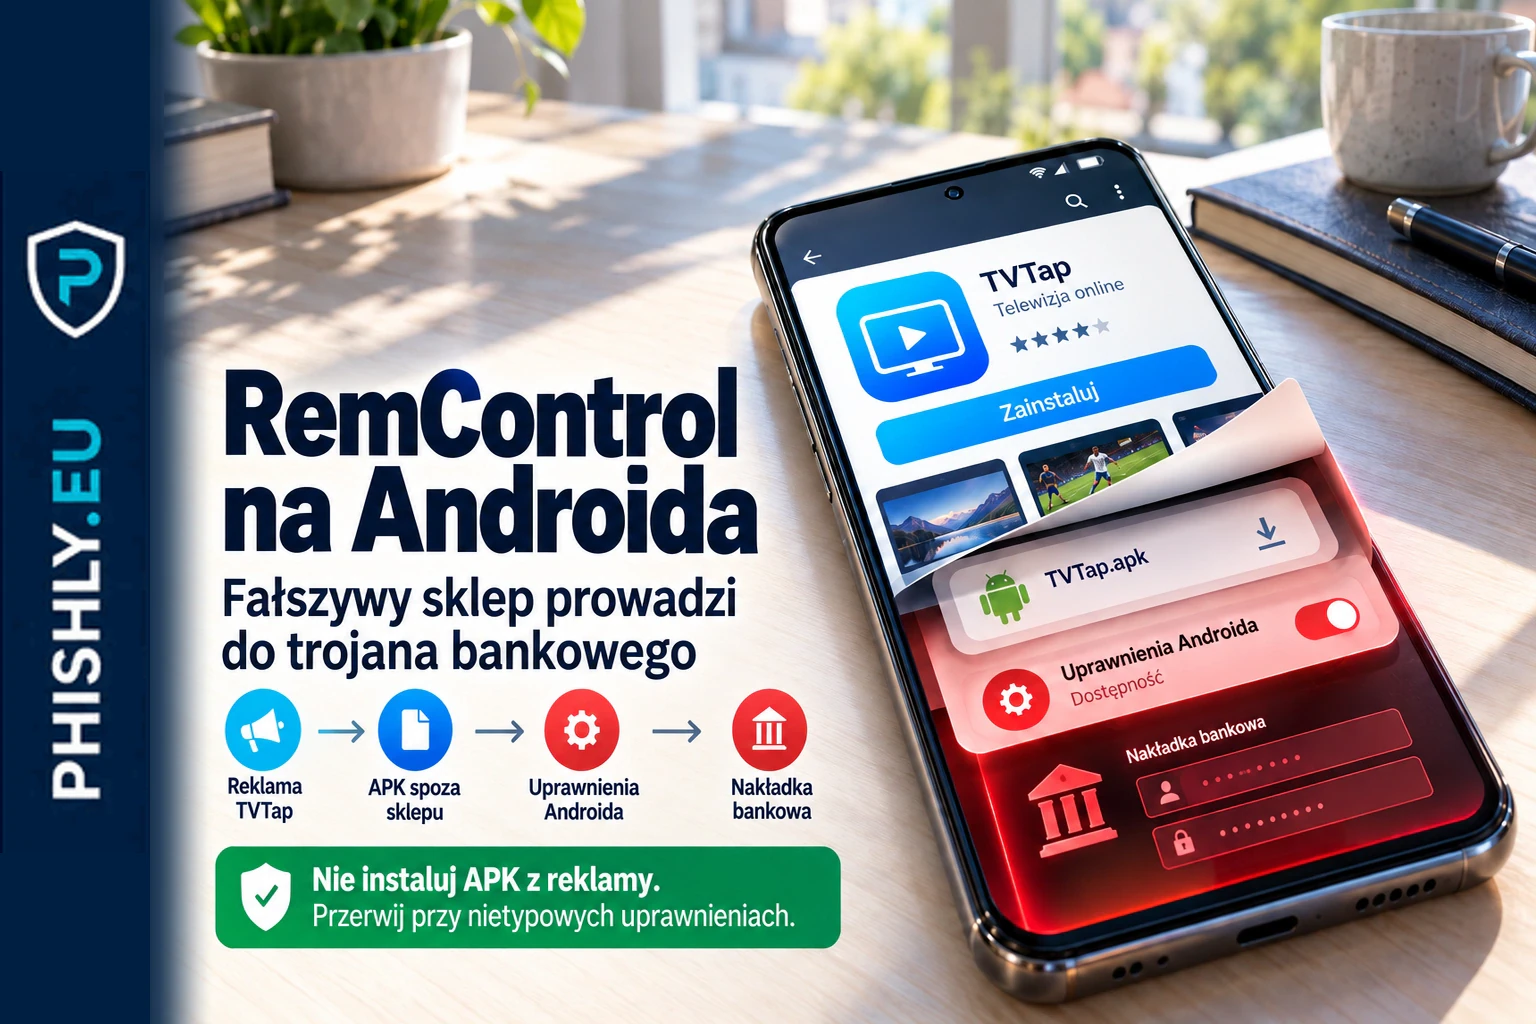
2026-09-27
RemControl atakuje Androida. Fałszywy Google Play prowadzi do trojana bankowego
RemControl to nowy trojan bankowy na Androida rozprowadzany przez reklamy i fałszywe strony Google Play z TVTap. Group-IB potwierdza cele także w Polsce.
Czytaj