Lunex i Psychedelic Stealer: ClickFix na przejętych stronach
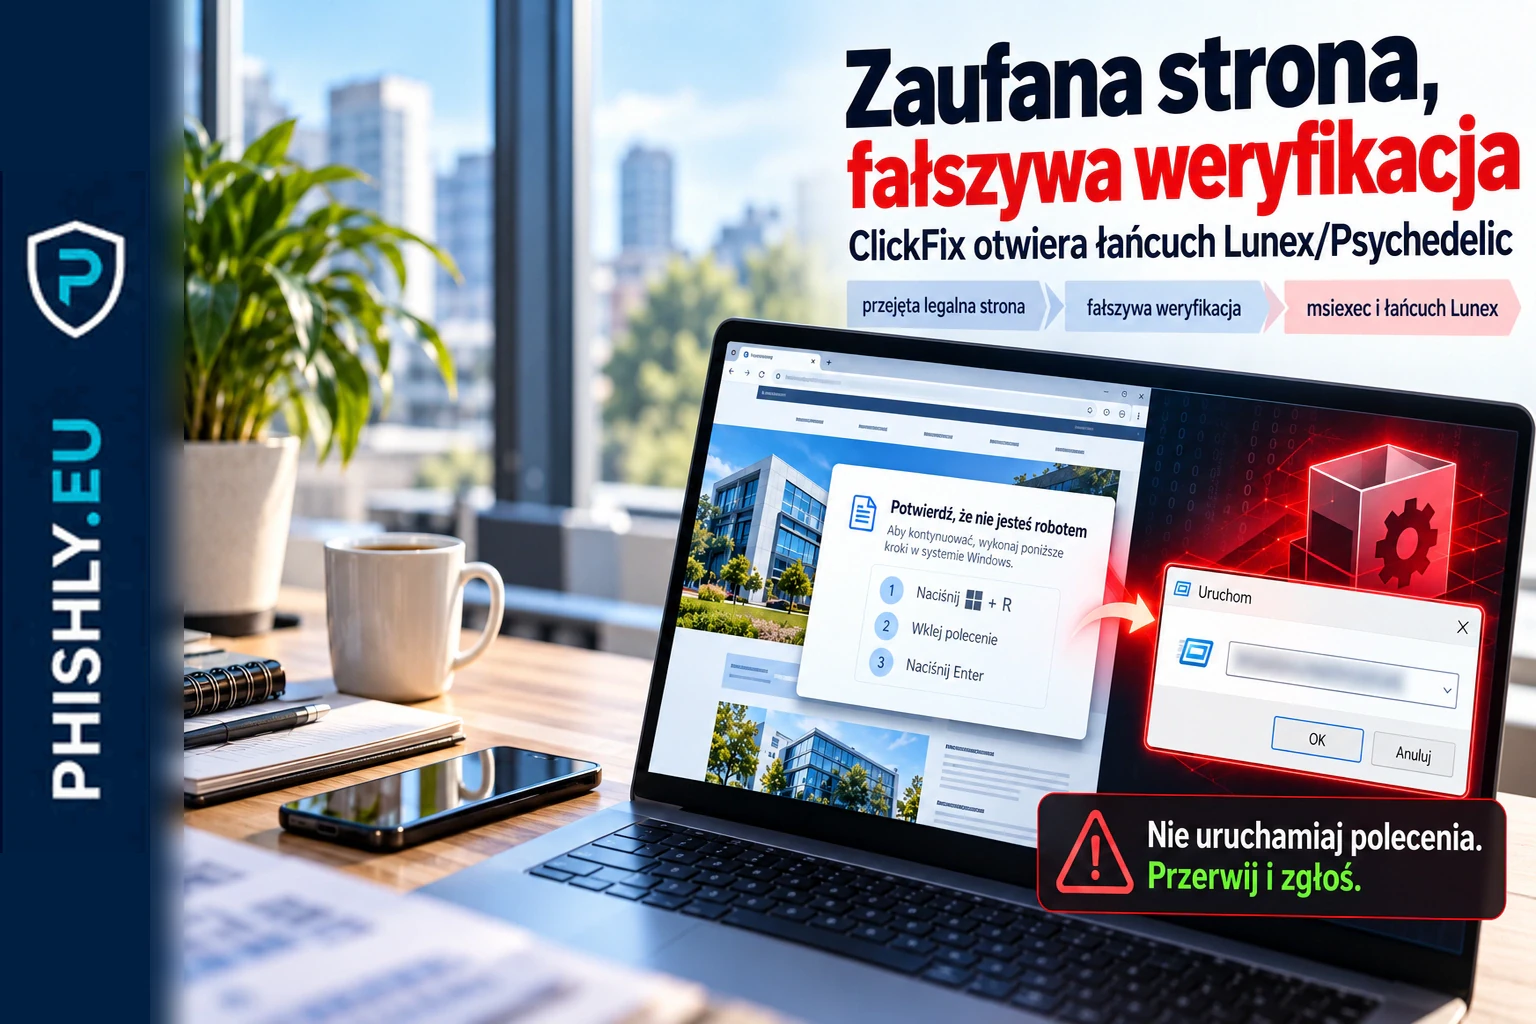
Przejęte strony ukraińskich firm wyświetlały fałszywą weryfikację Cloudflare. ClickFix uruchamiał łańcuch Lunex prowadzący do kradzieży danych.
TL;DR
We wrześniu 2026 przejęte strony ukraińskich firm zaczęły wyświetlać fałszywą weryfikację przypominającą Cloudflare. Według Arctic Wolf Labs, zespołu badającego zagrożenia, przynęta używała techniki ClickFix: po interakcji kopiowała do schowka polecenie Windows Installer i nakłaniała użytkownika do wklejenia go w oknie Uruchom.
Końcowy program został początkowo opisany jako Psychedelic Stealer. Nowsza analiza Ontinue, firmy zajmującej się wykrywaniem i reagowaniem na zagrożenia, wiąże te same próbki i infrastrukturę z platformą Lunex Malware-as-a-Service (MaaS). MaaS oznacza model, w którym twórcy udostępniają przestępcom gotową platformę i malware jako usługę.
Dla użytkownika punkt decyzji nie zmienia się: prawdziwa weryfikacja w przeglądarce nie powinna wymagać otwierania Windows Uruchom i ręcznego wykonywania polecenia. Mechanizm ClickFix opisujemy szerzej w materiale ClickFix i fałszywe CAPTCHA.
Przejęta strona staje się przynętą
W tym przypadku użytkownik nie musiał zaczynać od podejrzanej domeny. Arctic Wolf znalazł złośliwe elementy osadzone na legalnych stronach ukraińskich firm. Wstrzyknięty iframe ładował kontrolowaną przez napastników stronę z fałszywą weryfikacją.
To zmienia kontekst socjotechniki. Użytkownik może wejść na witrynę, którą zna lub której adres wygląda poprawnie, a dopiero wewnątrz zobaczyć instrukcję przygotowaną przez napastnika. Sama reputacja domeny nie wystarcza więc do oceny kolejnego kroku.
Fałszywy ekran naśladował mechanizmy kojarzone z Cloudflare, ale wyświetlany identyfikator i przebieg weryfikacji nie były dowodem działania prawdziwej usługi Cloudflare. Krytyczny sygnał pojawiał się wtedy, gdy strona wychodziła poza przeglądarkę i prowadziła użytkownika do wykonania polecenia w systemie.
Jak ClickFix uruchamiał łańcuch Lunex
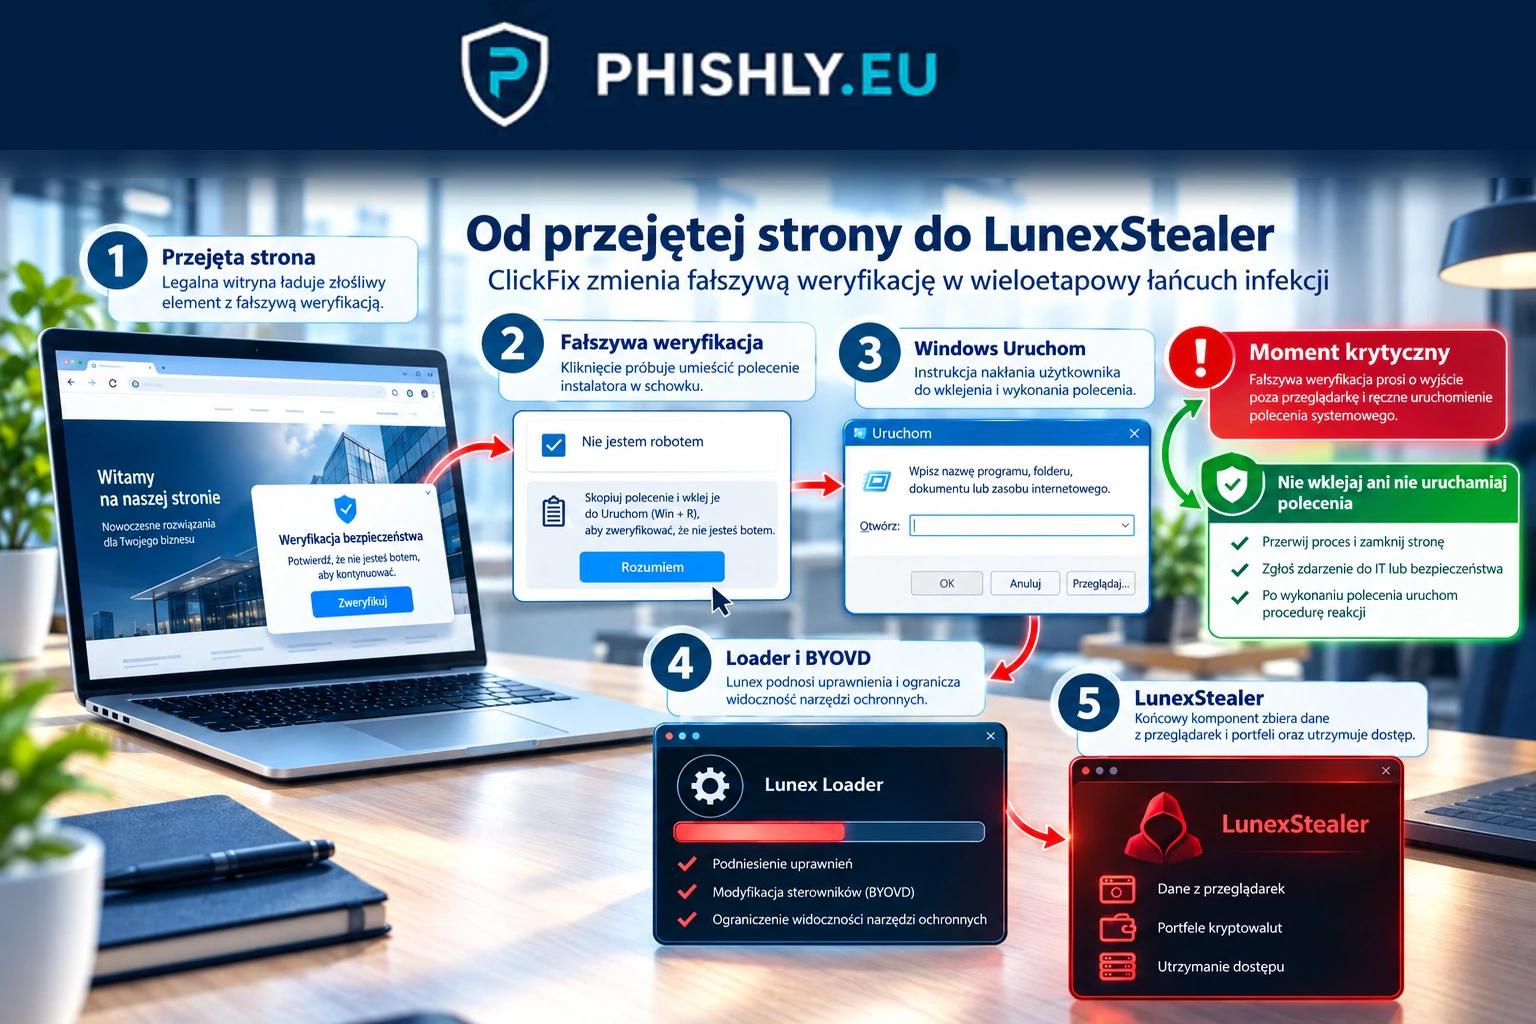
Po kliknięciu elementu fałszywej weryfikacji strona próbowała umieścić w schowku polecenie wykorzystujące msiexec.exe, czyli legalny składnik Windows służący do instalowania pakietów MSI. Następnie użytkownik otrzymywał instrukcję otwarcia okna Uruchom, wklejenia treści i zatwierdzenia jej.
Arctic Wolf opisał dalszy etap jako dostarczenie programu Psychedelic Stealer. Ontinue przeanalizowało ten sam łańcuch szerzej: instalator MSI uruchamiał loader Lunex, który podnosił uprawnienia, ładował podatny sterownik AMD i używał techniki Bring Your Own Vulnerable Driver (BYOVD). BYOVD polega na wykorzystaniu legalnie podpisanego, ale podatnego sterownika do wykonania działań z wysokimi uprawnieniami.
Według Ontinue sterownik był używany do ograniczania widoczności narzędzi ochronnych przed uruchomieniem końcowego LunexStealer. Prosty ekran „potwierdź, że nie jesteś robotem” był więc tylko wejściem do znacznie bardziej rozbudowanego łańcucha.
Co kradł LunexStealer
Analizowany program zbierał dane z przeglądarek Chromium, w tym zapisane dane logowania i informacje związane z sesjami. Oba zespoły badawcze opisały także zainteresowanie danymi portfeli kryptowalut.
Ontinue wskazuje dodatkowo mechanizmy utrzymania dostępu: wpis uruchamiany przy logowaniu, ukryte zadanie harmonogramu oraz Native Messaging Host dla Chrome i Edge. Ten ostatni mechanizm pozwala lokalnemu komponentowi komunikować się z przeglądarką i w analizowanym przypadku zapewniał funkcje dostępu do plików oraz uruchamiania programów.
Nie oznacza to, że każdy użytkownik, który zobaczył fałszywą weryfikację, został zainfekowany. Arctic Wolf wyraźnie rozdziela telemetrię przynęty od potwierdzonego wykonania malware.
557 wyświetleń nie oznacza 557 infekcji
Panel zarządzający przynętą zarejestrował 557 wyświetleń w 32 krajach, 426 kliknięć i 79 zdarzeń oznaczonych jako „complete”. Ukraina odpowiadała za większość tej aktywności; w panelu znalazły się też zdarzenia przypisane m.in. do Polski.
Te liczby wymagają ostrożnej interpretacji. Arctic Wolf podkreśla, że „view”, „click” i „complete” opisują postęp w interfejsie strony. Nie potwierdzają samodzielnie, że polecenie zostało wykonane, MSI zainstalowany, a urządzenie przejęte.
Dlatego nie należy przedstawiać 79 zdarzeń „complete” jako 79 infekcji. To dane o zachowaniu wobec przynęty, a nie pełna telemetria urządzeń końcowych.
Dlaczego ta kampania jest istotna dla firm
W klasycznym szkoleniu użytkownik często uczy się sprawdzać adres strony i unikać nieznanych domen. Tutaj pierwszy kontekst mógł być prawidłowy, bo napastnicy wykorzystywali przejęte witryny działających firm.
Drugi problem to znajomy wygląd zabezpieczenia. CAPTCHA, ekran antybotowy i identyfikator przypominający element usługi ochronnej mogą obniżyć czujność. Dopiero prośba o wykonanie polecenia ujawnia, że proces przestał przypominać normalną weryfikację.
Trzeci element to wykorzystanie legalnego narzędzia systemowego. msiexec.exe jest zwykłym składnikiem Windows. Sam fakt użycia legalnego programu nie przesądza o bezpieczeństwie czynności. Znaczenie ma kontekst: strona internetowa przekonuje użytkownika do uruchomienia instalatora pobieranego z zewnętrznej infrastruktury.
Co powinien zrobić użytkownik
Jeżeli strona, CAPTCHA lub komunikat bezpieczeństwa każe otworzyć Windows Uruchom, PowerShell, Terminal albo wiersz polecenia i wkleić przygotowaną treść, proces należy przerwać. Użytkownik nie musi rozpoznawać Lunex ani analizować polecenia.
W środowisku firmowym kolejnym krokiem powinno być zgłoszenie zdarzenia do zespołu bezpieczeństwa lub pomocy technicznej. Jeśli polecenie zostało już wykonane, zgłoszenie powinno nastąpić od razu, zgodnie z procedurą organizacji, aby można było sprawdzić urządzenie, sesje i aktywność konta.
Warto ćwiczyć właśnie ten moment w testach phishingowych dla firm: nie tylko wejście w link, lecz także reakcję na fałszywą weryfikację i nietypową instrukcję po kliknięciu.
Co powinna sprawdzić organizacja
Zespół IT lub bezpieczeństwa powinien uwzględniać scenariusze, w których przeglądarka uruchamia albo poprzedza nietypowe użycie narzędzi systemowych. W tym przypadku istotne są m.in. zdalne instalacje MSI, nowe zadania harmonogramu, nietypowe wpisy uruchamiane przy logowaniu, rejestracje Native Messaging Host oraz nieoczekiwane ładowanie sterowników.
Organizacja powinna też mieć prostą ścieżkę zgłoszenia dla pracownika. Jeżeli użytkownik wykonał podejrzaną instrukcję, szybkie przekazanie tej informacji daje zespołowi technicznemu szansę na ocenę zdarzenia zanim utracone dane logowania lub sesje zostaną wykorzystane dalej.
W programie security awareness taki przypadek warto pokazywać jako problem zaufania do procesu, a nie tylko do adresu URL. Legalna strona może zostać przejęta, a znajomy ekran może zostać skopiowany. Bezpieczna decyzja nadal opiera się na tym, czy żądana czynność ma sens.
Co wynika z kampanii Lunex/Psychedelic
Kampania łączy przejęte legalne strony, fałszywą weryfikację, ClickFix i rozbudowany malware kradnący dane. Nowsze ustalenia Ontinue rozszerzają pierwotny obraz Psychedelic Stealer o platformę Lunex i etap BYOVD służący do ograniczania monitoringu bezpieczeństwa.
Dla użytkownika nie oznacza to potrzeby uczenia się nazw rodzin malware. Wystarczy jasna granica: strona internetowa nie powinna wymagać ręcznego uruchamiania polecenia systemowego jako warunku weryfikacji. Gdy taki krok się pojawia, należy przerwać proces i zgłosić zdarzenie.
Najczęstsze pytania
Czym jest Psychedelic Stealer?
To nazwa użyta przez Arctic Wolf dla analizowanego programu kradnącego dane z przeglądarek i portfeli. Nowsza analiza Ontinue łączy ten sam komponent z platformą Lunex i nazywa go LunexStealer.
Czy samo wejście na przejętą stronę oznaczało infekcję?
Nie. Opisany łańcuch wymagał dalszej interakcji użytkownika, w tym wykonania polecenia skopiowanego przez fałszywą weryfikację. Telemetria panelu nie potwierdzała samodzielnie instalacji malware.
Dlaczego fałszywa weryfikacja Cloudflare była wiarygodna?
Pojawiała się na przejętych, legalnych stronach firm i naśladowała znany ekran bezpieczeństwa. Zaufanie do prawdziwej witryny mogło obniżyć czujność wobec nietypowej instrukcji.
Co powinien zrobić użytkownik, gdy strona każe otworzyć Windows Uruchom i wkleić polecenie?
Powinien przerwać proces i zgłosić zdarzenie. Zwykła weryfikacja w przeglądarce nie wymaga ręcznego uruchamiania poleceń systemowych.
Źródła
- The Psychedelic Stealer: When a CAPTCHA Becomes an Installer — Analiza Arctic Wolf Labs opisująca przejęte ukraińskie strony, fałszywą weryfikację, telemetrię przynęty i możliwości Psychedelic Stealer.
- Lunex Unmasked: A New Information Stealer Deployed Through BYOVD — Analiza Ontinue łącząca próbki z platformą Lunex i opisująca pełny łańcuch MSI, loader, BYOVD oraz LunexStealer.
- Hacked Ukrainian Sites Serve Fake Cloudflare ClickFix Lures for Psychedelic Stealer — Materiał The Hacker News podsumowujący ustalenia Arctic Wolf dotyczące kampanii ClickFix.
- Lunex Stealer Abuses AMD Driver to Disable Security Monitoring and Steal Browser Credentials — Nowsze podsumowanie ustaleń Ontinue wskazujące, że Psychedelic jest komponentem platformy Lunex.
Czy rozpoznasz phishing?
Sprawdź się na prawdziwych przykładach wiadomości w krótkim quizie.