Analizy zagrożeń i mechanizmów socjotechnicznych
Łączymy kilka niezależnych zdarzeń, aby znaleźć wspólny mechanizm, różnice i punkt, w którym człowiek może bezpiecznie przerwać atak.
Każda analiza oddziela fakty od wniosków, wskazuje działania dla pracownika i organizacji oraz przekłada obserwowany wzorzec na praktykę security awareness.
2026-10-05
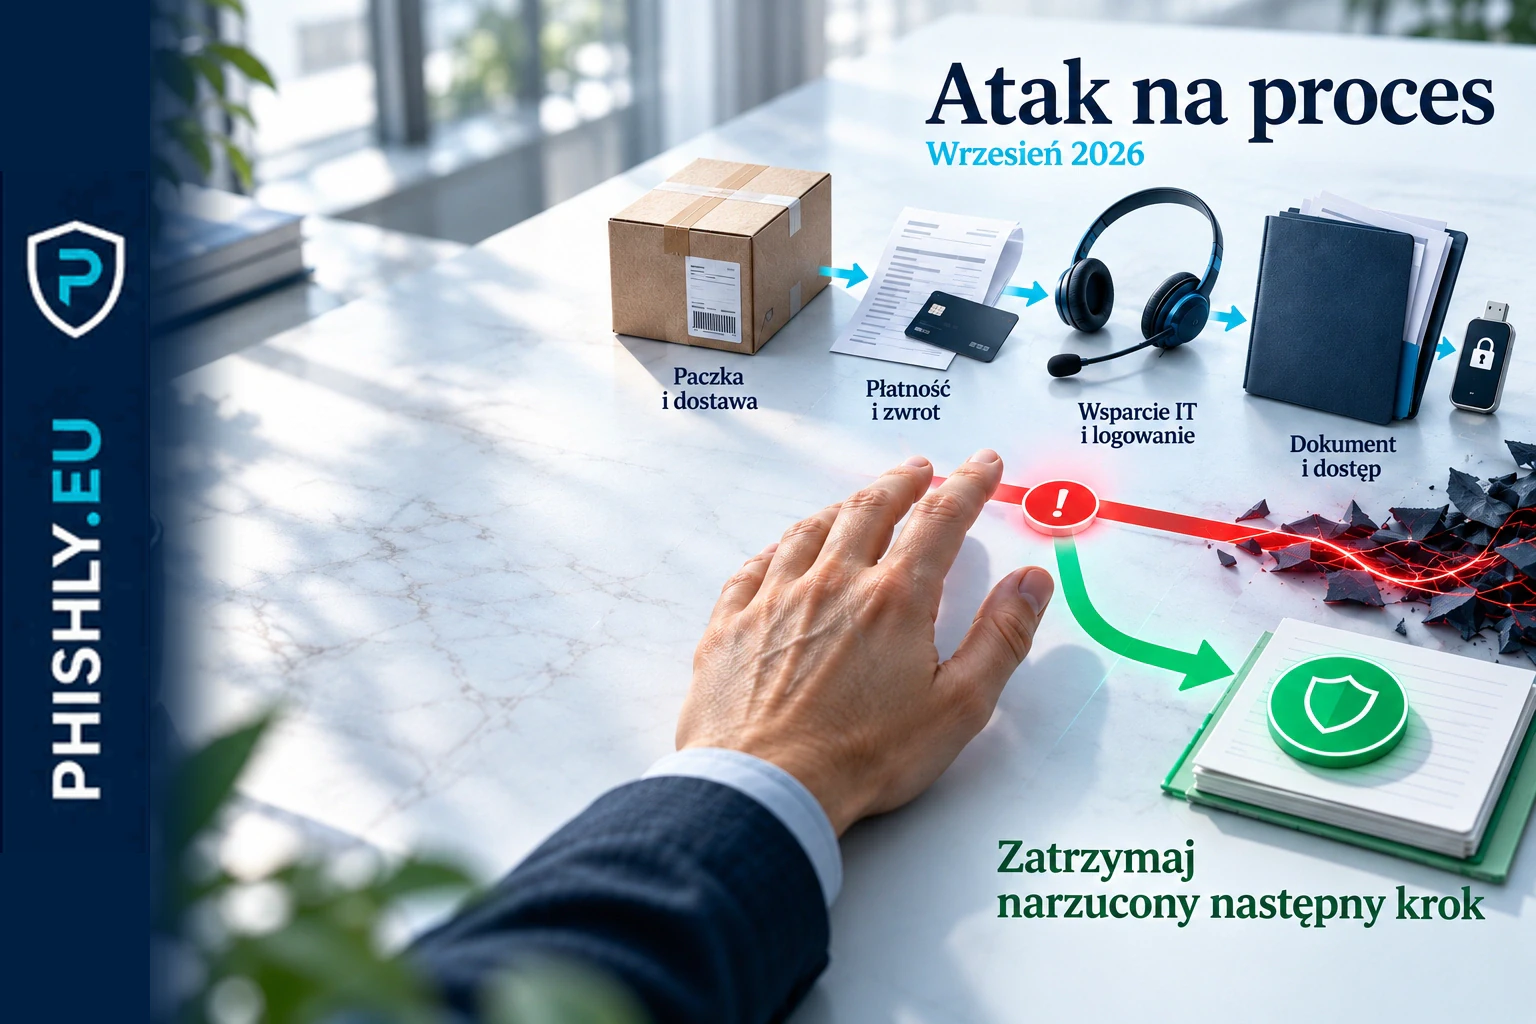
Wrzesień 2026 w phishingu: atak na proces, nie tylko na markę
Wrześniowe zdarzenia z kilku niezależnych źródeł łączył wspólny mechanizm: napastnik nadawał złośliwej prośbie formę wiarygodnego następnego kroku w znanym procesie, więc sama autentyczność marki, domeny lub ekranu nie rozstrzygała o bezpieczeństwie.
Wrześniowe kampanie pokazały, że phishing może przejąć znany proces: dostawę, płatność, wsparcie IT, logowanie lub dokument. Analiza punktu decyzji i obrony.
Czytaj analizę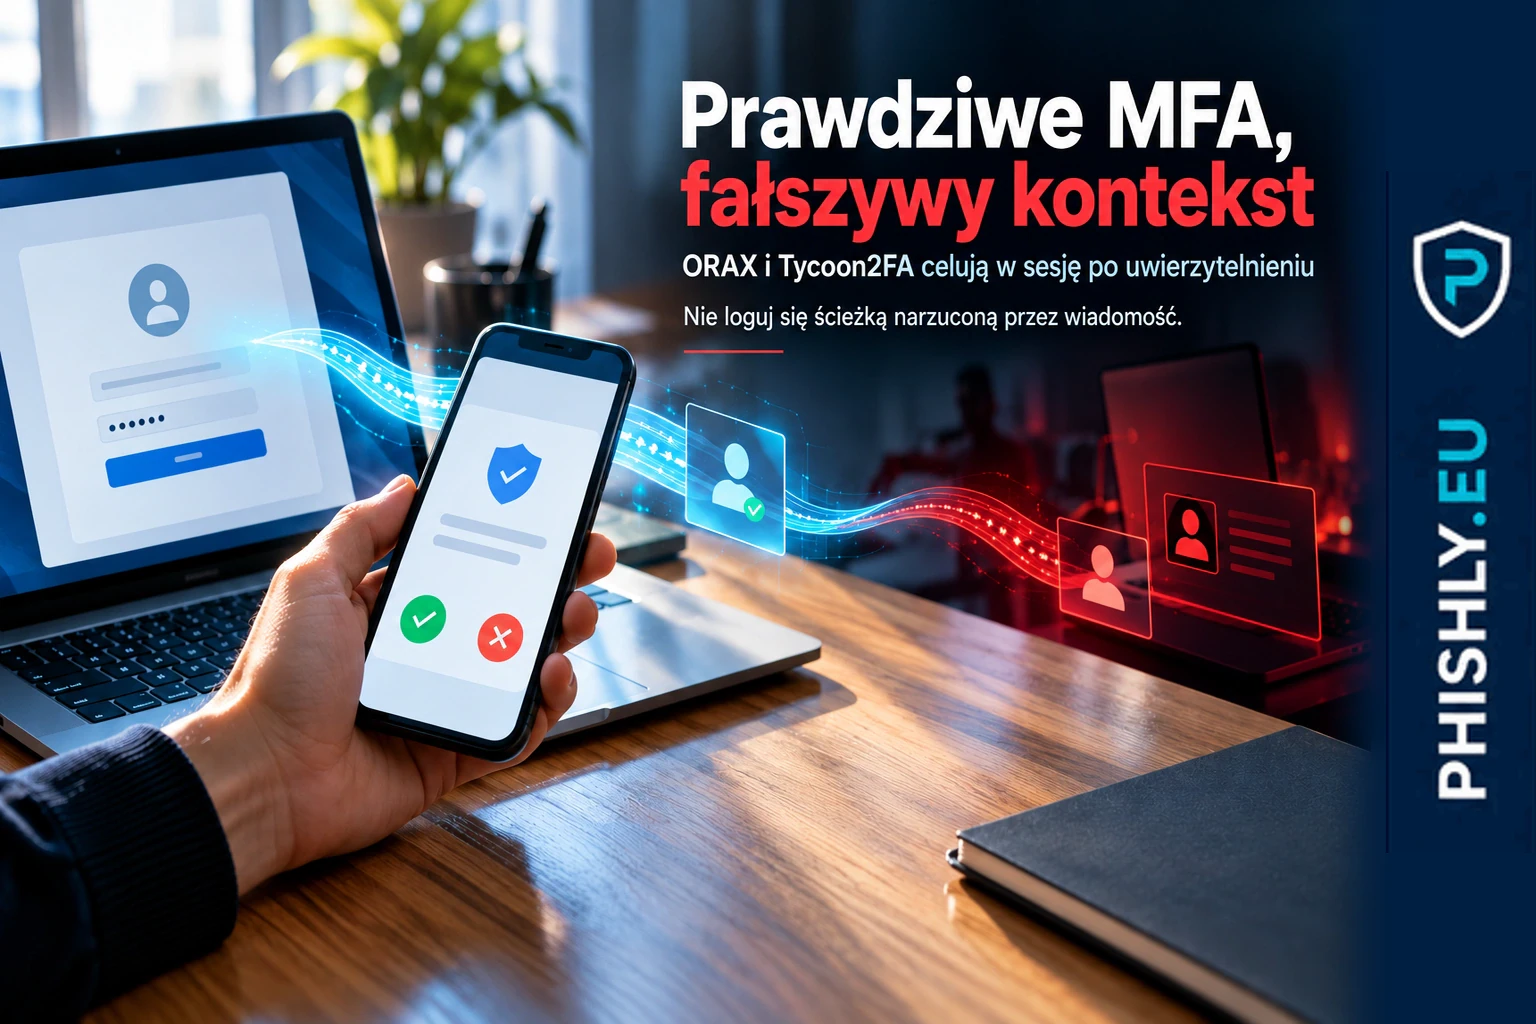
2026-09-27
MFA nie kończy ataku: gdy celem phishingu jest sesja
ORAX i Tycoon2FA pokazują różne techniczne drogi do podobnego rezultatu: napastnik chce uzyskać sesję po MFA. Stabilnym punktem obrony jest decyzja, czy w ogóle rozpoczynać logowanie z kontekstu narzuconego przez wiadomość.
ORAX i Tycoon2FA pokazują dwie różne drogi do przejęcia sesji po MFA. Analiza wyjaśnia wspólny mechanizm, różnice i decyzje, które mogą przerwać atak.
Czytaj analizę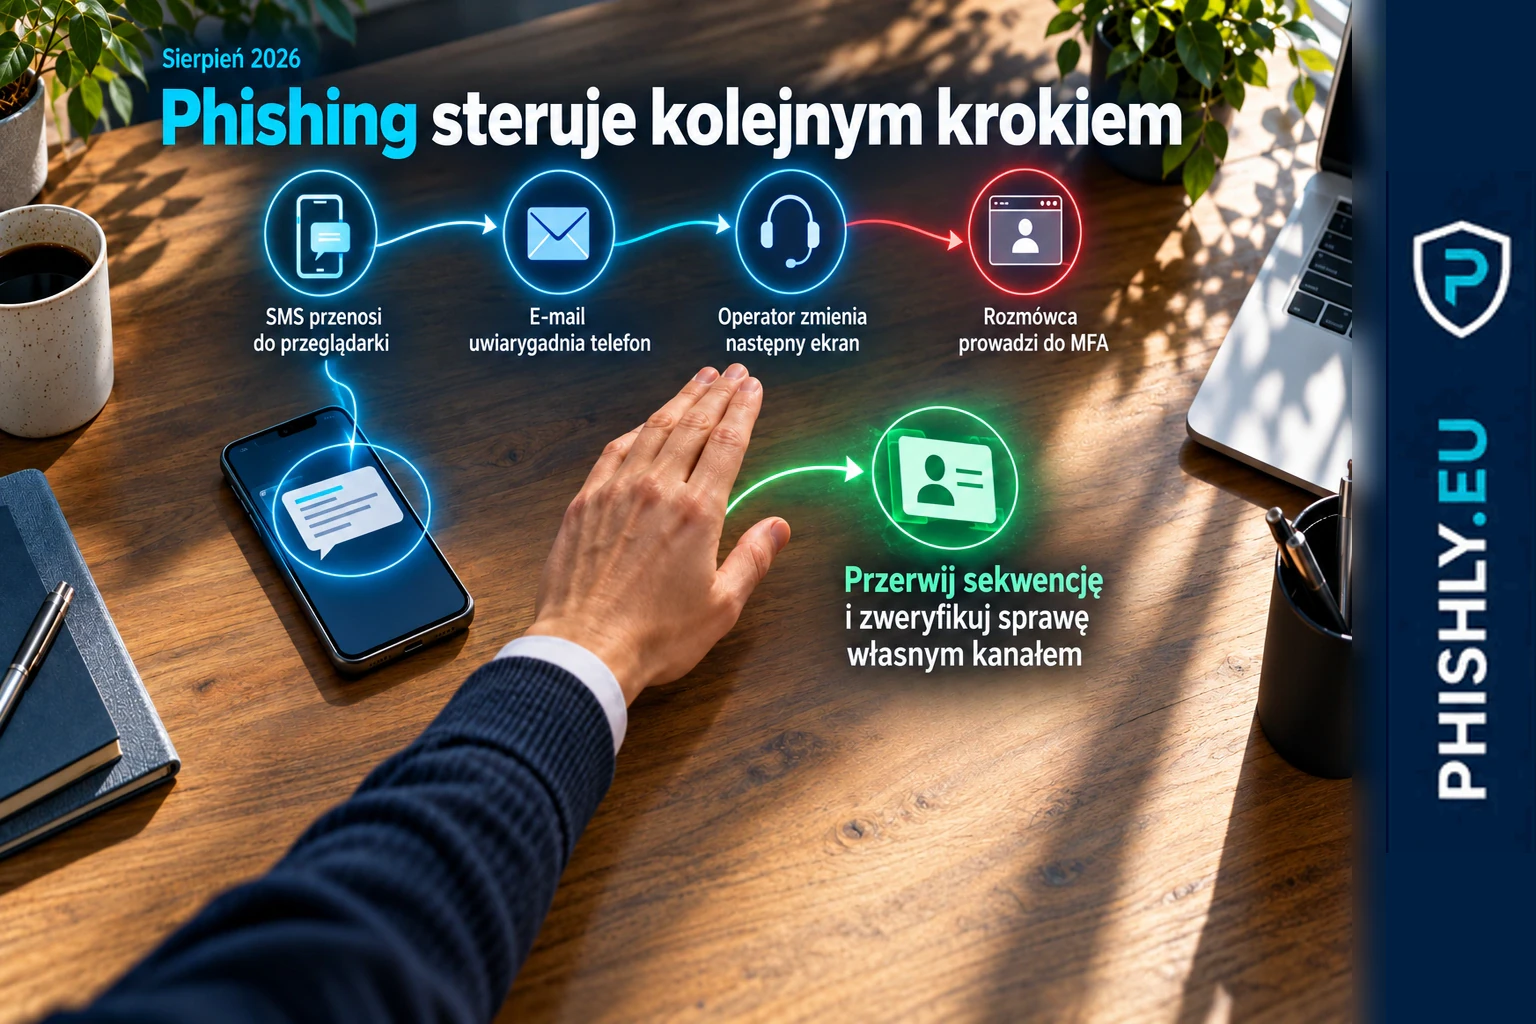
2026-09-01
Sierpień 2026 w phishingu: napastnik steruje kolejnym krokiem
Sierpniowe źródła z kilku niezależnych kampanii pokazują wspólny wzorzec: phishing może sterować nie jednym kliknięciem, lecz kolejną decyzją i zmianą kanału aż do uzyskania danych, dostępu lub pieniędzy.
Sierpień 2026 pokazał phishing jako sterowaną sekwencję decyzji między SMS-em, e-mailem, telefonem i logowaniem. Gdzie pracownik może ją przerwać?
Czytaj analizę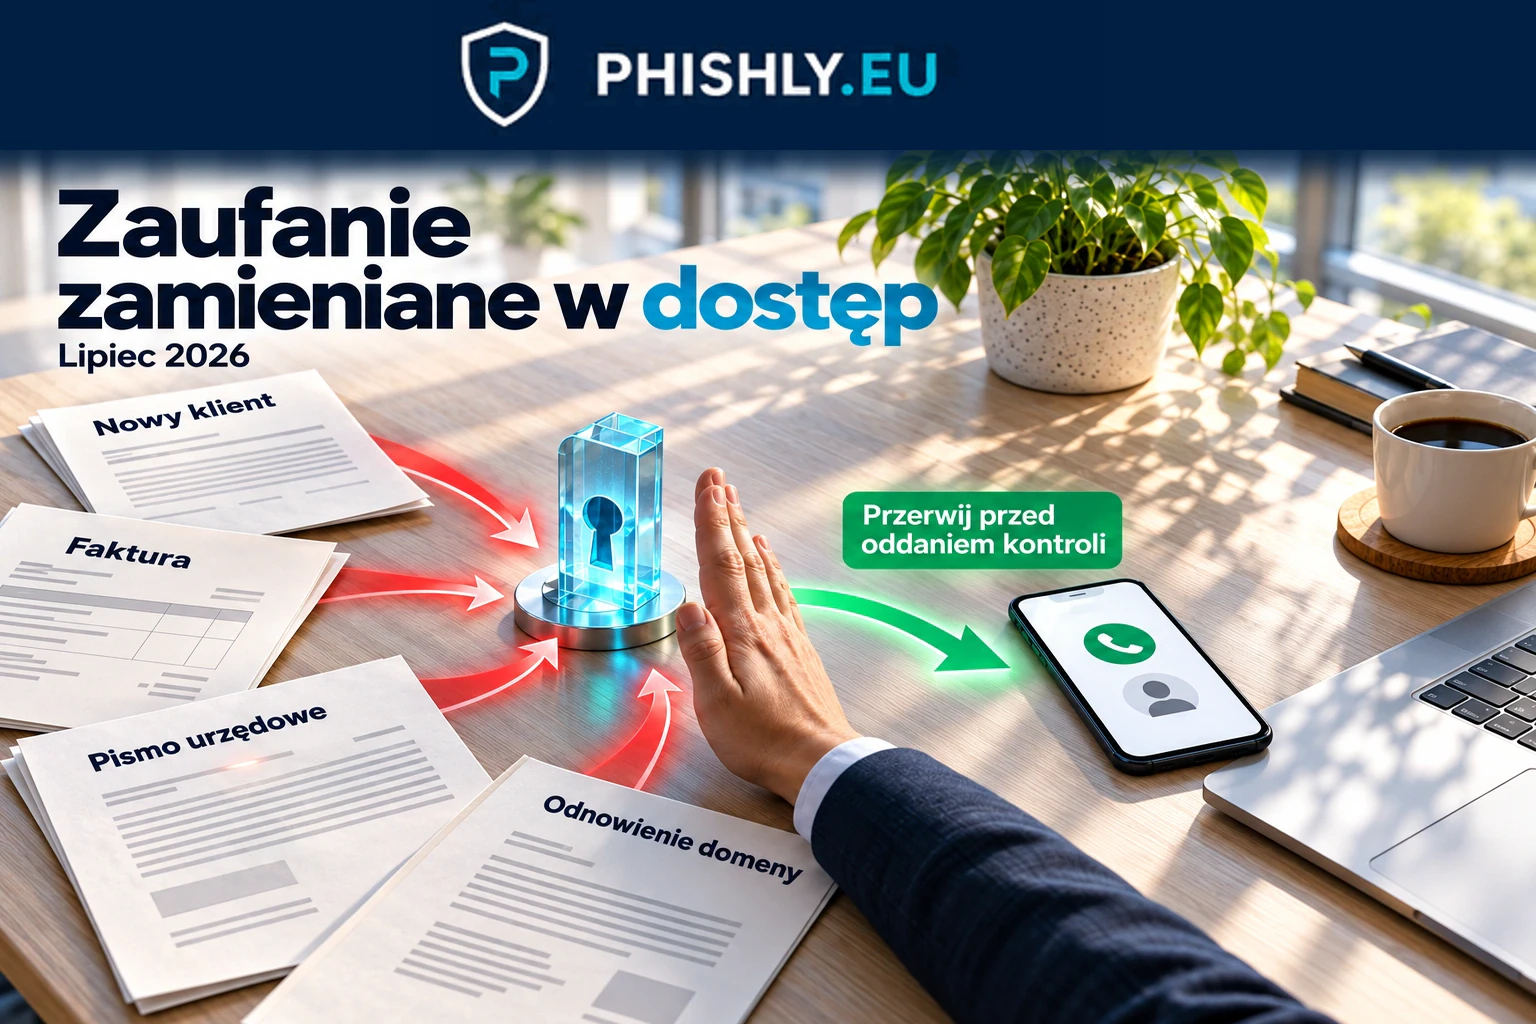
2026-08-01
Lipiec 2026 w phishingu: zaufanie zamieniane w dostęp
Lipcowe kampanie z kilku niezależnych źródeł pokazują wspólny mechanizm: wiarygodny pretekst miał skłonić odbiorcę do oddania trwałej wartości — dostępu, poświadczeń, sesji, panelu administracyjnego albo kontroli nad urządzeniem.
Lipcowe kampanie pokazują phishing jako wejście do trwałej wartości: dostępu, sesji, poświadczeń lub kontroli. Analiza punktów, w których można przerwać atak.
Czytaj analizę