Fortra ostrzega przed phishingiem z HTML smuggling i mshta.exe
Aktywna kampania phishingowa wykorzystuje fałszywe faktury i pisma sądowe, pliki HTA, HTML smuggling oraz mshta.exe do rekonesansu i dostarczania malware.
TL;DR
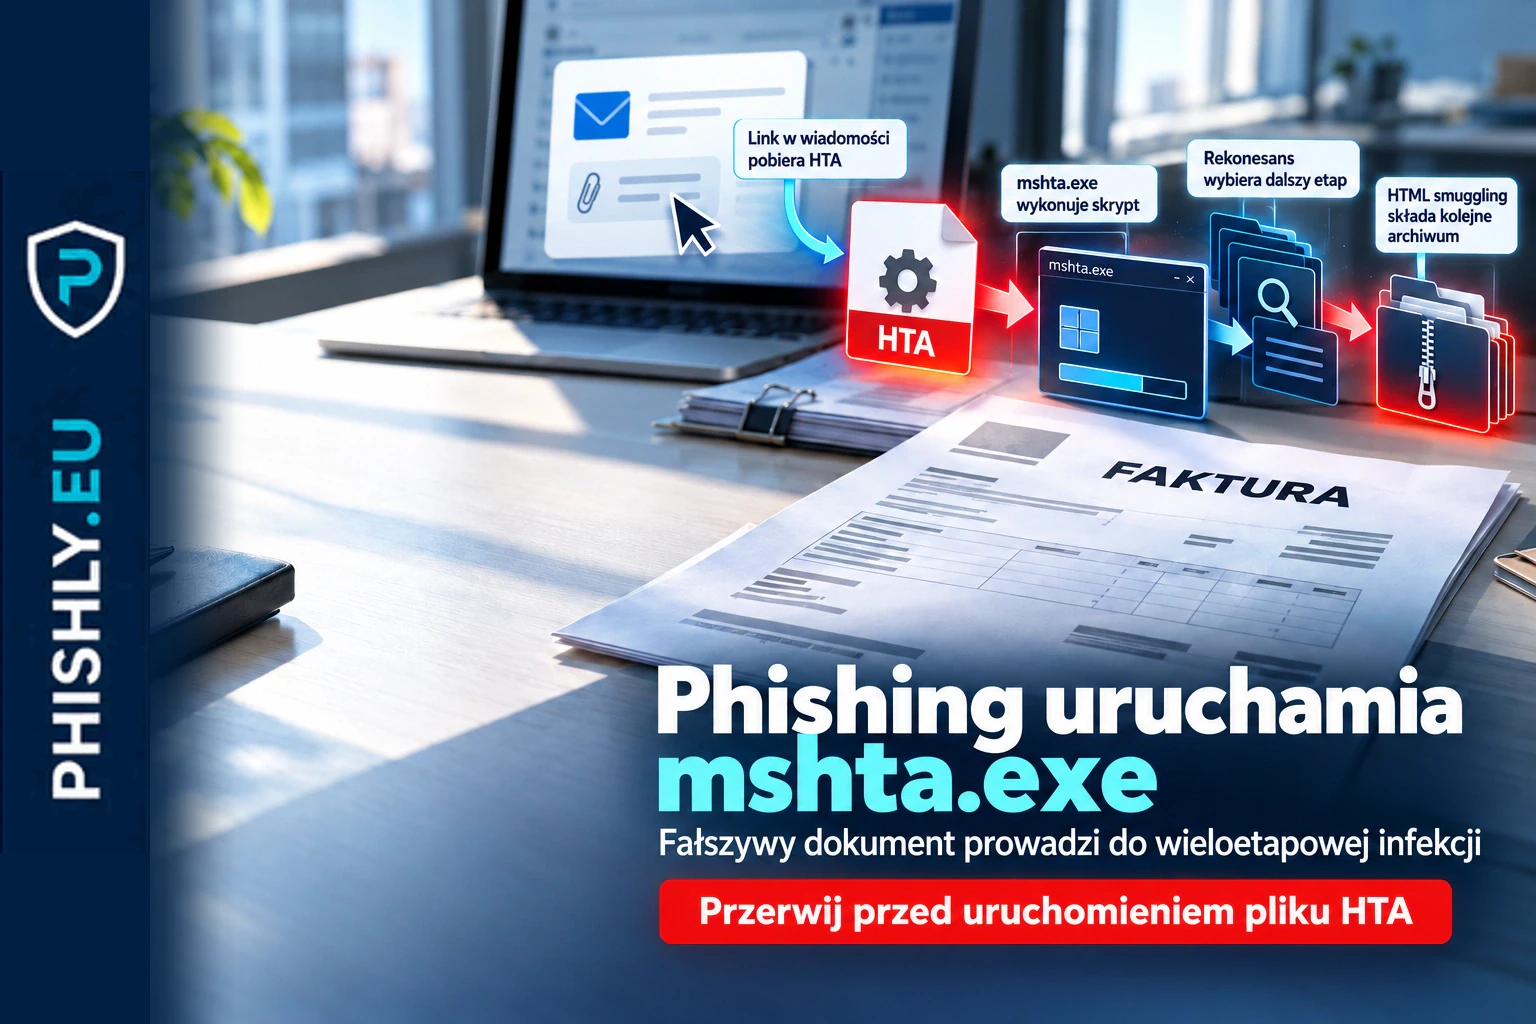
Fortra Intelligence and Research Experts (FIRE), zespół badawczy firmy Fortra zajmujący się analizą zagrożeń, opisuje aktywną kampanię phishingową śledzoną od czerwca 2026 r. Napastnicy używają wiadomości po hiszpańsku, m.in. fałszywych faktur i pism sądowych. Link prowadzi przez przekierowania do pliku HTA, który po uruchomieniu wykorzystuje legalny składnik Windows mshta.exe.
Na tym atak się nie kończy. Kod zbiera informacje o komputerze, a kolejny etap wykorzystuje HTML smuggling do złożenia archiwum ZIP w przeglądarce. Następnie pojawia się pakiet udający instalator Firefoksa, który uruchamia dalszy ładunek. Fortra wskazuje, że celem obserwowanego łańcucha jest kradzież lokalnych sekretów, a wieloetapowa konstrukcja pozwala dobierać dalsze działania do rozpoznanego systemu.
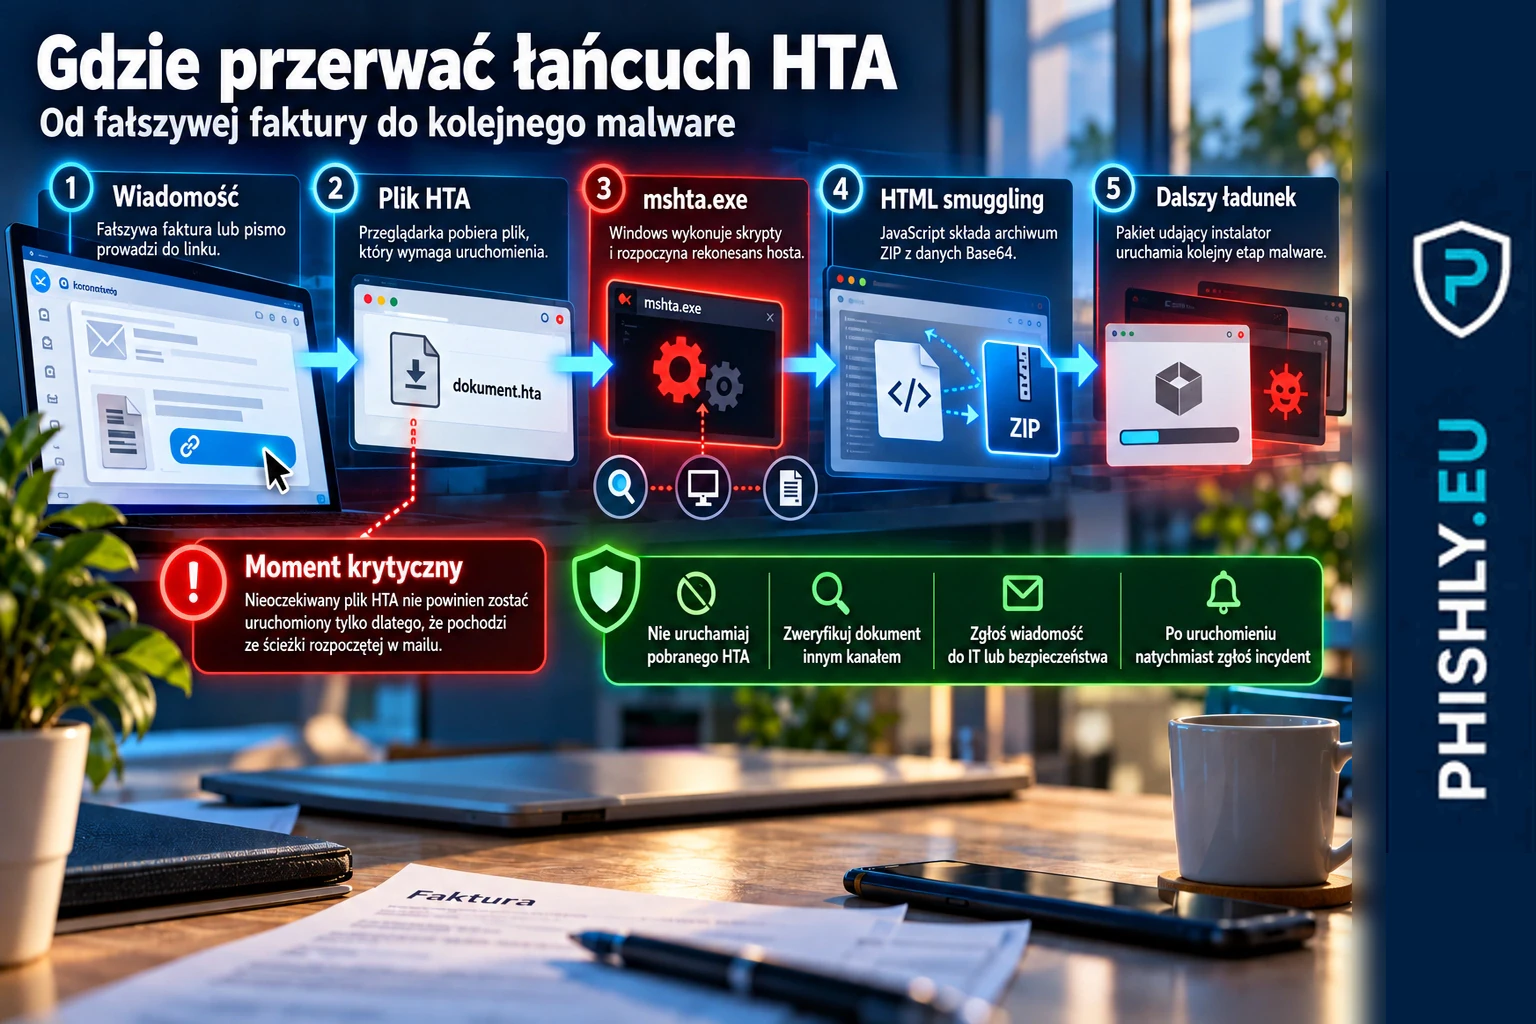
Dla pracownika kluczowy moment jest wcześniejszy niż uruchomienie malware: nieoczekiwany link do faktury albo pisma prowadzi do pobrania pliku HTA, który trzeba jeszcze uruchomić. Dla zespołu bezpieczeństwa ważnym sygnałem jest nietypowe użycie mshta.exe, zwłaszcza po aktywności przeglądarki lub z katalogu użytkownika.
Co wykryła Fortra
Według analizy Fortra kampania pozostawała aktywna w chwili publikacji materiału. Badacze obserwowali wiadomości skierowane przede wszystkim do użytkowników hiszpańskojęzycznych w organizacjach międzynarodowych. Przynęty dotyczyły faktur oraz rzekomych zawiadomień sądowych.
Wiadomość nie dostarcza od razu końcowego malware. Odbiorca ma kliknąć link, przejść przez skracacze adresów i stronę pośrednią, a następnie pobrać plik HTA. HTA, czyli HTML Application, jest aplikacją HTML uruchamianą w Windows poza zwykłym kontekstem karty przeglądarki.
Fortra nie podaje potwierdzonej liczby ofiar ani nazwy konkretnej grupy przestępczej odpowiedzialnej za kampanię. Tych informacji nie należy dopowiadać na podstawie samego podobieństwa technik.
Jak działa łańcuch ataku
1. Fałszywa faktura albo pismo sądowe
Pierwszy etap wykorzystuje codzienny kontekst biznesowy i administracyjny. Wiadomości są po hiszpańsku, a ich treść ma skłonić odbiorcę do otwarcia linku związanego z fakturą lub rzekomym zawiadomieniem.
To istotna różnica względem prostego scenariusza ze złośliwym załącznikiem. Tutaj początkowy mail prowadzi użytkownika do zewnętrznej ścieżki pobierania. Sam temat dokumentu nadal pełni tę samą funkcję: ma sprawić, żeby kolejny krok wyglądał jak część zwykłej pracy.
2. Pobranie HTA i uruchomienie mshta.exe
Po przekierowaniach przeglądarka pobiera plik HTA. Dopiero uruchomienie tego pliku przez użytkownika powoduje wykonanie go przez mshta.exe.
mshta.exe jest legalnym składnikiem Windows. Problemem nie jest więc sama obecność tego pliku w systemie, ale jego użycie w nieoczekiwanym kontekście do wykonania kodu dostarczonego przez napastnika. Fortra opisuje także przesunięcie okna HTA poza widoczny obszar ekranu, co ogranicza szansę, że użytkownik zauważy działanie aplikacji.
3. Rekonesans komputera
Uruchomiony kod zbiera informacje o systemie. W analizie wskazano zapytania WMI, polecenia PowerShell oraz odczyt zmiennych środowiskowych. Badany jest m.in. system operacyjny, BIOS i nazwa użytkownika.
Te dane mogą posłużyć do wyboru kolejnego etapu. Wieloetapowy model utrudnia ocenę zagrożenia na podstawie jednego pliku, ponieważ część działania pojawia się dopiero po rozpoznaniu środowiska.
4. HTML smuggling składa archiwum w przeglądarce
W następnym etapie JavaScript odtwarza archiwum ZIP z danych zapisanych w Base64. To przykład HTML smuggling: zamiast pobrać gotowy plik w oczywisty sposób z serwera, kod po stronie użytkownika składa go z danych osadzonych w treści.
Fortra opisuje użycie atob(), tablicy Uint8Array oraz niewidocznego elementu pobierania, który inicjuje zapis archiwum. Dla systemów ochronnych oznacza to, że sama analiza początkowego linku lub jednego hasha pliku może nie pokazać całego łańcucha.
5. Pakiet udaje instalator Firefoksa
Archiwum zawiera samorozpakowujący się pakiet 7-Zip, który ma wyglądać jak instalator Firefoksa. Po uruchomieniu wypakowuje kolejny ładunek do katalogu tymczasowego i go wykonuje.
Badacze Fortra wskazują, że obserwowany końcowy komponent służy do kradzieży lokalnych sekretów. Jednocześnie architektura pozwala dostarczyć inny ładunek, dlatego nie należy sprowadzać całej kampanii do jednego stałego pliku lub jednego hasha.
Dlaczego same hashe plików nie wystarczą
Fortra informuje, że operatorzy regularnie przebudowują próbki, przez co zmieniają się ich hashe. To ogranicza skuteczność obrony opartej wyłącznie na rozpoznawaniu znanych plików.
Lepszy obraz daje połączenie zachowań: wiadomość z nietypowym linkiem, pobranie HTA, uruchomienie mshta.exe, aktywność WMI lub PowerShell, utworzenie archiwum oraz wykonanie kolejnego pliku z katalogu tymczasowego. Każdy z tych sygnałów osobno może wymagać kontekstu, ale ich sekwencja jest znacznie bardziej charakterystyczna.
Co powinien zauważyć pracownik
Odbiorca nie musi rozpoznawać nazw mshta.exe, WMI ani HTML smuggling. Jego decyzja zapada wcześniej.
Nieoczekiwana faktura lub pismo sądowe prowadzące przez link do pobrania pliku powinny zostać zweryfikowane innym kanałem. Szczególnie ryzykowna jest sytuacja, w której po kliknięciu strona pobiera plik o nietypowym rozszerzeniu i oczekuje jego uruchomienia.
Jeżeli dokument rzeczywiście pochodzi od kontrahenta lub instytucji, warto potwierdzić go przez znany wcześniej kanał albo wejść do właściwej usługi samodzielnie, zamiast kontynuować ścieżkę narzuconą przez wiadomość.
Co powinny monitorować IT i zespół bezpieczeństwa
Fortra rekomenduje ograniczenie użycia mshta.exe tam, gdzie nie jest ono potrzebne, m.in. z użyciem AppLocker, WDAC lub odpowiednich reguł Attack Surface Reduction. W środowiskach, w których mshta.exe pozostaje dostępny, warto monitorować jego uruchomienia z katalogów zapisywalnych przez użytkownika oraz korelować je z aktywnością przeglądarki, PowerShell, WMI i późniejszym wykonaniem plików.
Znaczenie ma również analiza zachowania, a nie tylko reputacji domeny czy sum kontrolnych. Fortra opisuje zmienne nazwy plików, przebudowywane próbki oraz kilka warstw infrastruktury pośredniej. Detekcja oparta na sekwencji zdarzeń jest odporniejsza na taką zmienność niż pojedyncza lista hashy.
Jeśli plik HTA został uruchomiony, zdarzenie powinno trafić do obsługi incydentu. Zespół może wtedy sprawdzić drzewo procesów, połączenia sieciowe, aktywność skryptów i ślady pobranych plików, a następnie zdecydować o izolacji stacji oraz dalszych działaniach.
Jak ten przypadek łączy się z wcześniejszymi kampaniami
PHISHLY opisywało już złośliwy załącznik ukryty pod pretekstem faktury. Tam głównym problemem był załącznik ZIP prowadzący do malware. Nowa kampania opisana przez Fortra ma inny, bardziej rozbudowany łańcuch: link, HTA, mshta.exe, rekonesans, HTML smuggling i kolejne etapy.
Dlatego ten wpis nie zastępuje wcześniejszego materiału. Starszy artykuł wyjaśnia ogólny scenariusz złośliwego załącznika, a ten opisuje konkretną, aktywną kampanię i jej techniczne cechy. Podobny problem z wieloetapowym łańcuchem dostępu opisuje też materiał o fałszywym dokumencie i kolejnych etapach infekcji.
Jak ćwiczyć ten scenariusz w organizacji
W szkoleniu nie trzeba odtwarzać prawdziwego malware ani uruchamiać mshta.exe. Wystarczy zasymulować moment decyzyjny: wiadomość o fakturze lub dokumencie prowadzi do strony, która proponuje pobranie nietypowego pliku.
Ćwiczenie powinno sprawdzać, czy pracownik rozpoznaje brak oczekiwanego kontekstu, potrafi przerwać ścieżkę narzuconą przez wiadomość i wie, gdzie zgłosić podejrzany przypadek. Takie zachowanie można mierzyć bez zbierania prawdziwych haseł i bez dostarczania kodu wykonywalnego.
Zobacz testy phishingowe dla firm, jeśli chcesz ćwiczyć takie decyzje w kontrolowanym środowisku.
Najczęstsze pytania
Czym jest mshta.exe i dlaczego pojawia się w tym ataku?
mshta.exe to składnik Windows służący do uruchamiania aplikacji HTML, czyli plików HTA. W tej kampanii napastnicy wykorzystują go do wykonania skryptów z pobranego pliku HTA i rozpoczęcia kolejnych etapów infekcji.
Czy samo pobranie pliku HTA oznacza infekcję?
Nie. Opisany przez Fortra łańcuch wymaga uruchomienia pobranego pliku HTA. To wykonanie pliku uruchamia mshta.exe i dalszy kod.
Co to jest HTML smuggling?
To technika, w której dane potrzebne do utworzenia pliku są ukryte w kodzie strony lub skryptu, a plik jest składany po stronie przeglądarki. W opisywanej kampanii JavaScript rekonstruuje archiwum ZIP z danych Base64.
Co powinien zrobić pracownik po uruchomieniu podejrzanego pliku HTA?
Powinien natychmiast zgłosić zdarzenie zgodnie z firmową procedurą, przerwać dalszą pracę na urządzeniu i wykonywać polecenia zespołu IT lub bezpieczeństwa. Szybkie zgłoszenie ułatwia sprawdzenie stacji i ograniczenie skutków.
Najczęstsze pytania
Czym jest mshta.exe i dlaczego pojawia się w tym ataku?
Mshta.exe to składnik Windows służący do uruchamiania aplikacji HTML, czyli plików HTA. W tej kampanii napastnicy wykorzystują go do wykonania skryptów z pobranego pliku HTA i rozpoczęcia kolejnych etapów infekcji.
Czy samo pobranie pliku HTA oznacza infekcję?
Nie. Opisany łańcuch wymaga, aby użytkownik uruchomił pobrany plik HTA. To właśnie wykonanie pliku uruchamia mshta.exe i dalszy kod.
Co to jest HTML smuggling?
To technika, w której dane potrzebne do utworzenia pliku są ukryte w kodzie strony lub skryptu, a plik jest składany po stronie przeglądarki. W opisywanej kampanii JavaScript rekonstruuje archiwum ZIP z danych Base64.
Co powinien zrobić pracownik po uruchomieniu podejrzanego pliku HTA?
Powinien natychmiast zgłosić zdarzenie zgodnie z firmową procedurą, przerwać dalszą pracę na urządzeniu i wykonywać polecenia zespołu IT lub bezpieczeństwa. Szybkie zgłoszenie ułatwia sprawdzenie stacji i ograniczenie skutków.
Źródła
- Active Campaign Distributing HTA Malware Payloads — Źródłowa analiza Fortra Intelligence and Research Experts opisująca aktywną kampanię, łańcuch infekcji, techniki unikania detekcji i zalecenia dla obrońców
- Fortra Finds Active Phishing Campaign Using Mshta to Steal Credentials — Materiał iSec News podsumowujący ustalenia Fortra i status kampanii we wrześniu 2026
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.