Corp MDM: fałszywy Google Play atakuje firmy logistyczne
Corp MDM trafia na telefony przez fałszywe strony Google Play podszywające się pod firmy logistyczne. Spyware przechwytuje nowe SMS-y i może przekierowywać połączenia.
TL;DR
Badacz Ben Folland z serwisu Have I Been Squatted opisał 22 września 2026 r. kampanię wymierzoną przede wszystkim w sektor logistyczny. Napastnicy przygotowali strony naśladujące Google Play i wykorzystujące marki CEVA oraz TKW Logistics. Zamiast aplikacji z oficjalnego sklepu użytkownik otrzymywał plik APK zawierający spyware Corp MDM.
Analizowana próbka potrafi przechwytywać nowe przychodzące SMS-y, uruchamiać przekierowanie połączeń i działać w tle. Ta sama infrastruktura była również wykorzystywana do stron phishingowych wyłudzających dane logowania oraz do dystrybucji malware Windows.
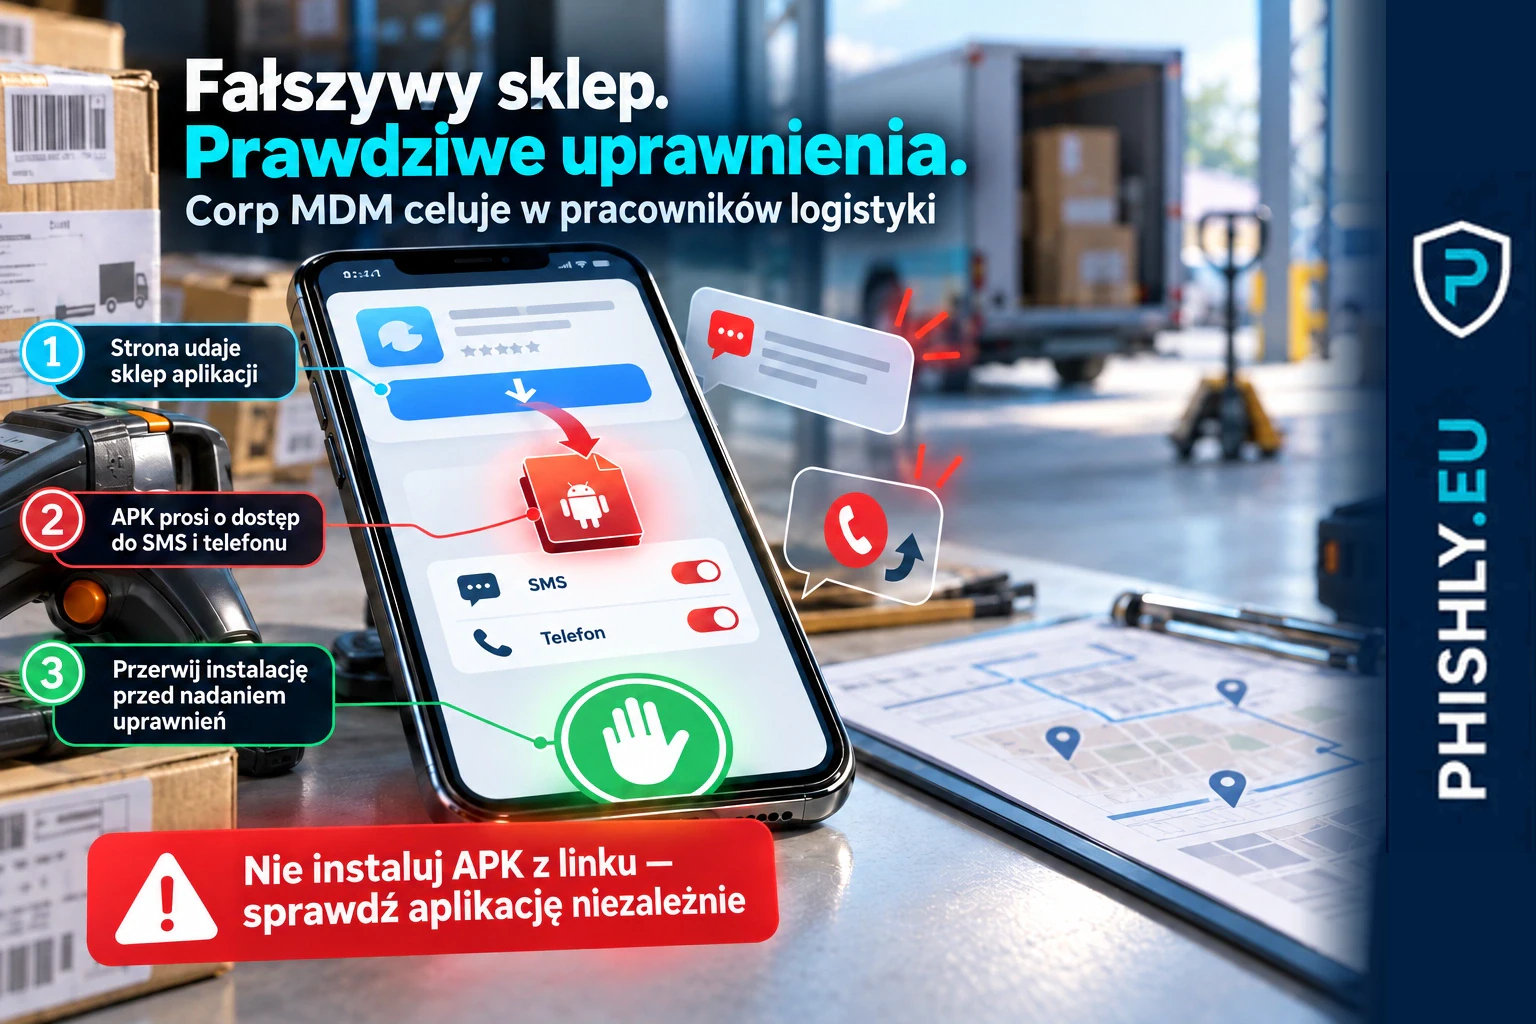
Dla pracownika sygnałem alarmowym nie jest samo logo na stronie. Kluczowy moment pojawia się wtedy, gdy strona wyglądająca jak sklep z aplikacjami każe pobrać APK i zezwolić na instalację z nieznanego źródła.
Fałszywy Google Play prowadzi do Corp MDM
Analiza Have I Been Squatted pokazuje dwa warianty przynęty. Fałszywe strony były przygotowane pod marki CEVA i TKW Logistics i odwzorowywały elementy znane z Google Play: nawigację, oceny, recenzje, informacje o bezpieczeństwie danych i przycisk instalacji.
Różnica pojawiała się po kliknięciu. Strona nie przekazywała instalacji do prawdziwego Google Play. Nakłaniała użytkownika do pobrania APK i zezwolenia na instalację aplikacji z nieznanego źródła.
Pakiet miał nazwę techniczną com.corp.mdm i był przedstawiany jako usługa systemowa. Nazwa może kojarzyć się z firmowym zarządzaniem urządzeniami, ale w tym przypadku była elementem złośliwej aplikacji, a nie legalnym systemem MDM.
To konkretny przykład szerszego mechanizmu, który opisujemy w materiale Fałszywe APK jako mobilny phishing Android. Corp MDM jest bieżącą kampanią z własną infrastrukturą i celami, dlatego pozostaje osobnym alertem.
Co robi Corp MDM po instalacji
Po instalacji aplikacja prosi o uprawnienia związane z SMS-ami, telefonią i powiadomieniami. Następnie może usunąć swoją ikonę z programu uruchamiającego i utrzymywać działanie usługi w tle.
Badacze potwierdzili wysyłanie do serwera treści nowych SMS-ów, które przychodzą po przyznaniu uprawnień. Przekazywane są m.in. nadawca, treść i czas odebrania wiadomości. Analizowana próbka nie pobierała całej wcześniejszej skrzynki SMS.
To rozróżnienie ma znaczenie. Nie należy opisywać Corp MDM jako narzędzia, które automatycznie kopiuje pełną historię wiadomości. Nadal jednak dostęp do nowych SMS-ów może ujawnić kody jednorazowe, wiadomości dotyczące odzyskiwania konta, informacje o przesyłkach lub inne dane operacyjne.
Drugą potwierdzoną funkcją jest przekierowanie połączeń. Panel operatora zawierał także inne polecenia, lecz badacze zauważyli rozbieżności między możliwościami panelu a kodem analizowanej aplikacji. Nie wszystkie funkcje widoczne w panelu były zaimplementowane w próbce, dlatego nie należy przypisywać jej możliwości wyłącznie na podstawie interfejsu operatora.
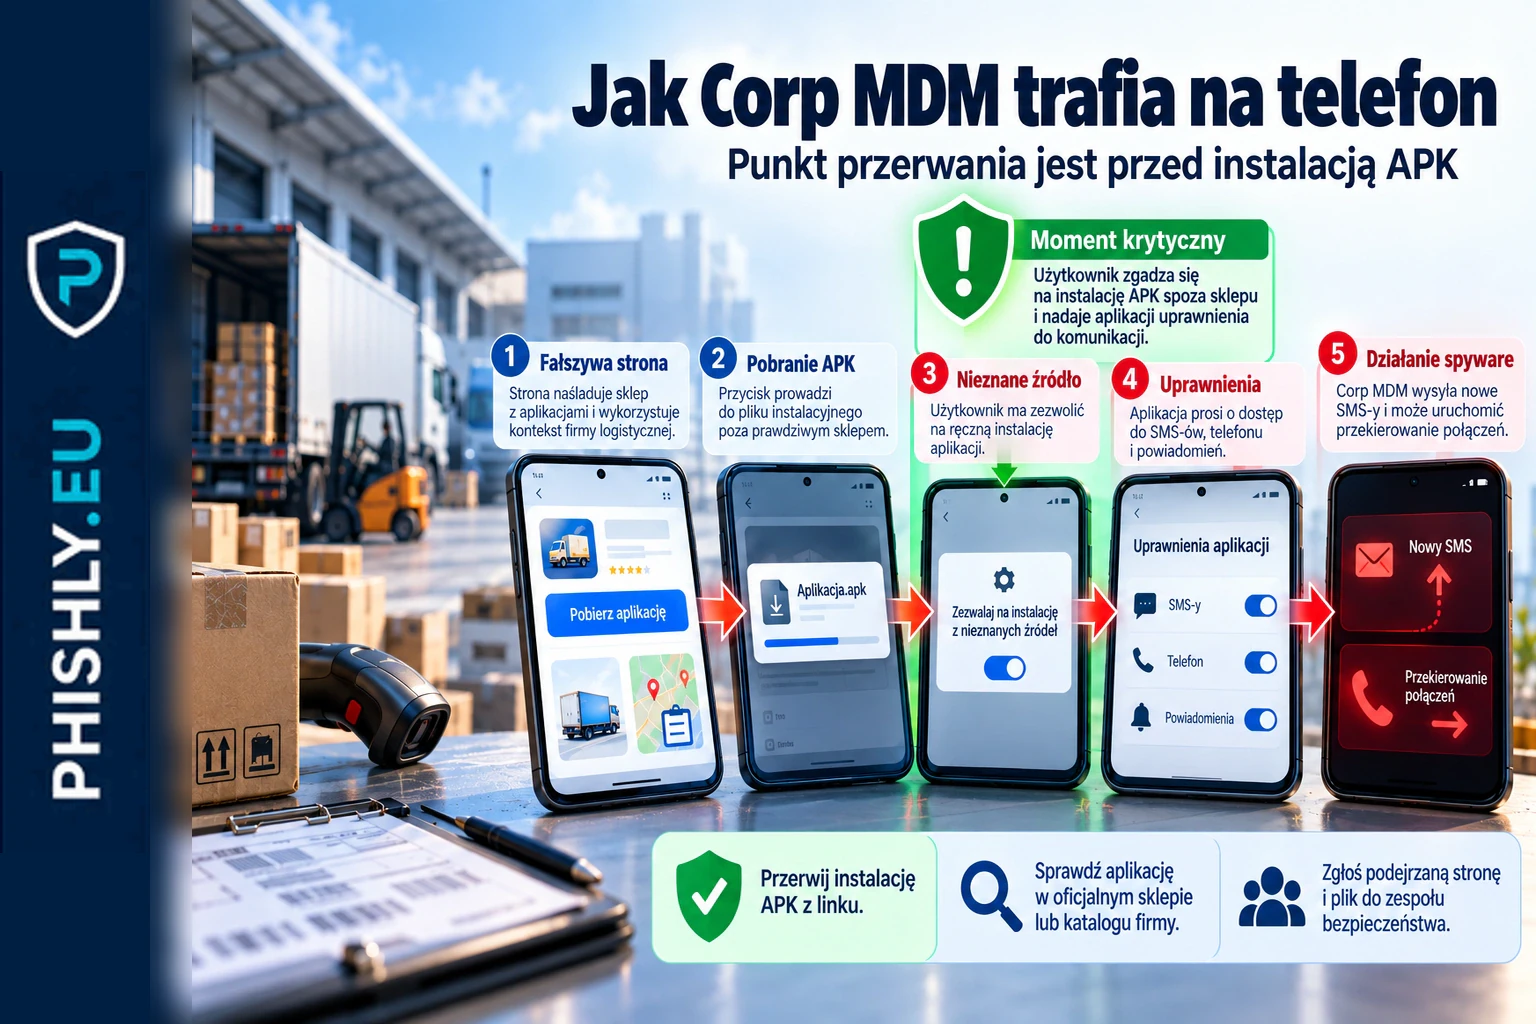
Punkt przerwania ataku znajduje się przed instalacją: strona naśladująca Google Play nie powinna skłaniać pracownika do pobierania APK ani włączania instalacji z nieznanego źródła.
Jedna infrastruktura, kilka dróg ataku
Corp MDM nie był odizolowanym plikiem APK. Według Have I Been Squatted oba fałszywe serwisy dystrybucyjne wskazywały na ten sam adres serwera, którego aplikacja używała także do komunikacji z infrastrukturą operatora.
Badacze znaleźli pod tym samym adresem również strony służące do phishingu po dane logowania i dodatkowe malware Windows kierowane do sektora logistycznego. Na tej podstawie ocenili, że Android był jednym z elementów szerszej operacji.
Źródło pierwotne wskazuje również na artefakty sugerujące powiązania ormiańskie i rosyjskie, ale nie przypisuje kampanii jednoznacznie konkretnej grupie. Nie ma też dowodu, że odpowiada za nią wcześniej opisywany zespół Diesel Vortex. Te podobieństwa nie powinny być przedstawiane jako potwierdzona atrybucja.
Dlaczego logistyka jest tu istotna
W tej kampanii kontekst firmy logistycznej nie był przypadkową dekoracją. Strony podszywały się pod konkretne podmioty z branży, a infrastruktura obsługiwała również phishing po dane logowania i malware dla Windows.
Telefon pracownika logistyki może być używany do komunikacji z kierowcami, klientami i partnerami, odbierania informacji o przesyłkach oraz potwierdzania dostępu do kont. Przejęcie nowych SMS-ów lub przekierowanie połączeń może więc dotknąć zarówno tożsamości użytkownika, jak i bieżącej komunikacji operacyjnej.
Badacze oceniają, że szersza aktywność mogła służyć zbieraniu informacji przydatnych przy kradzieży ładunków. To ocena autorów analizy, a nie potwierdzony skutek każdej infekcji Corp MDM.
Jak rozpoznać ten moment przed instalacją
Fałszywa strona może wyglądać przekonująco, dlatego sama estetyka nie wystarcza do oceny. Pracownik powinien sprawdzić, czy instalacja rzeczywiście odbywa się przez oficjalny sklep lub firmowy katalog aplikacji.
Szczególnie podejrzana jest instrukcja, która po wejściu na stronę podobną do Google Play każe pobrać plik APK, otworzyć go ręcznie i włączyć możliwość instalacji z nieznanego źródła. Taki proces omija standardową ścieżkę sklepu.
Drugim sygnałem są uprawnienia. Aplikacja, która ma wykonywać prostą funkcję biznesową, nie powinna bez jasnego uzasadnienia wymagać dostępu do SMS-ów i funkcji telefonicznych. Żądanie takich uprawnień powinno zatrzymać instalację i uruchomić weryfikację z IT.
Co powinny zrobić firmy
Na urządzeniach zarządzanych służbowo warto technicznie ograniczyć instalowanie aplikacji spoza zatwierdzonych źródeł. Polityka MDM powinna odpowiadać praktyce: jeżeli pracownik nie potrzebuje instalować APK ręcznie, możliwość takiej instalacji nie powinna być domyślnie dostępna.
Zespół bezpieczeństwa powinien też przygotować procedurę dla telefonów używanych do pracy. Zgłoszenie podejrzanej aplikacji mobilnej musi być równie proste jak zgłoszenie podejrzanego e-maila. Jeżeli telefon odbiera kody do kont służbowych, incydent mobilny może wymagać unieważnienia sesji i ponownego sprawdzenia metod uwierzytelniania.
Google Play Protect sprawdza aplikacje z Google Play i może również analizować aplikacje pochodzące z innych źródeł. Nie zastępuje jednak firmowej kontroli źródła instalacji ani reakcji na już podejrzane urządzenie.
W szkoleniach awareness warto ćwiczyć dokładnie ten moment: pracownik widzi wiarygodną stronę sklepu, ale instalacja wymaga pobrania APK i zmiany ustawień bezpieczeństwa. Celem ćwiczenia jest zatrzymanie procesu przed instalacją, a nie rozpoznawanie konkretnej marki czy domeny.
Takie scenariusze można odwzorować w testach phishingowych dla firm, koncentrując ćwiczenie na decyzji przed pobraniem APK i zmianą ustawień bezpieczeństwa.
Co zrobić po podejrzanej instalacji
Jeżeli plik został tylko pobrany, nie należy go uruchamiać. Na urządzeniu służbowym zdarzenie trzeba zgłosić do IT lub zespołu bezpieczeństwa zgodnie z procedurą organizacji.
Jeżeli aplikacja została zainstalowana i otrzymała dostęp do SMS-ów lub telefonu, urządzenie należy traktować jako potencjalnie przejęte. Dalsze działania powinny obejmować ocenę kont używanych na tym telefonie, aktywnych sesji i metod uwierzytelniania oraz sprawdzenie, czy nie zostało włączone przekierowanie połączeń.
Zmiany haseł i odzyskiwanie kont należy wykonywać z zaufanego urządzenia. W przypadku telefonu zarządzanego przez firmę zakres czyszczenia lub ponownej konfiguracji powinien określić zespół odpowiedzialny za urządzenia i bezpieczeństwo.
Wniosek
Corp MDM pokazuje połączenie socjotechniki z infekcją urządzenia: marka firmy i wygląd Google Play budują zaufanie, a właściwy cel ataku pojawia się dopiero przy pobraniu APK i nadaniu aplikacji uprawnień.
Dla pracownika najprostsza reguła brzmi: strona podobna do sklepu nie jest dowodem, że aplikacja pochodzi ze sklepu. Jeżeli instalacja wymaga ręcznego pobrania APK lub włączenia nieznanego źródła, proces trzeba przerwać i potwierdzić aplikację niezależnym kanałem.
Najczęstsze pytania
Czym jest Corp MDM?
Corp MDM to opisany we wrześniu 2026 r. spyware na Androida. Badacze wykryli go w kampanii wymierzonej w sektor logistyczny, gdzie złośliwy APK był podawany jako aplikacja lub usługa systemowa.
Jak Corp MDM trafia na telefon?
W opisanej kampanii napastnicy używali stron naśladujących Google Play i wykorzystujących marki CEVA oraz TKW Logistics. Strona prowadziła do pobrania APK spoza prawdziwego sklepu.
Jakie dane przechwytuje Corp MDM?
Potwierdzona próbka wysyła do serwera nowe przychodzące SMS-y po uzyskaniu odpowiednich uprawnień. Może też uruchamiać przekierowanie połączeń i działać w tle.
Czy Corp MDM kradnie całą historię SMS?
Badacze wskazują, że analizowana próbka przechwytuje nowe wiadomości po nadaniu uprawnień, a nie istniejącą wcześniej skrzynkę SMS.
Co zrobić po instalacji podejrzanego APK na telefonie służbowym?
Urządzenie należy zgłosić do IT lub zespołu bezpieczeństwa i traktować jako potencjalnie przejęte. Weryfikacji wymagają konta, sesje oraz metody uwierzytelniania powiązane z tym telefonem.
Źródła
- Inside Corp MDM, the Android spyware targeting logistics companies — Źródło pierwotne badacza: fałszywe strony Google Play, próbki APK, możliwości Corp MDM i powiązanie infrastruktury z phishingiem po dane logowania oraz malware Windows.
- Corp MDM Spyware Targets Logistics Firms, Steals New SMS and Redirects Calls — Niezależne omówienie kampanii opublikowane 24 września 2026 r., zgodne z ustaleniami źródła pierwotnego.
- Use Google Play Protect to help keep your apps safe and your data private — Oficjalna dokumentacja Google dotycząca Play Protect i kontroli aplikacji instalowanych także spoza Google Play.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.