DarkMe RAT wraca w phishingu: obraz PNG pobiera plik PIF
Nowa kampania DarkMe pokazuje, że malware kojarzony wcześniej z exploitami zero-day może dziś zaczynać się od zwykłego e-maila i pliku udającego obraz.
TL;DR
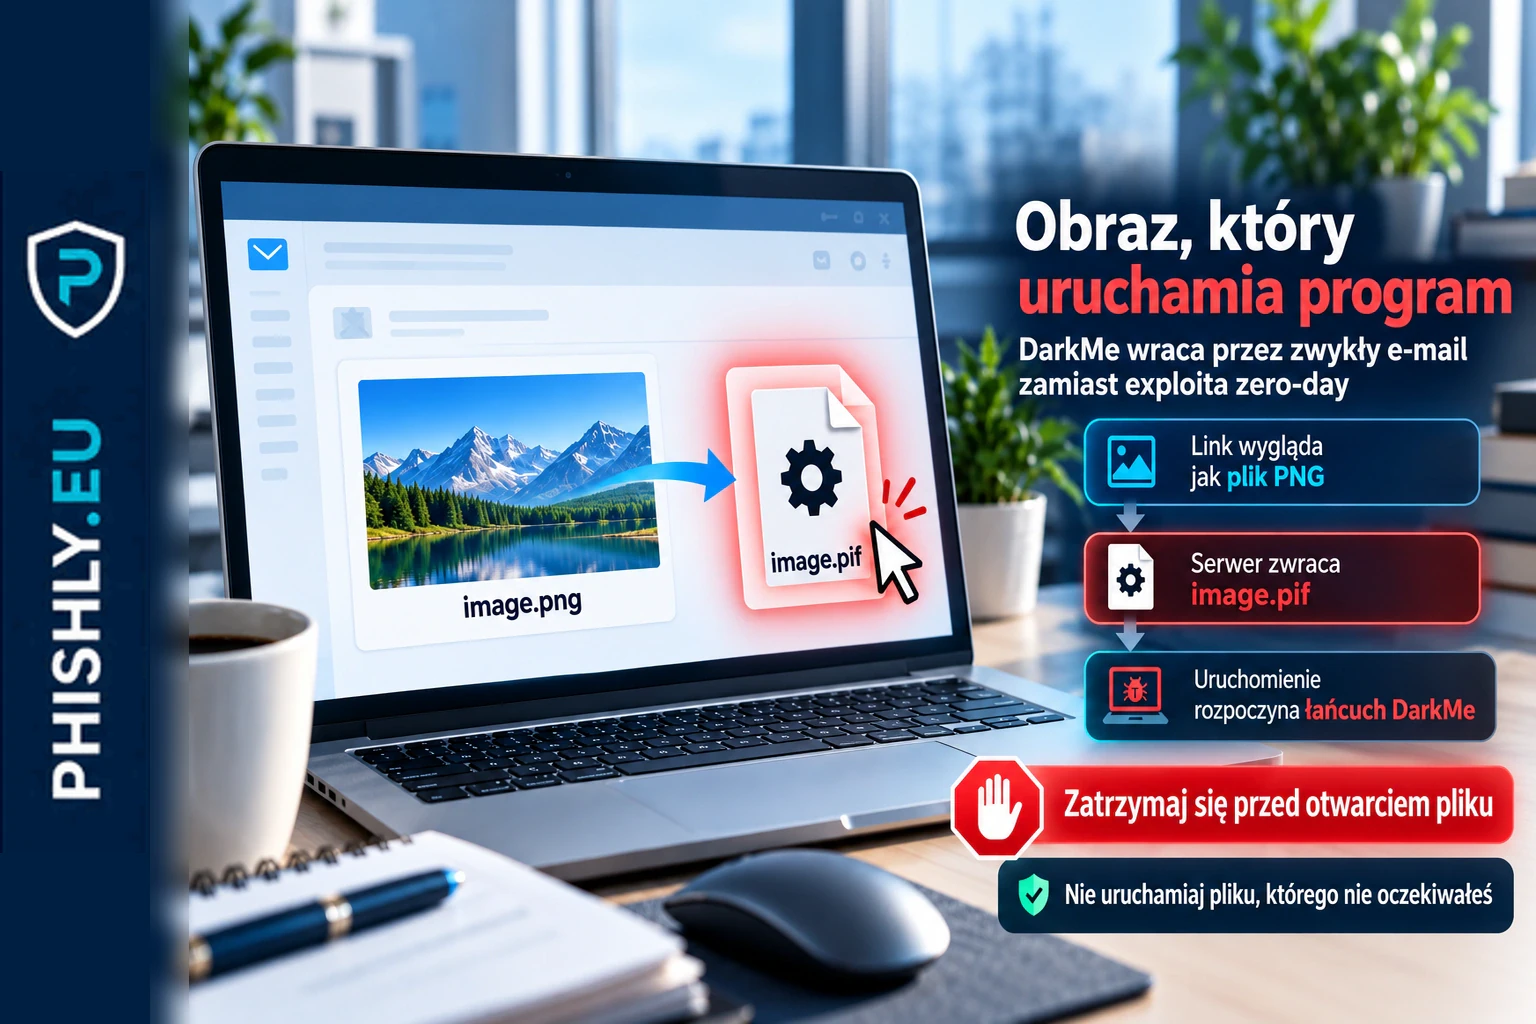
DarkMe wrócił w kampanii, w której napastnicy zrezygnowali z kosztownego sposobu wejścia przez podatność zero-day. Huntress, firma zajmująca się wykrywaniem i reagowaniem na zagrożenia, opisała dwa incydenty z 31 sierpnia 2026. W obu przypadkach początek był znacznie prostszy: wiadomość phishingowa zawierała odsyłacz wyglądający jak prowadzący do obrazu PNG.
Serwer nie zwracał jednak obrazu. Pobierany był plik image.pif, który Windows traktuje jak program wykonywalny. Po jego uruchomieniu rozpoczynał się wieloetapowy łańcuch prowadzący do DarkMe — trojana zdalnego dostępu i narzędzia wykradającego informacje.
Dla security awareness ten przypadek pokazuje prosty problem: zaawansowane malware nie musi wymagać zaawansowanej przynęty. Decydujący moment następuje wtedy, gdy użytkownik ma pobrać i uruchomić plik, którego rzeczywisty typ nie pasuje do tego, co obiecywała wiadomość.
Co Huntress wykrył 31 sierpnia
Huntress wykrył ten sam plik DarkMe w środowiskach dwóch klientów. Według analizy oba zdarzenia miały miejsce 31 sierpnia 2026.
Wiadomość zawierała odsyłacz do adresu kończącego się ścieżką sugerującą plik image.png. Po wejściu pod ten adres serwer dostarczał jednak image.pif. Rozszerzenie PIF pochodzi z dawnych plików Program Information File, ale współczesny Windows może uruchomić taki plik jako program.
To rozróżnienie jest istotne. Użytkownik nie otrzymywał zwykłego obrazu z nietypową nazwą. Otrzymywał program, którego wygląd i kontekst miały zmniejszyć podejrzliwość.
Help Net Security podsumował ustalenia Huntress 23 września i zwrócił uwagę na zmianę sposobu dostarczania DarkMe: zamiast wykorzystania nowej podatności napastnicy postawili na wiadomość e-mail i decyzję użytkownika.
Jak rzekomy obraz uruchamia łańcuch DarkMe
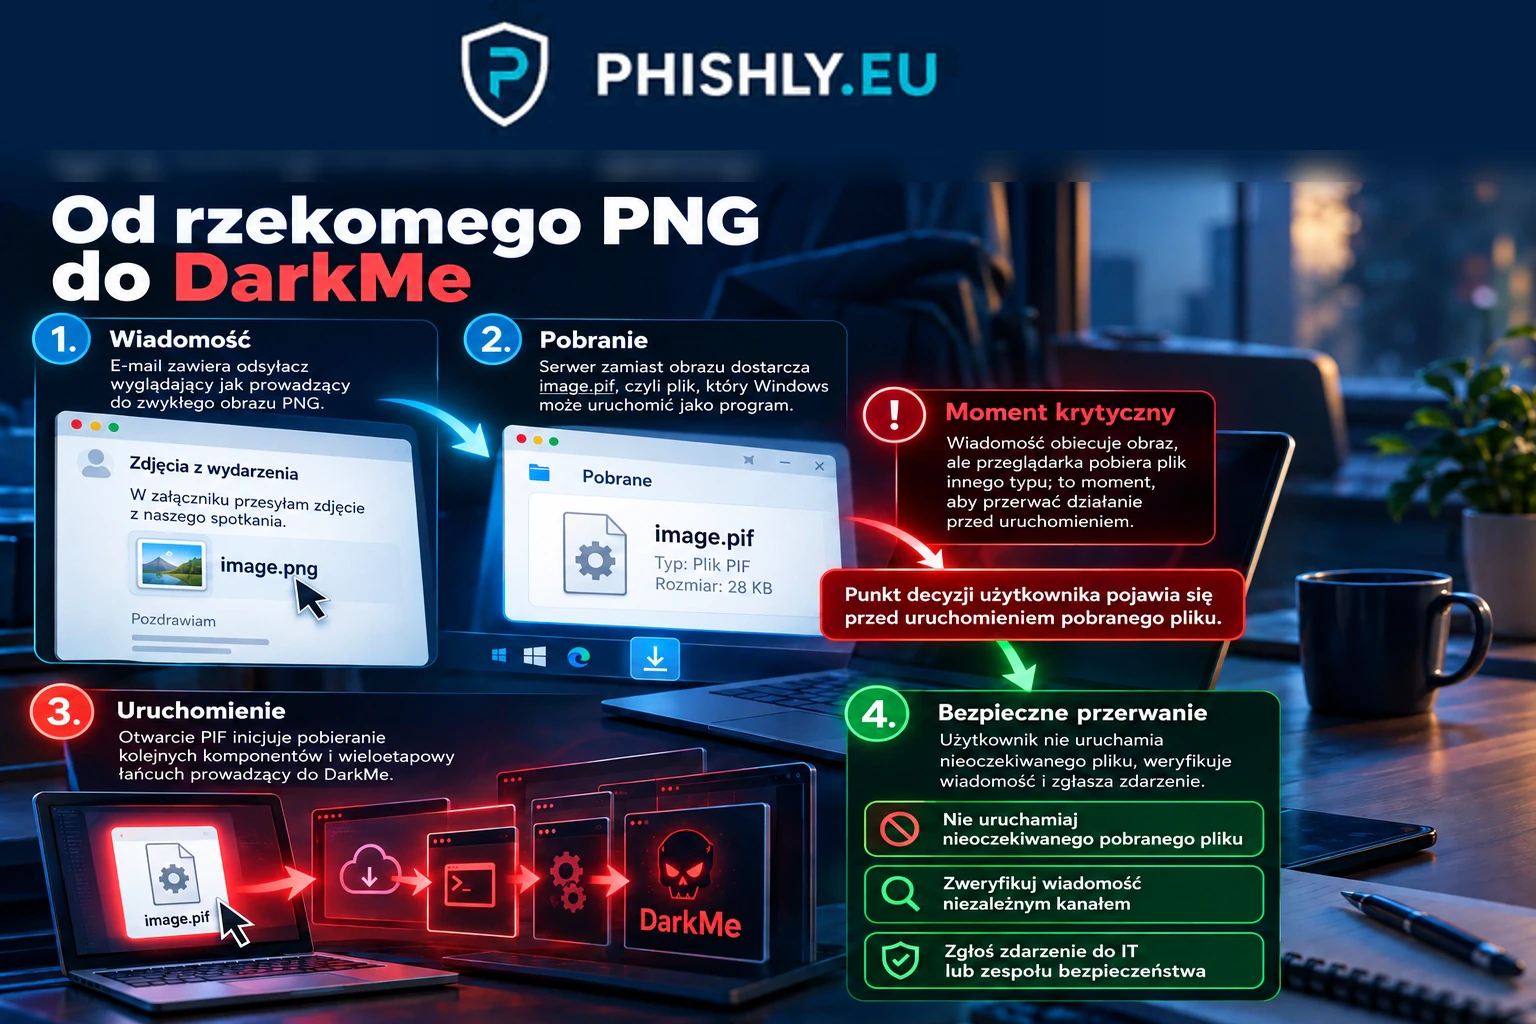
Po uruchomieniu image.pif program inicjował pobranie kolejnego instalatora przez msiexec. Następne etapy obejmowały skrypt, biblioteki DLL i uruchomienie końcowego ładunku DarkMe.
Huntress opisał również nietypowy test środowiska. Jeden z etapów sprawdzał obecność 329 aplikacji, w tym popularnych komunikatorów, przeglądarek, klientów VPN, narzędzi do obsługi urządzeń, programów związanych z kryptowalutami i aplikacji codziennego użytku. Jeśli nie znalazł żadnej z nich, kończył działanie.
Badacze interpretują tę listę jako sposób odróżnienia rzeczywiście używanego komputera od pustego środowiska analitycznego. Nie należy więc przedstawiać wszystkich 329 programów jako listy aplikacji, które DarkMe próbuje ukraść lub zaatakować.
Po przejściu tego sprawdzenia łańcuch przygotowywał mechanizmy pozostawania w systemie, profilował urządzenie i uruchamiał DarkMe wewnątrz innego procesu. Końcowy malware może między innymi zbierać informacje i wykonywać zrzuty ekranu.
Dlaczego ta kampania nie potrzebowała zero-day
DarkMe był wcześniej opisywany przy kampaniach wykorzystujących luki, które w momencie użycia nie miały jeszcze dostępnej poprawki. Huntress wskazuje między innymi na wcześniejsze wykorzystanie CVE-2023-38831 w WinRAR oraz CVE-2024-21412 w Microsoft Defender SmartScreen.
W opisanych incydentach z sierpnia 2026 nie było takiego etapu. Napastnik potrzebował, aby odbiorca uwierzył w kontekst wiadomości, pobrał plik i go uruchomił.
To nie oznacza, że DarkMe stał się prostym malware. Wieloetapowy łańcuch po uruchomieniu pliku nadal zawiera techniki utrudniające analizę i wykrycie. Prostszy stał się punkt wejścia.
Podobny problem decyzyjny opisujemy przy Operation GriefLure, gdzie phishing prowadził przez dokument i skrót LNK do zdalnego dostępu. W obu przypadkach pracownik nie musi rozpoznawać rodziny malware. Powinien zatrzymać się wcześniej — przed uruchomieniem pliku, którego typ lub zachowanie nie zgadza się z obietnicą wiadomości.
Co w tej wiadomości powinno zatrzymać użytkownika
Najbardziej użyteczny sygnał nie polega na szukaniu błędów językowych. Wiadomość może być krótka, poprawna i wyglądać zwyczajnie.
Pierwszy sygnał pojawia się przy zmianie oczekiwanego działania. Odsyłacz obiecuje obraz, ale przeglądarka proponuje pobranie pliku. Drugi pojawia się przy samym pliku: odbiorca spodziewa się grafiki, a system otrzymuje format, który może uruchomić kod.
W takiej sytuacji nie trzeba ustalać, czym jest PIF ani analizować właściwości pliku. Bezpieczna decyzja to nie uruchamiać go i zweryfikować, czy nadawca rzeczywiście miał przesłać taki materiał.
Jeśli plik został już uruchomiony, użytkownik powinien szybko zgłosić zdarzenie. W środowisku firmowym liczy się możliwość sprawdzenia urządzenia, procesów, połączeń i dalszych oznak infekcji przez zespół techniczny.
Czego nie wiemy o operatorze tej kampanii
DarkMe był wcześniej łączony z grupą śledzoną jako Water Hydra lub DarkCasino. W przypadku nowych incydentów ta historyczna relacja nie wystarcza jednak do przypisania kampanii konkretnemu operatorowi.
Andrew Brandt z Huntress powiedział Help Net Security, że badacze nie mogą potwierdzić, iż za opisanymi atakami stoi Water Hydra. Dlatego DarkMe można nazwać rodziną malware obserwowaną wcześniej w działaniach tej grupy, ale nie należy przedstawiać atrybucji kampanii z sierpnia 2026 jako potwierdzonego faktu.
Huntress ocenia aktywność jako prawdopodobnie motywowaną finansowo. To również ocena badaczy, a nie bezpośredni dowód tożsamości operatora.
Co powinna sprawdzić organizacja
Po stronie poczty warto traktować odsyłacze prowadzące do pobierania plików wykonywalnych jako osobną klasę ryzyka, nawet gdy tekst odsyłacza lub ścieżka URL sugerują dokument albo obraz.
Po stronie urządzeń istotne jest monitorowanie nietypowych zależności procesów. Huntress zwrócił uwagę na polecenie rundll32.exe /sta {CFDC57BA-1705-45AF-BA10-EFC3D592982B}, które występowało także we wcześniejszej kampanii DarkMe i może być użyteczne podczas wyszukiwania oznak infekcji.
Najważniejsza jest jednak możliwość szybkiego połączenia sygnału od użytkownika z reakcją techniczną. Jeżeli pracownik zgłosi, że uruchomił plik pobrany z podejrzanej wiadomości, zespół bezpieczeństwa może od razu sprawdzić urządzenie zamiast czekać na późniejszy alarm.
Jak ćwiczyć taki scenariusz w security awareness
Symulacja nie musi odtwarzać złośliwego programu. Wystarczy bezpiecznie odwzorować punkt decyzji: wiadomość obiecuje zdjęcie lub dokument, a kolejny krok wymaga pobrania i uruchomienia pliku.
Ćwiczenie powinno sprawdzać, czy pracownik zauważa zmianę między obietnicą a rzeczywistym działaniem, czy powstrzymuje się od uruchomienia oraz czy wie, jak zgłosić sytuację.
PHISHLY może odtwarzać takie punkty decyzyjne w bezpiecznych testach phishingowych dla firm. W szerszym programie security awareness warto łączyć je z zasadą, że nietypowy plik lub nieoczekiwane pobieranie jest wystarczającym powodem do zatrzymania działania i weryfikacji.
Co wynika z kampanii DarkMe
Opis Huntress pokazuje, że techniczna złożoność malware i prostota pierwszego kontaktu mogą być bardzo różne. Za odsyłaczem udającym zwykły obraz znajdował się wieloetapowy łańcuch infekcji.
Dlatego szkolenie użytkownika nie powinno próbować zamienić go w analityka malware. Pracownik ma rozpoznać moment, w którym wiadomość zmienia oczekiwany proces: obraz staje się pobieranym programem, a zwykłe kliknięcie prowadzi do prośby o uruchomienie pliku.
W tym miejscu najbezpieczniejszą decyzją jest przerwanie działania, niezależna weryfikacja i zgłoszenie.
Najczęstsze pytania
Czym jest DarkMe?
DarkMe to trojan zdalnego dostępu i narzędzie wykradające informacje. Huntress opisuje go jako malware napisany w Visual Basic 6, wcześniej obserwowany w kampaniach wykorzystujących podatności zero-day.
Czy link w kampanii naprawdę prowadził do obrazu PNG?
Nie. Według Huntress odsyłacz wyglądał jak adres pliku image.png, ale serwer dostarczał image.pif, czyli plik wykonywalny uruchamiany przez Windows.
Czy samo kliknięcie odsyłacza wystarczało do pełnej infekcji?
Opisane przypadki wymagały uruchomienia pobranego pliku PIF. Huntress wskazuje, że użytkownicy pobrali plik i uruchomili go, nie rozpoznając, że jest programem.
Czy Huntress potwierdził, że kampanię prowadzi Water Hydra?
Nie. DarkMe był wcześniej wiązany z Water Hydra, ale Huntress zaznaczył, że nie może potwierdzić, iż właśnie ta grupa odpowiada za opisane incydenty z 2026 roku.
Co powinien zrobić pracownik po pobraniu podejrzanego pliku?
Nie powinien go uruchamiać. Jeśli plik został już uruchomiony, zdarzenie należy szybko zgłosić zespołowi IT lub bezpieczeństwa i postępować zgodnie z procedurą organizacji.
Źródła
- DarkMe RAT: A VB6 APT Trojan Turned Conventional Infostealer — Analiza Huntress opisująca dwa incydenty z 31 sierpnia 2026, dostarczenie image.pif przez odsyłacz wyglądający jak PNG, łańcuch infekcji i mechanizmy DarkMe.
- DarkMe RAT trades zero-days for plain phishing emails — Materiał Help Net Security z 23 września 2026 podsumowujący ustalenia Huntress i granice atrybucji kampanii.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.