Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 50 artykułów z tagiem malware
2026-10-14
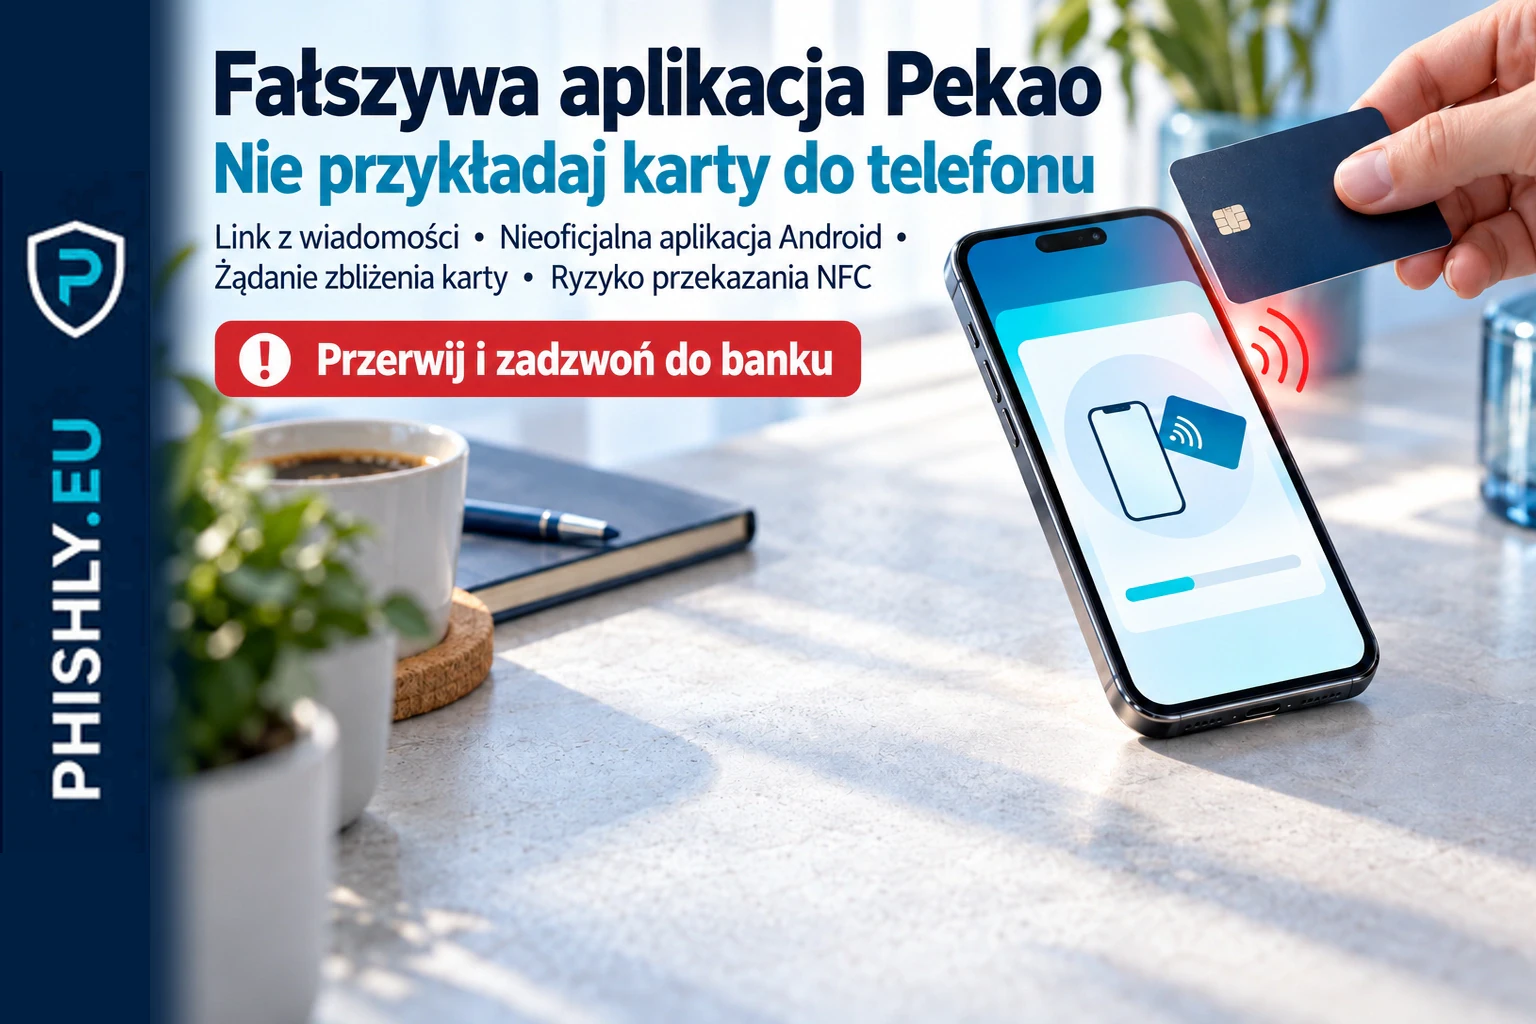
Fałszywa aplikacja Bank Pekao: przyłóż kartę do telefonu
Fałszywa aplikacja Banku Pekao prosi o przyłożenie karty do telefonu. Sprawdź ostrzeżenie CSIRT KNF, sygnały oszustwa i co zrobić po instalacji.
Czytaj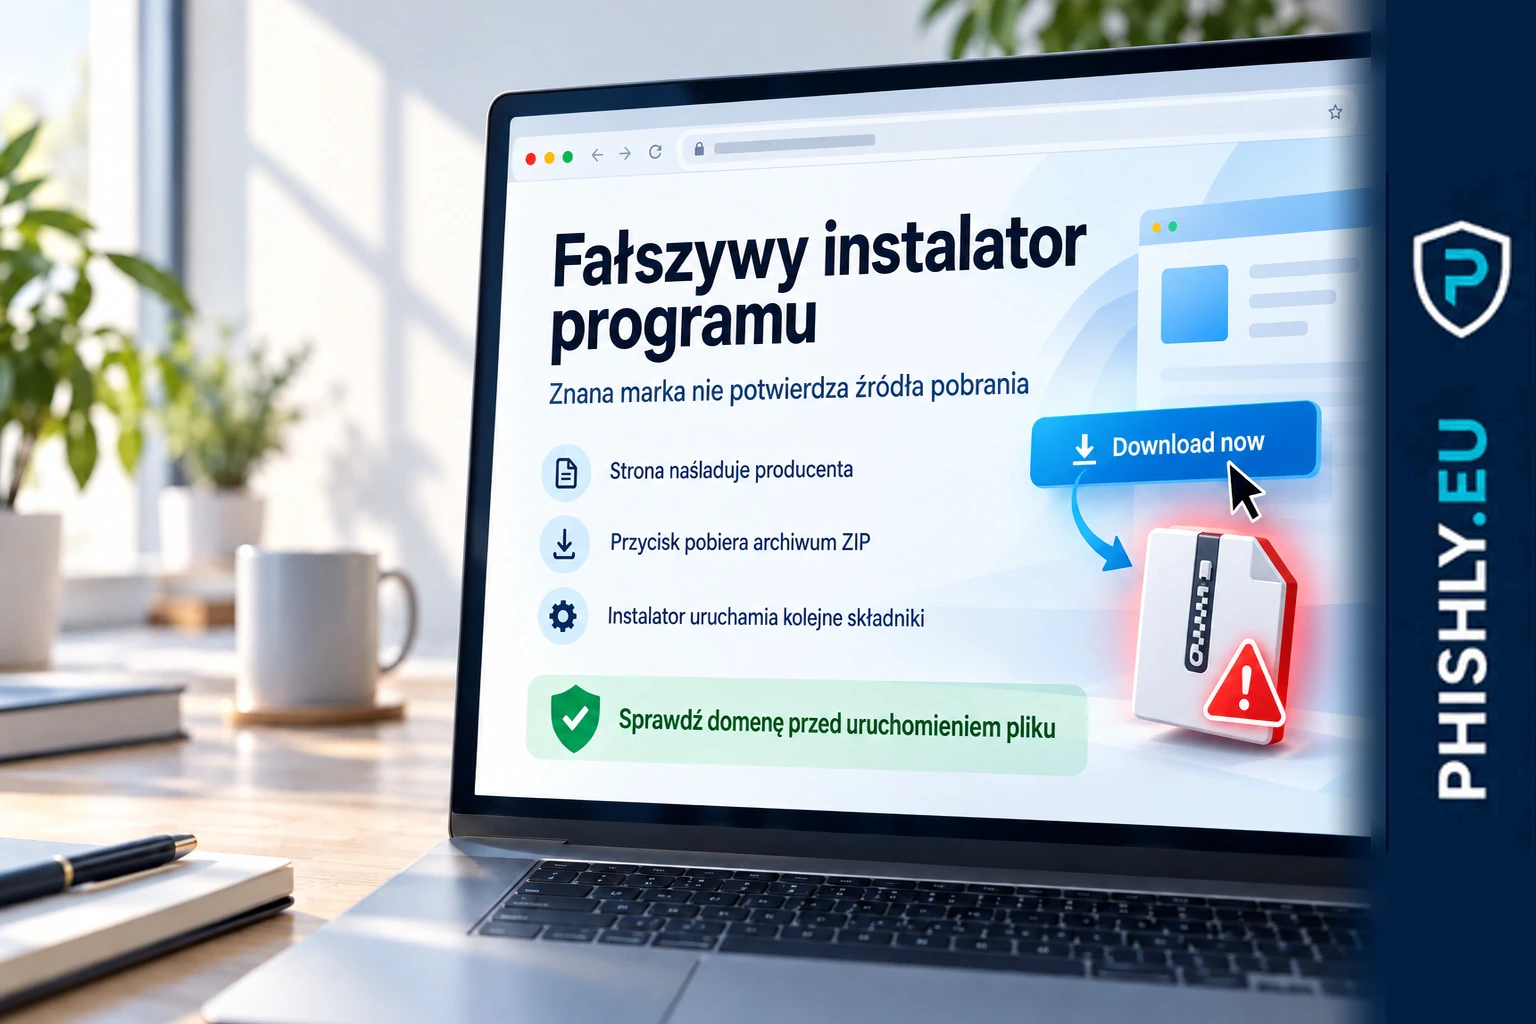
2026-10-05
Fałszywy instalator programu: ostrzeżenie Microsoftu
Fałszywy instalator programu może pochodzić ze strony podszywającej się pod producenta. Microsoft opisuje aktywną kampanię i kroki po pobraniu pliku.
Czytaj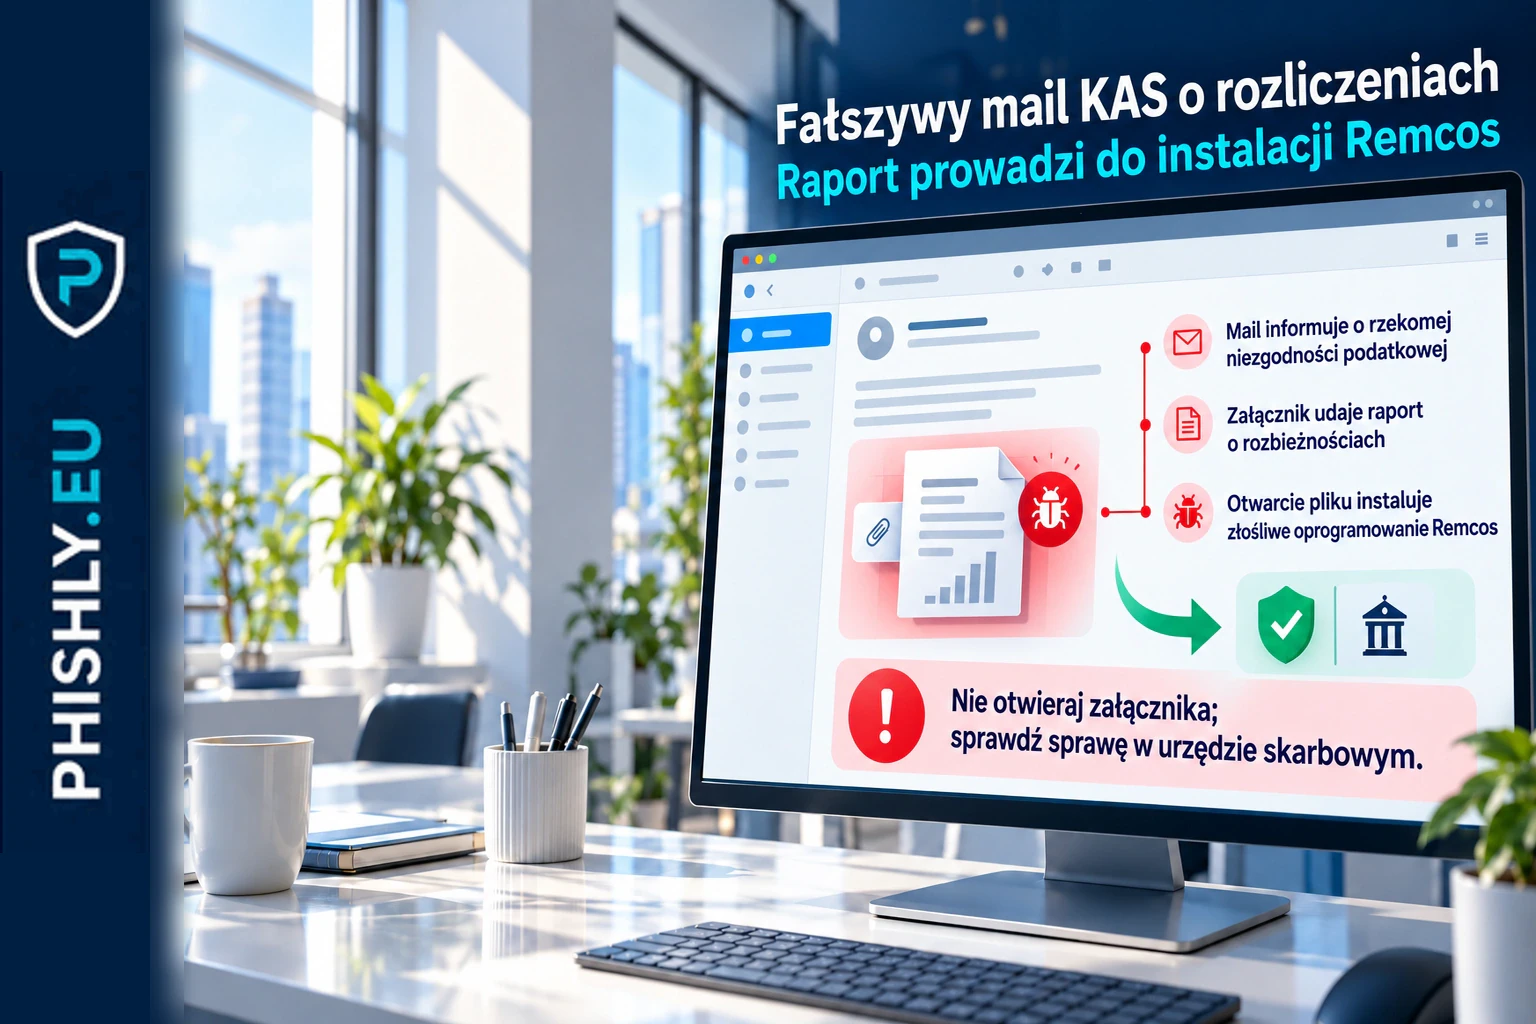
2026-10-05
Fałszywy mail KAS o niezgodności w rozliczeniach: oszustwo
Fałszywy mail KAS o niezgodności w rozliczeniach zawiera załącznik instalujący Remcos. Sprawdź, jak go rozpoznać i co zrobić po otwarciu pliku.
Czytaj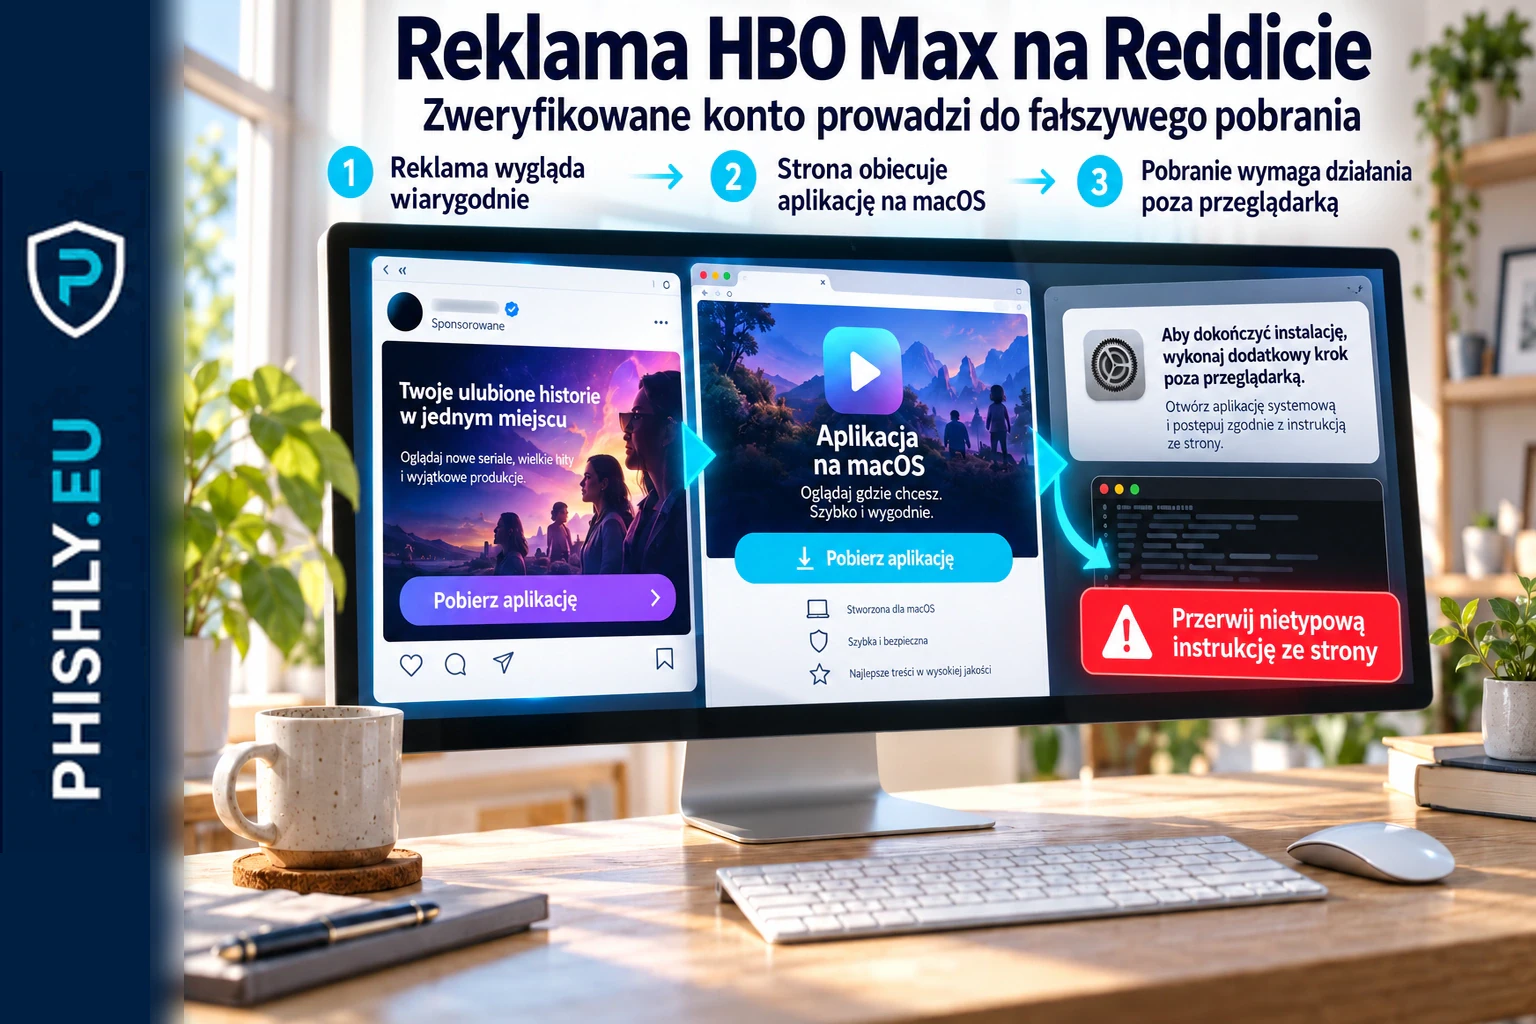
2026-10-04
Reklama HBO Max na Reddicie: czy to oszustwo?
Zweryfikowane konto HBO Max na Reddicie publikowało złośliwe reklamy ClickFix. Sprawdź, jak rozpoznać pułapkę i co zrobić po kliknięciu na komputerze.
Czytaj
2026-10-02
third-party.com ClickFix: fałszywa weryfikacja Cloudflare
Domena third-party.com, używana w dokumentacji jako przykładowy adres, serwowała użytkownikom Windows fałszywą weryfikację Cloudflare typu ClickFix.
Czytaj
2026-09-27
Exvicy: ClickFix na przejętych stronach WordPress
Exvicy to nowy ClickFix Malware-as-a-Service. Przejęte strony WordPress pokazują fałszywą weryfikację i nakłaniają do uruchomienia PowerShell.
Czytaj