RemControl atakuje Androida. Fałszywy Google Play prowadzi do trojana bankowego
RemControl to nowy trojan bankowy na Androida rozprowadzany przez reklamy i fałszywe strony Google Play z TVTap. Group-IB potwierdza cele także w Polsce.
RemControl: nowy trojan bankowy celuje także w Polskę
23 września 2026 roku Group-IB, firma zajmująca się analizą cyberzagrożeń i oszustw cyfrowych, opisała wcześniej nieudokumentowany trojan bankowy RemControl na Androida. Badacze potwierdzili ponad 30 nakładek phishingowych przygotowanych dla aplikacji instytucji finansowych we Włoszech, Francji, Hiszpanii, Polsce, Portugalii, Kanadzie i państwach Rady Współpracy Zatoki Perskiej.
RemControl jest rozprowadzany przez fałszywe strony przypominające Google Play, które podszywają się pod aplikację TVTap IPTV. Co najmniej jeden przeanalizowany wariant kampanii wykorzystywał reklamy internetowe jako kanał dotarcia. Użytkownik widzi więc znajomy motyw sklepu z aplikacjami i ofertę programu do oglądania telewizji, ale pobiera plik APK spoza prawdziwego Google Play.
To świeży alert dotyczący konkretnego malware i kampanii. Szerszy mechanizm instalowania złośliwych aplikacji z linków opisujemy w poradniku Fałszywe APK jako mobilny phishing Android. RemControl ma własną, czasową intencję: pozwala sprawdzić nazwę zagrożenia, przynętę TVTap, sposób działania i potwierdzone kraje docelowe.
Jak fałszywy Google Play prowadzi do instalacji RemControl
Według Group-IB fałszywe strony imitują Google Play i promują TVTap. W jednej z obserwowanych kampanii dostęp do złośliwego pliku był ograniczany na podstawie adresu IP i typu urządzenia, a strona podawała APK dopiero użytkownikom spełniającym warunki kampanii.
Po pobraniu instalator uruchamia lokalną usługę VPN, która blokuje ruch aplikacji Google Play. Badacze wskazują, że w ten sposób instalator odcina Google Play Protect od sieci podczas instalacji i utrudnia sprawdzenie pliku w czasie rzeczywistym. Następnie przygotowuje i instaluje właściwy ładunek RemControl.
Kluczowy krok następuje później. Złośliwa aplikacja prosi użytkownika o dostęp do usługi ułatwień dostępu Androida. Po przyznaniu tego uprawnienia RemControl może obserwować interfejs innych aplikacji i wykonywać działania na urządzeniu.
Samo zobaczenie reklamy albo wejście na fałszywą stronę nie jest w analizie Group-IB opisane jako automatyczne przejęcie telefonu. Łańcuch wymaga pobrania, instalacji i nadania istotnych uprawnień. To daje kilka momentów, w których można zatrzymać atak.
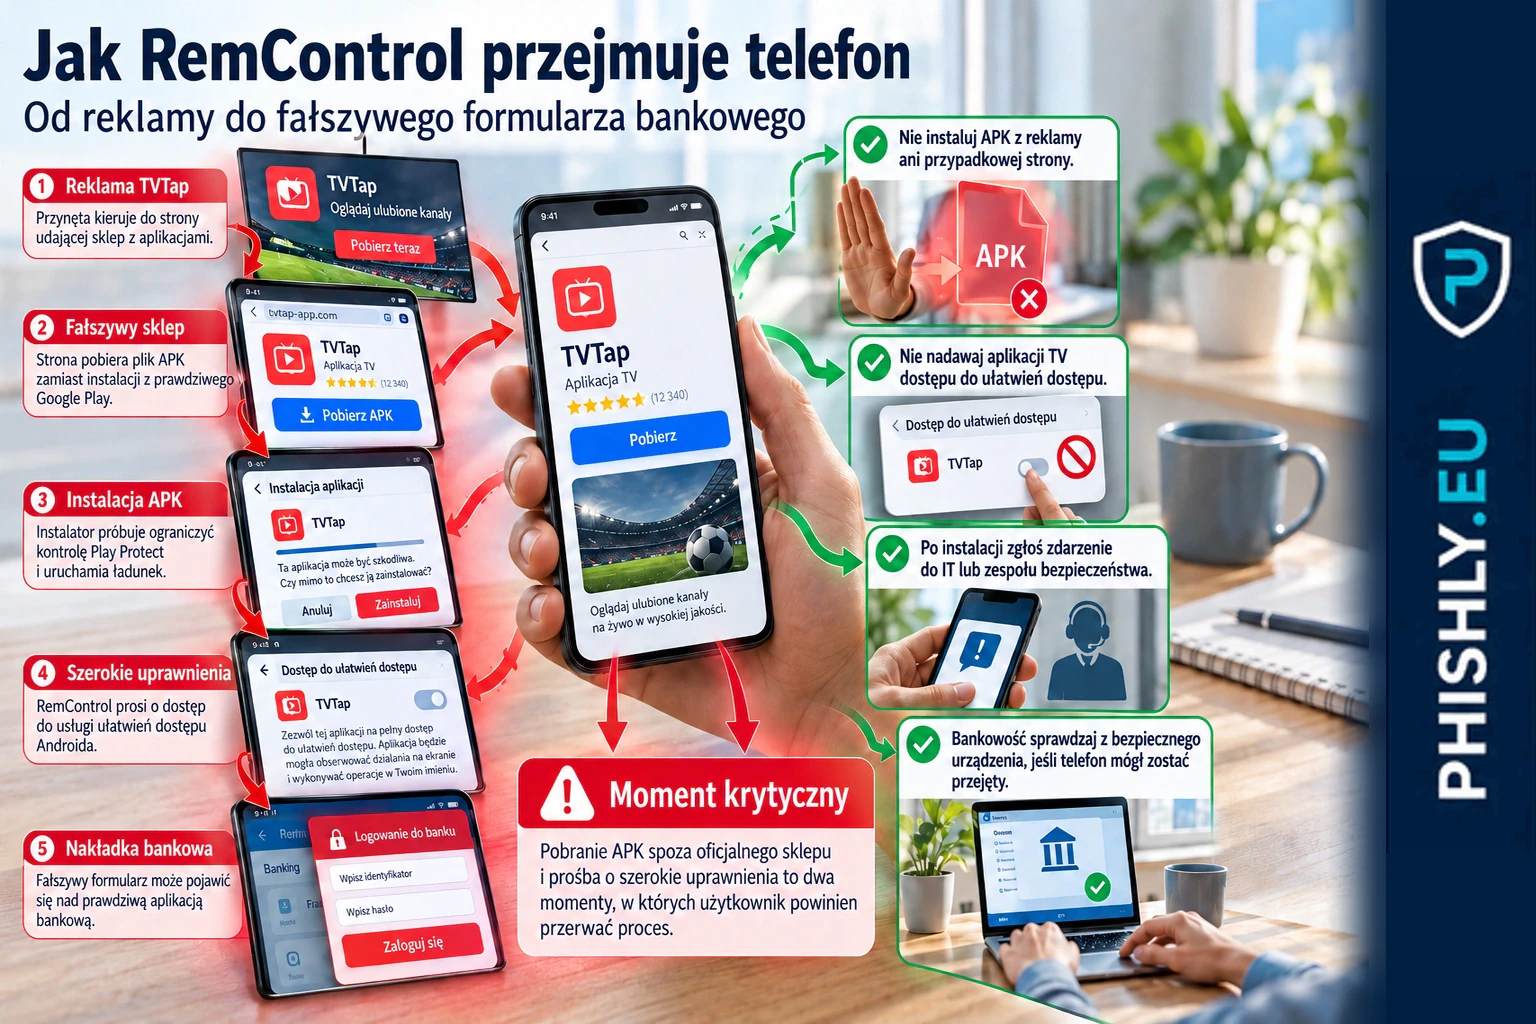
Łańcuch RemControl wymaga kilku decyzji: przejścia z reklamy na fałszywy sklep, instalacji APK i nadania szerokich uprawnień. Po infekcji malware może wyświetlić fałszywy formularz nad prawdziwą aplikacją bankową.
Co RemControl potrafi zrobić na zainfekowanym telefonie
Najważniejszym mechanizmem są nakładki phishingowe. RemControl sprawdza, jaka aplikacja jest otwarta na pierwszym planie. Jeżeli rozpozna aplikację z listy celów, może wyświetlić nad nią pełnoekranowy fałszywy formularz. Użytkownik nadal ma wrażenie, że korzysta z bankowości, ale wpisane dane trafiają do infrastruktury napastnika.
Group-IB potwierdził, że takie formularze mogą zbierać między innymi PIN, kody bankowości mobilnej i datę ważności karty. Lista celów jest pobierana z serwera sterującego, więc może być zmieniana bez ponownej instalacji malware.
RemControl potrafi również wykonywać zrzuty ekranu, przesyłać informacje o elementach widocznych w interfejsie, rejestrować zdarzenia związane z wpisywaniem tekstu oraz wykonywać gesty i wprowadzać tekst zdalnie. Badacze opisują też mechanizm odtwarzania wzoru blokady ekranu na podstawie danych z interfejsu oraz próby utrudniania wejścia do ustawień potrzebnych do usunięcia aplikacji.
To oznacza, że problem nie kończy się na jednym fałszywym ekranie logowania. Po uzyskaniu odpowiednich uprawnień napastnik może mieć szeroki wgląd w to, co dzieje się na telefonie, i zdalnie sterować częścią jego funkcji.
Polska jest na liście celów, ale nie należy zawyżać skali
Group-IB potwierdził aktywne nakładki phishingowe dla instytucji finansowych w Polsce. Jednocześnie analiza wskazuje, że Włochy i Francja były głównymi celami pierwszych obserwowanych kampanii. Dostępne źródła nie podają liczby zainfekowanych urządzeń w Polsce ani skali strat polskich klientów.
Nie ma więc podstaw, aby pisać o masowej infekcji w Polsce albo o określonej liczbie poszkodowanych. Potwierdzone jest przygotowanie mechanizmu phishingowego dla polskich celów, a nie rozmiar skutecznych infekcji.
Podobny schemat z fałszywą stroną przypominającą sklep z aplikacjami pojawił się wcześniej w Polsce w kampanii fałszywej aplikacji MandatGo. Tam przynętą była rzekoma usługa publiczna. W RemControl jest nią aplikacja IPTV. W obu przypadkach warto patrzeć nie tylko na nazwę przynęty, ale na moment, w którym strona próbuje skłonić użytkownika do instalacji APK spoza oficjalnego kanału.
Co wiadomo o operatorze i śladach użycia AI
Group-IB oznacza operatora pierwszych obserwowanych kampanii tagiem UNKK, znalezionym w analizowanych próbkach. Badacze zauważyli podobieństwa do wcześniejszej infrastruktury związanej z trojanem Medusa i tagiem UNKN, ale wyraźnie zaznaczają, że dostępne dowody nie pozwalają potwierdzić wspólnego operatora.
W infrastrukturze RemControl znaleziono również ślady wskazujące na pomoc narzędzi AI przy tworzeniu części zaplecza i nakładek phishingowych. W jednym z plików pozostała kompletna odpowiedź asystenta AI dołączona do kodu strony. To interesujący ślad procesu tworzenia, ale nie zmienia podstawowej metody ataku: użytkownik ma zaufać reklamie, fałszywemu sklepowi i kolejnym prośbom o instalację oraz uprawnienia.
Jak rozpoznać moment, w którym trzeba przerwać instalację
Najsilniejszym sygnałem jest rozbieżność między wyglądem strony a faktycznym kanałem instalacji. Strona może przypominać Google Play, ale jeśli przeglądarka pobiera plik APK i Android wymaga zezwolenia na instalowanie aplikacji z nieznanego źródła, użytkownik nie korzysta ze standardowej instalacji z Google Play.
Drugi sygnał to prośba o szerokie uprawnienia, które nie pasują do funkcji aplikacji. Program do oglądania telewizji nie powinien potrzebować kontroli interfejsu innych aplikacji po to, aby odtwarzać materiał wideo. Prośbę o dostęp do usługi ułatwień dostępu trzeba traktować szczególnie ostrożnie, ponieważ takie uprawnienie może dać złośliwej aplikacji bardzo szerokie możliwości.
Trzeci sygnał to źródło wejścia. Reklama może wyglądać profesjonalnie, ale nie jest dowodem autentyczności aplikacji. Jeśli trafiasz do sklepu z reklamy, komunikatora lub przypadkowej strony, sprawdź niezależnie, czy aplikacja rzeczywiście istnieje w oficjalnym sklepie i czy adres należy do właściwej usługi.
Co zrobić po pobraniu lub instalacji podejrzanej aplikacji
Jeżeli plik APK został tylko pobrany, ale nie został zainstalowany, usuń go i nie zmieniaj ustawień telefonu po to, aby dopuścić instalację z nieznanego źródła.
Jeżeli aplikacja została zainstalowana albo otrzymała dostęp do usługi ułatwień dostępu, potraktuj urządzenie jako potencjalnie przejęte. Na telefonie służbowym zgłoś zdarzenie do IT lub zespołu bezpieczeństwa i nie próbuj samodzielnie zacierać śladów.
Google w poradniku dotyczącym usuwania złośliwego oprogramowania na Androidzie zaleca między innymi sprawdzenie Google Play Protect, aktualizację systemu i zabezpieczeń, usunięcie aplikacji, którym nie ufasz, oraz kontrolę zabezpieczeń konta Google. Google Play Protect sprawdza również aplikacje pochodzące z innych źródeł, ale żadnego pojedynczego mechanizmu ochronnego nie należy traktować jako gwarancji wykrycia każdego zagrożenia.
Jeśli na zainfekowanym urządzeniu używano bankowości, skontaktuj się z bankiem z bezpiecznego urządzenia i sprawdź historię operacji. Nie wpisuj kolejnych danych bankowych na telefonie, którego stan jest niepewny.
Dlaczego ten alert ma znaczenie dla firm
Telefon pracownika może jednocześnie obsługiwać pocztę, komunikatory, uwierzytelnianie wieloskładnikowe, aplikacje firmowe i bankowość. Dlatego instalacja złośliwego APK nie jest wyłącznie prywatnym problemem użytkownika, zwłaszcza w środowisku BYOD albo na urządzeniu służbowym.
Scenariusze szkoleniowe powinny obejmować także decyzje podejmowane poza skrzynką e-mail: reklamę, fałszywy sklep z aplikacjami, pobranie APK i prośbę o nietypowe uprawnienia. Ten sam kierunek opisujemy szerzej w materiale o phishingu mobilnym przez SMS, połączenia i e-mail.
Organizacje mogą włączyć podobne sytuacje do programu security awareness PHISHLY i kontrolowanych testów phishingowych dla firm. Celem nie jest odtwarzanie prawdziwego malware, lecz ćwiczenie momentu decyzji: czy użytkownik rozpozna fałszywy kanał instalacji, zatrzyma proces i zgłosi zdarzenie.
Co warto zapamiętać o RemControl
RemControl pokazuje, że mobilny phishing może zaczynać się od reklamy i strony udającej sklep z aplikacjami, a kończyć nakładką nad prawdziwą bankowością. Nazwa TVTap jest tylko przynętą. Najważniejsze punkty zatrzymania pojawiają się wcześniej: przed instalacją APK spoza oficjalnego sklepu i przed nadaniem aplikacji szerokich uprawnień.
Dla użytkowników w Polsce istotny jest fakt, że Group-IB potwierdził polskie cele w zestawie nakładek phishingowych. Nie oznacza to jednak potwierdzonej masowej liczby infekcji w Polsce. W alertach bezpieczeństwa warto zachować tę różnicę.
Najczęstsze pytania
Czym jest RemControl?
RemControl to opisany przez Group-IB trojan bankowy na Androida działający w modelu Malware-as-a-Service. Może wyświetlać nakładki phishingowe nad aplikacjami bankowymi, rejestrować wpisywany tekst, transmitować ekran i umożliwiać operatorowi zdalne sterowanie urządzeniem.
Czy RemControl atakuje użytkowników w Polsce?
Tak. Group-IB potwierdził nakładki phishingowe przygotowane dla ponad 30 instytucji finansowych w kilku państwach, w tym w Polsce. Badacze wskazują jednak, że w pierwszych obserwowanych kampaniach głównymi celami były Włochy i Francja.
Jak RemControl trafia na telefon?
W opisanej kampanii przynętą jest TVTap IPTV. Reklamy prowadzą do fałszywych stron udających Google Play, z których pobierany jest instalator APK. Do dalszego przejęcia urządzenia potrzebne są kolejne działania użytkownika, w tym instalacja aplikacji i nadanie uprawnień usługi ułatwień dostępu.
Co zrobić po zainstalowaniu podejrzanej aplikacji z reklamy?
Telefon należy potraktować jako potencjalnie zainfekowany. Na urządzeniu służbowym trzeba od razu zgłosić zdarzenie do IT lub zespołu bezpieczeństwa. Google zaleca m.in. użycie Play Protect, aktualizacje, usunięcie niezaufanych aplikacji i sprawdzenie zabezpieczeń konta.
Źródła
- Group-IB: RemControl: AI Built the Overlays. Victims Lose their PINs — Źródło pierwotne: analiza RemControl, łańcuch instalacji, możliwości trojana, nakładki phishingowe, geografia celów i granice atrybucji.
- BleepingComputer: New RemControl Android banking malware targets users in Europe and Canada — Niezależne omówienie analizy Group-IB i potwierdzenie daty publikacji oraz głównych ustaleń.
- Google Play: Używanie Google Play Protect do ochrony aplikacji i prywatności danych — Oficjalne informacje Google o Play Protect i sprawdzaniu aplikacji także spoza Google Play.
- Google: Usuwanie złośliwego oprogramowania lub niebezpiecznego oprogramowania na Androidzie — Oficjalne zalecenia Google po podejrzeniu infekcji urządzenia z Androidem.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.