Fałszywy LastPass Authenticator na GitHubie instalował Rapuncel
Fałszywy LastPass Authenticator z GitHuba prowadził do Rapuncel i sterownika wyłączającego procesy AV/EDR. Zobacz mechanizm i reakcję po uruchomieniu.
TL;DR
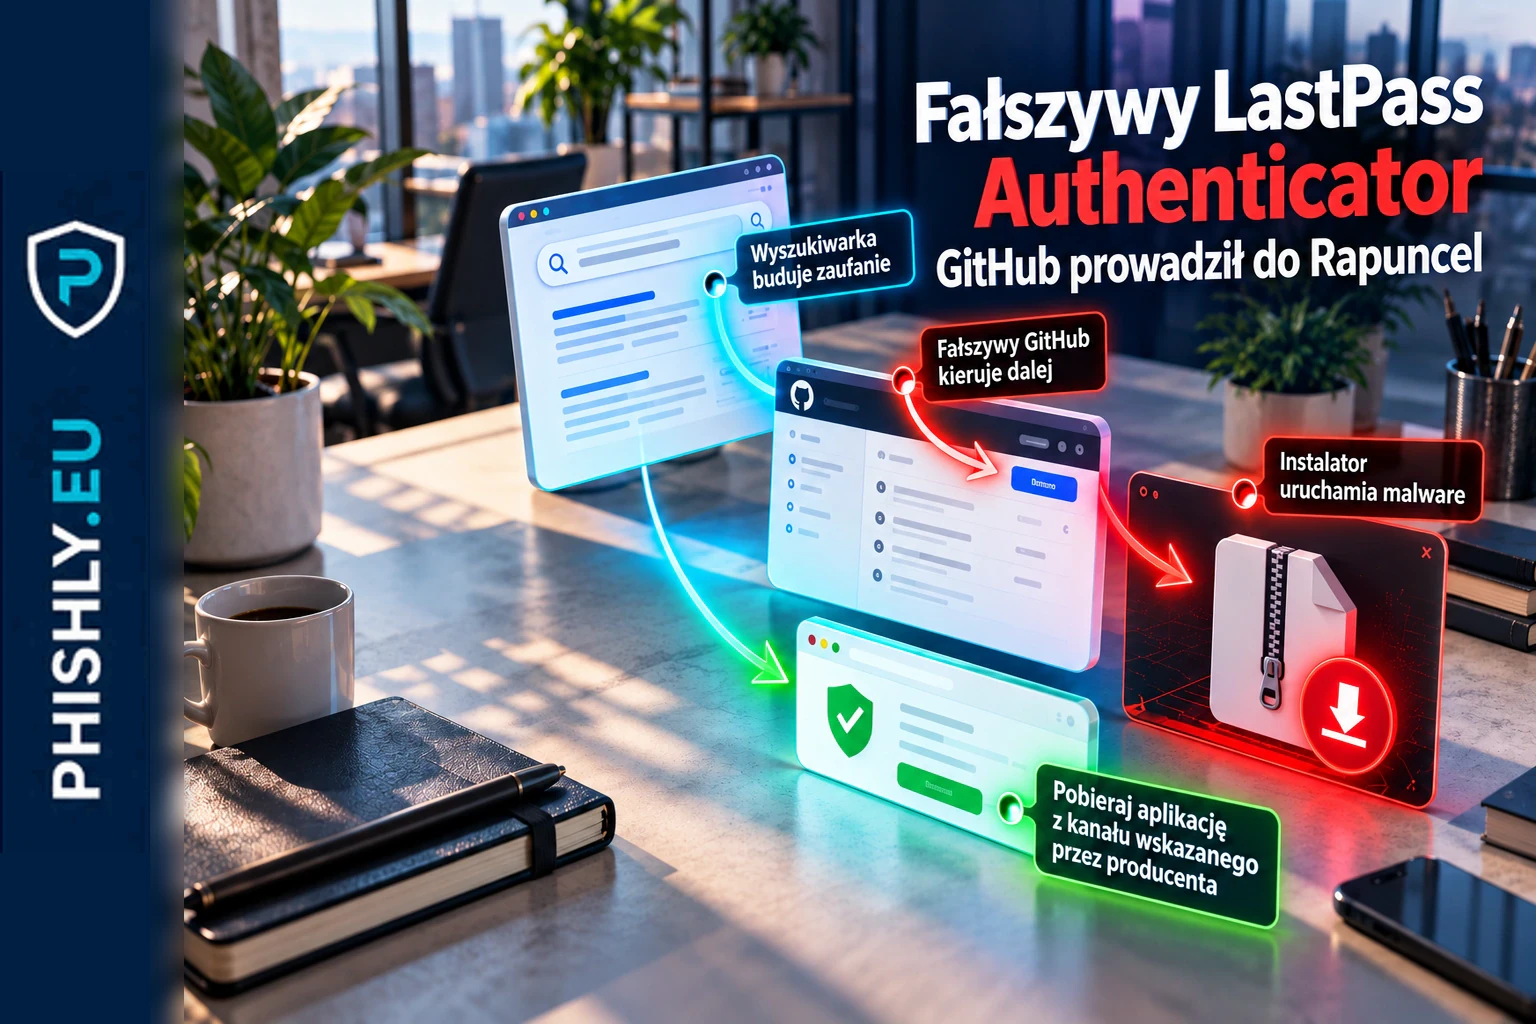
17 września 2026 zespół Threat Intelligence, Mitigation, and Escalation (TIME) LastPass wraz z Delphos Labs opisał kampanię, w której fałszywa organizacja GitHub podszywała się pod LastPass Authenticator. Użytkownik szukający programu mógł trafić na stronę przygotowaną pod wyniki wyszukiwania, przejść przez serię przekierowań i pobrać archiwum ze złośliwym instalatorem.
Badacze powiązali tę ścieżkę z infostealerem nazwanym Rapuncel oraz sterownikiem Alinubx.sys. W analizowanym wdrożeniu sterownik działał jako mechanizm kończący procesy narzędzi ochronnych; lista celów obejmowała 145 procesów AV i EDR. LastPass podkreśla, że nie był to incydent w jego systemach ani sejfach klientów, lecz zewnętrzne podszycie pod markę.
Co wykryli LastPass i Delphos Labs
LastPass TIME podał, że 13 sierpnia 2026 wykrył fałszywą organizację GitHub udającą LastPass Authenticator. Strona miała pojawiać się wysoko dla zapytań związanych z pobieraniem aplikacji i prowadziła do przygotowanego portalu pobierania.
To nie była pojedyncza kopia strony jednej firmy. W toku analizy badacze znaleźli infrastrukturę obsługującą przynęty podszywające się pod co najmniej 40 firm. LastPass opisuje ten przypadek jako oportunistyczne wykorzystanie rozpoznawalnych marek, a nie włamanie do własnej infrastruktury.
Wcześniej PHISHLY opisywał fałszywe wiadomości LastPass Support, których celem było wyłudzenie hasła głównego do sejfu. Nowa kampania ma inną ścieżkę: użytkownik sam szuka aplikacji, trafia na fałszywe źródło pobierania i uruchamia plik.
Jak użytkownik trafiał do fałszywego instalatora
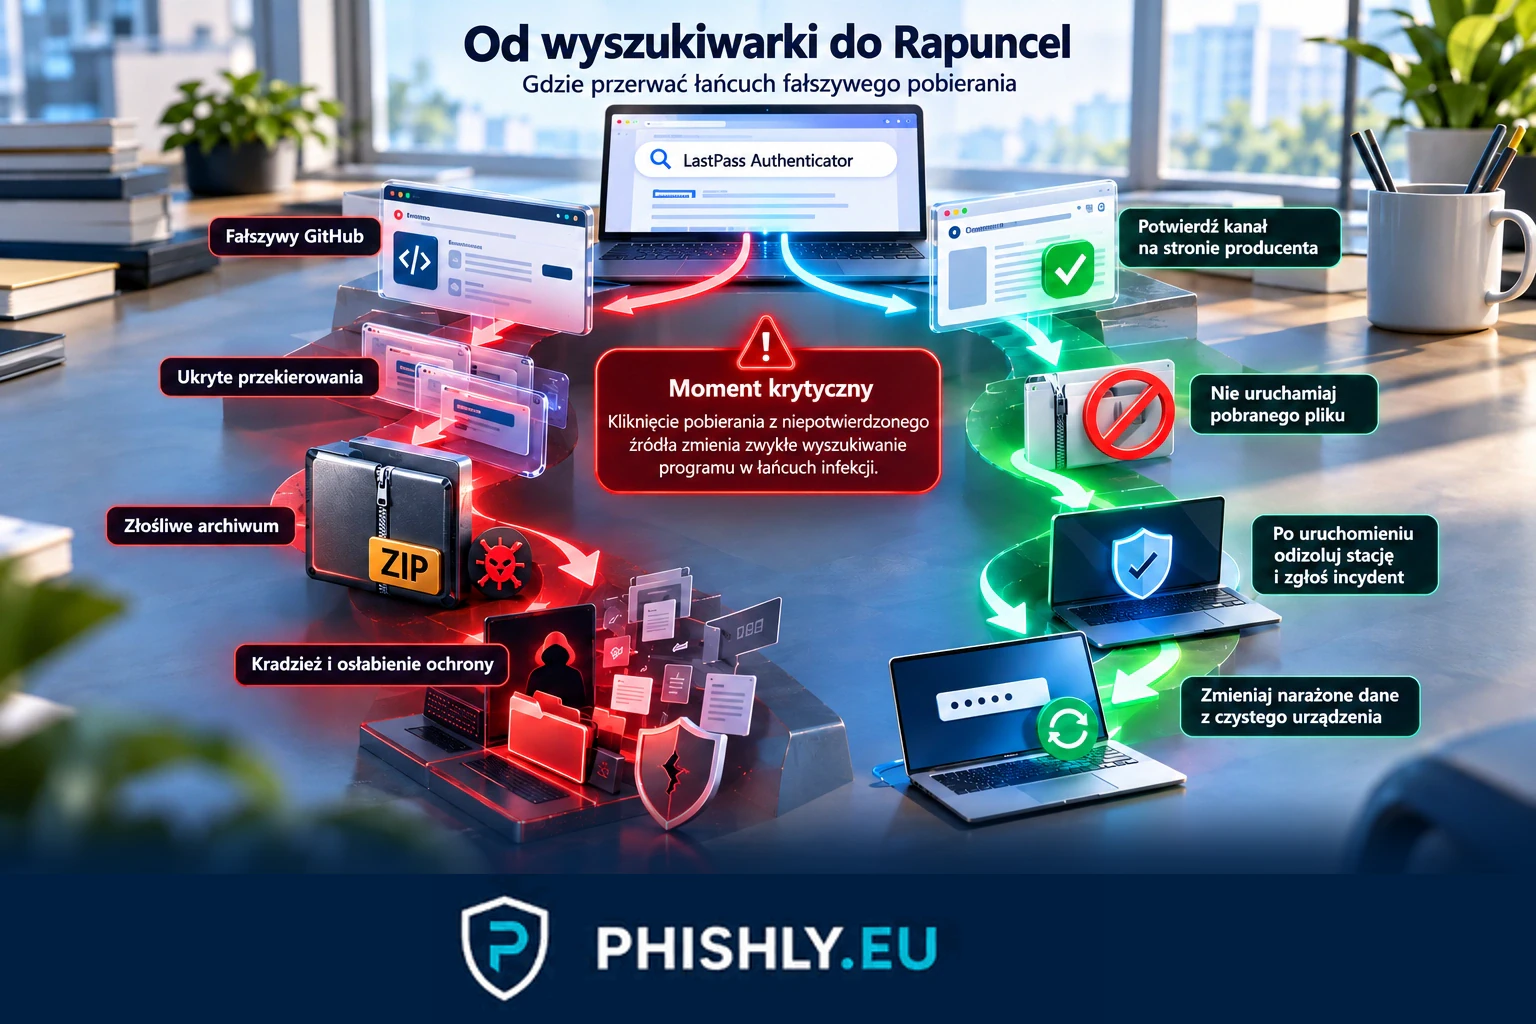
Początek ataku nie wymagał wiadomości phishingowej. Wystarczyło wyszukanie frazy w rodzaju „LastPass Authenticator download”. Fałszywa strona GitHub używała nazwy i materiałów kojarzących się z produktem, a przycisk pobierania prowadził dalej do strony GitHub Pages.
Portal pokazywał także zmyślone sygnały zaufania, między innymi komunikaty sugerujące autoryzowany dostęp czy akceptację przez VirusTotal. Takie elementy nie były dowodem żadnej kontroli bezpieczeństwa. Miały uspokoić użytkownika przed pobraniem.
Za widoczną stroną działał łańcuch przekierowań. Badacze opisali dodatkowe strony GitHub Pages oraz serwer pełniący rolę dynamicznego kierowania ruchem. Operator mógł dzięki temu zmieniać docelowy serwer z ładunkiem bez przebudowy całej przynęty.
Dlaczego GitHub i wynik wyszukiwania mogły budować zaufanie
GitHub jest powszechnie używany do publikowania kodu i wydań wielu legalnych projektów. To jednak nie oznacza, że każda organizacja, repozytorium czy strona GitHub Pages należy do producenta programu widocznego w nazwie.
Podobny problem opisaliśmy szerzej w materiale o fałszywych stronach pobierania narzędzi IT. W obu scenariuszach użytkownik sam inicjuje wyszukiwanie i dlatego może nie mieć poczucia, że właśnie odpowiada na przynętę.
Dla LastPass reguła jest konkretna: firma podała, że GitHub nie jest kanałem dystrybucji LastPass Authenticator. Oficjalnego programu należy szukać przez stronę producenta i oficjalne sklepy z aplikacjami.
Co znajdowało się w pobranym archiwum
LastPass i Delphos Labs opisali archiwa o rozmiarze około 128–148 MB. Duża część zawartości służyła do sztucznego zwiększenia rozmiaru, co może utrudniać automatyczne skanowanie systemom z limitami wielkości plików.
W środku znajdował się między innymi legalny komponent debuggera Microsoft Visual Studio, użyty w łańcuchu uruchomienia złośliwej biblioteki. Dalej działał loader, Rapuncel oraz sterownik Alinubx.sys. Analiza wskazała również komponent związany z odszyfrowywaniem danych chronionych przez mechanizm App-Bound Encryption w Chrome i Edge.
Dla użytkownika nazwy poszczególnych plików są mniej istotne niż skutek: instalator wyglądający jak aplikacja uwierzytelniająca mógł uruchomić zestaw narzędzi do kradzieży danych i osłabienia ochrony stacji.
Rapuncel: jakie dane były celem
LastPass używa nazwy Rapuncel dla analizowanego programu wykradającego informacje. Według raportu zbierał on dane z przeglądarek, portfeli kryptowalutowych, Discorda, Steam, Telegrama oraz Windows Credential Manager.
Badacze opisali też mechanizm związany z Chrome i Edge, który miał umożliwiać dostęp do danych chronionych przez App-Bound Encryption. To istotne dla reakcji po incydencie: samo usunięcie fałszywej aplikacji nie przywraca poufności danych, które mogły zostać wcześniej wykradzione.
Raport wskazuje możliwe podobieństwa do kampanii BoryptGrab opisanej wcześniej przez Trend Micro, ale nie utożsamia obu operacji. LastPass i Delphos zaznaczają, że dostępne dowody nie wystarczają do stwierdzenia, że chodzi o tę samą kampanię lub tego samego operatora.
Podpisany sterownik, który kończył procesy ochronne
Jednym z najciekawszych elementów kampanii był Alinubx.sys. Sterownik miał łańcuch podpisu Microsoft Windows Hardware Compatibility Publisher. Według analizy był zmodyfikowaną tożsamościowo wersją znanego sterownika CcProtect.sys i w tym wdrożeniu służył do kończenia procesów programów antywirusowych i EDR.
Lista celów obejmowała 145 procesów. Raport rozróżnia jednak funkcje obecne w kodzie od funkcji faktycznie aktywowanych w analizowanej próbce. Badacze nie znaleźli dowodu, że szersze możliwości sterownika, takie jak część funkcji ukrywania czy kontroli sieci, zostały w tym wdrożeniu skonfigurowane.
Istotny jest również kontekst detekcji. LastPass podał, że 20 sierpnia sterownik miał 0 wykryć na 72 silniki VirusTotal; 10 września raportował już 3 wykrycia przy 71 silnikach bez detekcji. Podpis i niski wynik detekcji nie były więc wystarczającą podstawą do uznania pliku za bezpieczny.
Co powinno zatrzymać użytkownika przed pobraniem
Pierwszym sygnałem jest źródło. Jeżeli producent nie wskazuje GitHuba jako kanału dystrybucji, nazwa organizacji na GitHubie nie powinna zastępować weryfikacji. Do strony pobierania najlepiej dojść od oficjalnej domeny producenta albo przez zatwierdzony firmowy katalog aplikacji.
Drugim sygnałem są dodatkowe „odznaki zaufania” i komunikaty, których nie można niezależnie zweryfikować. Napis „VirusTotal Approved” na stronie kontrolowanej przez autora tej strony nie jest wynikiem niezależnego skanowania.
Trzecim sygnałem jest nietypowa ścieżka pobierania: kolejne przekierowania, duże archiwum ZIP, nazwy wersji niepotwierdzone w oficjalnej dokumentacji albo instalator pochodzący z domeny niezwiązanej z producentem.
Co zrobić po uruchomieniu fałszywego LastPass Authenticator
Jeżeli plik został tylko pobrany, ale nie uruchomiony, nie należy otwierać go „dla sprawdzenia”. W środowisku firmowym próbkę i adres źródłowy warto przekazać zespołowi IT lub bezpieczeństwa zgodnie z procedurą.
Jeżeli instalator został uruchomiony, sytuację należy potraktować jako potencjalne przejęcie stacji. LastPass zaleca przyjąć, że dane uwierzytelniające zapisane w przeglądarce na tym komputerze mogły zostać ujawnione, podobnie jak dane portfeli kryptowalutowych, sesje części aplikacji i zawartość Windows Credential Manager.
Zmianę haseł i inne działania na kontach trzeba wykonywać z osobnego, zaufanego i czystego urządzenia. W organizacji dochodzą do tego izolacja stacji zgodnie z procedurą, unieważnienie sesji, analiza logowań, sprawdzenie kont uprzywilejowanych oraz ustalenie, jakie dane i tokeny były dostępne na urządzeniu.
Co powinny zmienić firmy
Ta kampania pokazuje ograniczenie szkoleń skupionych wyłącznie na skrzynce pocztowej. Pracownik może wejść w złośliwy łańcuch bez maila, SMS-a czy telefonu, po prostu szukając potrzebnego programu.
Organizacja powinna mieć łatwą odpowiedź na pytanie „skąd pobieramy oprogramowanie”. Może to być firmowy katalog aplikacji, zarządzany menedżer pakietów, portal producenta otwierany z zatwierdzonej listy albo proces zgłoszenia do IT. Im trudniejsza legalna ścieżka, tym większa pokusa użycia pierwszego wyniku wyszukiwania.
W programie security awareness warto ćwiczyć również fałszywe strony pobierania, repozytoria i wyniki wyszukiwania. Kontrolowane testy phishingowe dla firm mogą mierzyć nie tylko kliknięcie, ale też to, czy pracownik sprawdzi oficjalne źródło, zatrzyma pobieranie i zgłosi podejrzaną stronę.
Wniosek
Fałszywy LastPass Authenticator był tylko jedną z przynęt większej infrastruktury podszywającej się pod dziesiątki firm. W tym przypadku zaufanie budowały jednocześnie wynik wyszukiwania, GitHub, profesjonalnie wyglądająca strona pobierania, pozorne oznaczenia bezpieczeństwa i podpisany sterownik.
Dla użytkownika bezpieczny punkt zatrzymania znajduje się wcześniej: przed pobraniem trzeba potwierdzić, czy producent rzeczywiście publikuje program w danym miejscu. Dla firmy oznacza to połączenie kontroli instalacji oprogramowania, ochrony stacji i edukacji obejmującej także ataki zaczynające się od wyszukiwarki.
Najczęstsze pytania
Czy doszło do włamania do LastPass?
Według LastPass nie. Kampania podszywała się pod markę poza infrastrukturą LastPass; firma podała, że jej systemy, usługi i sejfy klientów nie zostały w tym zdarzeniu naruszone.
Czy GitHub jest oficjalnym kanałem pobierania LastPass Authenticator?
Nie. LastPass wskazuje własną stronę i oficjalne sklepy z aplikacjami jako właściwe źródła. GitHub nie jest kanałem dystrybucji LastPass Authenticator.
Co kradł Rapuncel?
Analiza opisana przez LastPass i Delphos wskazuje na dane z przeglądarek, portfeli kryptowalutowych, Discorda, Steam, Telegrama oraz Windows Credential Manager. Zakres ryzyka zależy od danych obecnych na zainfekowanym urządzeniu.
Co zrobić po uruchomieniu fałszywego instalatora?
Potraktować urządzenie jako potencjalnie skompromitowane, odizolować je zgodnie z procedurą organizacji i zmieniać narażone dane uwierzytelniające z osobnego, zaufanego i czystego urządzenia. Trzeba też unieważnić sesje i przeanalizować aktywność kont.
Czy podpisany sterownik jest automatycznie bezpieczny?
Nie. W tej kampanii użyto sterownika z łańcuchem podpisu Microsoft Windows Hardware Compatibility Publisher, a badacze opisali jego użycie do kończenia procesów narzędzi ochronnych.
Źródła
- One Kit, Forty Companies: How a Malware-as-a-Service Platform Used GitHub as a Distribution Network for its Campaign — Główne źródło LastPass TIME i Delphos Labs: łańcuch dystrybucji, Rapuncel, Alinubx.sys, zakres podszywania się i stan śledztwa.
- Fake LastPass Authenticator GitHub repos push new Rapuncel infostealer — Niezależne omówienie kampanii i łańcucha pobierania.
Czy rozpoznasz phishing?
Sprawdź się na prawdziwych przykładach wiadomości w krótkim quizie.