Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
2026-09-01
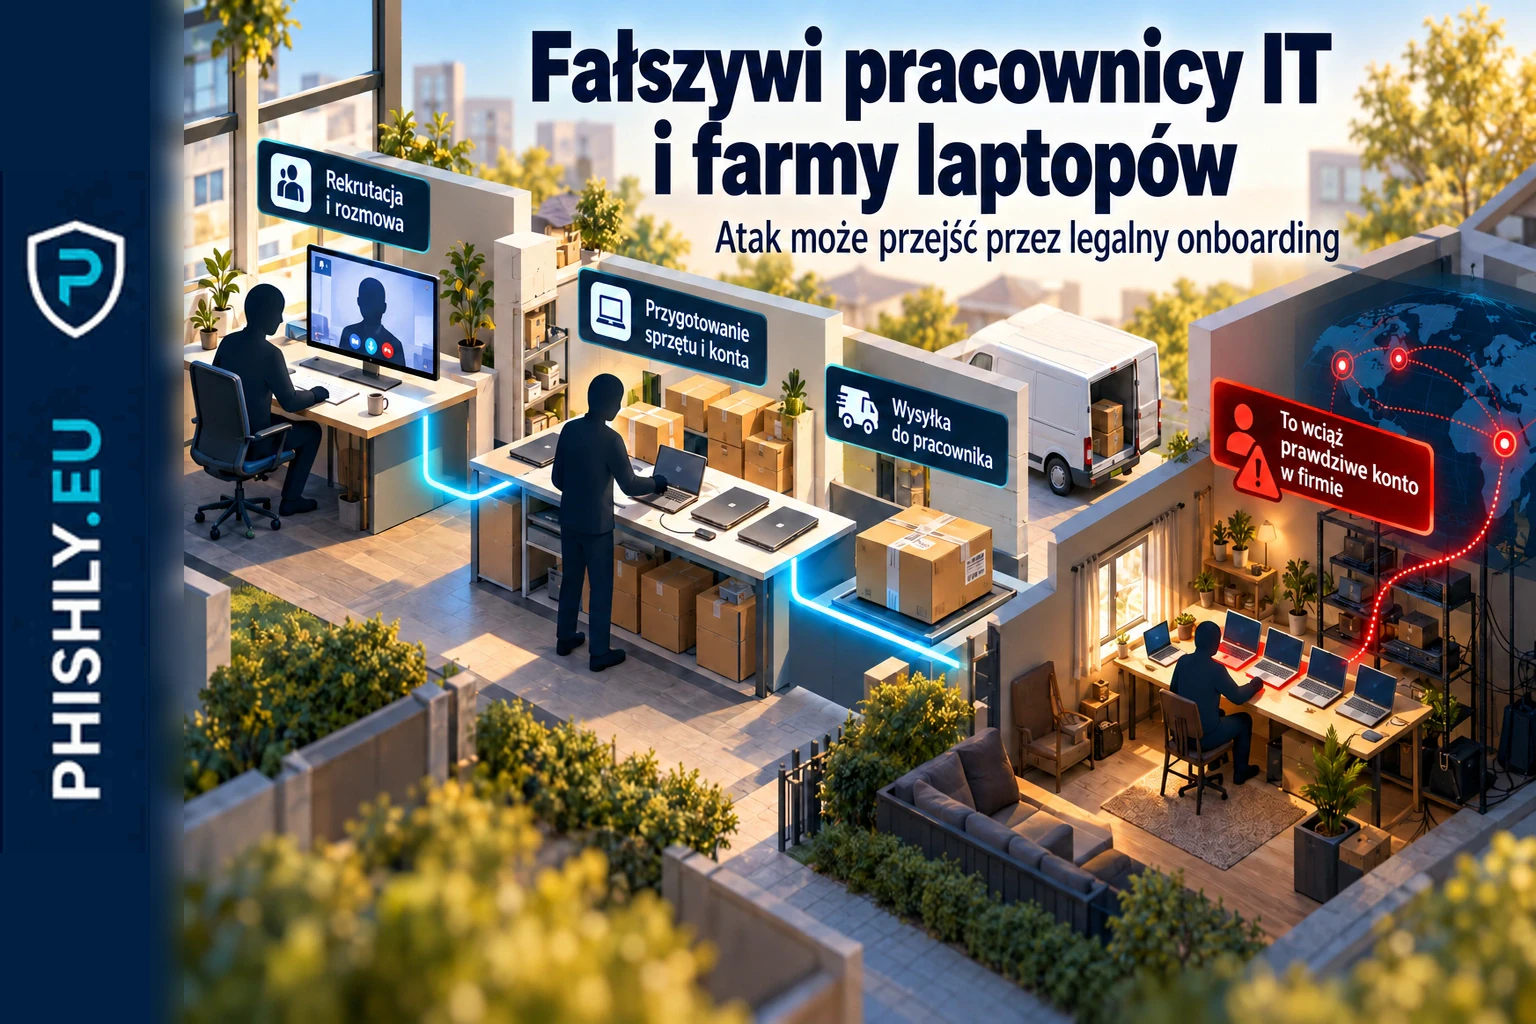
Fałszywi pracownicy IT i farmy laptopów. Ryzyko dla firm
Fałszywy kandydat może przejść rekrutację, dostać firmowy laptop i legalny dostęp do systemów. Wyjaśniamy, jak działają farmy laptopów i jak chronić onboarding.
Czytaj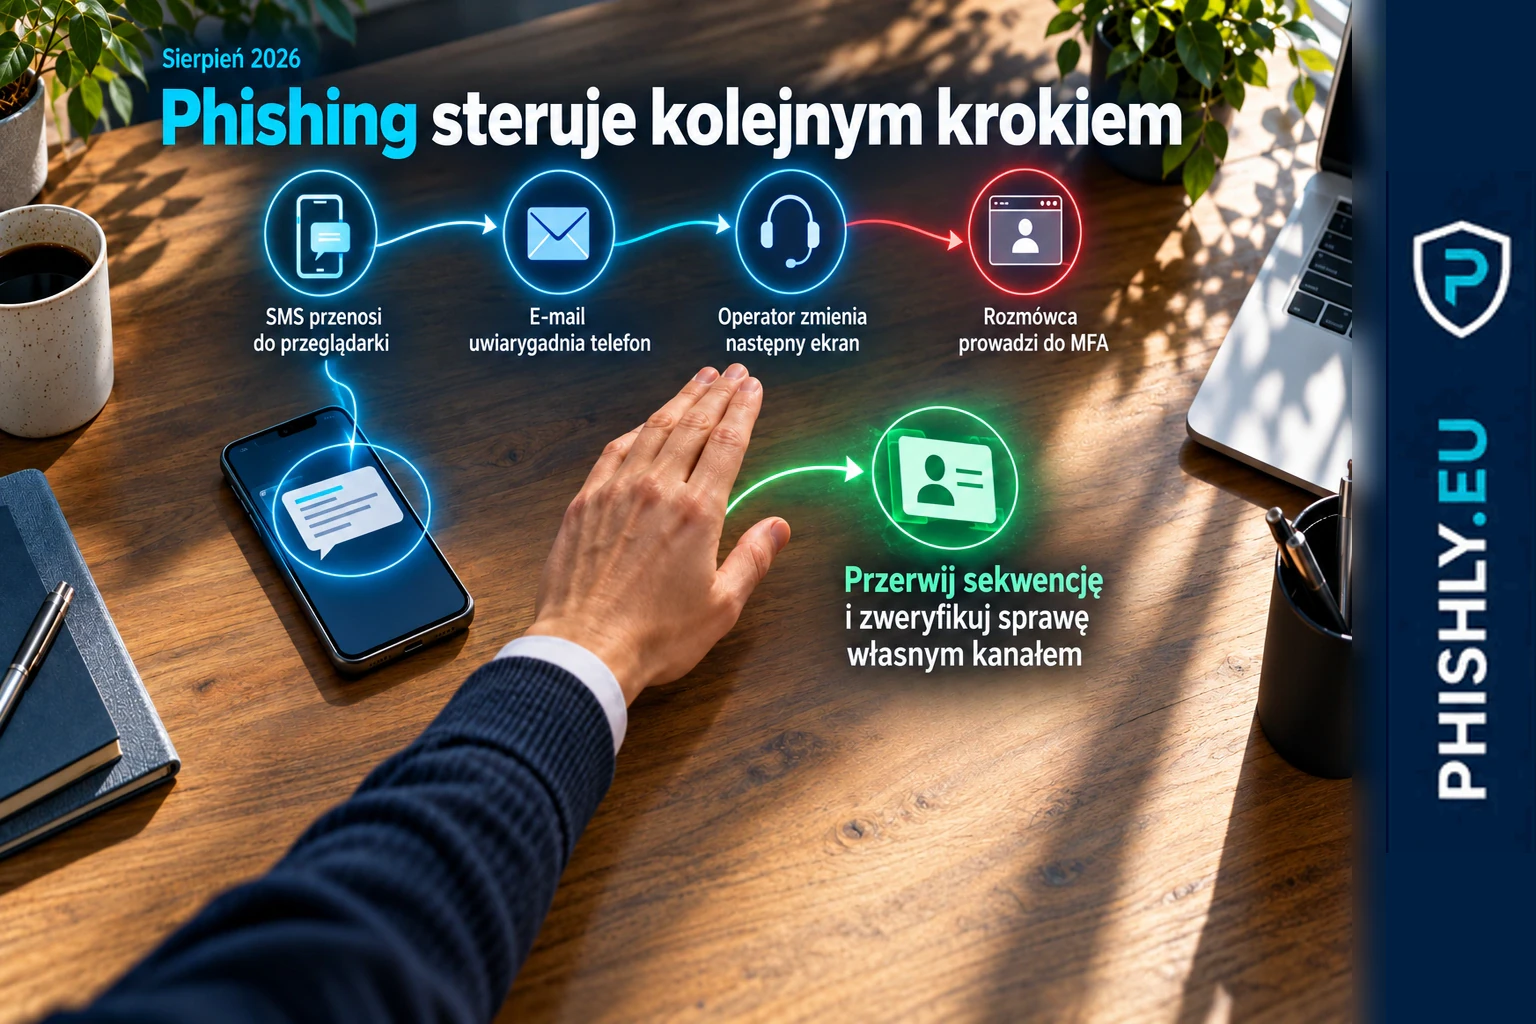
2026-09-01
Sierpień 2026 w phishingu: napastnik steruje kolejnym krokiem
Sierpień 2026 pokazał phishing jako sterowaną sekwencję decyzji między SMS-em, e-mailem, telefonem i logowaniem. Gdzie pracownik może ją przerwać?
Czytaj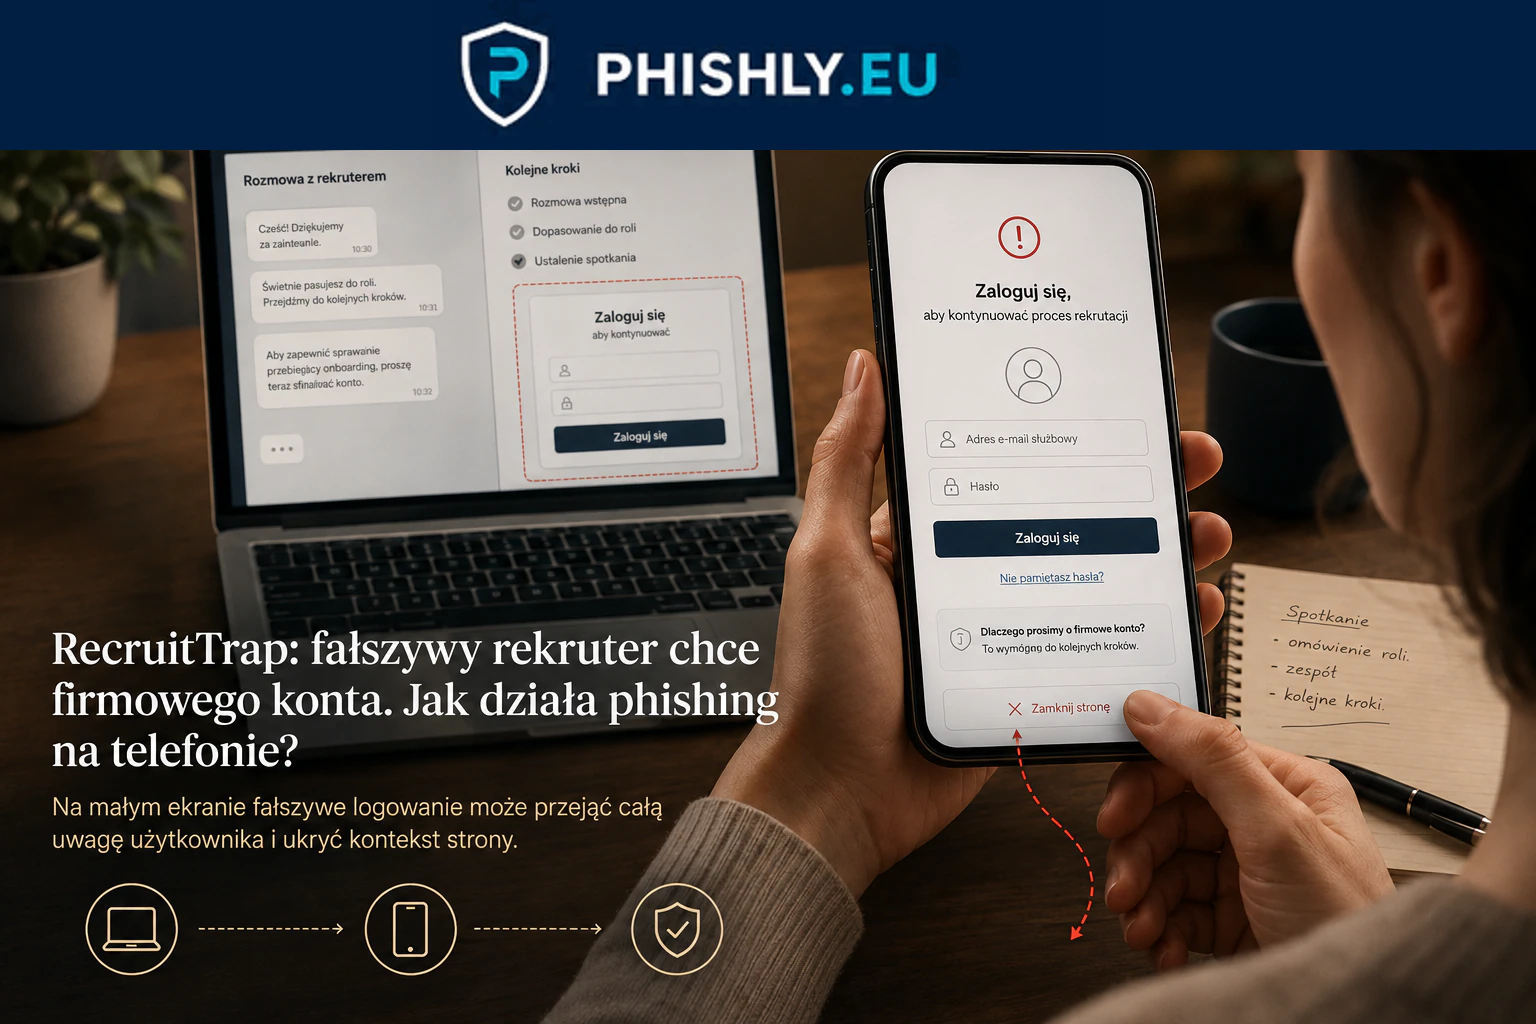
2026-08-31
RecruitTrap: fałszywy rekruter chce firmowego konta. Jak działa phishing na telefonie?
RecruitTrap wykorzystuje fałszywe rekrutacje, Browser-in-the-Browser i mobilne ekrany logowania, aby polować na firmowe konta. Wyjaśniamy mechanizm i zasady obrony.
Czytaj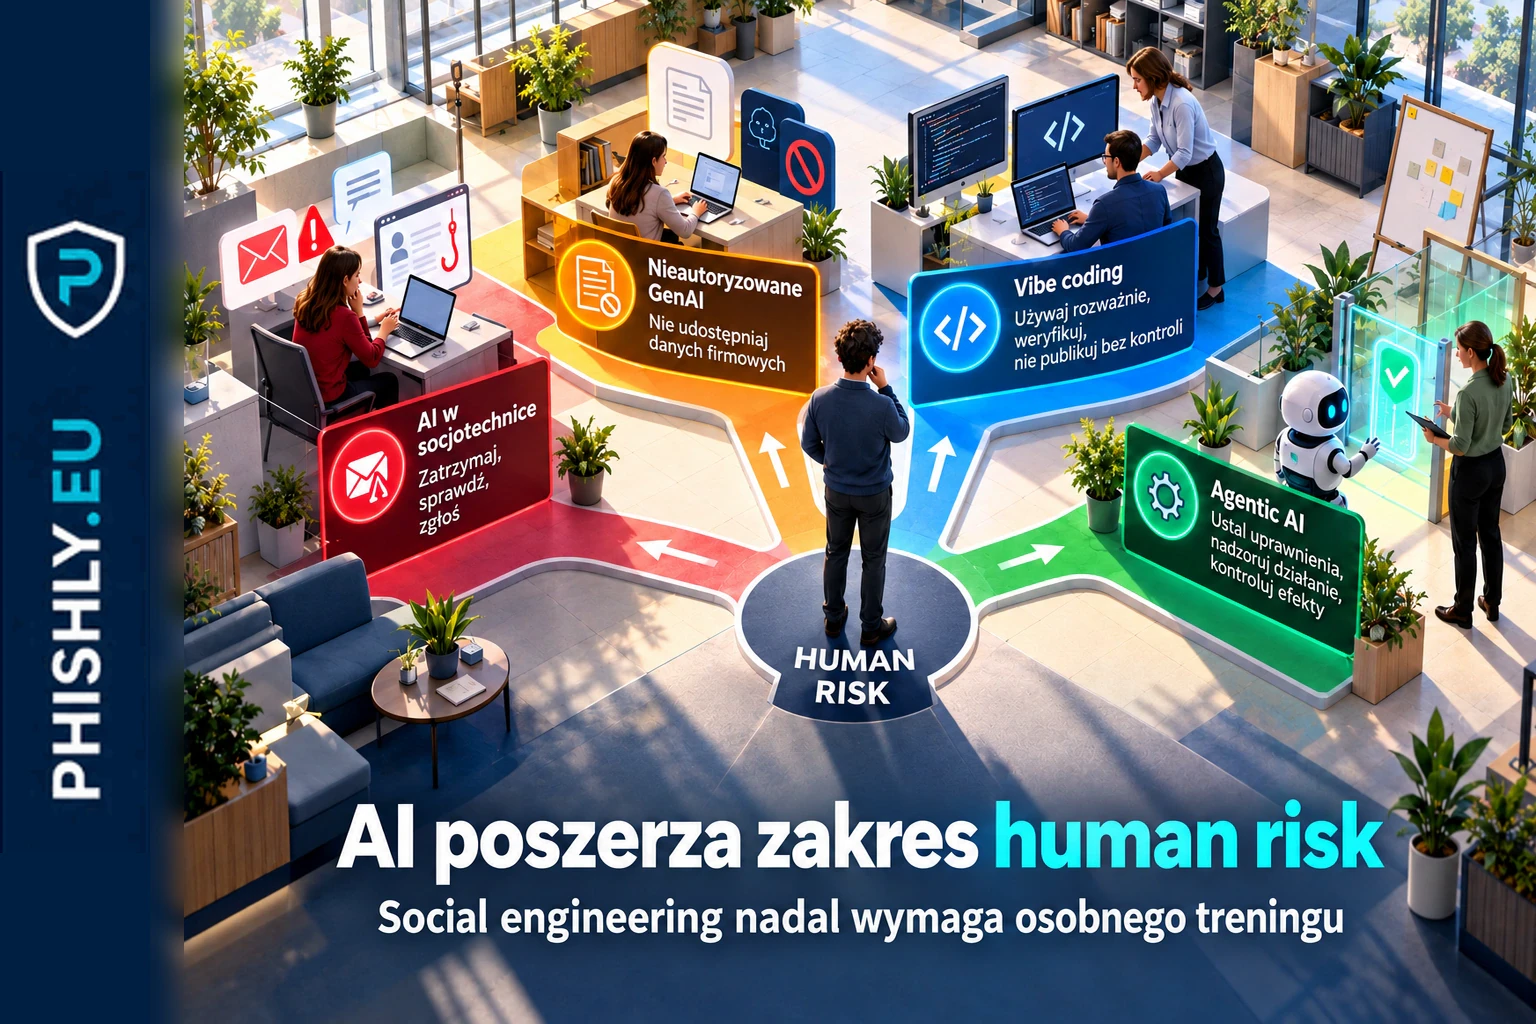
2026-08-31
SANS 2026: AI zmienia security awareness. Co powinny zrobić firmy?
Raport SANS 2026 pokazuje, że AI jest drugim najczęściej wskazywanym human risk. Wyjaśniamy, co to zmienia w security awareness i zarządzaniu zachowaniami.
Czytaj
2026-08-29
iAuthFlow v2: passkey po phishingu może przetrwać reset hasła
Abnormal opisuje iAuthFlow v2: demonstracja phishingu Browser-in-the-Middle pokazuje dodanie passkey do konta Google po logowaniu i ponowny dostęp po zmianie hasła.
Czytaj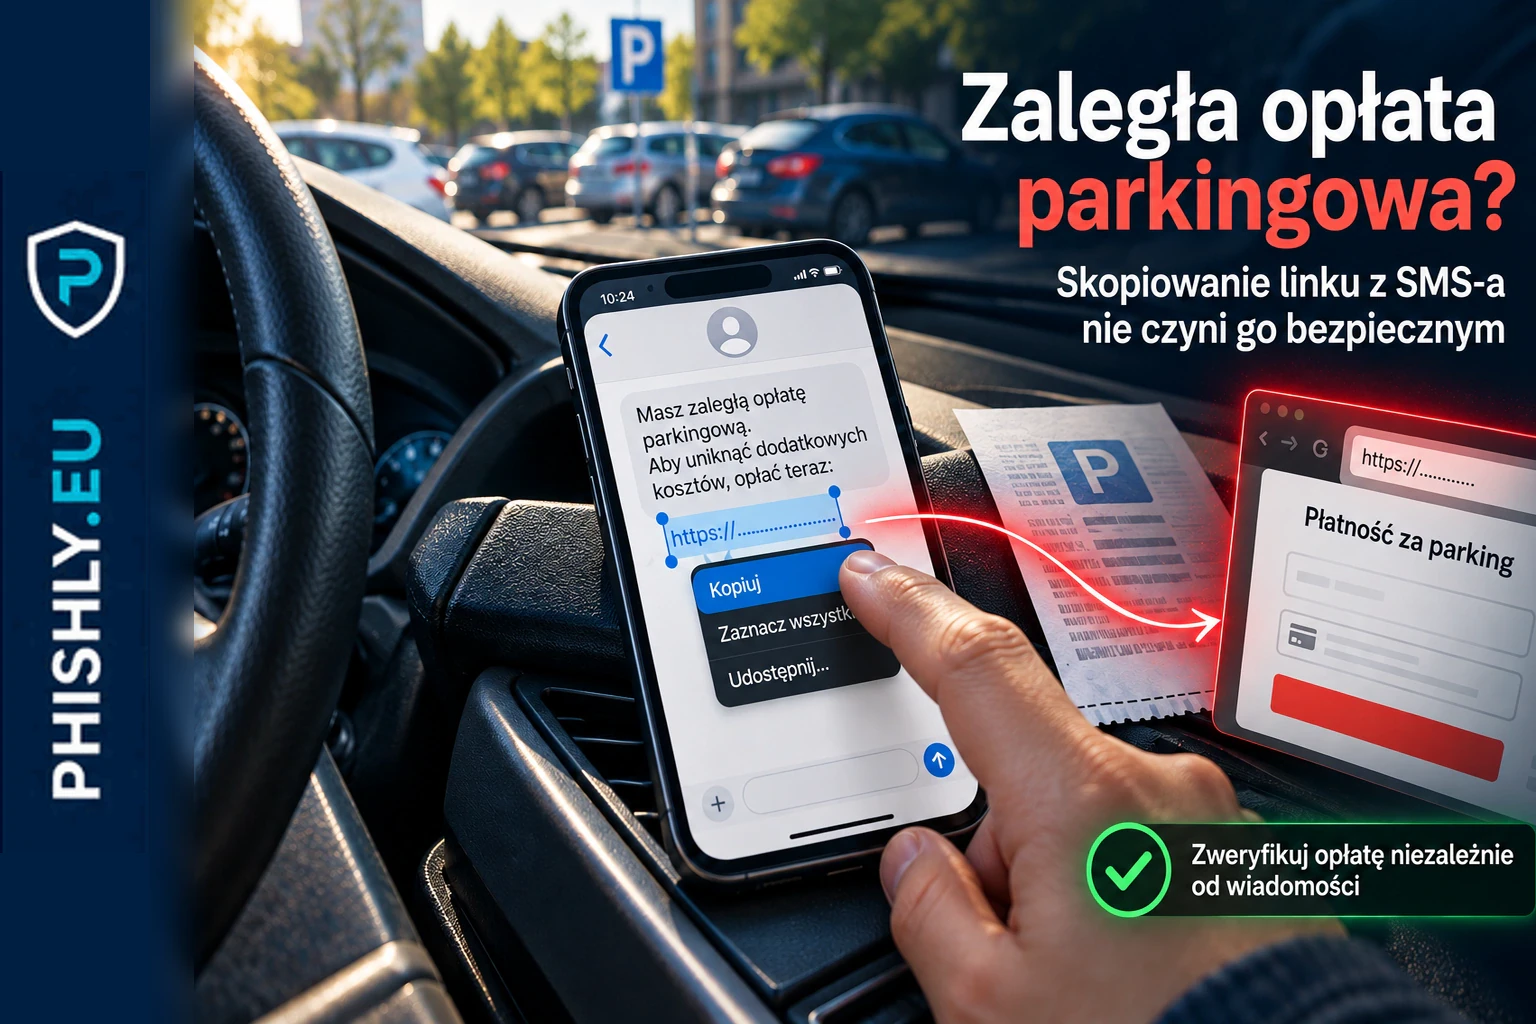
2026-08-29
SMS o zaległej opłacie parkingowej. Po co oszuści każą skopiować link?
CERT Polska ostrzega przed SMS-ami o zaległej opłacie parkingowej. Oszuści każą skopiować link i kierują do fałszywej strony płatności.
Czytaj