Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
2026-08-28
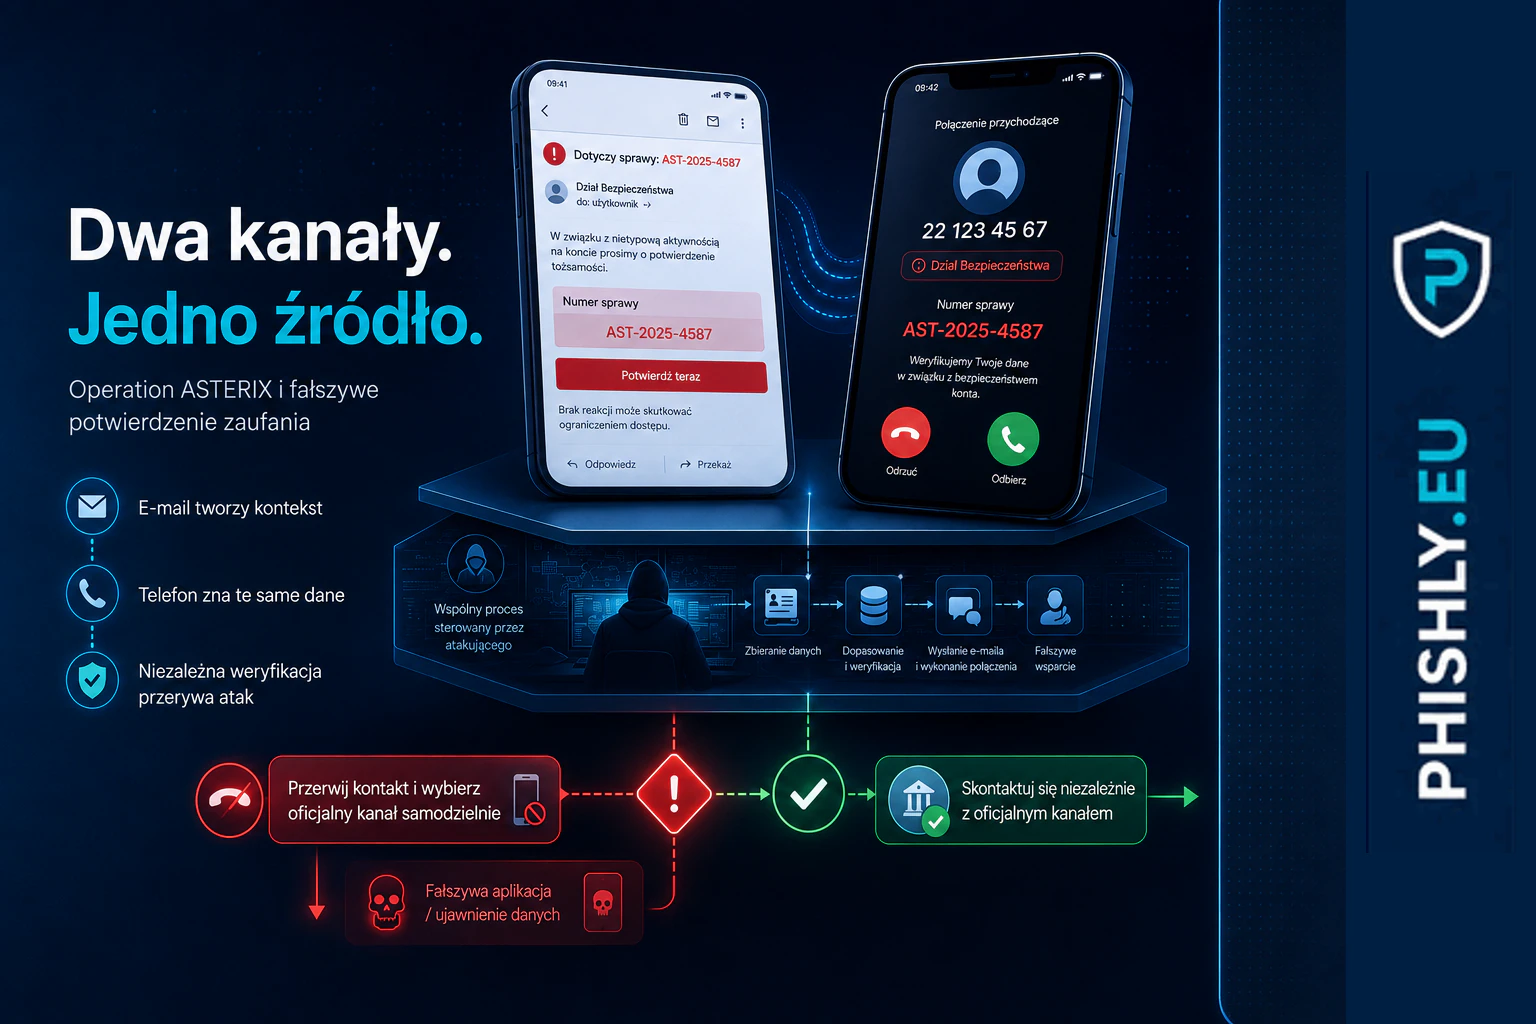
Operation ASTERIX: phishing, vishing i AI w jednym oszustwie
Operation ASTERIX pokazuje, jak e-mail, telefon i fałszywa aplikacja mogą wzajemnie budować wiarygodność. Zobacz, gdzie przerwać taki atak.
Czytaj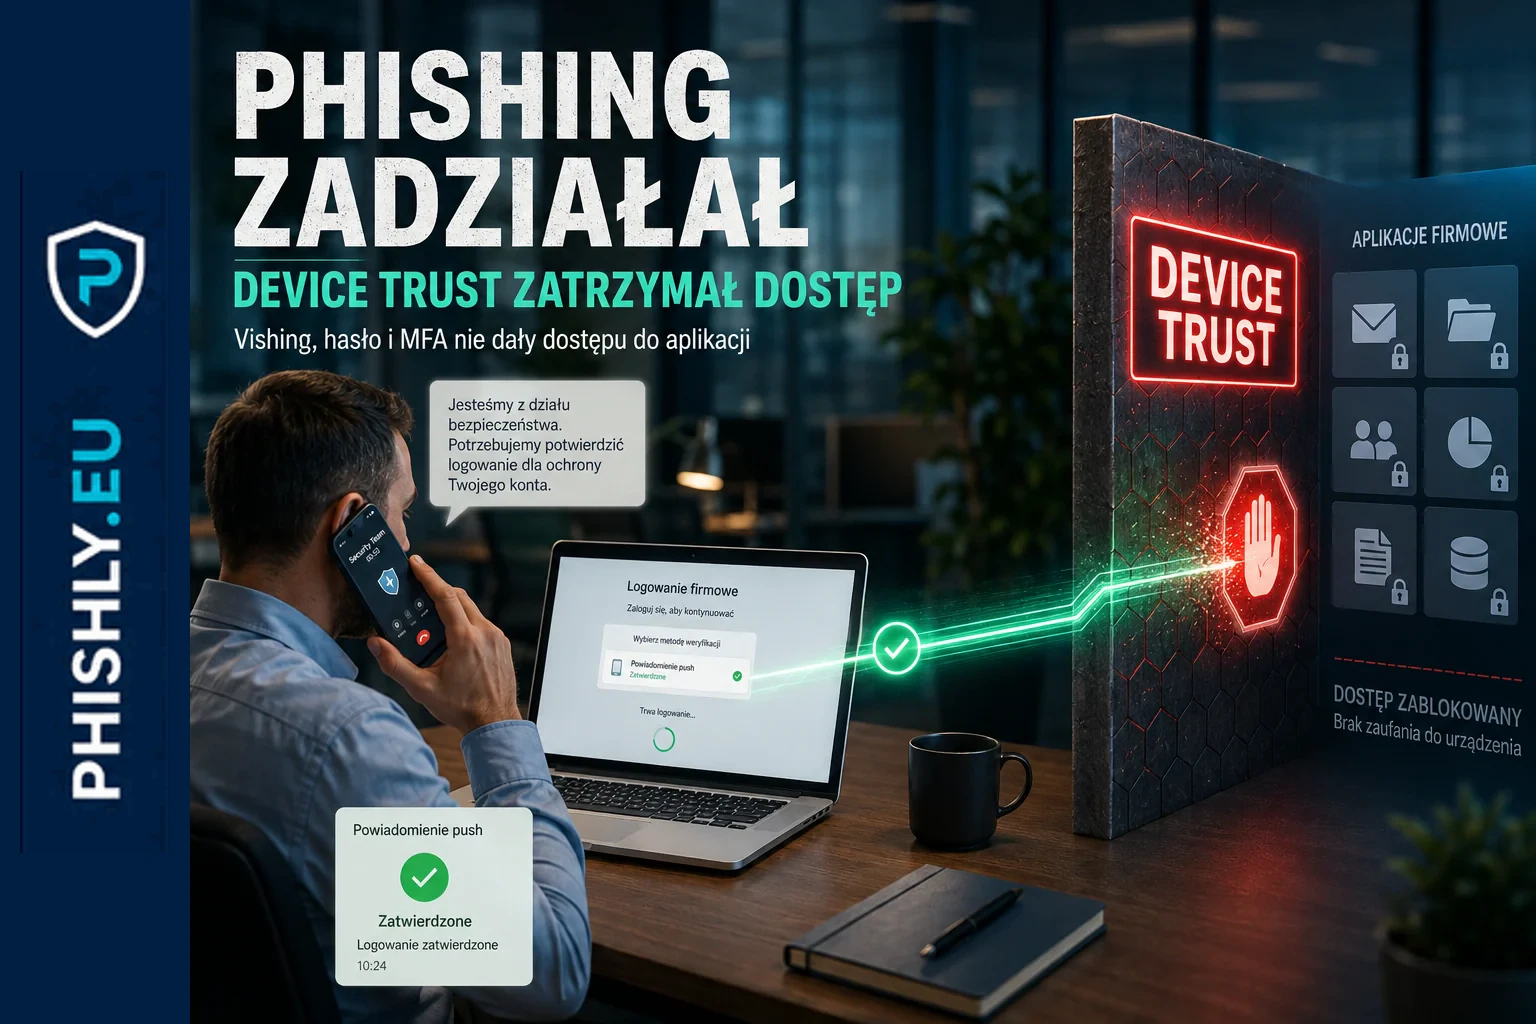
2026-08-28
ReliaQuest: phishing zadziałał, device trust ograniczył skutki
Pracownik podał hasło i zatwierdził MFA po vishingu. ReliaQuest pokazuje, jak device trust i szybkie reagowanie ograniczyły skutki udanego phishingu.
Czytaj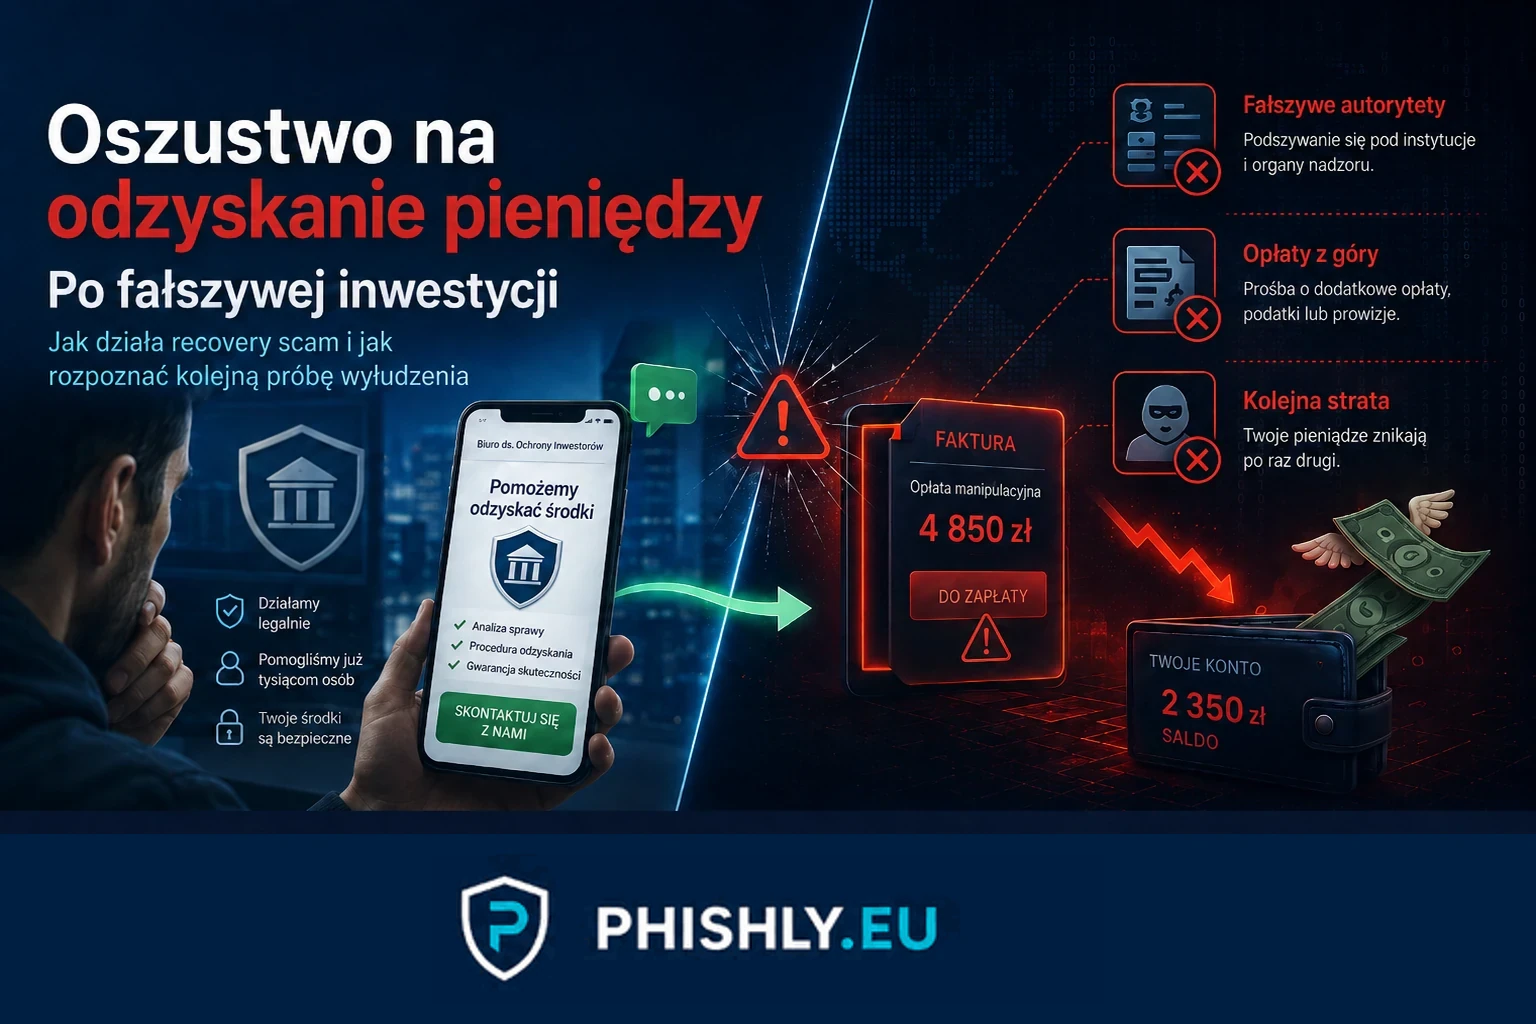
2026-08-27
Oszustwo na odzyskanie pieniędzy po fałszywej inwestycji
CSIRT KNF ostrzega przed fałszywymi ofertami odzyskania pieniędzy po oszustwie inwestycyjnym. Wyjaśniamy schemat, sygnały ostrzegawcze i bezpieczną weryfikację.
Czytaj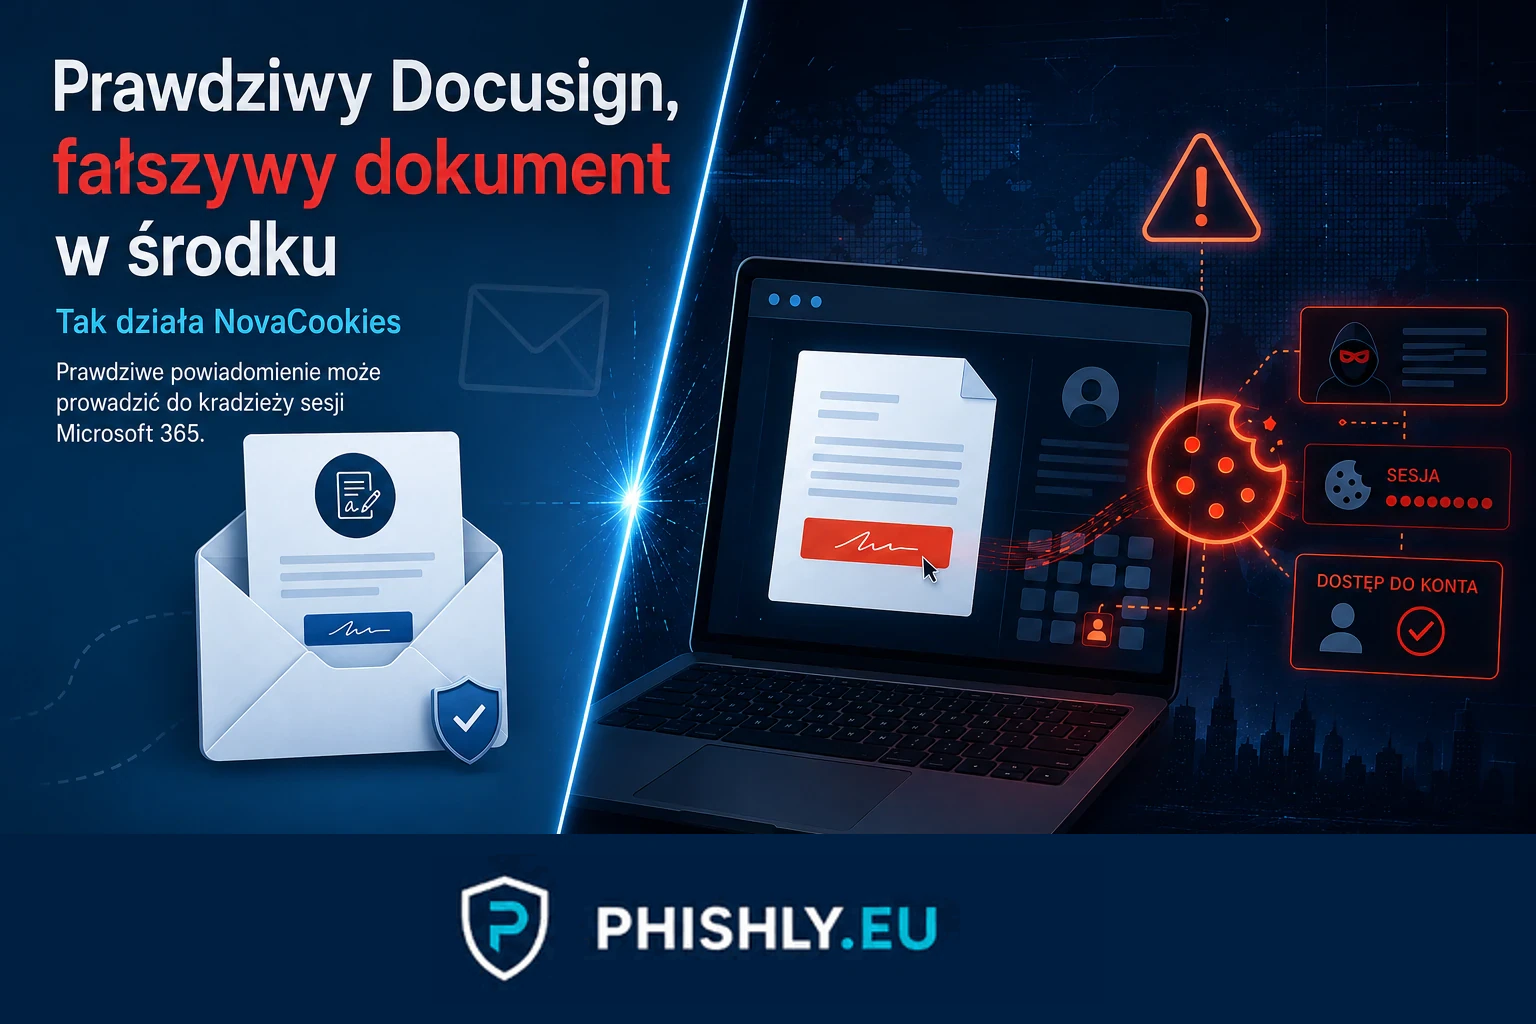
2026-08-27
NovaCookies wykorzystuje prawdziwe powiadomienia Docusign do phishingu Microsoft 365
Island opisał NovaCookies: prawdziwe powiadomienia Docusign mogą prowadzić przez legalne przekierowania do phishingu AiTM i przejęcia sesji Microsoft 365.
Czytaj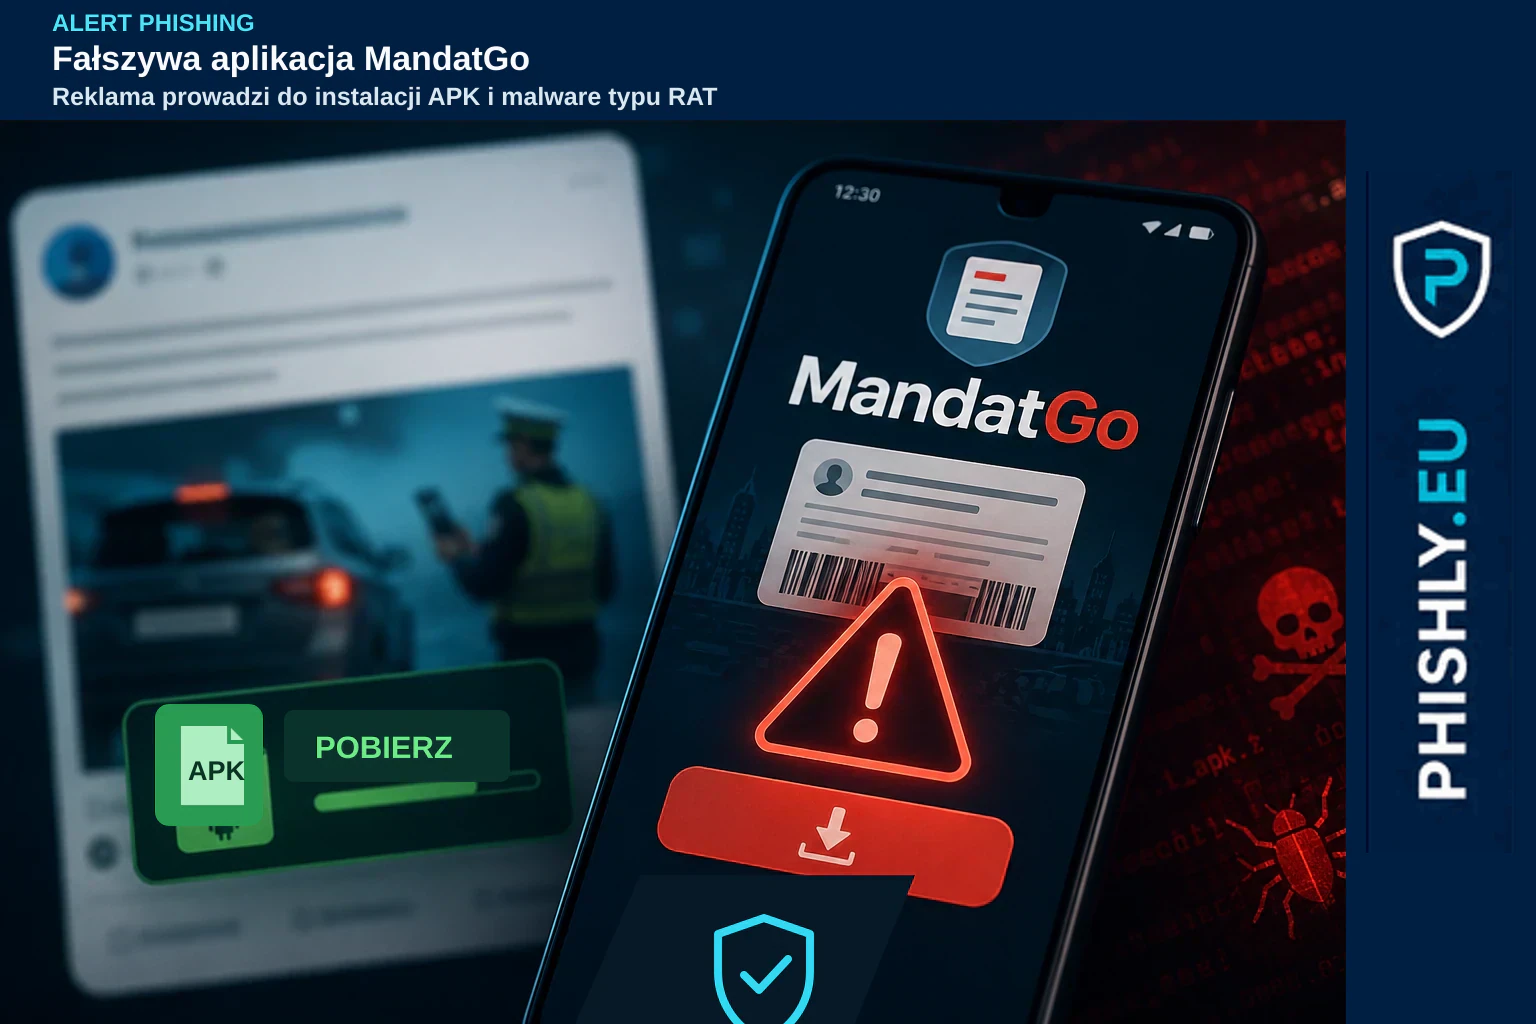
2026-08-27
Fałszywa aplikacja MandatGo. CERT Orange ostrzega przed RAT na Androida
CERT Orange ostrzega przed fałszywą aplikacją MandatGo reklamowaną jako rządowa. Pobranie APK może prowadzić do instalacji malware typu RAT z dostępem do danych telefonu.
Czytaj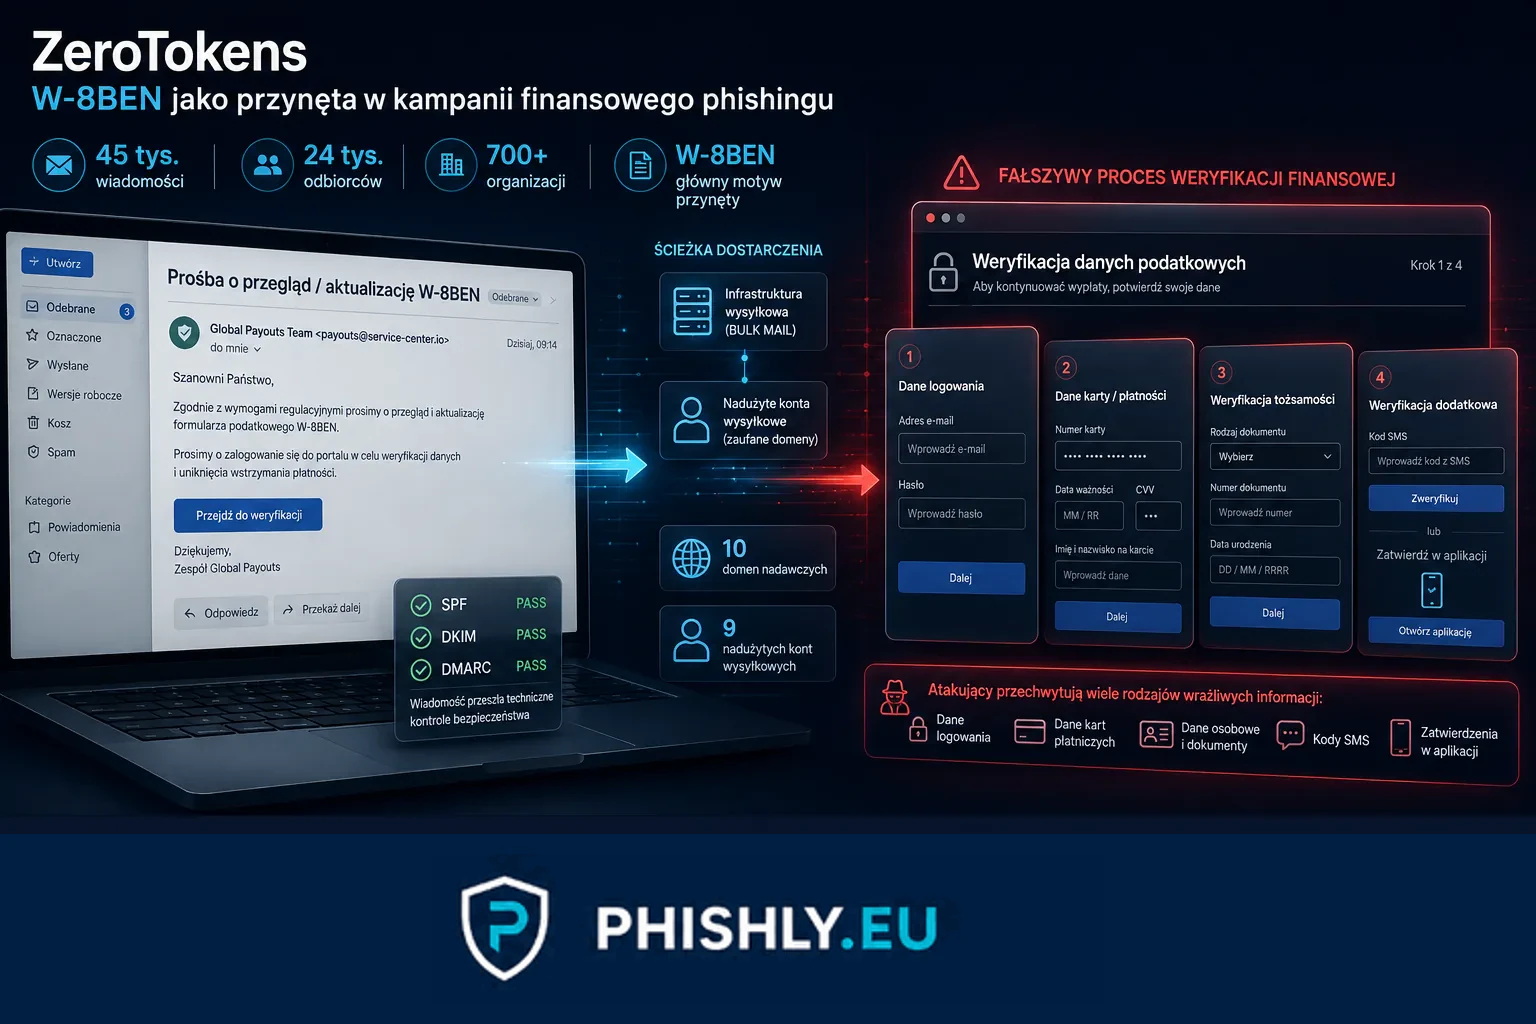
2026-08-26
ZeroTokens: ponad 45 tys. wiadomości w kampanii phishingowej
Abnormal opisał kampanię ZeroTokens: ponad 45 tys. wiadomości, ponad 24 tys. odbiorców i nadużyte konta SendGrid. Najważniejsze ustalenia z 25 sierpnia 2026.
Czytaj