SANS 2026: AI zmienia security awareness. Co powinny zrobić firmy?
Raport SANS 2026 pokazuje, że AI jest drugim najczęściej wskazywanym human risk. Wyjaśniamy, co to zmienia w security awareness i zarządzaniu zachowaniami.
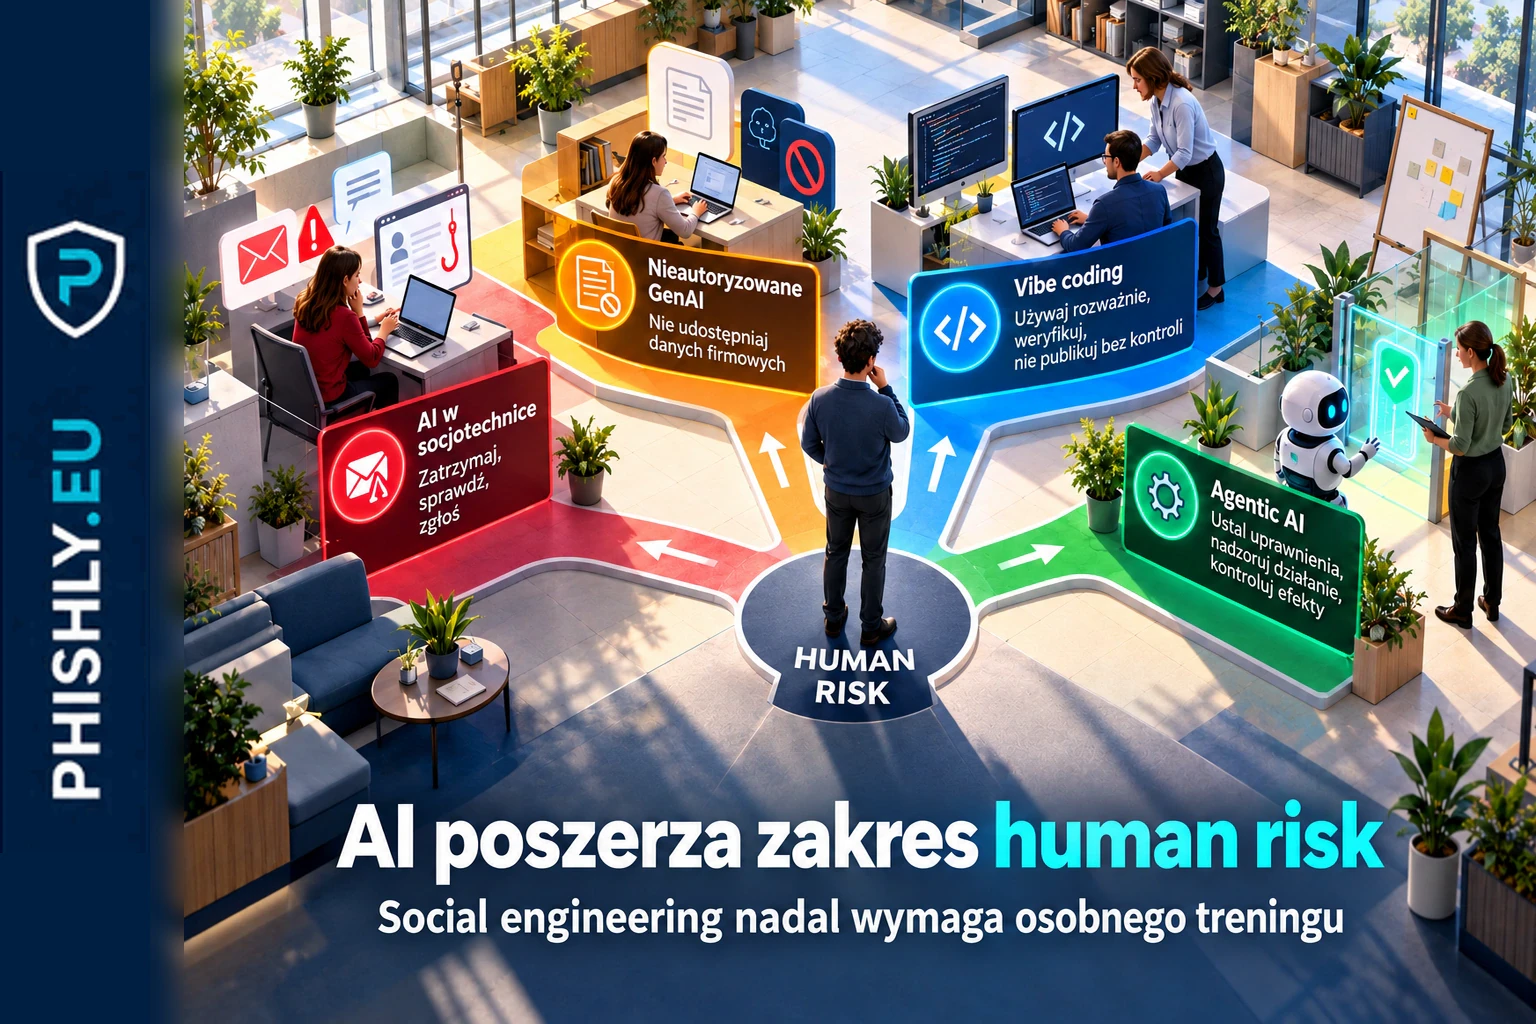
27 sierpnia 2026 roku SANS Institute opublikował 2026 Security Awareness & Culture Report. Badanie objęło ponad 1700 praktyków security awareness z wielu regionów świata i koncentruje się nie na jednej kampanii phishingowej, ale na tym, jakie zachowania, zasoby i ryzyka widzą osoby odpowiedzialne za programy bezpieczeństwa pracowników.
Najgłośniejszy wynik dotyczy AI. Wśród badanych specjalistów AI było drugim najczęściej wskazywanym human risk, za social engineering. SANS podaje również, że wcześniej AI zajmowało miejsce czwarte.
To nie znaczy, że AI jest obiektywnie drugim największym cyberzagrożeniem dla każdej organizacji. To ranking wskazań uczestników konkretnego badania. Mimo tego zmiana jest istotna, bo pokazuje, że program security awareness musi objąć już nie tylko podejrzane e-maile, SMS-y i telefony, ale również sposób, w jaki pracownicy korzystają z narzędzi AI i delegują im działania.
Co dokładnie pokazuje raport SANS 2026
SANS opisuje raport jako jedenasty coroczny benchmark dla obszaru security awareness. Edycja 2026 po raz pierwszy zawiera osobną sekcję dotyczącą ryzyka związanego z AI.
W oficjalnym podsumowaniu pojawiają się trzy obszary, którymi mają zajmować się zespoły odpowiedzialne za bezpieczeństwo zachowań:
- nieautoryzowane używanie narzędzi generatywnej AI;
- vibe coding, czyli tworzenie kodu przy silnym wsparciu AI przez osoby, które nie mają doświadczenia programistycznego potrzebnego do oceny bezpieczeństwa wyniku;
- agentic AI, gdy system może wykonywać działania bez bieżącego sprawdzania każdego kroku przez człowieka.
Jednocześnie raport nie mówi, że klasyczne zagrożenia zniknęły. Social engineering nadal zajmuje pierwsze miejsce wśród wskazywanych human risk. AI jest więc nową warstwą ryzyka, która częściowo żyje obok phishingu, a częściowo może go wzmacniać.
Dobrym przykładem takiego wzmocnienia jest opisana przez nas Operation ASTERIX. Tam odzyskane materiały pokazywały używanie asystentów AI do pracy nad kodem, danymi i infrastrukturą oszustwa, ale nie było podstaw do twierdzenia, że AI autonomicznie prowadziło całą operację. Takie rozróżnienie pozostaje potrzebne również przy czytaniu raportów o „atakach AI”.
AI jest numerem 2 w rankingu wskazań. Co to naprawdę znaczy
W materiałach SANS sformułowanie „AI is the second-biggest human risk” jest skrótem odnoszącym się do odpowiedzi respondentów. Najbezpieczniej czytać go jako sygnał zmiany priorytetów praktyków security awareness.
Jeszcze kilka lat temu program dla pracowników mógł skupiać się przede wszystkim na:
- phishingu;
- bezpiecznych hasłach i MFA;
- ochronie danych;
- zgłaszaniu incydentów;
- pracy zdalnej i urządzeniach mobilnych.
Dziś trzeba dodać pytania, których wcześniej w takim programie często nie było:
- Czy pracownik może wkleić dane klienta do publicznego narzędzia GenAI?
- Czy wolno użyć AI do przygotowania skryptu, który później trafi na produkcję?
- Kto odpowiada za sprawdzenie kodu wygenerowanego przez model?
- Jakie uprawnienia może dostać agent AI?
- Czy użytkownik rozumie, że wynik modelu może być przekonujący i jednocześnie błędny?
- Jak rozpoznać wiadomość, głos lub obraz przygotowany z użyciem AI, jeśli wygląda bardziej naturalnie niż dawny phishing?
W praktyce program awareness zaczyna obejmować nie tylko rozpoznawanie ataku, ale również bezpieczne korzystanie z nowych narzędzi pracy.
Cztery problemy, których nie warto wrzucać do jednego worka
Hasło „AI risk” jest zbyt szerokie, żeby na jego podstawie zaprojektować dobre szkolenie. W programie dla pracowników warto rozdzielić co najmniej cztery sytuacje.
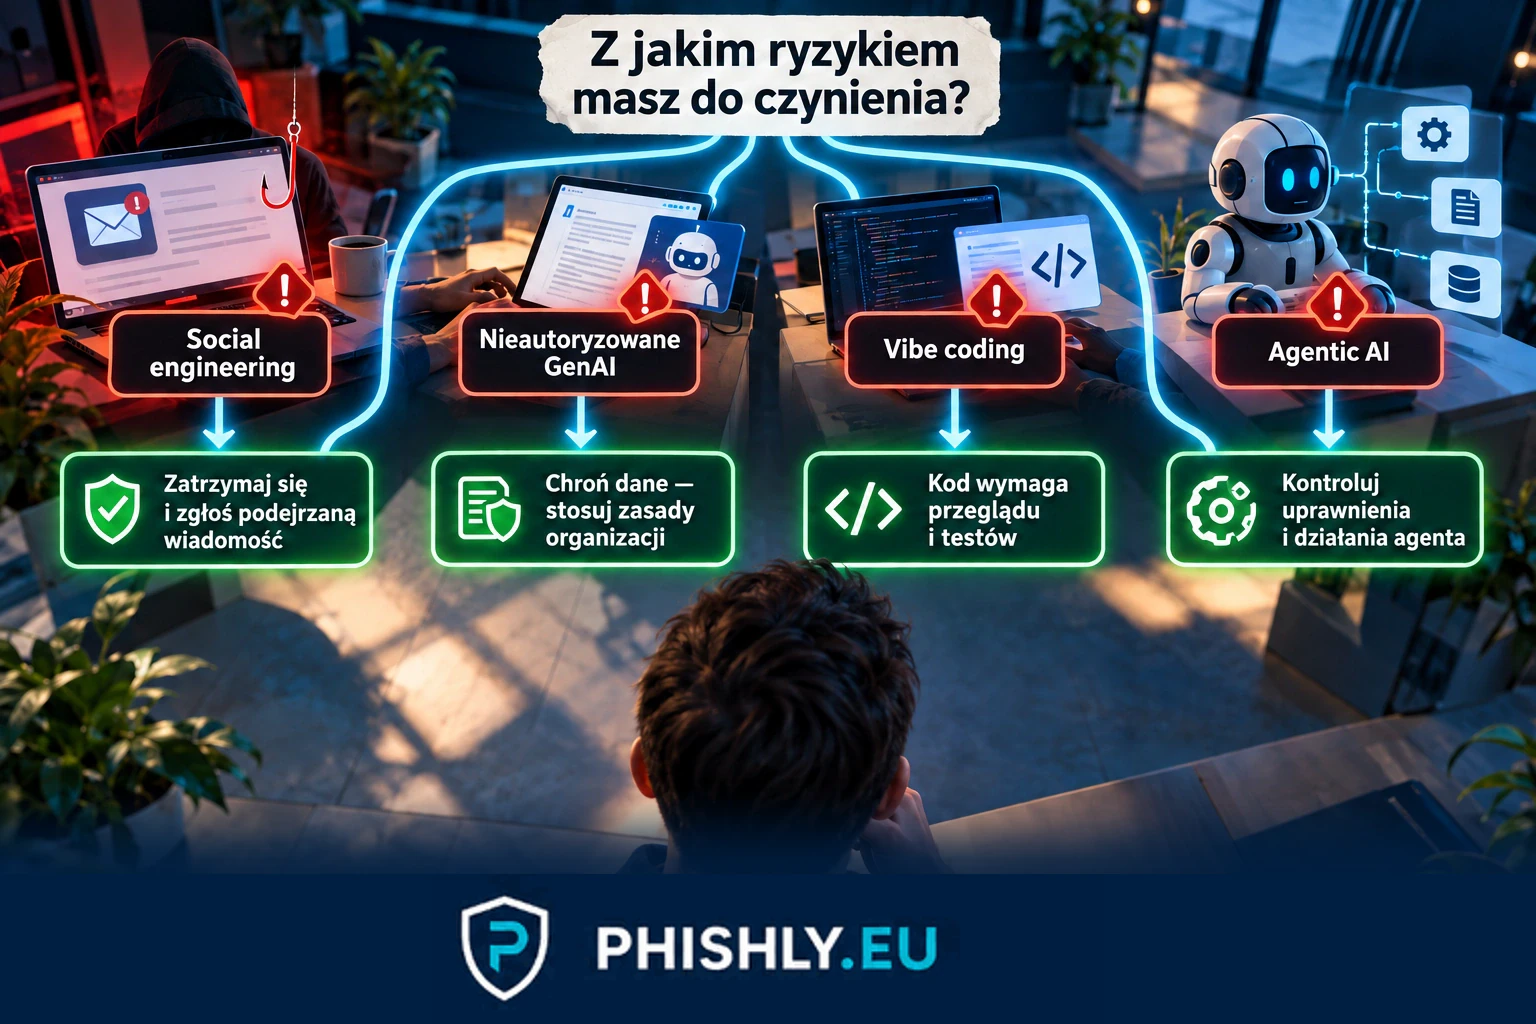
1. Social engineering wspierany przez AI
AI może pomóc przygotować bardziej naturalny e-mail, dopasować treść do roli odbiorcy, wygenerować przekonujący głos albo szybko stworzyć wiele wariantów tej samej przynęty.
W badaniu Proofpoint dotyczącym organizacji, które doświadczyły ransomware, 40% respondentów wskazało, że pracownicy nie podejrzewali ataku, ponieważ wyglądał autentycznie, a 38% wiązało powodzenie incydentu z interakcją użytkownika ze złośliwą treścią. To inna metodologia i inna populacja niż w SANS, więc tych wartości nie należy ze sobą sumować. Pokazują jednak ten sam problem: wygląd i język wiadomości są coraz słabszym testem wiarygodności.
2. Nieautoryzowane użycie GenAI
Pracownik nie musi paść ofiarą napastnika, żeby stworzyć ryzyko. Może sam przekazać do zewnętrznego modelu:
- fragment umowy;
- dane klienta;
- kod źródłowy;
- logi techniczne;
- dokument wewnętrzny;
- informacje o planowanej transakcji.
Tu problemem nie jest phishing. Problemem jest brak jasnej granicy pomiędzy wygodnym narzędziem a danymi, których organizacja nie chce przekazywać poza kontrolowane środowisko.
3. Vibe coding
Generowanie kodu przez AI obniża próg wejścia. To może być dużą korzyścią, ale osoba bez doświadczenia technicznego może nie rozpoznać błędów związanych z uwierzytelnianiem, walidacją danych, uprawnieniami czy przechowywaniem sekretów.
Program awareness nie powinien próbować zamieniać każdego pracownika w programistę bezpieczeństwa. Powinien natomiast jasno określać, kiedy kod wygenerowany z pomocą AI wymaga przeglądu i kto może dopuścić go do użycia w środowisku firmowym.
4. Agentic AI
Największa zmiana pojawia się wtedy, gdy system nie tylko proponuje odpowiedź, ale może wykonać działanie: wysłać wiadomość, zmienić rekord, pobrać plik, uruchomić proces albo użyć danych z kilku źródeł.
W takim modelu szkolenie musi objąć również delegowanie uprawnień. Pracownik powinien rozumieć, że „agent wykona to za mnie” oznacza przekazanie mu określonego zakresu dostępu i odpowiedzialności za skutki.
Dlaczego coroczny kurs compliance nie domyka problemu
Raport SANS zwraca uwagę na zależność pomiędzy dojrzałością programu, jego wiekiem i liczbą osób, które zajmują się nim w sposób dedykowany.
W opublikowanym benchmarku etap mierzalnej zmiany zachowań wiąże się z co najmniej trzema dedykowanymi osobami i programem rozwijanym przez 3–5 lat. Wyższy etap, w którym bezpieczeństwo staje się elementem kultury organizacji, SANS wiąże z nieco ponad czterema osobami i okresem 5–10 lat.
Nie należy czytać tych wartości jako recepty, która gwarantuje wynik każdej firmie. Organizacje różnią się wielkością, branżą, strukturą i ekspozycją na ryzyko. Są to jednak użyteczne benchmarki pokazujące, że trwała zmiana zachowań zwykle nie powstaje po jednej prezentacji raz w roku.
Jeżeli program ogranicza się do wysłania kursu i zebrania potwierdzeń ukończenia, mierzy przede wszystkim udział w szkoleniu. Nie mówi jeszcze, czy użytkownik:
- zatrzyma podejrzaną płatność;
- zgłosi phishing;
- zweryfikuje nietypową prośbę innym kanałem;
- odmówi wklejenia danych do niedozwolonego narzędzia AI;
- rozpozna, że kod wygenerowany przez model wymaga przeglądu;
- ograniczy uprawnienia agenta do zakresu niezbędnego do zadania.
Co mierzyć zamiast samego ukończenia szkolenia
Program security awareness staje się bardziej użyteczny, gdy mierzy konkretne zachowania i ich zmianę w czasie.
W obszarze phishingu można obserwować między innymi:
- odsetek zgłoszeń podejrzanych wiadomości;
- czas od otrzymania wiadomości do zgłoszenia;
- reakcje w realistycznych symulacjach;
- powtarzalność tego samego błędu;
- różnice pomiędzy rolami i grupami podwyższonego ryzyka.
W obszarze AI warto dodać inne wskaźniki:
- znajomość dozwolonych narzędzi;
- liczbę incydentów związanych z przekazaniem danych do niedozwolonej usługi;
- liczbę przypadków, w których kod wygenerowany przez AI trafił do użycia bez wymaganego przeglądu;
- zgłaszanie nietypowych działań agentów;
- przestrzeganie zasad dotyczących danych i uprawnień.
Taki model dobrze łączy się z programem security awareness, w którym szkolenie jest jednym elementem większego procesu obejmującego ćwiczenia, raportowanie i analizę zachowań.
AI może być również narzędziem zespołu awareness
Raport SANS pokazuje jeszcze jedną stronę tej zmiany. 75% zespołów security awareness deklaruje używanie AI do budowy lub prowadzenia własnych programów, natomiast 2,4% próbowało i uznało, że nie jest dla nich użyteczne.
Zespół bezpieczeństwa może więc używać AI między innymi do:
- szybszego przygotowania wariantów materiałów edukacyjnych;
- dopasowania przykładów do różnych ról;
- analizy odpowiedzi i zgłoszeń;
- przygotowania szkiców scenariuszy;
- aktualizowania materiałów po nowych kampaniach.
To nie znosi potrzeby kontroli jakości. Materiał szkoleniowy powinien być sprawdzony pod kątem faktów, języka, zgodności z polityką organizacji i aktualnego modelu zagrożeń.
Co powinien zrobić zespół bezpieczeństwa w najbliższym kwartale
Raport nie wymaga rewolucji w jednym tygodniu. Daje natomiast dobry powód, żeby rozszerzyć zakres programu o AI w sposób operacyjny.
Po pierwsze: zinwentaryzuj zachowania. Sprawdź, z jakich narzędzi GenAI korzystają zespoły i do czego ich używają. Sama lista licencji kupionych przez IT może nie pokazywać usług używanych poza oficjalnym procesem.
Po drugie: zdefiniuj proste granice. Pracownik powinien wiedzieć, jakie dane wolno przekazać do AI, jakie narzędzia są zatwierdzone i kiedy wymagany jest przegląd człowieka.
Po trzecie: dodaj AI do scenariuszy socjotechnicznych. Nie chodzi o straszenie deepfake przy każdej okazji. Warto ćwiczyć sytuacje, w których sama wiarygodność języka, głosu lub obrazu nie wystarcza do potwierdzenia tożsamości.
Po czwarte: mierz zachowania. Ukończenie kursu pozostaje przydatnym wskaźnikiem administracyjnym, ale nie powinno być jedynym dowodem skuteczności programu.
Po piąte: aktualizuj program częściej niż raz w roku. SoSafe podaje, że 67% badanych specjalistów bezpieczeństwa zauważyło w ostatnich 12 miesiącach wzrost liczby ataków wykorzystujących AI. To badanie ma inną metodologię niż SANS, ale wzmacnia argument za krótszym cyklem aktualizacji materiałów i ćwiczeń.
Co z tego wynika dla security awareness
AI nie zastępuje phishingu, vishingu ani innych form social engineering. Zmienia natomiast zarówno jakość części ataków, jak i codzienny sposób pracy ludzi.
Dlatego program security awareness w 2026 roku powinien odpowiadać na dwa pytania równocześnie:
- Jak pracownik ma rozpoznać i zatrzymać próbę manipulacji?
- Jak pracownik ma bezpiecznie korzystać z AI, gdy nie ma napastnika po drugiej stronie?
Pierwsze pytanie prowadzi do symulacji, procedur zgłaszania i niezależnej weryfikacji. Drugie do polityki użycia AI, ochrony danych, przeglądu wygenerowanego kodu i kontroli uprawnień agentów.
Jeżeli organizacja chce sprawdzić zachowania pracowników w praktyce, a nie tylko ich obecność na szkoleniu, jednym z narzędzi są testy phishingowe dla firm. Warto jednak traktować je jako element programu, a nie jego całość.
Najczęstsze pytania
Czy AI jest dziś większym ryzykiem niż phishing?
Nie wynika to z raportu. W badaniu SANS social engineering pozostaje najczęściej wskazywanym human risk, a AI zajmuje drugie miejsce. AI może jednocześnie wzmacniać phishing, podszywanie się i inne formy socjotechniki.
Co SANS rozumie przez ryzyka związane z AI po stronie użytkowników?
Raport wyróżnia między innymi nieautoryzowane użycie narzędzi GenAI, vibe coding przez osoby bez doświadczenia programistycznego oraz ryzyka agentic AI działającego bez bieżącego przeglądu człowieka.
Czy jeden coroczny kurs security awareness wystarczy?
Sam fakt ukończenia kursu nie pokazuje, czy pracownicy potrafią właściwie reagować w realnych sytuacjach. SANS wiąże wyższe poziomy dojrzałości programu z czasem działania, dedykowanymi zasobami i mierzeniem zmiany zachowań.
Jak mierzyć skuteczność programu security awareness?
Poza ukończeniem szkoleń warto mierzyć zachowania: zgłaszanie podejrzanych wiadomości, reakcje w symulacjach, powtarzalność błędów, czas reakcji i zmianę wyników w grupach podwyższonego ryzyka.
Czy firmy powinny zakazać pracownikom używania GenAI?
Raport nie daje podstaw do uniwersalnego zakazu. Organizacja powinna zdefiniować dozwolone narzędzia, zasady dotyczące danych, wymagane kontrole oraz sytuacje, w których wynik AI musi zostać sprawdzony przez człowieka.
Źródła
- SANS Institute: AI Is the Second-Biggest Human Risk in the Workplace — Źródło główne z 27.08.2026: ponad 1700 respondentów, ranking human risk, nowe obszary AI, wykorzystanie AI przez zespoły awareness oraz benchmark dojrzałości programów.
- SANS 2026 Security Awareness & Culture Report — Oficjalna strona raportu: metodologia, główne wnioski, Security Awareness & Culture Maturity Model oraz dane o wielkości zespołów.
- Proofpoint: 2026 AI-Era Ransomware Report — Niezależny kontekst dla social engineering wspieranego AI. Dane dotyczą organizacji dotkniętych ransomware i nie są sumowane z wynikami SANS.
- SoSafe: Adaptive Defence Playbook 2026 — Niezależny kontekst: 67% badanych specjalistów bezpieczeństwa zgłosiło wzrost liczby ataków wykorzystujących AI w poprzednich 12 miesiącach.
Czy rozpoznasz phishing?
Sprawdź się na prawdziwych przykładach wiadomości w krótkim quizie.