Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
2026-09-05
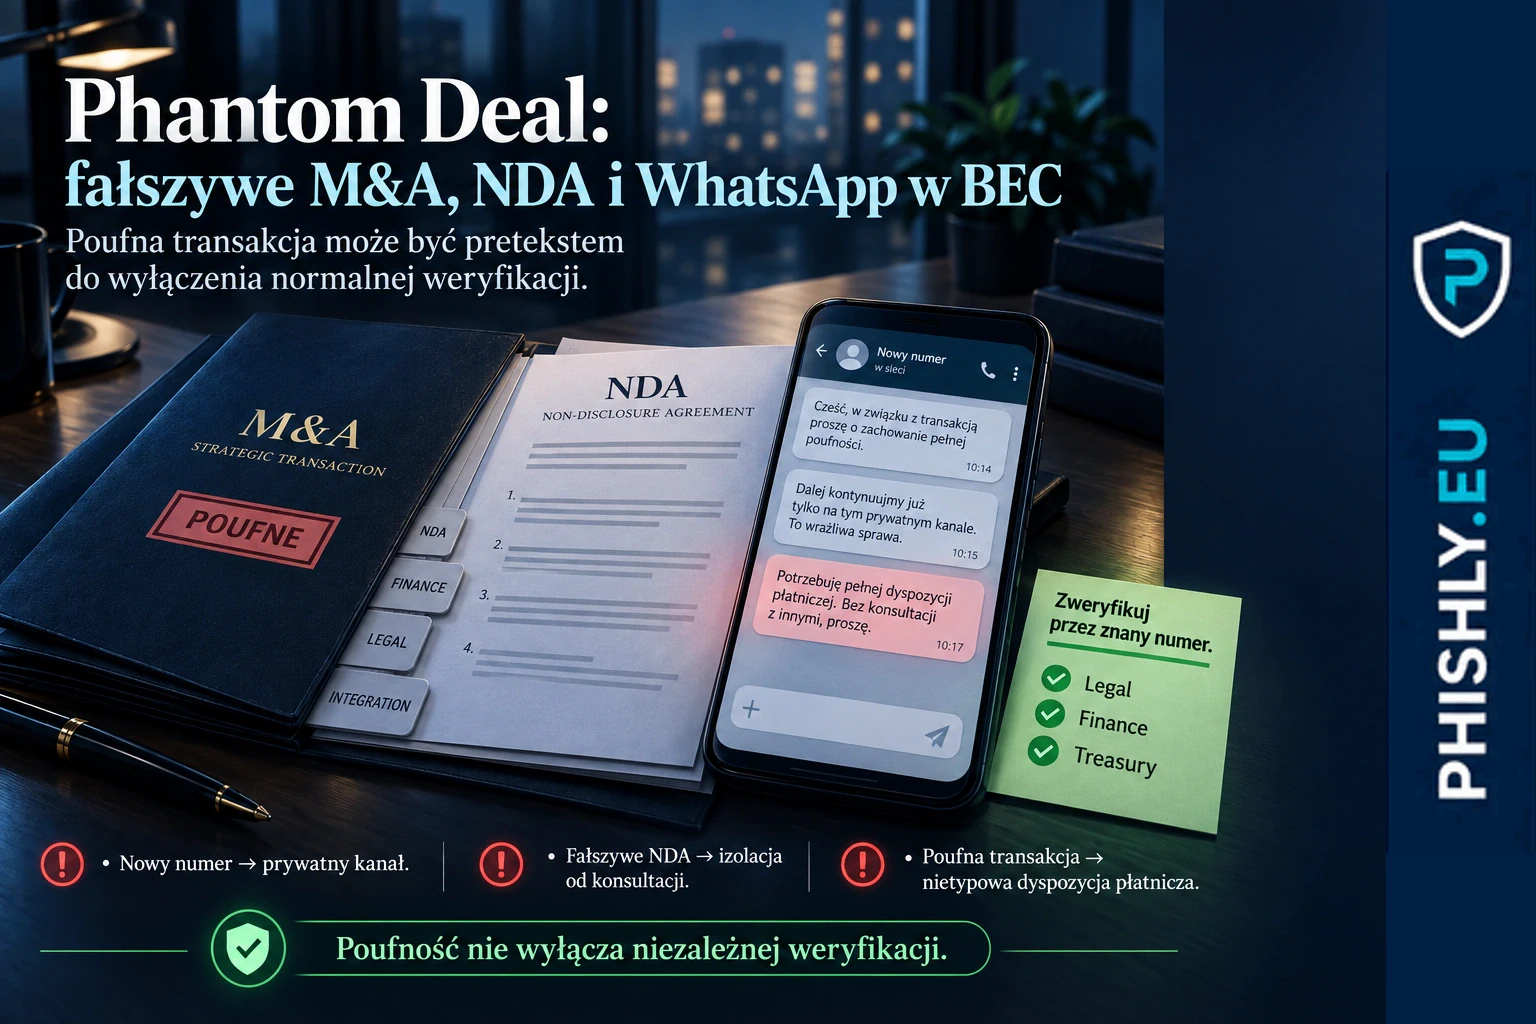
Phantom Deal: fałszywe M&A, NDA i WhatsApp w BEC
Phantom Deal pokazuje BEC bez przejętej skrzynki: fałszywy dyrektor, NDA, WhatsApp i fikcyjna transakcja M&A prowadzą do żądania przelewu.
Czytaj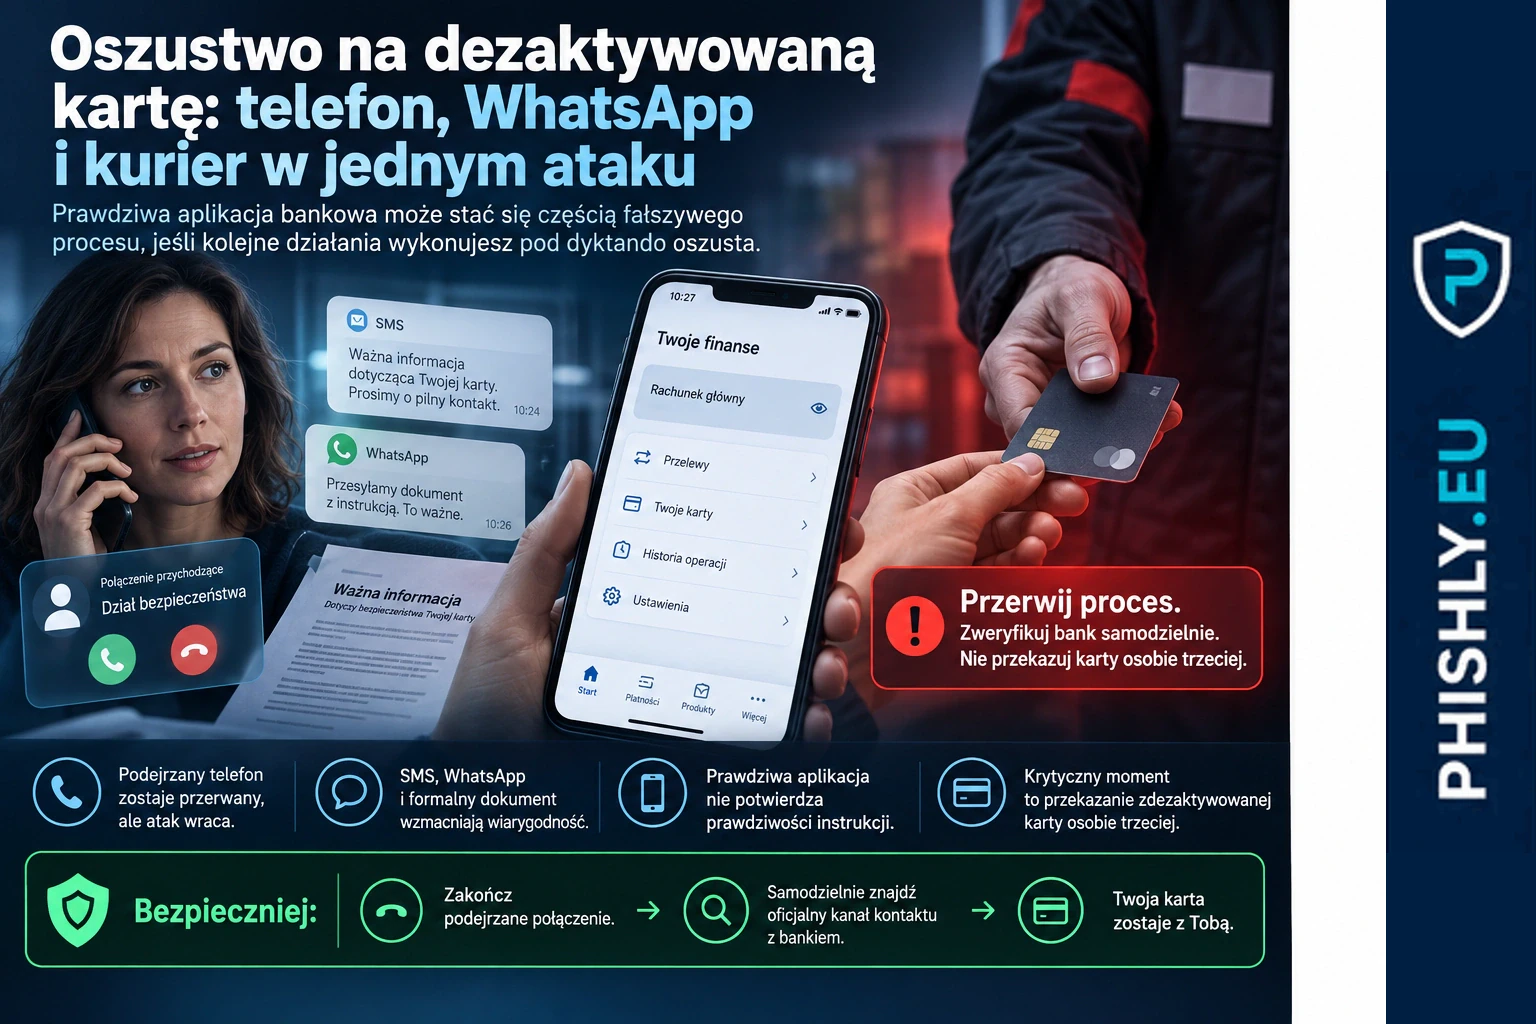
2026-09-04
Oszustwo na dezaktywowaną kartę: telefon, WhatsApp i kurier w jednym ataku
Rzecznik Finansowy opisuje oszustwo, w którym telefon, SMS, WhatsApp i kurier prowadzą do utraty karty i pieniędzy. Wyjaśniamy mechanizm i bezpieczną reakcję.
Czytaj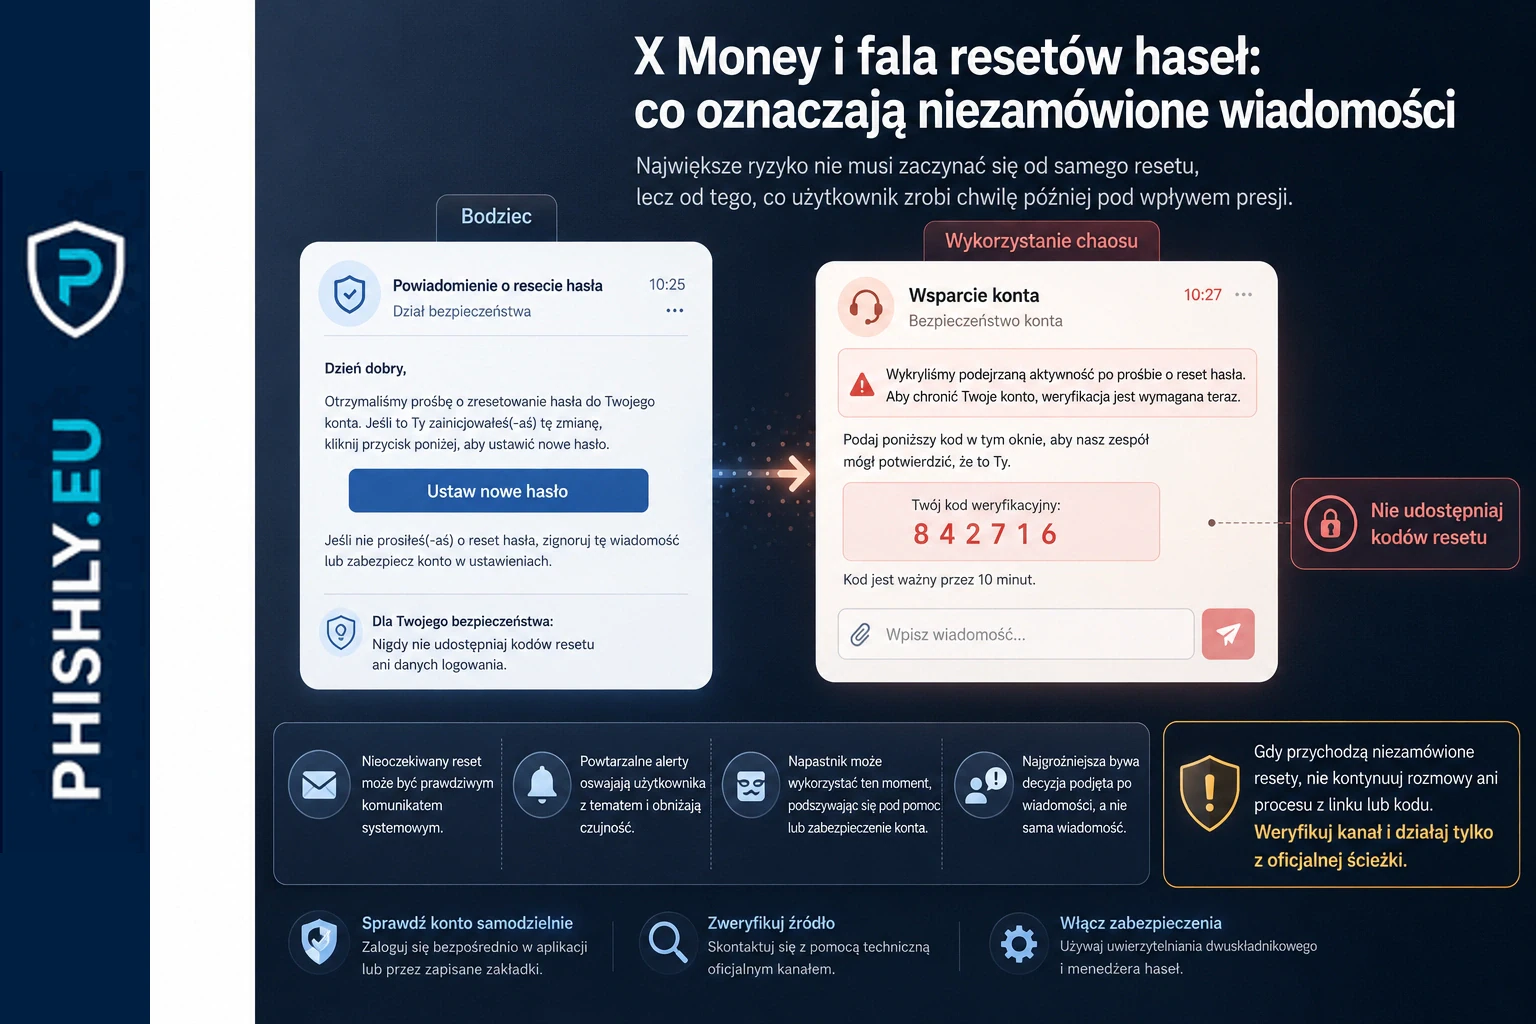
2026-09-04
X Money i fala resetów haseł: co oznaczają niezamówione wiadomości
X bada falę niezamówionych resetów haseł po rozszerzeniu X Money. Wyjaśniamy, co jest potwierdzone, czego nie wiemy i jak bezpiecznie reagować.
Czytaj
2026-09-04
Fałszywa CAPTCHA Win+R: atak ClickFix
Fałszywa CAPTCHA każe nacisnąć Win+R, wkleić tekst i zatwierdzić Enterem. To ClickFix. Sprawdź sygnały ataku, reakcję i zgłoszenie do CERT Polska.
Czytaj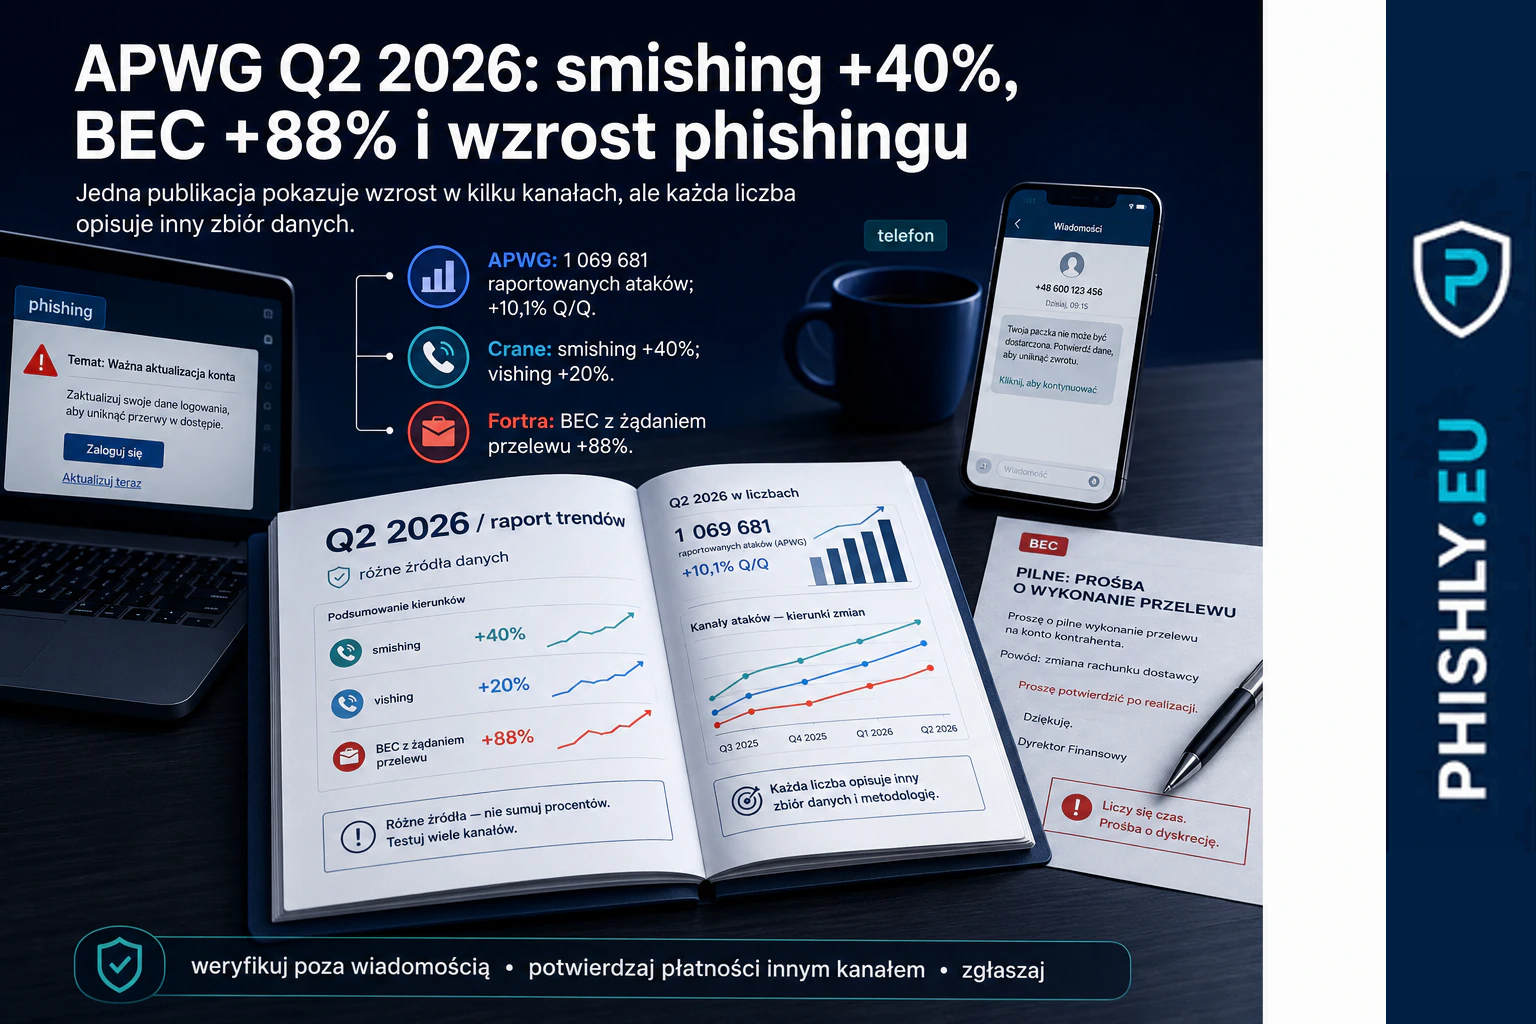
2026-09-03
APWG Q2 2026: smishing +40%, BEC +88% i wzrost phishingu
Raport APWG za Q2 2026 pokazuje wzrost phishingu, smishingu i BEC. Sprawdź liczby, ograniczenia danych i wnioski dla security awareness.
Czytaj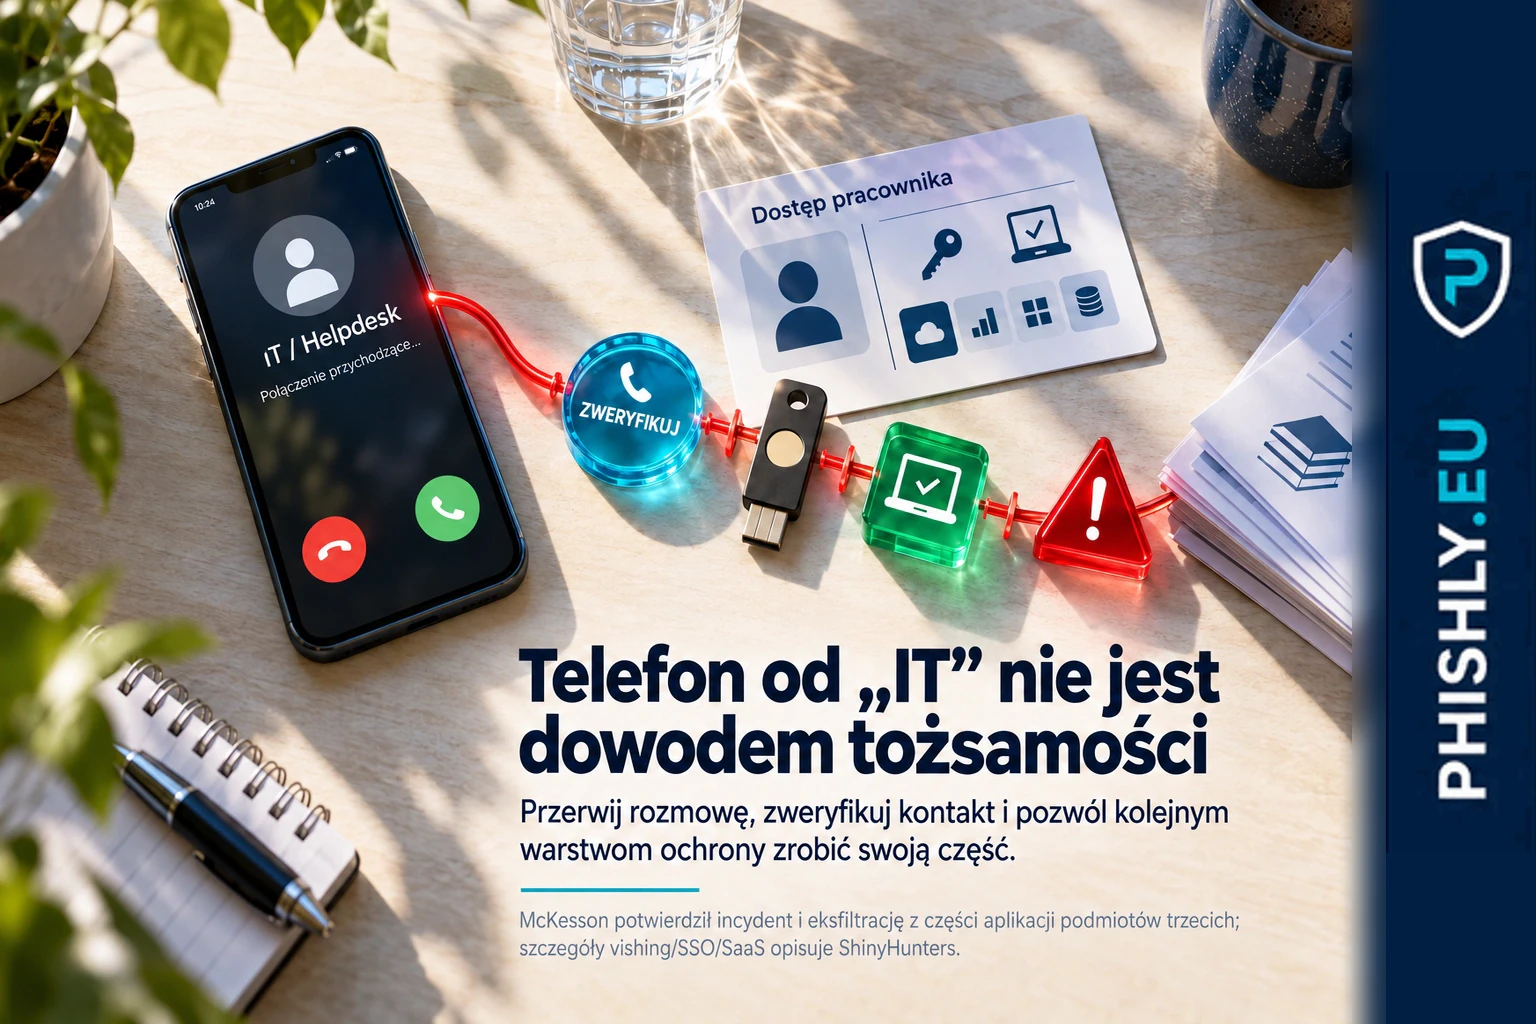
2026-09-02
McKesson: wyciek danych. ShinyHunters wskazuje na vishing i Okta SSO
McKesson potwierdził dostęp do aplikacji podmiotów trzecich i eksfiltrację danych. Grupa ShinyHunters twierdzi, że zaczęło się od vishingu i kont Okta SSO.
Czytaj