SMS o zaległej opłacie parkingowej. Po co oszuści każą skopiować link?
CERT Polska ostrzega przed SMS-ami o zaległej opłacie parkingowej. Oszuści każą skopiować link i kierują do fałszywej strony płatności.
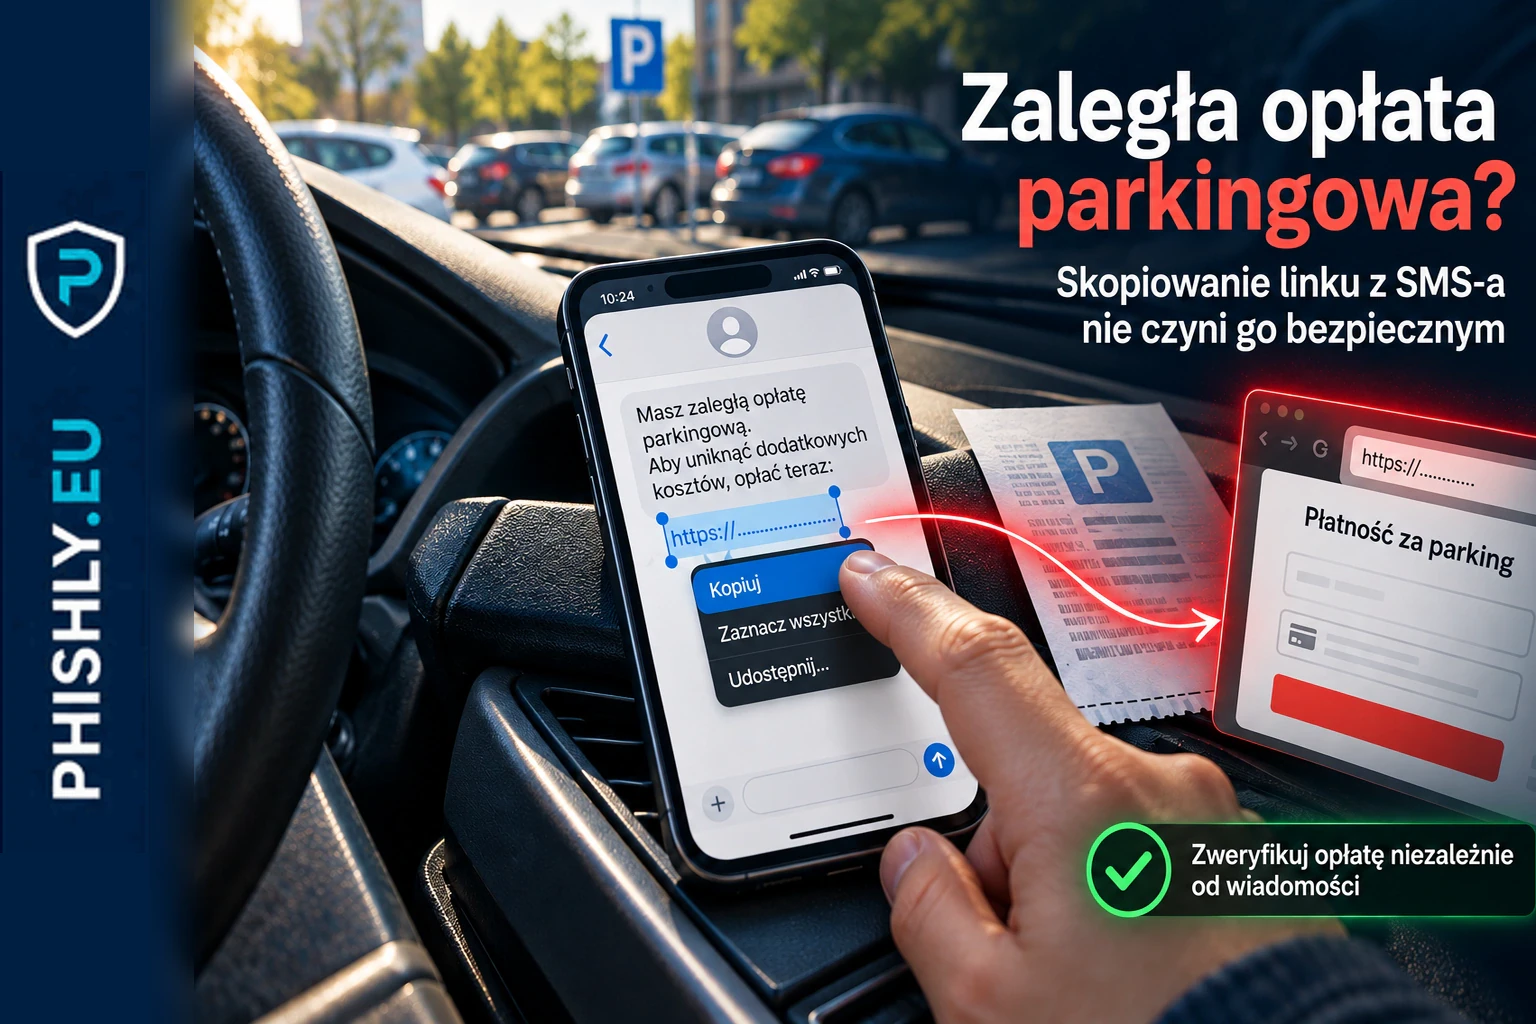
28 sierpnia 2026 roku CERT Polska opisał kolejną falę SMS-ów o rzekomo nieuregulowanej opłacie parkingowej. Wiadomość straszy dodatkowymi kosztami i prowadzi do strony podszywającej się pod serwis operatora parkingowego.
Ten wariant ma jeden szczególnie charakterystyczny element. Odbiorca dostaje instrukcję, aby skopiować link z SMS-a i samodzielnie otworzyć go w przeglądarce.
CERT Polska wskazuje, że taki krok ma służyć obejściu zabezpieczeń urządzenia przed linkami z nieznanych źródeł. Po otwarciu fałszywej strony użytkownik jest proszony o dane płatnicze oraz numer rejestracyjny samochodu.
Jak działa SMS o zaległej opłacie parkingowej
Schemat zaczyna się od prostego pretekstu: niewielkiej należności wymagającej szybkiego uregulowania. Wiadomość sugeruje, że termin płatności mija i brak reakcji spowoduje dodatkowe koszty.
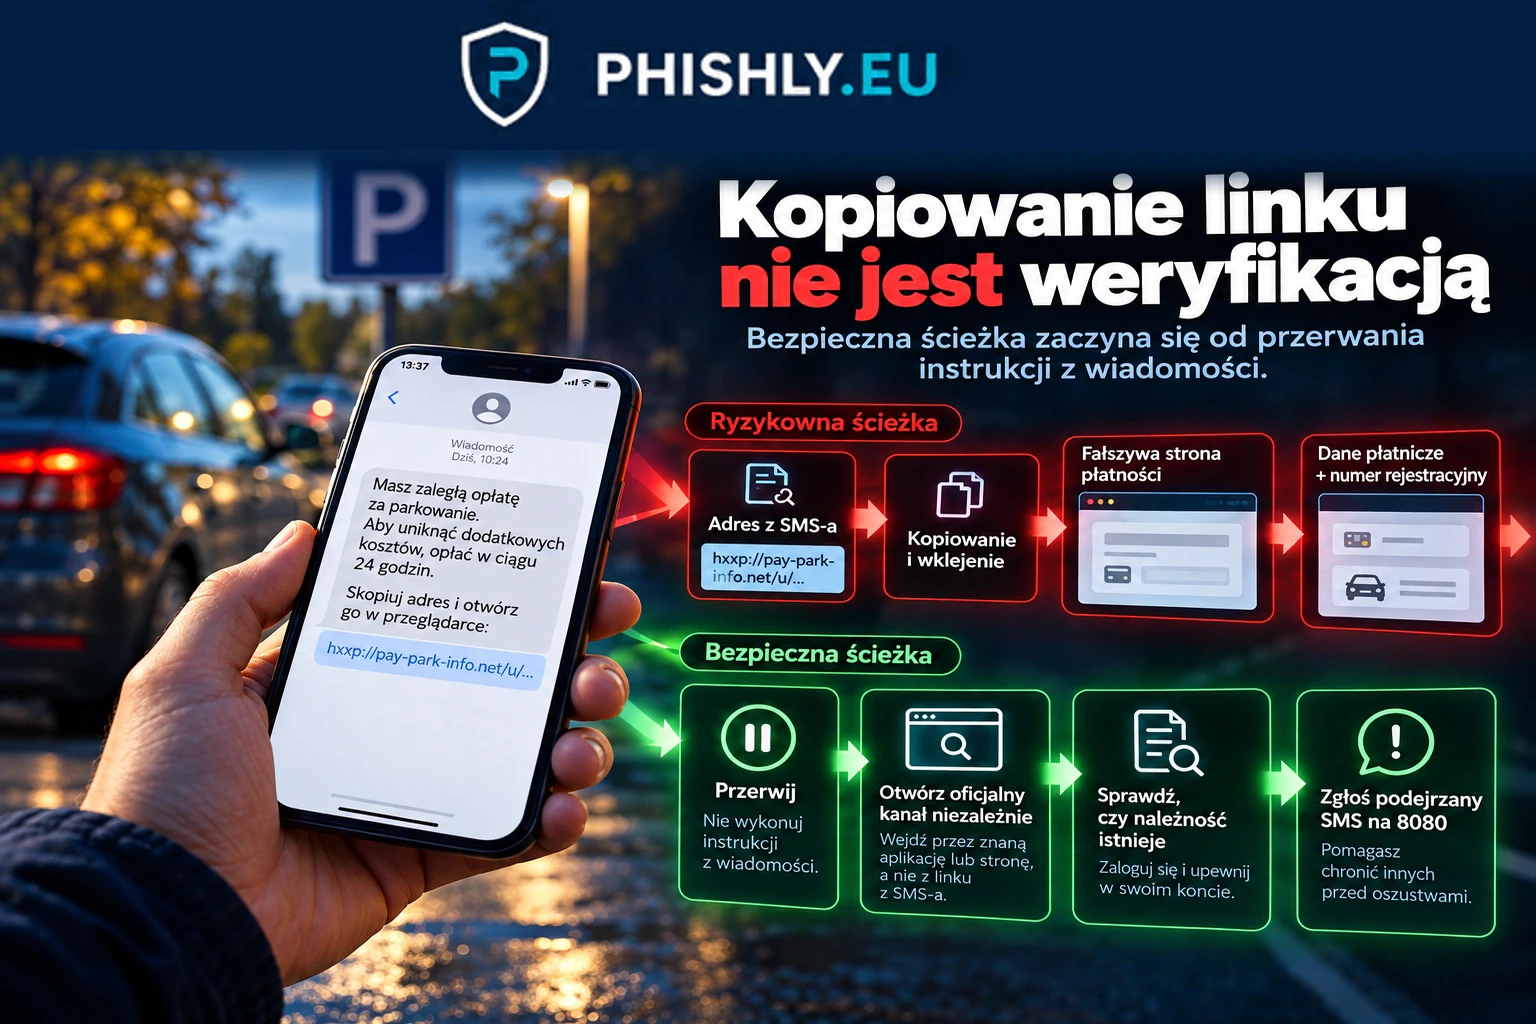
Dalsza ścieżka wygląda następująco:
- odbiorca dostaje SMS o zaległej opłacie za parkowanie;
- wiadomość wywołuje presję krótkim terminem lub groźbą dodatkowych kosztów;
- SMS zawiera adres prowadzący do strony podszywającej się pod operatora parkingowego;
- w aktualnym wariancie odbiorca ma skopiować adres i wkleić go ręcznie do przeglądarki;
- fałszywa strona prosi o dane płatnicze i numer rejestracyjny pojazdu.
Cel nie polega więc na pobraniu prawdziwej opłaty parkingowej. Formularz jest elementem phishingu i zbiera dane przekazywane oszustom.
Podobny pretekst pojawiał się już wcześniej. W lipcu 2026 roku Policja informowała o fałszywych SMS-ach dotyczących nieopłaconego parkingu. CERT Orange również obserwował kampanię wykorzystującą rzekomą zaległość parkingową do wyłudzania danych karty.
„Skopiuj link i otwórz go w przeglądarce” to część oszustwa
Wiele ostrzeżeń przed smishingiem sprowadza się do prostej zasady: nie klikaj linku z podejrzanego SMS-a. Ta kampania próbuje ominąć właśnie taki odruch.
Zamiast klasycznego „kliknij tutaj” odbiorca otrzymuje instrukcję wykonania kilku czynności samodzielnie. Ma zaznaczyć adres, skopiować go, uruchomić przeglądarkę i wkleić link.
CERT Polska opisuje cel tej instrukcji wprost: obejście zabezpieczeń urządzenia przed linkami z nieznanych źródeł.
Nie ma podstaw, aby na bazie tego komunikatu wskazywać konkretną funkcję iOS, Androida albo określonej aplikacji jako mechanizm, który zostaje w ten sposób pominięty. Źródło mówi o ochronie urządzenia ogólnie.
Dla użytkownika wniosek jest prosty: kopiowanie adresu z SMS-a nie czyni go bezpiecznym. Jeśli wiadomość wymaga ręcznego przeniesienia linku do przeglądarki, ten krok też może być elementem scenariusza phishingowego.
Fałszywa strona chce danych karty i numeru rejestracyjnego
Po otwarciu adresu odbiorca trafia do serwisu, który ma przypominać stronę operatora parkingowego. Formularz tworzy wrażenie zwykłej płatności za postój.
Według CERT Polska strona prosi o:
- dane płatnicze;
- numer rejestracyjny samochodu.
To dwie informacje potwierdzone w komunikacie z 28 sierpnia. Sam fakt, że formularz zna kontekst parkowania albo pyta o numer pojazdu, nie potwierdza autentyczności strony.
Nie ma też podstaw, by z samego alertu wyciągać wniosek, do czego później zostanie użyty numer rejestracyjny. Potwierdzony jest etap jego pozyskania przez fałszywy serwis. Dalsze użycie tych danych wymagałoby osobnego materiału dowodowego.
Co powinno wzbudzić podejrzenie
Nie każdy element samodzielnie przesądza o oszustwie. Kilka sygnałów występujących razem powinno jednak zatrzymać proces płatności.
Sprawdź szczególnie:
- czy spodziewasz się jakiejkolwiek informacji o zaległej opłacie;
- czy wiadomość wymusza szybką reakcję groźbą dodatkowych kosztów;
- czy adres strony odpowiada oficjalnej domenie operatora;
- czy SMS każe kopiować link i otwierać go ręcznie;
- czy po wejściu na stronę pojawia się żądanie danych karty;
- czy możesz potwierdzić należność w oficjalnej aplikacji albo serwisie otwartym niezależnie od wiadomości.
Najważniejszy test nie polega na ocenie wyglądu SMS-a. Otwórz oficjalny kanał operatora bez korzystania z adresu otrzymanego w wiadomości i sprawdź, czy taka należność faktycznie istnieje.
Jak zweryfikować rzekomą opłatę bez korzystania z linku
Jeżeli SMS dotyczy parkingu, nie przenoś podanego adresu do przeglądarki. Zamiast tego otwórz stronę operatora z zapisanego wcześniej adresu, oficjalnej aplikacji albo oficjalnego adresu opublikowanego przez operatora lub zarządcę strefy.
Możesz też skontaktować się z operatorem przez dane kontaktowe opublikowane w jego oficjalnym serwisie.
CERT Polska przyjmuje podejrzane SMS-y na bezpłatny numer 8080. Wiadomość można również zgłosić przez formularz CERT Polska albo usługę „Bezpiecznie w sieci” w aplikacji mObywatel.
Jeżeli chcesz szerzej uporządkować sygnały charakterystyczne dla wiadomości tekstowych, zobacz nasz poradnik smishing: co to jest SMS phishing i jak chronić firmę.
Co zrobić, jeśli dane karty trafiły już do formularza
Jeżeli dane karty zostały wpisane na fałszywej stronie, czas ma znaczenie. Oficjalne ostrzeżenie Policji dotyczące tej kampanii zaleca szybki kontakt z bankiem i zastrzeżenie karty.
Dalsze kroki:
- skontaktuj się z bankiem przez oficjalny numer lub aplikację;
- wykonaj zalecenia banku dotyczące zablokowania albo zastrzeżenia instrumentu płatniczego;
- sprawdź ostatnie operacje i powiadomienia dotyczące karty;
- zachowaj treść SMS-a, adres strony i zrzuty ekranu;
- zgłoś próbę oszustwa do CERT Polska;
- jeśli doszło do utraty pieniędzy, rozważ również zgłoszenie sprawy Policji.
Nie wracaj do fałszywej strony po to, aby „sprawdzić jeszcze raz”, czy wygląda wiarygodnie. Do dalszej weryfikacji wystarczą zachowane materiały i oficjalne kanały kontaktu.
Ten wariant zmienia jedną ważną lekcję o smishingu
Wcześniejsze kampanie z opłatami drogowymi często prowadziły użytkownika bezpośrednio z SMS-a do fałszywego formularza. Przykładem jest opisywany przez nas e‑T0LL zamiast e‑TOLL, gdzie oszustwo opierało się między innymi na podobnej nazwie nadawcy i stronie zbierającej dane karty.
Kampania parkingowa z 28 sierpnia dodaje inny element. Użytkownik ma sam wykonać czynność, która na pierwszy rzut oka może wyglądać ostrożniej niż kliknięcie: skopiować adres i wkleić go do przeglądarki.
To ma znaczenie również dla programów security awareness. Szkolenie nie powinno kończyć się na regule „nie klikaj podejrzanych linków”. Pracownik powinien rozpoznawać także instrukcje, które próbują skłonić go do ręcznego wykonania czynności prowadzącej do tego samego celu.
W scenariuszach szkoleniowych można więc sprawdzać nie tylko kliknięcie, ale również sposób weryfikacji komunikatu, zgłoszenie wiadomości i przejście do usługi przez niezależny, oficjalny kanał. Taki sposób reakcji można też ćwiczyć w testach phishingowych dla firm.
Najczęstsze pytania
Czy operator parkingu może wysłać SMS o zaległej opłacie?
Sam SMS nie potwierdza ani nie wyklucza prawdziwej należności. Nie korzystaj z adresu podanego w niespodziewanej wiadomości. Otwórz oficjalny serwis operatora z własnej zakładki, aplikacji lub adresu znalezionego niezależnie i tam sprawdź płatność.
Dlaczego fałszywy SMS każe skopiować link zamiast go kliknąć?
CERT Polska wskazuje, że w aktualnym wariancie ma to służyć obejściu zabezpieczeń urządzenia przed linkami z nieznanych źródeł. Źródło nie przypisuje tego mechanizmu do jednej konkretnej funkcji iOS lub Androida.
Jakie dane zbiera fałszywa strona parkingowa?
W komunikacie z 28 sierpnia 2026 CERT Polska wskazuje dane płatnicze oraz numer rejestracyjny samochodu.
Co zrobić po wpisaniu danych karty na fałszywej stronie?
Skontaktuj się jak najszybciej z bankiem i zablokuj kartę lub wykonaj działania wskazane przez bank. Zachowaj wiadomość, adres strony i zrzuty ekranu jako materiał do zgłoszenia incydentu.
Źródła
- CERT Polska: zaległa opłata parkingowa i fałszywe SMS-y — Źródło główne z 28.08.2026: aktualna kampania, kopiowanie linku, fałszywa strona, dane płatnicze i numer rejestracyjny.
- Powiat Gorlicki / Policja: fałszywe SMS-y o nieopłaconym parkingu — Oficjalne potwierdzenie wcześniejszej kampanii parkingowej oraz procedury po podaniu danych karty.
- CERT Orange: fałszywy SMS o opłacie za parkowanie — Wcześniejsza obserwacja kampanii z tym samym pretekstem parkingowym i wyłudzaniem danych płatniczych.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Kod Telegram SMS: co to jest i dlaczego przyszedł? Co zrobić.