Sierpień 2026 w phishingu: napastnik steruje kolejnym krokiem
Sierpień 2026 pokazał phishing jako sterowaną sekwencję decyzji między SMS-em, e-mailem, telefonem i logowaniem. Gdzie pracownik może ją przerwać?
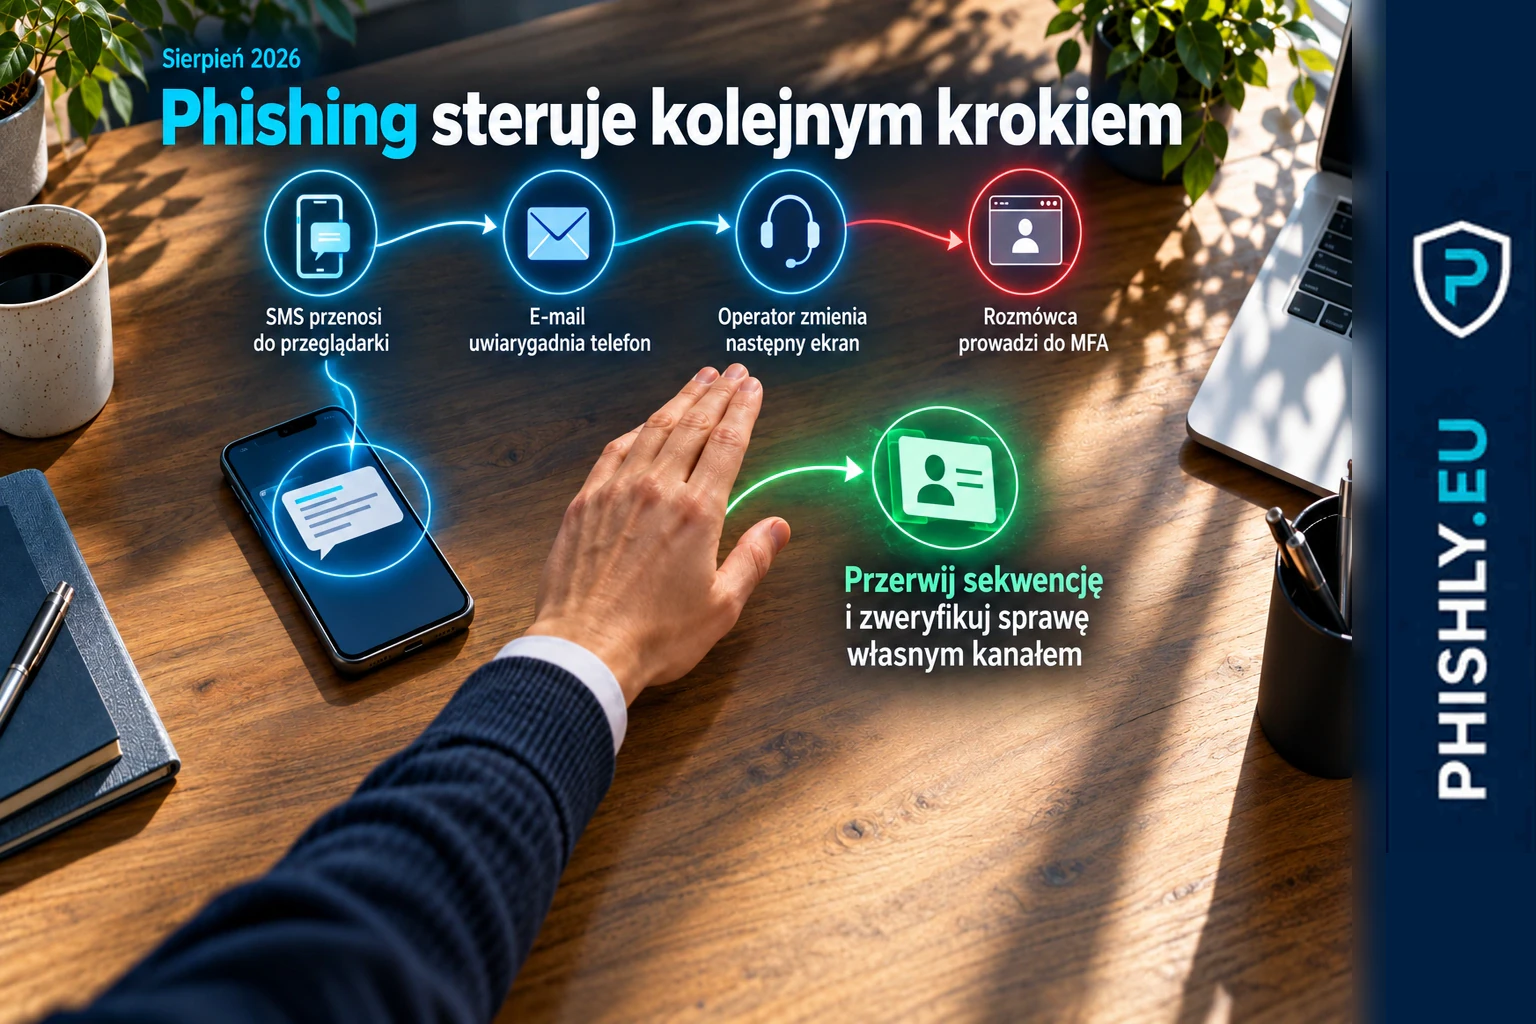
28 sierpnia 2026 ukazały się dwa materiały, które dobrze pokazują różnicę między kontekstem statystycznym a konkretnym momentem decyzji. APWG, organizacja analizująca zgłoszenia dotyczące phishingu, opublikowała raport za drugi kwartał: liczba zgłoszonych ataków phishingowych wzrosła kwartał do kwartału o 10,1%, vishing o 20%, a smishing o 40%. To nie są dane o samym sierpniu. Pokazują jednak, że problem nie mieści się już wyłącznie w skrzynce e-mail.
Tego samego dnia CERT Polska opisał wiadomości o zaległej opłacie parkingowej. Odbiorca nie miał tylko kliknąć. Miał ręcznie skopiować podany adres i otworzyć go w przeglądarce, co CERT Polska ocenił jako próbę obejścia zabezpieczeń urządzenia przed odsyłaczami z nieznanych źródeł. Następnym etapem było podanie danych potrzebnych do płatności.
Te dwa materiały prowadzą do pytania ważniejszego niż rozpoznanie jednej marki: czy pozwalam przychodzącej wiadomości lub rozmówcy wybrać mój następny kanał i następne działanie? Sierpniowe źródła z Polski i zagranicy pokazują kilka różnych realizacji tego samego mechanizmu. Phishing może próbować utrzymać współpracę odbiorcy przez kolejne kroki, a nie wygrać jednym kliknięciem.
Dane mówią o kanałach, przypadki pokazują sterowanie
Raport APWG daje szeroki kontekst, ale wymaga ostrożnej interpretacji. Został opublikowany 28 sierpnia i opisuje drugi kwartał 2026. Nie można na jego podstawie policzyć, jak duży udział sierpniowych ataków stanowiły SMS-y albo rozmowy telefoniczne. Można natomiast powiedzieć, że w danych APWG rosły zgłoszenia dotyczące vishingu, czyli wyłudzania przez rozmowę głosową, oraz smishingu, czyli phishingu przez SMS.
Polski komunikat CERT Polska pokazuje, jak taka zmiana kanału może wyglądać w praktyce. W przypadku fałszywej opłaty parkingowej instrukcja wymagała, aby odbiorca skopiował link z SMS-a i samodzielnie otworzył go w przeglądarce. To istotne, bo użytkownik wykonuje ruch własną ręką, ale kierunek nadal został wybrany przez nadawcę.
Podobną logikę widać w sierpniowych ostrzeżeniach NASK i CERT Polska dotyczących kont społecznościowych. NASK opisał schemat, w którym po przejęciu konta przestępcy zwracali się do znajomych ofiary z pilną prośbą o pieniądze. CERT Polska ostrzegał przed kampanią wykorzystującą motyw Meta Verified wobec administratorów stron; przejęte konto mogło później posłużyć do podszywania się pod właściciela. Tutaj kolejnym „kanałem” staje się istniejąca relacja. Znana osoba lub znany profil nie są niezależnym potwierdzeniem, jeżeli konto zostało przejęte.
Gdy e-mail i telefon potwierdzają się nawzajem
Badanie Rapid7 dotyczące Operation ASTERIX pokazało bardziej złożoną wersję tego samego mechanizmu. Operatorzy łączyli phishing e-mail z vishingiem. Wiadomość mogła tworzyć szczegóły rzekomej sprawy, a późniejszy rozmówca znał te same informacje. Dla odbiorcy zgodność numeru sprawy, kodu lub opisu problemu mogła wyglądać jak dowód autentyczności.
W rzeczywistości oba kanały należały do jednego scenariusza. E-mail i telefon potwierdzały się nawzajem, ale nie były dwoma niezależnymi źródłami. Bezpieczna weryfikacja zaczyna się dopiero wtedy, gdy pracownik sam wybierze kanał spoza przychodzącej ścieżki: otworzy znaną aplikację, wybierze numer z firmowego katalogu albo skontaktuje się z zespołem wsparcia przez wcześniej znany kanał.
To odróżnia zgodność informacji od potwierdzenia tożsamości. Napastnik może znać szczegół z wcześniejszej wiadomości, przejętego konta albo zgromadzonych danych. Sama wiedza rozmówcy nie dowodzi, że rozmówca jest osobą, za którą się podaje.
Sesja może być prowadzona na żywo
25 sierpnia Abnormal opublikował analizę platformy ZeroTokens. Badacze opisali środowisko obsługujące 53 marki instytucji finansowych, w którym operator mógł obserwować przebieg sesji i wybierać, jaki ekran zobaczy odbiorca jako następny. Dokładne wyszukiwanie zgodnych szablonów ujawniło ponad 45 tys. wiadomości wysłanych do ponad 24 tys. odbiorców w ponad 700 organizacjach.
Te liczby mają ważne ograniczenie geograficzne. Abnormal wskazał silną koncentrację na organizacjach związanych z domeną .au, więc nie są one miarą skali zjawiska w Polsce. Materiał pokazuje jednak mechanizm: platforma mogła reagować na przebieg konkretnej sesji. Jeżeli odbiorca wykona pierwszy krok, dalsza ścieżka nie musi być z góry identyczna dla wszystkich.
Trzy dni wcześniej doszło do innego zdarzenia, opisanego przez ReliaQuest. Napastnik dzwonił do pracowników i podszywał się pod wskazanego z nazwiska członka zespołu bezpieczeństwa. Jeden z pracowników wszedł na fałszywą stronę logowania, podał hasło i zaakceptował powiadomienie MFA. MFA, czyli uwierzytelnianie wieloskładnikowe, wymaga dodatkowego czynnika poza samym hasłem. Tutaj atakujący próbował skłonić człowieka do zatwierdzenia tego kroku w ramach prowadzonej rozmowy.
Phishing rzeczywiście zadziałał na człowieka, ale nie dał napastnikowi pełnego dostępu. ReliaQuest podał, że warunek zaufanego urządzenia zablokował dostęp do aplikacji biznesowych i danych klientów. To ważne rozróżnienie: szkolenie może zmniejszać ryzyko błędnej decyzji, lecz organizacja nadal potrzebuje kontroli, które ograniczą skutki, gdy człowiek się pomyli.
Cztery sygnały z sierpnia, jeden moment decyzji
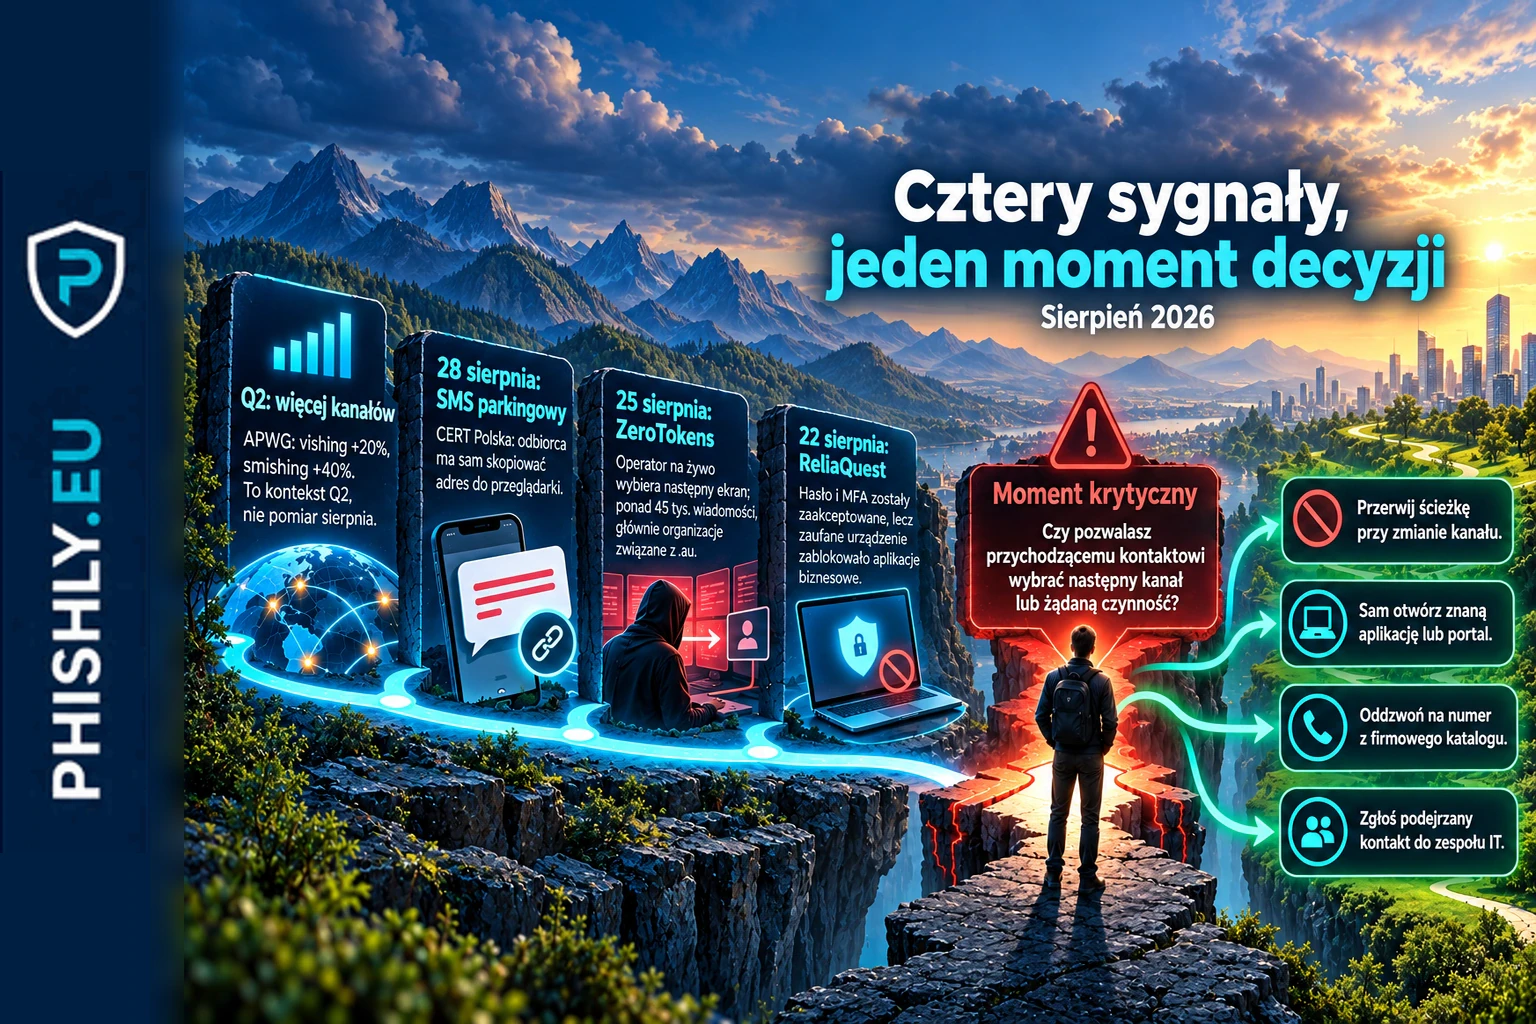
Sierpniowe przykłady różnią się kanałem, celem i techniką. Łączy je jednak jedna defensywna obserwacja: atakujący korzysta na tym, że odbiorca kontynuuje ścieżkę wybraną przez przychodzący kontakt. W SMS-ie jest to przejście do przeglądarki. W Operation ASTERIX — przejście z e-maila do rozmowy. W ZeroTokens — reakcja na kolejny ekran. W przypadku ReliaQuest — logowanie i zatwierdzenie MFA podczas prowadzonego telefonu.
Punkt zatrzymania pojawia się przy zmianie etapu. Jeżeli wiadomość mówi, jaką stronę otworzyć, rozmówca mówi, co zatwierdzić, a przejęte konto prosi o przelew, kolejne działanie powinno zostać potwierdzone poza tą ścieżką. Nie chodzi o szukanie jednego „podejrzanego” elementu. Chodzi o odzyskanie kontroli nad tym, skąd pochodzi następny krok.
Podobny mechanizm nie oznacza jednej kampanii
Zestawienie tych zdarzeń ma wyraźne granice. Operation ASTERIX dotyczył oszustw związanych z kryptowalutami. ZeroTokens był przede wszystkim finansowym phishingiem obserwowanym przez Abnormal i miał silną koncentrację na organizacjach związanych z Australią. ReliaQuest opisał jeden broniony incydent dotyczący tożsamości firmowej. CERT Polska i NASK przedstawiały wybrane kampanie i schematy obserwowane w Polsce.
Nie ma podstaw, aby z tych źródeł wyliczać udział „sterowanego phishingu” we wszystkich sierpniowych atakach w Polsce. Nie ma też podstaw, aby traktować opisane zdarzenia jako jedną operację albo jedną technikę. Raport APWG dodatkowo opisuje Q2, a nie sierpień jako okres obserwacji.
Wspólny mechanizm jest więc syntezą kilku niezależnych źródeł, a nie twierdzeniem ich autorów o jednym nowym rodzaju phishingu. Użyteczność tej syntezy polega na wskazaniu stabilnego miejsca obrony: odbiorca może przerwać przychodzącą sekwencję zanim przekaże dane, pieniądze albo zatwierdzi dostęp.
Co powinien zrobić pracownik, zanim wykona drugi krok
Jeżeli nieoczekiwany kontakt prowadzi do następnej czynności, przerwij tę ścieżkę przed wykonaniem polecenia. W praktyce:
- nie kopiuj adresu dostarczonego w nieoczekiwanym SMS-ie tylko dlatego, że nie jest klikalny;
- nie zatwierdzaj MFA dlatego, że rozmówca zapowiada pojawienie się powiadomienia;
- nie traktuj zgodnych szczegółów w e-mailu i telefonie jako dwóch niezależnych potwierdzeń;
- otwórz samodzielnie znaną aplikację albo wpisz adres portalu z własnej zakładki lub firmowej dokumentacji;
- jeżeli ktoś podaje się za pracownika firmy, oddzwoń na numer z firmowego katalogu albo skontaktuj się z zespołem wsparcia przez znany komunikator;
- podejrzany kontakt zgłoś do zespołu IT lub bezpieczeństwa, zanim kolejna osoba wykona tę samą instrukcję.
Ta sama zasada dotyczy wiadomości od znajomego z przejętego konta. Relacja jest prawdziwa, ale kanał może nie należeć już do tej osoby. Pilną prośbę o pieniądze lub kod potwierdź innym sposobem, który znasz sprzed tej wiadomości.
Kontrole mają ograniczyć skutki błędnej decyzji
Przypadek ReliaQuest pokazuje, dlaczego ochrona nie może kończyć się na szkoleniu. Warunek zaufanego urządzenia ograniczył dalszy dostęp mimo wpisanego hasła i zaakceptowanego MFA. Firmy mogą budować podobną odporność warstwowo:
- stosować MFA odporne na phishing tam, gdzie jest to możliwe, na przykład metody oparte na WebAuthn lub passkeys, które wiążą logowanie z właściwą usługą;
- wymagać zaufanego urządzenia lub równoważnych warunków dostępu do wrażliwych aplikacji;
- kontrolować rejestrację nowych metod uwierzytelniania i nietypowe zmiany tożsamości;
- umożliwiać szybkie unieważnianie sesji, reset metod uwierzytelniania i blokowanie kont po zgłoszeniu;
- ustalić dla zespołu wsparcia i działu finansowego prosty proces oddzwonienia na numer z wewnętrznego katalogu przy prośbach o dostęp, zmianę danych lub płatność;
- chronić urządzenia mobilne i przeglądarki oraz utrzymywać łatwy kanał zgłaszania prób socjotechniki.
WebAuthn to standard logowania oparty na kryptografii klucza publicznego, a passkey jest praktyczną formą takich danych logowania. Ich celem jest między innymi utrudnienie użycia uwierzytelnienia w niewłaściwej domenie. Nie zastępują jednak procedur weryfikacji, gdy oszustwo dotyczy przelewu, ujawnienia danych lub innego działania poza samym logowaniem.
Jak ćwiczyć przerwanie sterowanej sekwencji
Z perspektywy security awareness z sierpniowych przypadków wynika konkretna hipoteza szkoleniowa: warto mierzyć nie tylko kliknięcie, lecz także to, czy pracownik zatrzyma się przy przejściu do drugiego kanału lub przy prośbie o zatwierdzenie. Źródła opisujące incydenty nie badały PHISHLY i nie dowodzą, że taki model ćwiczenia sam w sobie zapobiega kompromitacji.
Bezpieczna symulacja może więc użyć dwóch kontrolowanych, syntetycznych etapów i sprawdzić, czy uczestnik sam wybierze sposób weryfikacji oraz zgłosi zdarzenie. Nie powinna zbierać prawdziwych haseł ani kodów, uruchamiać rzeczywistego MFA, rejestrować urządzeń, instalować oprogramowania ani odtwarzać działającej infrastruktury ataku. Testy phishingowe dla firm mogą mierzyć przerwanie sekwencji i niezależną weryfikację bez reprodukowania niebezpiecznych elementów prawdziwych kampanii.
Sierpień przesuwa uwagę na to, kto wybiera kolejny krok
Sierpień 2026 nie daje podstaw do ogłoszenia jednej dominującej techniki. Daje za to kilka niezależnych przykładów, w których skuteczność ataku zależała od kontynuowania ścieżki wskazanej przez napastnika: zmiany kanału, otwarcia wskazanego adresu, logowania, zatwierdzenia MFA albo zaufania do przejętego konta.
Najbardziej użyteczne pytanie dla pracownika brzmi więc: kto wybrał mój następny krok — ja na podstawie znanej procedury i własnego kanału, czy osoba, która właśnie się ze mną skontaktowała? Przerwanie przychodzącej ścieżki nie rozwiązuje każdego problemu bezpieczeństwa, ale odbiera napastnikowi to, czego potrzebował w opisanych przypadkach: ciągłość współpracy.
Najczęstsze pytania
Co łączyło sierpniowe przypadki phishingu z 2026 roku?
W kilku niezależnych przypadkach odbiorca miał wykonywać kolejne czynności wybrane przez napastnika: przejść do innego kanału, otworzyć wskazaną stronę, zalogować się albo zaakceptować uwierzytelnienie. Wspólny jest mechanizm sterowania sekwencją, nie jedna kampania.
Czy dane APWG opisują skalę phishingu w sierpniu 2026?
Nie. Raport APWG został opublikowany 28 sierpnia, ale przedstawia dane za drugi kwartał 2026. W analizie służy jako kontekst zmian między kanałami, a nie pomiar sierpniowej aktywności.
Kiedy pracownik powinien przerwać podejrzaną sekwencję?
Przy nieoczekiwanej zmianie kanału, prośbie o logowanie, zatwierdzenie MFA, kopiowanie adresu lub przekazanie danych. Zamiast kontynuować należy samodzielnie otworzyć znaną aplikację lub portal albo skontaktować się ze znanym zespołem wsparcia.
Co pokazał przypadek ReliaQuest o zabezpieczeniach po błędzie człowieka?
Pracownik wpisał hasło i zaakceptował powiadomienie MFA, lecz warunek zaufanego urządzenia zablokował dostęp do aplikacji biznesowych i danych klientów. Pokazuje to wartość kontroli, które ograniczają skutki pojedynczej błędnej decyzji.
Jak bezpiecznie ćwiczyć wieloetapowy phishing?
Można użyć syntetycznej sekwencji między dwoma kontrolowanymi kanałami i mierzyć, czy pracownik zatrzyma się, sam wybierze sposób weryfikacji i zgłosi próbę. Symulacja nie powinna zbierać prawdziwych haseł ani kodów ani uruchamiać rzeczywistego MFA.
Źródła
- APWG - Phishing Activity Trends Report, Q2 2026 — Raport opublikowany 28 sierpnia 2026. Dane dotyczą Q2 2026, nie samego sierpnia: liczba zgłoszonych ataków phishingowych wzrosła kwartał do kwartału o 10,1%, vishing o 20%, a smishing o 40%.
- CERT Polska - Zaległa opłata parkingowa? Uważaj na SMS-y od oszustów — Komunikat z 28 sierpnia 2026. Odbiorca miał ręcznie skopiować adres do przeglądarki; CERT Polska ocenił to jako próbę obejścia ochrony przed linkami z nieznanych źródeł.
- Rapid7 - Operation ASTERIX: Anatomy of a Crypto Fraud Pipeline — Badanie opublikowane 17 sierpnia 2026. E-mail tworzył szczegóły fałszywej sprawy, które później znał rozmówca telefoniczny, więc dwa kanały kontrolowane przez napastnika wzajemnie budowały wiarygodność.
- ReliaQuest - Social Engineering Attempt Against ReliaQuest: What We Found — Opis incydentu z 22 sierpnia, opublikowany 23 sierpnia 2026. Pracownik podał hasło i zaakceptował powiadomienie MFA, ale warunek zaufanego urządzenia ograniczył dalszy dostęp.
- Abnormal - ZeroTokens: A Real-Time Phishing Platform — Badanie opublikowane 25 sierpnia 2026. Operator mógł na żywo wybierać kolejny ekran; dokładne dopasowanie szablonów ujawniło ponad 45 tys. wiadomości do ponad 24 tys. odbiorców w ponad 700 organizacjach.
- NASK - Fałszywy znajomy, prawdziwe straty. Nie daj się nabrać na szybki przelew — Ostrzeżenie z 12 sierpnia 2026. Po przejęciu konta w serwisie społecznościowym lub komunikatorze przestępcy kontaktowali się ze znajomymi ofiary i wykorzystywali istniejącą relację do pilnych próśb o pieniądze.
- CERT Polska - Odznaka Meta Verified jako przynęta w kampanii phishingowej — Komunikat z 14 sierpnia 2026. Kampania była skierowana do administratorów stron; przejęte konto mogło zostać wykorzystane do podszywania się pod właściciela i dalszych oszustw.
Czy pracownik przerwie sekwencję, zanim napastnik wybierze za niego kolejny krok?
Symulacja PHISHLY pokazuje, czy pracownik zatrzyma narzuconą ścieżkę, zweryfikuje sprawę niezależnie i zgłosi podejrzany kontakt.