Fałszywi pracownicy IT i farmy laptopów. Ryzyko dla firm
Fałszywy kandydat może przejść rekrutację, dostać firmowy laptop i legalny dostęp do systemów. Wyjaśniamy, jak działają farmy laptopów i jak chronić onboarding.
TL;DR
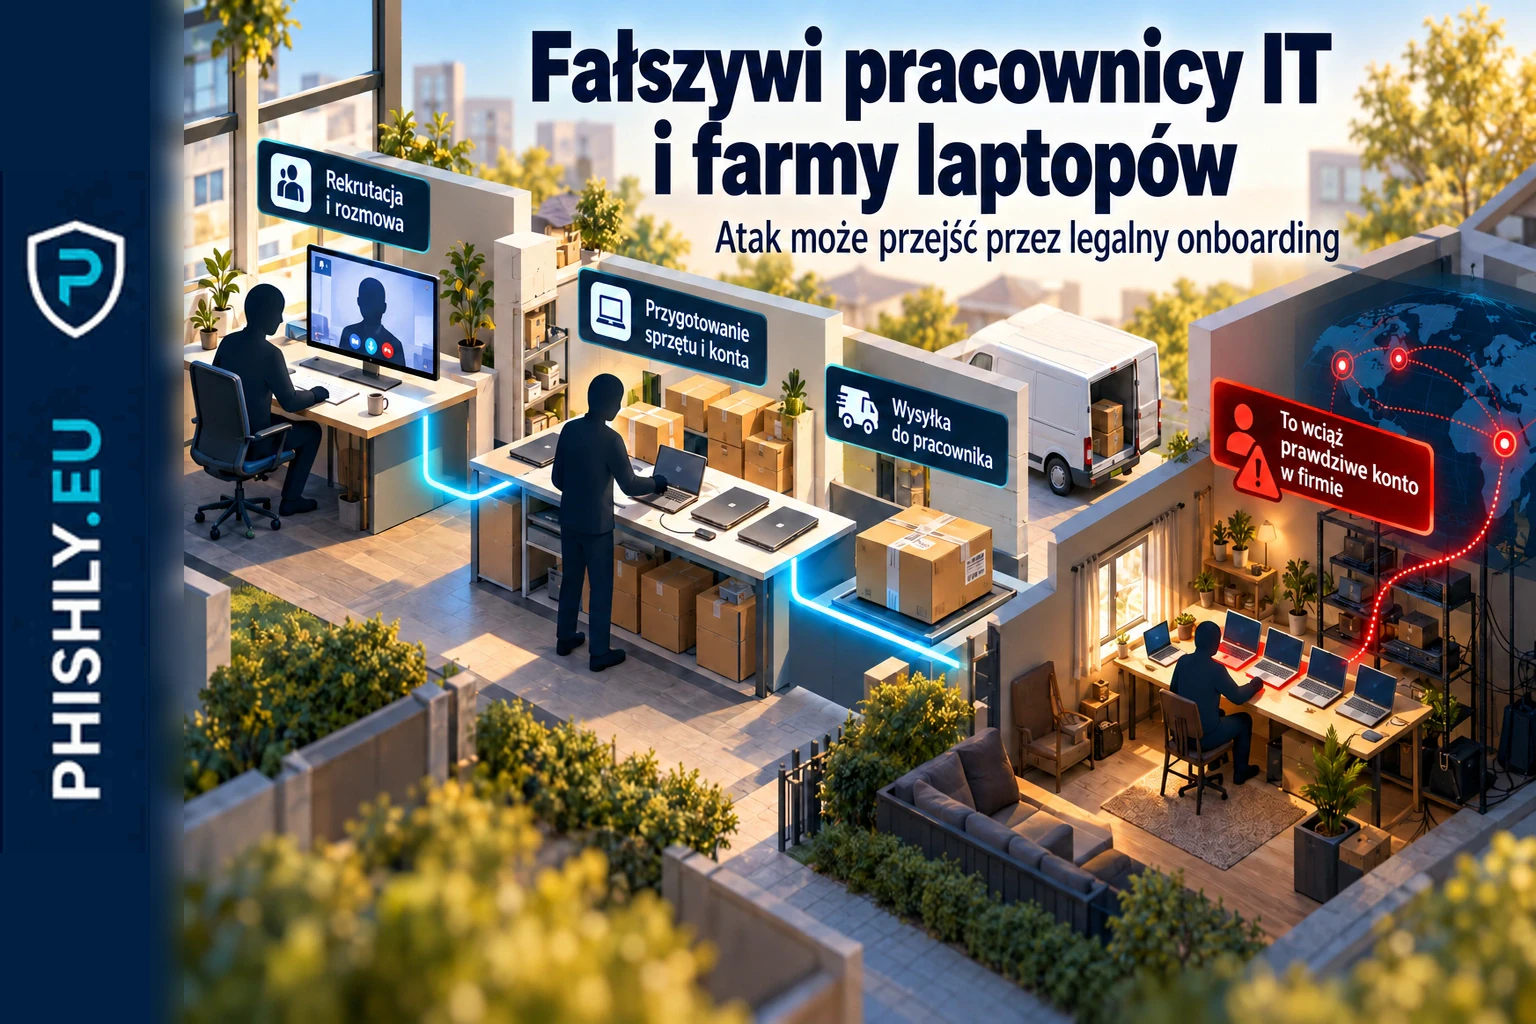
Phishing i social engineering nie zawsze zaczynają się od wiadomości do pracownika. Czasem celem jest przejście całego procesu rekrutacji. Napastnik lub osoba działająca pod fałszywą albo skradzioną tożsamością może złożyć CV, przejść rozmowę, zostać zatrudniona, otrzymać firmowy laptop i dostać prawdziwe konto w organizacji.
FBI 31 lipca 2026 ponownie ostrzegło firmy przed siecią północnokoreańskich pracowników IT wykorzystujących fałszywe tożsamości do zdalnego zdobywania zatrudnienia. Tegoroczne sprawy Departamentu Sprawiedliwości USA pokazują, że schemat nie jest teoretyczny. W jednym z opisanych postępowań wykorzystano tożsamości co najmniej 80 osób, uzyskano pracę w ponad 100 firmach i wygenerowano ponad 5 mln dolarów przychodu.
Jednym z elementów tego modelu są farmy laptopów. Firmowy komputer trafia pod adres pośrednika, a faktyczny użytkownik łączy się z nim zdalnie z innego kraju. Dla pracodawcy urządzenie może wyglądać jak komputer pracujący z deklarowanej lokalizacji.
Dla organizacji oznacza to, że security awareness powinien obejmować również HR, hiring managerów i IT. Trzeba ćwiczyć nie tylko rozpoznawanie phishingu, ale też reagowanie na zmianę adresu wysyłki sprzętu, zmianę telefonu do MFA, prośby o zdalny dostęp i niespójności podczas onboardingu.
Atak może zacząć się od CV
W klasycznym phishingu organizacja ma już użytkownika, a napastnik próbuje skłonić go do wykonania błędnej czynności. W tym modelu kolejność jest odwrotna. Atakujący próbuje najpierw stać się użytkownikiem organizacji.
Abnormal opisuje ten problem jako nation-state hiring fraud. Kandydat może posługiwać się spreparowanym lub skradzionym zestawem danych, przejść rozmowę oraz standardową kontrolę prowadzoną przed zatrudnieniem. Jeżeli wszystko wygląda wystarczająco spójnie, firma sama wykonuje kolejne kroki: zakłada konto, wysyła komputer, aktywuje VPN, pocztę, komunikator, repozytoria i inne narzędzia potrzebne do pracy.
To istotna różnica z perspektywy bezpieczeństwa. Nie trzeba obchodzić logowania, jeśli organizacja sama tworzy konto dla osoby, którą uznaje za nowego pracownika.
Nie oznacza to, że każdy fałszywy kandydat jest częścią operacji państwowej. Nie oznacza też, że zdalna rekrutacja sama w sobie jest niebezpieczna. Opisane przez FBI i DOJ sprawy pokazują konkretny model nadużycia procesu zatrudnienia, który firmy powinny uwzględnić w analizie ryzyka.
Jak działa schemat krok po kroku
W uproszczeniu można go rozpisać na kilka etapów.
1. Tożsamość i profil zawodowy. Kandydat wykorzystuje fałszywe, skradzione lub pożyczone dane. Profil zawodowy, CV i konta na platformach rekrutacyjnych mają wyglądać jak normalna historia zatrudnienia.
2. Rekrutacja. Osoba przechodzi rozmowę, zadanie techniczne i standardowe kontrole. W części znanych spraw pośrednicy pomagali również w elementach weryfikacji prowadzonej przez pracodawcę.
3. Zatrudnienie. Firma tworzy konto i nadaje uprawnienia wynikające z roli. To już nie jest fałszywy ekran logowania. Dostęp jest prawdziwy, bo został przyznany w ramach normalnego onboardingu.
4. Dostawa sprzętu. Laptop nie zawsze trafia do osoby, która faktycznie wykonuje pracę. Może zostać wysłany do pośrednika pod adresem zgodnym z deklarowaną lokalizacją pracownika.
5. Zdalne połączenie. Na urządzeniu pojawia się oprogramowanie umożliwiające dostęp z innego miejsca. Dzięki temu ktoś pracujący fizycznie za granicą może korzystać z komputera znajdującego się na przykład w Stanach Zjednoczonych.
6. Normalna praca i dostęp do danych. Taki użytkownik może wykonywać rzeczywiste zadania. To utrudnia wykrycie, bo nie musi od razu robić niczego, co wygląda jak włamanie.
FBI podkreśla, że problem nie kończy się na pobieraniu wynagrodzenia. W osobnych ostrzeżeniach agencja opisywała przypadki kopiowania kodu i danych firmowych, a po wykryciu niektórych pracowników także wymuszenia związane ze skradzionymi informacjami. Nie należy jednak przypisywać takich działań automatycznie każdej osobie występującej w sprawach o oszustwo zatrudnieniowe.
Czym jest farma laptopów
Nazwa może kojarzyć się z serwerownią pełną urządzeń, ale mechanizm może być znacznie prostszy. Farma laptopów to miejsce, w którym pośrednik odbiera komputery wysłane przez pracodawców i umożliwia zdalnym użytkownikom korzystanie z tych urządzeń.
Departament Sprawiedliwości USA opisał w maju 2026 sprawę Matthew Knoota. Firmy wysyłały służbowe laptopy do jego adresów w Nashville, przekonane, że pracownik znajduje się właśnie tam. Na urządzeniach instalowano bez autoryzacji aplikacje zdalnego pulpitu. Dzięki nim północnokoreański pracownik wykonywał pracę z Chin, podczas gdy dla pracodawcy wyglądało to jak aktywność z Nashville.
To pokazuje, dlaczego sama geolokalizacja firmowego urządzenia nie rozwiązuje problemu. Laptop naprawdę może znajdować się w oczekiwanym kraju. Pytanie brzmi, kto faktycznie siedzi po drugiej stronie zdalnej sesji.
W lutym 2026 DOJ opisał także sprawę Oleksandra Didenki. Według dokumentów prowadził on działalność umożliwiającą zagranicznym pracownikom korzystanie z cudzych tożsamości i infrastruktury. W materiale wskazano do 871 tożsamości proxy i co najmniej trzy farmy laptopów. Didenko został wcześniej zatrzymany w Polsce, a następnie ekstradowany do Stanów Zjednoczonych. Ten element nie oznacza, że Polska jest centrum podobnych operacji, ale pokazuje transgraniczny charakter całego ekosystemu.
Skala potwierdzona w tegorocznych sprawach DOJ
15 kwietnia 2026 Departament Sprawiedliwości USA poinformował o wyrokach dla dwóch osób pomagających w wieloletnim schemacie zatrudniania północnokoreańskich pracowników IT.
Według komunikatu:
- wykorzystano tożsamości co najmniej 80 osób,
- uzyskano zdalną pracę w ponad 100 amerykańskich firmach,
- wśród pracodawców były spółki z listy Fortune 500 i podmiot związany z sektorem obronnym,
- schemat wygenerował ponad 5 mln dolarów przychodu.
Te wartości dotyczą konkretnego postępowania i nie powinny być traktowane jako liczba wszystkich fałszywych pracowników IT na świecie.
6 maja DOJ poinformował o kolejnych dwóch wyrokach i zaznaczył, że były to siódmy i ósmy wyrok dla amerykańskich operatorów farm laptopów uzyskany w ciągu poprzednich pięciu miesięcy. To pokazuje, że organy ścigania traktują ten mechanizm jako powtarzalny model, a nie pojedynczy incydent.
Dlaczego standardowy background check może nie wystarczyć
Klasyczna kontrola przed zatrudnieniem często odpowiada na pytanie: czy dane przedstawione przez kandydata wyglądają prawidłowo? Problem zaczyna się wtedy, gdy dane należą do prawdziwej osoby, ale nie do człowieka prowadzącego rozmowę i później wykonującego pracę.
Dlatego FBI zaleca, aby weryfikacja tożsamości nie kończyła się przed podpisaniem umowy. Powinna obejmować również onboarding i późniejsze sytuacje, w których zmieniają się dane pracownika albo sposób korzystania ze sprzętu.
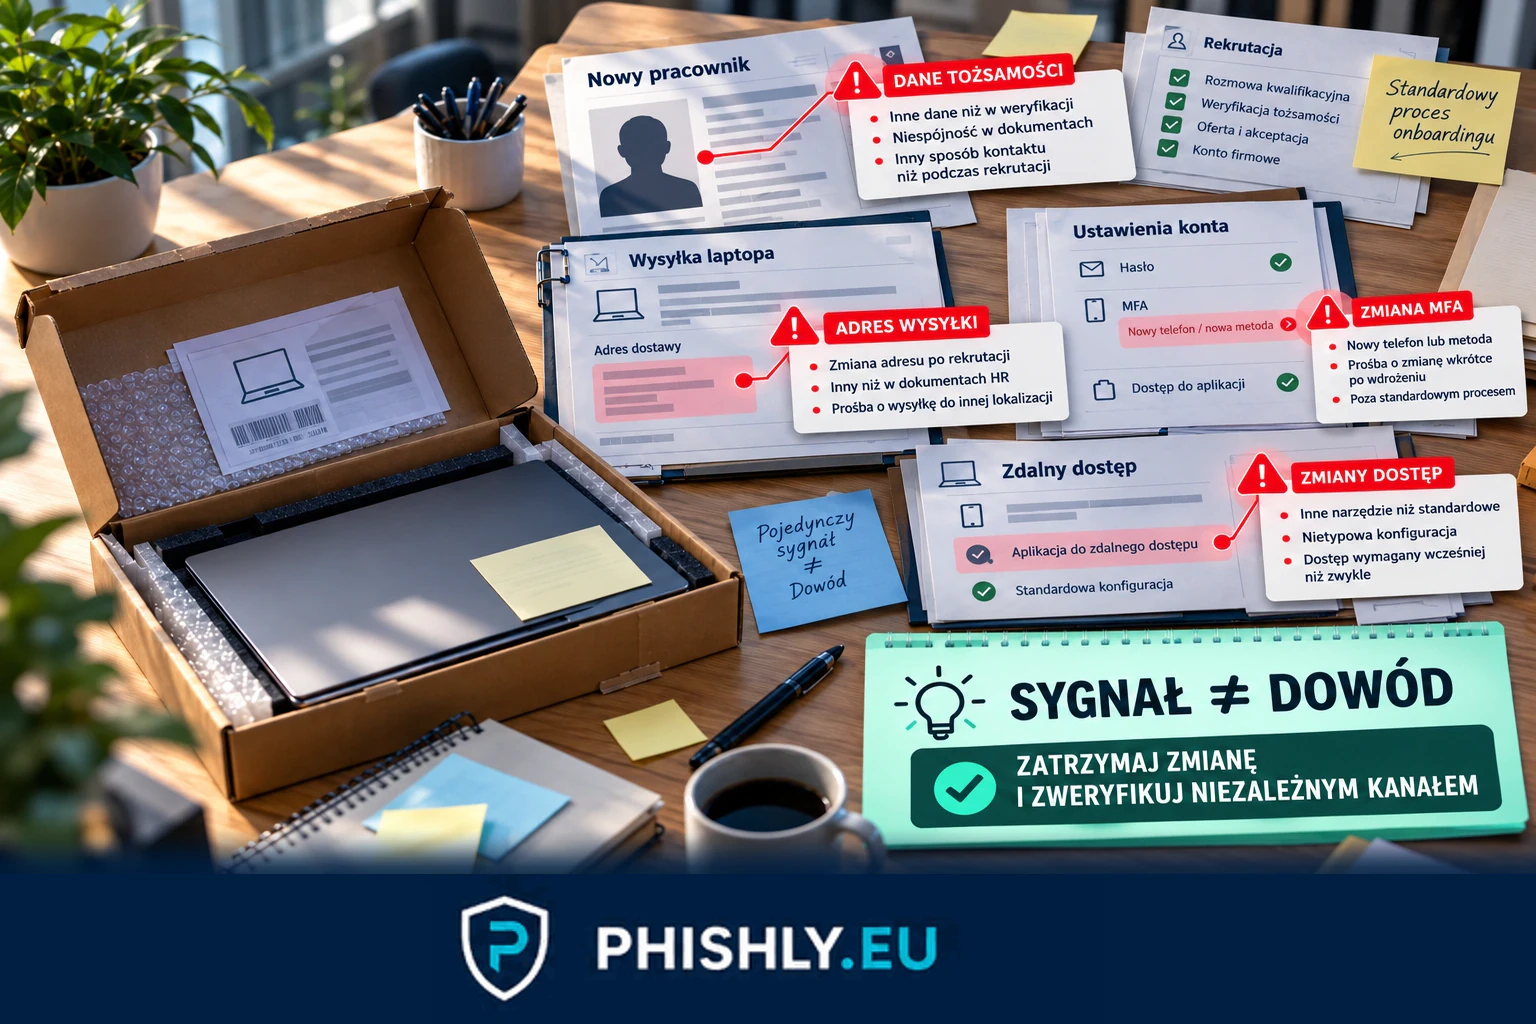
Szczególną uwagę powinny zwracać zdarzenia takie jak:
- zmiana adresu po zatrudnieniu, ale przed wysyłką laptopa,
- niespójność między informacjami z CV, rozmowy i dokumentów,
- problemy z jednoznacznym potwierdzeniem lokalizacji lub historii zatrudnienia,
- prośba o nietypowy sposób dostarczenia sprzętu,
- szybka zmiana numeru telefonu albo metody MFA,
- instalowanie narzędzi zdalnego dostępu, których firma nie przewiduje,
- logowania i połączenia, które nie pasują do deklarowanego miejsca i sposobu pracy.
Żaden pojedynczy punkt nie dowodzi oszustwa. Znaczenie ma zestaw niespójności i sposób, w jaki organizacja je obsługuje.
Awareness dla HR: nie traktuj onboardingu jak zakończonej weryfikacji
Dla HR najważniejszy jest moment, w którym dane kandydata nagle zaczynają się zmieniać.
Przykład: nowo zatrudniona osoba informuje, że przeprowadziła się i prosi o wysłanie laptopa pod inny adres. Sama przeprowadzka jest normalna. Niebezpieczny jest proces, w którym jedna wiadomość e-mail automatycznie nadpisuje dane zweryfikowane wcześniej.
Dobra procedura powinna wymagać ponownego potwierdzenia tożsamości i zmiany danych niezależnym kanałem. Podobnie należy traktować nagłą zmianę telefonu, adresu korespondencyjnego czy danych potrzebnych do aktywacji konta.
To dobrze uzupełnia temat opisany przez nas wcześniej przy RecruitTrap. Tam napastnik podszywa się pod rekrutera i próbuje zdobyć konto pracownika. Tutaj role są odwrócone: to organizacja prowadzi prawdziwą rekrutację, ale może rozmawiać z osobą posługującą się cudzą tożsamością.
Awareness dla IT i helpdesku: nowy pracownik też może być celem kontroli
Dział IT często zakłada, że skoro ticket pochodzi od osoby, która właśnie została zatrudniona, to jej tożsamość została już sprawdzona przez HR. Ten podział odpowiedzialności może stworzyć lukę.
Nowa osoba może zgłosić:
- „telefon nie działa, proszę przepisać MFA na nowy numer”,
- „VPN ma problem, muszę użyć innego narzędzia zdalnego dostępu”,
- „laptop jest jeszcze u rodziny, ale chcę zacząć pracę z prywatnego urządzenia”,
- „potrzebuję dostępu administratora, żeby uruchomić środowisko developerskie”,
- „manager powiedział, że mam od razu dostać dostęp do repozytorium produkcyjnego”.
Każde z tych żądań może być uzasadnione. Awareness powinien uczyć, że to właśnie wyjątki od standardowego onboardingu wymagają dodatkowej weryfikacji, a nie szybszego obchodzenia procedur.
FBI zwraca też uwagę na nieautoryzowane aplikacje zdalnego pulpitu i nietypowe połączenia do urządzeń. Jeżeli nowy laptop od pierwszych dni generuje ruch charakterystyczny dla narzędzi, których organizacja nie wykorzystuje, to powinno uruchomić analizę.
Awareness dla managera: presja na szybki dostęp nie może zastąpić kontroli
Manager chce, żeby nowa osoba była produktywna możliwie szybko. To naturalne. Problem pojawia się wtedy, gdy presja czasu prowadzi do nadawania szerszych uprawnień „na chwilę”, zanim zakończy się onboarding.
W przypadku developera może chodzić o repozytoria, środowiska chmurowe, CI/CD albo sekrety potrzebne do uruchomienia projektu. W innych rolach będą to CRM, finanse, dane klientów, system HR albo narzędzia administracyjne.
Warto powiązać ten temat z zasadą najmniejszych uprawnień: nowy pracownik powinien dostać dokładnie taki dostęp, jaki jest potrzebny do pierwszych zadań. Rozszerzenie uprawnień powinno wynikać z realnej potrzeby, a nie z samego faktu zatrudnienia.
Jak z tego zrobić ćwiczenie security awareness
Ten temat nie wymaga klasycznej symulacji „kliknij link i podaj hasło”. Lepsze jest ćwiczenie procesu dla HR, IT i managerów.
Może składać się z trzech powiązanych zdarzeń.
1. HR: zmiana adresu laptopa
Po zakończonej rekrutacji „nowy pracownik” prosi o wysłanie sprzętu na inny adres niż zweryfikowany wcześniej. Mierzymy, czy pracownik HR uruchomi ponowną weryfikację, czy zaakceptuje zmianę wyłącznie na podstawie wiadomości.
2. IT: problem z MFA
Po kilku dniach ta sama osoba zgłasza problem z telefonem i chce przepisać metodę MFA na nowy numer albo urządzenie. Mierzymy, czy helpdesk zastosuje procedurę potwierdzania tożsamości odpowiednią dla zmiany metody uwierzytelniania.
3. Manager: pilna potrzeba dodatkowego dostępu
Nowy pracownik prosi o szerszy dostęp do repozytorium, chmury lub danych, argumentując, że bez tego nie może rozpocząć projektu. Mierzymy, czy manager korzysta z normalnego procesu nadawania uprawnień i czy zakres dostępu odpowiada rzeczywistym zadaniom.
Taki scenariusz pokazuje coś, czego pojedynczy phishing nie pokaże: ryzyko powstaje na styku kilku zespołów. HR może uznać, że IT zweryfikuje użytkownika. IT może założyć, że zrobił to HR. Manager może założyć, że skoro konto istnieje, wszystko zostało już potwierdzone.
Dlatego program security awareness powinien obejmować także zachowania związane z onboardingiem i obsługą wyjątków, szczególnie w organizacjach mocno korzystających z pracy zdalnej. Dla zespołów HR warto łączyć te ćwiczenia z procedurami opisanymi dla obszaru HR, zamiast ograniczać edukację do skrzynki pocztowej.
Co zrobić, jeśli podejrzenie pojawia się już po zatrudnieniu
Podejrzenie nie powinno automatycznie oznaczać oskarżenia pracownika. Trzeba przejść do kontrolowanej weryfikacji i zabezpieczenia organizacji.
W praktyce warto:
- potwierdzić tożsamość i aktualne dane pracownika niezależnym kanałem,
- sprawdzić historię logowań i aktywnych sesji,
- przeanalizować firmowy laptop pod kątem nieautoryzowanych narzędzi zdalnego dostępu,
- sprawdzić zmiany metod MFA, urządzeń i danych kontaktowych,
- przejrzeć nadane uprawnienia oraz dostęp do repozytoriów, chmury i danych,
- zweryfikować nietypowe kopiowanie kodu lub plików do prywatnych usług,
- zaangażować HR, security i dział prawny zgodnie z wewnętrzną procedurą.
FBI zaleca firmom podejrzewającym taki schemat zabezpieczenie danych o aktywności sieciowej i zgłoszenie sprawy właściwym organom. W polskiej organizacji sposób eskalacji powinien wynikać z lokalnych procedur, prawa pracy i zasad obsługi incydentów.
Nie chodzi o podejrzliwość wobec zdalnych pracowników
Najgorszym wnioskiem byłoby stworzenie procesu, który traktuje jako podejrzane określone narodowości, akcent, miejsce urodzenia albo sam fakt pracy zdalnej.
Kontrole powinny dotyczyć spójności tożsamości i procesu, a nie pochodzenia człowieka. Te same zasady powinny obowiązywać każdego zdalnego kandydata: niezależna weryfikacja danych, kontrolowana zmiana adresu sprzętu, bezpieczny reset MFA, monitoring nieautoryzowanego zdalnego dostępu i zasada najmniejszych uprawnień.
Właśnie dlatego temat fałszywych pracowników IT dobrze pasuje do security awareness. Człowiek nie ma zgadywać, skąd pochodzi napastnik. Ma wiedzieć, kiedy standardowy proces został zmieniony i kiedy trzeba go ponownie zweryfikować.
Wnioski
FBI i tegoroczne postępowania DOJ pokazują, że proces rekrutacji może być wykorzystany jako droga do legalnego konta, firmowego sprzętu i dostępu do systemów. Farma laptopów dodatkowo utrudnia ocenę sytuacji, ponieważ urządzenie może rzeczywiście znajdować się w kraju deklarowanym przez pracownika, podczas gdy faktyczny użytkownik łączy się z niego zdalnie.
Dla firm oznacza to trzy konkretne rzeczy. Tożsamość trzeba kontrolować nie tylko przed podpisaniem umowy. Zmiana adresu sprzętu, telefonu do MFA i sposobu zdalnego dostępu powinna mieć własną procedurę weryfikacji. HR, IT i managerowie muszą wiedzieć, gdzie kończy się ich odpowiedzialność i kto przejmuje kontrolę przy odstępstwie od standardowego onboardingu.
To także dobry przykład, dlaczego awareness nie powinien kończyć się na pytaniu „czy klikniesz podejrzany link”. Czasem błędna decyzja polega na tym, że firma sama tworzy dostęp dla niewłaściwej osoby.
Najczęstsze pytania
Czym jest farma laptopów?
To infrastruktura pośrednika, do którego firma wysyła służbowy komputer przeznaczony dla rzekomego pracownika. Na urządzeniu może zostać uruchomiony zdalny dostęp, dzięki czemu osoba znajdująca się w innym kraju pracuje na firmowym laptopie i może wyglądać dla organizacji jak użytkownik znajdujący się pod deklarowanym adresem.
Jak rozpoznać fałszywego pracownika IT?
Nie ma jednego pewnego sygnału. FBI zaleca łączenie weryfikacji tożsamości z kontrolą spójności danych podczas rozmowy, zmian adresu przed wysyłką sprzętu, nietypowego zdalnego dostępu oraz zachowania konta i urządzenia po rozpoczęciu pracy.
Czy problem dotyczy tylko firm w USA?
Nie należy ograniczać ryzyka do USA. FBI opisuje sieć działającą także poza Koreą Północną, a europejskie źródła wskazują próby wykorzystywania tożsamości i infrastruktury w różnych krajach. Konkretne liczby opisane w artykule dotyczą jednak przede wszystkim spraw prowadzonych przez władze USA.
Co powinien sprawdzać HR podczas zdalnej rekrutacji?
HR powinien potwierdzać tożsamość niezależnymi metodami, zwracać uwagę na niespójności między CV, rozmową i dokumentami oraz traktować zmianę adresu wysyłki sprzętu lub danych kontaktowych po zatrudnieniu jako zdarzenie wymagające ponownej weryfikacji.
Co powinien monitorować dział IT po onboardingu?
Warto monitorować instalację nieautoryzowanych narzędzi zdalnego dostępu, nietypowe połączenia do firmowego urządzenia, logowania z wielu lokalizacji, nieuzasadnione zmiany metod MFA oraz szybkie próby uzyskania dostępu do zasobów wykraczających poza obowiązki nowej osoby.
Źródła
- FBI - Alert to Countries, Companies, and Other Entities Regarding North Korean IT Workers — Alert FBI z 31.07.2026 potwierdzający wykorzystywanie fałszywych tożsamości przez sieć północnokoreańskich pracowników IT do zdalnego zatrudniania się i generowania przychodów dla reżimu.
- FBI - DPRK Leverages U.S.-Based Individuals to Defraud U.S. Businesses and Generate Revenue — Oficjalne zalecenia dla firm: weryfikacja tożsamości podczas rekrutacji i onboardingu, kontrola zmian adresu przed wysyłką sprzętu oraz monitorowanie zdalnego dostępu.
- U.S. Department of Justice - Two U.S. Nationals Sentenced for Facilitating Fraudulent Remote IT Worker Schemes — Komunikat z 06.05.2026 opisujący m.in. farmę laptopów w Nashville i pracownika łączącego się z Chin do firmowego urządzenia znajdującego się w USA.
- U.S. Department of Justice - Remote IT Worker Scheme Generated $5M in Revenue for DPRK — Komunikat z 15.04.2026: co najmniej 80 wykorzystanych tożsamości, ponad 100 firm i ponad 5 mln USD przychodu w opisanym wieloletnim schemacie.
- U.S. Department of Justice - Ukrainian National Sentenced in Laptop Farm Scheme — Sprawa Oleksandra Didenki: do 871 tożsamości proxy, co najmniej trzy farmy laptopów, zatrudnienie w 40 firmach oraz wcześniejsze zatrzymanie w Polsce i ekstradycja do USA.
- Abnormal - Nation-State Hiring Fraud: Fake IT Workers, Laptop Farms, and Background-Check Blind Spots — Świeży kontekst z 18.08.2026 dotyczący ryzyka w procesie rekrutacji, klasycznych background checks i legalnego dostępu nadawanego po zatrudnieniu.
- CyberDefence24 - Operacje wrogich państw w Polsce. Nowe formy infiltracji — Polski kontekst dotyczący prób wykorzystywania fałszywych profili i tożsamości pracowników IT powiązanych z Koreą Północną.
Czy rozpoznasz phishing?
Sprawdź się na prawdziwych przykładach wiadomości w krótkim quizie.