Wyciek danych – co zrobić? Instrukcja dla Ciebie i dla firmy
Wyciek danych: sprawdź, czy dotyczy Ciebie, zabezpiecz hasła, kartę i PESEL oraz zobacz, jak firma reaguje, zgłasza incydent i ogranicza phishing.
TL;DR
Wyciek danych to sytuacja, w której informacje trafiają do osoby lub podmiotu bez uprawnienia albo stają się dla nich dostępne. Może wynikać z włamania, błędu, zgubionego nośnika lub niewłaściwego udostępnienia. Jeśli dotyczą Ciebie, najpierw ustal zakres wycieku, a potem zabezpiecz konta, płatności i tożsamość odpowiednio do ujawnionych danych.
Nie każde ujawnienie wymaga tych samych działań. Wyciek adresu e-mail oznacza inne ryzyko niż wyciek hasła, danych karty, numeru PESEL czy skanu dowodu. W firmie trzeba równolegle ograniczyć dostęp, ustalić zakres incydentu i szybko przekazać informację osobom, które oceniają obowiązki wobec UODO i osób objętych naruszeniem.
Czym jest wyciek danych i jak sprawdzić, czy dotyczy Ciebie
W języku potocznym „wyciek danych” oznacza, że dane znalazły się poza miejscem i kręgiem osób, dla których były przeznaczone. Nie muszą zostać opublikowane w internecie. Wystarczy, że uzyska do nich dostęp osoba nieuprawniona, trafią do niewłaściwego odbiorcy albo zostaną skopiowane z systemu bez uprawnienia.
RODO używa szerszego pojęcia naruszenia ochrony danych osobowych. Obejmuje ono nie tylko nieuprawnione ujawnienie lub dostęp, ale również przypadkowe albo niezgodne z prawem zniszczenie, utratę lub zmianę danych. Dlatego firma ocenia incydent szerzej niż samo pytanie „czy baza trafiła do sieci?”.
Jeśli dostałeś wiadomość „Twoje dane mogły wyciec”, potwierdź ją poza tą wiadomością. Otwórz samodzielnie stronę lub aplikację firmy i ustal trzy rzeczy: jakie dane, z jakiego okresu i czy firma potwierdza dostęp osoby nieuprawnionej. Nie loguj się i nie podawaj dodatkowych danych przez link z samego powiadomienia o wycieku.
Do sprawdzania znanych wycieków można użyć narzędzi wskazanych przez CERT Polska. Have I Been Pwned pozwala sprawdzić adres e-mail w bazie znanych naruszeń. Polski serwis Bezpieczne Dane umożliwia sprawdzenie obsługiwanych identyfikatorów po zalogowaniu. Wynik „brak” nie jest gwarancją, że dane nigdy nie wyciekły — oznacza tylko, że nie znajdują się w sprawdzanej bazie.
Jeśli obawiasz się wykorzystania danych do zobowiązań finansowych, możesz dodatkowo uruchomić Alerty BIK, które pomagają zauważyć m.in. zapytania związane z próbą użycia danych do kredytu lub pożyczki. To monitoring możliwych skutków, a nie kompletna baza wszystkich wycieków.
Jak wyciek danych staje się oszustwem — krok po kroku
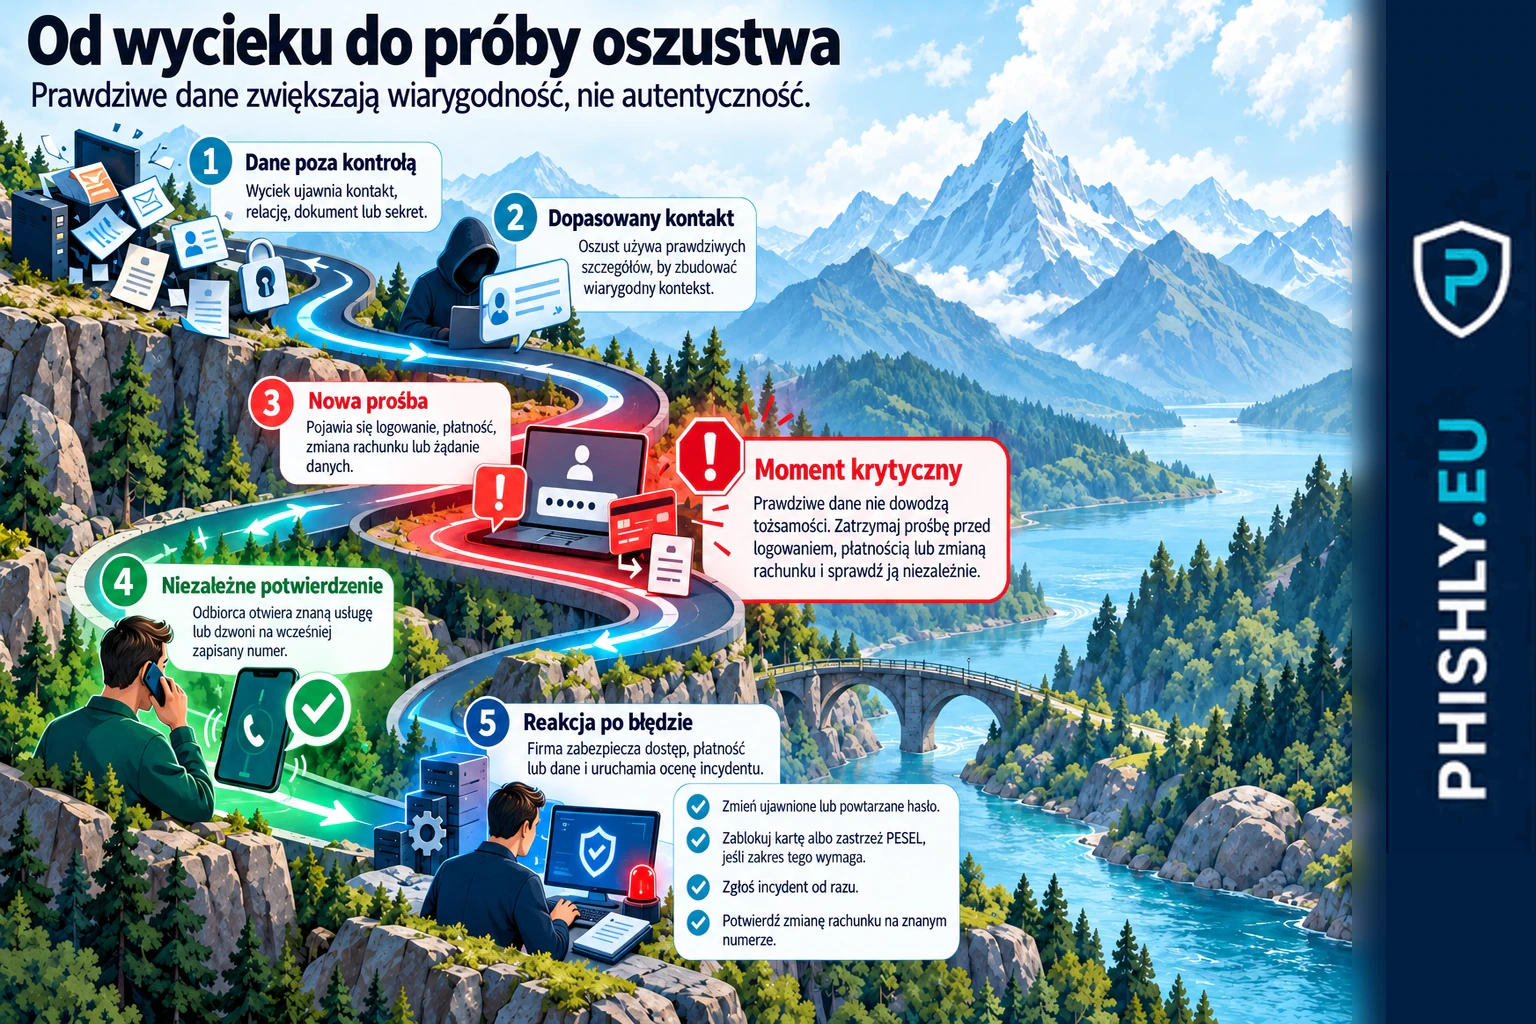
1. Napastnik zaczyna od danych, które już ma. Może to być adres e-mail, numer telefonu, imię i nazwisko, historia zamówienia, nazwa dostawcy, stanowisko albo fragment dokumentu. Nie musi znać wszystkiego. Kilka prawdziwych szczegółów wystarcza, aby kolejny kontakt wyglądał jak kontynuacja istniejącej relacji. Punkt zatrzymania: firma po potwierdzonym incydencie unieważnia ujawnione sekrety i ostrzega osoby, których dane mogą zostać użyte jako kontekst oszustwa.
2. Wybiera osobę i proces, w którym dane mają największą wartość. Dla klienta może to być płatność, konto lub tożsamość. W firmie atrakcyjne są osoby z dostępem do poczty, systemu fakturowego, danych kadrowych albo zatwierdzania przelewów. Punkt zatrzymania: prawdziwa informacja o pracowniku lub kontrahencie nie jest traktowana jako potwierdzenie tożsamości rozmówcy.
3. Dopasowuje pretekst do tego, co wyciekło. Dane zamówienia mogą posłużyć do wiadomości o dopłacie, dane pacjenta do prośby o „potwierdzenie wizyty”, a dane faktury do informacji o zmianie rachunku. Atakujący liczy, że odbiorca uzna szczegół za dowód autentyczności. Punkt zatrzymania: odbiorca sprawdza prośbę niezależnie od wiadomości — sam otwiera znaną usługę albo dzwoni na numer zapisany wcześniej.
4. Próbuje uzyskać brakujący element. Celem może być hasło, kod MFA, dane karty, przelew, dokument albo dodatkowa informacja potrzebna do podszycia się pod osobę. W firmie może chodzić o skłonienie do zmiany rachunku dostawcy, resetu hasła lub przekazania danych pracowników. Punkt zatrzymania: proces wymaga drugiej weryfikacji dla zmiany danych płatniczych, nowego odbiorcy lub nietypowej prośby o dostęp.
5. Po błędzie próbuje wykorzystać czas. Jeśli ktoś podał hasło lub zatwierdził płatność, napastnik liczy na opóźnienie w zgłoszeniu. Może wtedy zmieniać ustawienia konta, utrzymywać dostęp albo kontynuować kontakt z kolejnymi osobami. Punkt zatrzymania: pracownik zgłasza zdarzenie od razu, nawet jeśli nie wie jeszcze, czy powstała szkoda, a firma unieważnia dostęp i zachowuje dane potrzebne do analizy.
Co może wyciec i co zmienia rodzaj danych
Adres e-mail i numer telefonu. Same w sobie nie pozwalają przejąć konta, ale zwiększają precyzję phishingu, wiadomości SMS i telefonów podszywających się pod bank, sklep, dostawcę czy dział IT. Po wycieku łatwiej trafić do właściwej osoby i użyć prawdziwego kontekstu.
Hasła i dane logowania. Jeśli wyciekło hasło, trzeba je zmienić w danej usłudze oraz wszędzie, gdzie było użyte ponownie lub tylko nieznacznie zmienione. Włączenie uwierzytelniania dwuskładnikowego, czyli 2FA, dodaje drugi krok potwierdzający logowanie i ogranicza część skutków ujawnienia samego hasła.
Dane karty płatniczej. Numer karty, data ważności i kod zabezpieczający wymagają kontaktu z bankiem, zablokowania karty i sprawdzenia historii operacji. Sam numer rachunku bankowego nie pozwala pobrać pieniędzy, ale może zostać użyty do uwiarygodnienia kolejnego oszustwa.
PESEL i dane dokumentu tożsamości. Jeśli wyciekł PESEL albo dane dowodu, rozważ zastrzeżenie PESEL. Gdy ujawniono skan lub zdjęcie dokumentu, trzeba dodatkowo ocenić, czy dokument powinien zostać unieważniony i wymieniony. Zastrzeżenie PESEL można bezpłatnie włączyć i cofnąć w usługach mObywatel; przy określonych czynnościach instytucje mają obowiązek sprawdzać jego status.
Dane o zakupach, zdrowiu, zatrudnieniu lub współpracy z firmą. Takie informacje mogą ujawniać relacje i zdarzenia, dzięki którym oszust wie, do kogo zadzwonić, jaką nazwę dostawcy podać i czego odbiorca się spodziewa. W realnym przypadku opisanym przez PHISHLY po wycieku danych z MyDr szczególne znaczenie miało ryzyko późniejszych wiadomości i telefonów wykorzystujących prawdziwe informacje medyczne.
Dlaczego oszustwo po wycieku brzmi wiarygodnie
Najsilniejszym elementem po wycieku jest zgodność z rzeczywistością. Odbiorca nie widzi losowej wiadomości. Widzi swoje imię, nazwę prawdziwego dostawcy, numer zamówienia, termin wizyty albo prawidłową kwotę faktury. To obniża naturalny poziom podejrzliwości, choć żadna z tych informacji nie potwierdza tożsamości nadawcy.
Drugim mechanizmem jest ciągłość procesu. Księgowa spodziewa się faktury od dostawcy, więc informacja o korekcie rachunku pasuje do jej pracy. Kadry wiedzą, że firma korzysta z zewnętrznej przychodni, więc wiadomość o „uzupełnieniu danych po incydencie” może brzmieć sensownie. Pracownik IT widzi nazwę faktycznie używanego narzędzia i zakłada, że komunikat dotyczy realnego problemu.
Trzeci mechanizm to presja na szybkie domknięcie sprawy. Komunikat może sugerować, że trzeba natychmiast zresetować hasło, potwierdzić tożsamość, ponownie opłacić fakturę lub podać brakujący dokument. Im bardziej wiadomość przypomina normalny obowiązek, tym łatwiej potraktować dodatkowy krok jako formalność.
Realny przypadek PHISHLY dotyczący wycieku danych klientów Lidla i późniejszego ryzyka phishingu pokazuje, dlaczego po wycieku trzeba oddzielić prawdziwość danych od prawdziwości nadawcy. Ktoś może znać właściwe dane klienta i jednocześnie nie mieć żadnego związku z firmą, pod którą się podszywa.
Jak rozpoznać próbę wykorzystania danych z wycieku
Sprawdź przede wszystkim co nadawca chce, żebyś zrobił, a nie tylko to, co o Tobie wie. Sygnałem ostrzegawczym jest sytuacja, gdy wiadomość lub rozmowa:
- każe przejść z powiadomienia o wycieku bezpośrednio do logowania albo płatności;
- prosi o hasło, kod MFA, kod odzyskiwania, pełne dane karty lub skan dokumentu „w celu potwierdzenia”;
- zna prawdziwe dane, ale jednocześnie żąda nowej informacji, której wcześniej nie podawałeś;
- informuje o zmianie numeru rachunku kontrahenta i naciska na wykonanie przelewu przed potwierdzeniem;
- prowadzi do domeny, której wcześniej nie używałeś do logowania;
- każe zainstalować program lub rozszerzenie do „zabezpieczenia konta”;
- wymaga obejścia normalnego procesu firmy, bo sprawa jest rzekomo pilna albo poufna;
- zniechęca do samodzielnego kontaktu z bankiem, dostawcą, przełożonym, IT lub księgowością.
W przypadku zmiany rachunku dostawcy zasada powinna być jednoznaczna: potwierdź zmianę telefonem na numer, który firma miała już wcześniej, a nie na numer podany w wiadomości o zmianie. To samo dotyczy prośby „od prezesa” o nietypową płatność — znane imię, stopka i wiedza o bieżącym projekcie nie zastępują weryfikacji.
Co zrobić od razu po wycieku danych
Najpierw dopasuj reakcję do rodzaju danych. Nie zmieniaj wszystkiego chaotycznie, jeśli nie wiesz, co wyciekło. Zabezpiecz elementy, które rzeczywiście mogły zostać przejęte, a potem sprawdź, czy ten sam sekret lub dane nie są używane gdzie indziej.
Jeśli wyciekło hasło: wejdź do prawdziwej usługi własną drogą, zmień hasło, zakończ nieznane sesje i sprawdź ustawienia odzyskiwania konta. Zmień również hasła w innych serwisach, jeśli były identyczne lub bardzo podobne. Do tworzenia unikalnych haseł pomaga menedżer haseł.
Jeśli wyciekły dane karty: skorzystaj z aplikacji banku albo znanego numeru infolinii, zablokuj kartę, zamów nową i przejrzyj historię operacji. Nie odpowiadaj na telefon „z banku”, który pojawił się chwilę po informacji o wycieku i prosi o kody lub zatwierdzenie operacji.
Jeśli wyciekł PESEL albo skan dowodu: zastrzeż PESEL i rozważ działania dotyczące samego dokumentu, zwłaszcza gdy wyciekła jego kopia. Alerty kredytowe mogą dodatkowo pomóc zauważyć próbę wykorzystania tożsamości.
Jeśli wyciekł adres e-mail, telefon, adres lub historia zamówień: nie da się ich unieważnić jak hasła. Traktuj nieoczekiwane kontakty wykorzystujące te informacje jako wymagające osobnego potwierdzenia.
Pierwsze 24 godziny — pracownik lub osoba prywatna
- Potwierdź informację o wycieku na stronie lub w aplikacji organizacji, której dotyczy zdarzenie.
- Zapisz, jakie dokładnie dane zostały wskazane jako ujawnione.
- Zabezpiecz hasła, 2FA, kartę, PESEL lub dokument odpowiednio do zakresu.
- Sprawdź aktywne sesje najważniejszych kont i usuń nieznane urządzenia, jeśli usługa to umożliwia.
- Włącz lub sprawdź alerty dotyczące logowań i zobowiązań, jeśli odpowiadają rodzajowi ujawnionych danych.
- Poinformuj firmę, jeśli wyciek dotyczy także służbowego adresu, konta, numeru telefonu albo danych używanych w pracy.
- Przy kolejnych kontaktach nie potwierdzaj swojej tożsamości informacjami podsuwanymi przez nadawcę — sam rozpocznij kontakt z właściwą instytucją.
Jeśli kliknąłeś, odpowiedziałeś, zapłaciłeś lub podałeś dane
Kliknąłeś, ale niczego nie podałeś: zamknij stronę i zgłoś ją, jeśli dotyczy pracy. Jeśli pobrałeś plik lub uruchomiłeś program, przerwij pracę na urządzeniu i skontaktuj się z IT.
Odpowiedziałeś i podałeś dodatkowe informacje: zakończ rozmowę i powiedz firmie, jakie dane przekazałeś. Sama odpowiedź może potwierdzić, że adres lub numer jest aktywny.
Podałeś hasło lub kod: zmień hasło w prawdziwej usłudze, zakończ obce sesje, sprawdź metody odzyskiwania i zgłoś służbowy incydent. Jeśli to samo hasło było użyte gdzie indziej, zmień je również tam.
Wykonałeś płatność: natychmiast skontaktuj się z bankiem i zgłoś podejrzaną operację. W firmie poinformuj osobę odpowiedzialną za płatności i zespół bezpieczeństwa; nie czekaj na pewność, czy pieniądze da się odzyskać.
Wyciek u dostawcy lub narzędzia firmy zmienia ryzyko w codziennych procesach
Wyciek nie musi nastąpić w Twojej firmie, aby stał się problemem służbowym. Dane mogą wyciec z systemu do faktur, chmury, platformy HR, biura rachunkowego, programu do obsługi klientów, dostawcy poczty albo przychodni pracowniczej. Jeśli dane zawierają relacje między firmami, nazwy osób, kwoty, numery faktur czy terminy, kolejna wiadomość może wyglądać jak normalny fragment współpracy.
Najbardziej ryzykowny moment pojawia się wtedy, gdy prawdziwy kontekst prowadzi do zmiany w procesie: nowego numeru rachunku, innego sposobu logowania, prośby o dodatkowy plik, przekierowania płatności albo przekazania danych pracowników. Wyciek z Fakturowni i ryzyko phishingu z prawdziwymi danymi faktur pokazuje, dlaczego księgowość nie może traktować zgodności danych na dokumencie jako wystarczającego potwierdzenia nadawcy.
Księgowość powinna potwierdzać zmianę rachunku na znanym wcześniej numerze do kontrahenta i stosować dodatkową akceptację dla nietypowych zmian odbiorcy lub kwoty. Jeśli płatność już wyszła, kontakt z bankiem ma pierwszeństwo przed dalszą korespondencją z nadawcą.
Kadry powinny założyć, że wyciek danych pracowniczych może zostać użyty do próśb o zmianę numeru konta do wynagrodzenia, przekazanie dokumentu lub „ponowną weryfikację” danych. Taką zmianę trzeba potwierdzić z pracownikiem w znanym systemie lub przez kontakt zapisany wcześniej.
IT i bezpieczeństwo powinny ustalić, jakie konta i integracje są powiązane z dostawcą, czy wyciekły sekrety lub tokeny dostępu, czy trzeba unieważnić sesje i czy dostawca przekazał wiarygodny zakres incydentu. Sam komunikat „problem został naprawiony” nie odpowiada na pytanie, które dane i dostępy mogły znaleźć się poza kontrolą.
Wyciek danych w Twojej firmie: zgłoszenie, 72 godziny i pierwsza doba
Pracownik, który zauważył omyłkowo wysłany plik, dostęp obcej osoby, utracony laptop, błędne uprawnienie do folderu albo podejrzane pobranie danych, nie powinien sam rozstrzygać, czy to „na pewno wyciek”. Powinien szybko przekazać fakt do osoby lub zespołu, który obsługuje bezpieczeństwo i ochronę danych — najczęściej IT lub bezpieczeństwa, przełożonego i inspektora ochrony danych, jeśli organizacja go wyznaczyła.
Nie usuwaj wiadomości, logów ani plików tylko po to, żeby „posprzątać”. Nie kontaktuj się samodzielnie z potencjalnym sprawcą, nie publikuj szczegółów incydentu i nie wysyłaj danych do prywatnej skrzynki w celu zrobienia kopii. Najpierw ogranicz dalsze ujawnienie w sposób, który firma potrafi udokumentować, na przykład cofając błędnie nadany dostęp albo prosząc administratora o unieważnienie sesji.
W RODO obowiązek 72 godzin dotyczy administratora danych, a nie pojedynczego pracownika. Administrator zgłasza naruszenie Prezesowi UODO bez zbędnej zwłoki, w miarę możliwości nie później niż 72 godziny po jego stwierdzeniu, chyba że jest mało prawdopodobne, aby naruszenie powodowało ryzyko dla praw lub wolności osób. Gdy ryzyko jest wysokie, osoby, których dane dotyczą, powinny zostać zawiadomione bez zbędnej zwłoki. Nie jest to automatyczna reguła „każdy incydent zgłoś w 72 godziny” — wymaga oceny faktów i ryzyka przez organizację.
Jeżeli zdarzenie dotyczy dostawcy przetwarzającego dane na zlecenie firmy, ważna jest również szybka informacja od dostawcy do administratora. Dlatego umowy, kontakty awaryjne i lista przetwarzanych danych powinny pozwalać ustalić odpowiedzialne osoby bez szukania ich dopiero podczas incydentu.
Pierwsze 24 godziny — firma
- Przyjmij zgłoszenie i zapisz, kiedy organizacja dowiedziała się o zdarzeniu.
- Ogranicz dalszy dostęp: zablokuj konto, unieważnij sesje lub tokeny, cofnij błędne uprawnienia albo odetnij ujawniony zasób.
- Zachowaj ślady potrzebne do ustalenia zakresu — logi, wiadomości, listę plików, kont i integracji.
- Ustal kategorie danych, liczbę osób, systemy i strony trzecie, których dotyczy zdarzenie.
- Oceń ryzyko dla osób i przekaż sprawę do osób odpowiedzialnych za ochronę danych, bezpieczeństwo oraz decyzję o zgłoszeniu do UODO.
- Przygotuj jasny komunikat dla pracowników lub osób objętych zdarzeniem, jeśli jest potrzebny: co się stało, jakie dane są objęte, co firma już zrobiła i jakie działania ma podjąć odbiorca.
- Ostrzeż księgowość, kadry, helpdesk i inne zespoły, jeśli ujawnione dane mogą uwiarygodnić fałszywe faktury, zmianę rachunku, reset hasła lub kontakt podszywający się pod dostawcę.
- Kontynuuj analizę po pierwszej dobie; brak pełnego obrazu nie jest powodem, aby wstrzymywać działania ograniczające skutki.
Po opanowaniu incydentu firma powinna też zmniejszyć ryzyko jego powtórzenia i „drugiej fali”: ograniczyć zbędne uprawnienia, wymusić unikalne hasła i 2FA tam, gdzie to możliwe, utrzymywać możliwość szybkiego unieważniania sesji oraz wymagać niezależnego potwierdzenia zmian rachunku i innych wrażliwych dyspozycji. Te decyzje można ćwiczyć w testach phishingowych dla firm, zwłaszcza w scenariuszach wykorzystujących prawdziwie wyglądające dane dostawcy, faktury lub pracownika.
Mity i częste błędy po wycieku danych
„Nie ma mnie w bazie sprawdzającej, więc nic nie wyciekło.” Bazy obejmują tylko znane i załadowane zbiory. Brak wyniku nie dowodzi braku incydentu.
„Wiadomość zna mój PESEL lub fakturę, więc musi być prawdziwa.” Dane z wycieku są właśnie tym, co pozwala podszyciu wyglądać wiarygodnie. Tożsamość nadawcy potwierdza niezależny kontakt i zgodność z procesem, a nie liczba prawdziwych szczegółów.
„Włączyłem 2FA, więc wyciek hasła mogę zignorować.” Ujawnione hasło nadal trzeba zmienić. 2FA ogranicza część scenariuszy, ale nie unieważnia znanego hasła ani nie chroni przed każdym sposobem przejęcia konta.
„Zastrzeżenie PESEL rozwiązuje każdy problem po wycieku.” Zastrzeżenie ogranicza konkretne zastosowania numeru PESEL, ale nie zatrzymuje phishingu, przejęcia konta przez ujawnione hasło ani wykorzystania danych karty.
„Firma ma trzy dni, więc zgłosimy to później.” Przepisy mówią o działaniu bez zbędnej zwłoki i o limicie 72 godzin w określonych sytuacjach. Wewnętrzne zgłoszenie pracownika powinno trafić do właściwych osób od razu, aby firma mogła zbadać zdarzenie i ocenić obowiązki.
„Najpierw usuńmy ślady i zmieńmy wszystko.” Chaotyczne kasowanie może utrudnić ustalenie zakresu. Reakcja powinna jednocześnie ograniczać dalszy dostęp i zachowywać informacje potrzebne do analizy.
Pojęcia pokrewne pomagają rozpoznać, co dzieje się po wycieku
Phishing to próba skłonienia odbiorcy do kliknięcia, logowania, zapłaty lub przekazania danych przez podszycie się pod zaufaną osobę albo organizację. Po wycieku phishing może być bardziej spersonalizowany, bo nadawca ma prawdziwe informacje. Szerszy mechanizm opisuje hasło co to jest phishing.
BEC, czyli Business Email Compromise, to oszustwo wykorzystujące komunikację biznesową do przejęcia płatności, danych lub dostępu. Wyciek danych kontrahenta, faktur lub korespondencji może pomóc przygotować wiarygodny pretekst, ale bezpieczny proces płatności nadal może zatrzymać próbę. Więcej o tym mechanizmie: BEC i przejęcie komunikacji biznesowej.
Credential stuffing oznacza próby użycia loginu i hasła z jednego wycieku w innych usługach. Dlatego powtarzanie haseł zamienia jeden incydent w ryzyko dla wielu kont.
Naruszenie ochrony danych osobowych jest pojęciem prawnym szerszym niż potoczny „wyciek”. Obejmuje również utratę, zniszczenie lub zmianę danych, a obowiązki firmy zależą od charakteru zdarzenia i ryzyka dla osób.
Co zapamiętać po wycieku danych
Po wycieku najpierw ustal co dokładnie ujawniono, a potem wykonaj działania właściwe dla tych danych. Hasła zmień i przestań powtarzać, kartę zablokuj, PESEL zastrzeż, jeśli zakres tego wymaga, a prawdziwe dane w kolejnych wiadomościach traktuj jako możliwy element podszycia, nie dowód autentyczności.
W firmie liczy się szybkość zgłoszenia, ograniczenie dostępu, zachowanie śladów i niezależna weryfikacja zmian w procesach. Szczególnie przy płatnościach nie pozwól, aby prawdziwa faktura, nazwisko czy dane kontrahenta zastąpiły telefon na wcześniej znany numer i drugą akceptację zmiany.
Najczęstsze pytania
Jak sprawdzić, czy moje dane wyciekły?
Najpierw sprawdź komunikat organizacji, której dotyczy incydent, wchodząc samodzielnie na jej stronę lub do aplikacji. CERT Polska wskazuje również Have I Been Pwned oraz polski serwis Bezpieczne Dane jako narzędzia do sprawdzania znanych wycieków; brak wyniku nie dowodzi jednak, że żadnego wycieku nie było.
Co zrobić jako pierwsze po informacji o wycieku danych?
Ustal dokładnie, jakie dane zostały ujawnione, i potwierdź informację poza linkiem z wiadomości. Potem zabezpiecz te elementy, które rzeczywiście mogły zostać przejęte: hasło, konto, kartę, PESEL lub dokument.
Czy po wycieku danych trzeba zmienić wszystkie hasła?
Nie każde hasło trzeba zmieniać tylko dlatego, że wyciekły inne dane. Zmień hasło ujawnione w incydencie oraz każde inne konto, na którym używałeś tego samego lub bardzo podobnego hasła; włącz też 2FA, jeśli usługa je oferuje.
Kiedy zastrzec PESEL po wycieku danych?
Zastrzeżenie PESEL jest szczególnie zasadne, gdy wyciekł numer PESEL lub dane dokumentu tożsamości i istnieje ryzyko podszycia się pod Ciebie. Gdy ujawniono skan albo zdjęcie dokumentu, trzeba dodatkowo rozważyć działania dotyczące samego dokumentu.
Co zrobić, jeśli wyciekły dane karty płatniczej?
Skontaktuj się z bankiem przez aplikację lub znany numer, zablokuj kartę i sprawdź historię operacji. Nie korzystaj z numeru telefonu ani linku przesłanego w niespodziewanej wiadomości o rzekomym zabezpieczeniu karty.
Czy wiadomość z moimi prawdziwymi danymi może być phishingiem?
Tak. Prawdziwe imię, numer zamówienia, faktura, dane pacjenta albo nazwa pracodawcy mogą pochodzić z wycieku i zostać użyte do uwiarygodnienia podszycia. O autentyczności decyduje niezależna weryfikacja nadawcy i prośby, a nie liczba prawdziwych szczegółów.
Czy firma zawsze ma 72 godziny na zgłoszenie wycieku do UODO?
Nie. Administrator zgłasza naruszenie bez zbędnej zwłoki i, gdy jest to wykonalne, nie później niż 72 godziny od stwierdzenia naruszenia, chyba że jest mało prawdopodobne, by powodowało ono ryzyko dla praw lub wolności osób. Wewnętrzne zgłoszenie pracownika powinno nastąpić od razu, aby organizacja mogła dokonać tej oceny.
Kiedy firma musi poinformować osoby, których dane wyciekły?
Gdy naruszenie może powodować wysokie ryzyko dla praw lub wolności osób, administrator powinien przekazać im informację bez zbędnej zwłoki, z uwzględnieniem wyjątków przewidzianych w RODO. Ocena zależy m.in. od rodzaju danych, skali, możliwych skutków i zastosowanych zabezpieczeń.
Co zrobić, jeśli po wycieku zapłaciłem fałszywą fakturę?
Natychmiast skontaktuj się z bankiem i zgłoś podejrzaną operację, a w pracy poinformuj osoby odpowiedzialne za płatności oraz bezpieczeństwo. Zachowaj wiadomość, dane rachunku i potwierdzenie transakcji; nie prowadź dalszych ustaleń wyłącznie z nadawcą podejrzanej wiadomości.
Źródła
- CERT Polska – Co zrobić w przypadku wycieku danych? — Praktyczne działania po wycieku: sprawdzanie znanych wycieków, zmiana haseł, 2FA, reakcja na ujawnienie danych karty, PESEL i dokumentu oraz ryzyko dalszego phishingu.
- UODO – Obowiązki administratora po naruszeniu ochrony danych — Zasady zgłaszania naruszeń Prezesowi UODO, termin do 72 godzin w warunkach określonych w RODO oraz informowanie osób przy wysokim ryzyku.
- Gov.pl – Zastrzeż swój numer PESEL lub cofnij zastrzeżenie — Oficjalna usługa zastrzegania i cofania zastrzeżenia numeru PESEL oraz podstawowe skutki zastrzeżenia.
- BIK – Wyciek danych — Informacje o ryzyku wykorzystania danych do zobowiązań i o alertach pomagających zauważyć próby użycia danych w procesach kredytowych.
Czy księgowość zweryfikuje zmianę numeru konta po wycieku danych?
Symulacja PHISHLY pokazuje, czy pracownik zatrzyma prośbę opartą na prawdziwych danych i potwierdzi zmianę niezależnym kanałem.