Revolut: phishing SMS pojawił się po ujawnieniu wycieku danych
Klienci Revoluta otrzymali phishing SMS krótko po ujawnieniu incydentu. Wiadomości trafiały do prawdziwych wątków i prowadziły do fałszywej weryfikacji.
TL;DR
17 września 2026 Malwarebytes, firma zajmująca się bezpieczeństwem urządzeń i analizą zagrożeń, opisała phishing przez SMS wymierzony w klientów Revoluta. Jeden z klientów otrzymał wiadomość 14 września, dwa dni po publicznym potwierdzeniu incydentu z ujawnieniem danych. SMS ostrzegał przed ograniczeniem dostępu do konta i prowadził do fałszywej weryfikacji.
Istotny szczegół: nie wiadomo, czy te wiadomości korzystały z danych ujawnionych w incydencie. Malwarebytes zaznacza tę niepewność wprost. Dodatkowo niezależna analiza infrastruktury opublikowana przez PhishEye wskazuje, że wiele domen podszywających się pod Revolut istniało jeszcze przed publicznym ujawnieniem wycieku.
Dla użytkownika mechanizm pozostaje niebezpieczny niezależnie od pochodzenia listy odbiorców. Fałszywy SMS może pojawić się w tym samym wątku co prawdziwe wiadomości banku, a strona docelowa może imitować znaną procedurę weryfikacji.
Co zaobserwowano po ujawnieniu incydentu Revoluta
Malwarebytes opisał klienta Revoluta, który 14 września otrzymał wiadomość z żądaniem potwierdzenia tożsamości. Brak działania miał rzekomo skutkować ograniczeniem dostępu do konta. Według źródła SMS pojawił się w tej samej rozmowie, w której wcześniej znajdowały się prawdziwe wiadomości Revoluta.
Infosecurity Magazine opisał ten sam wzorzec 21 września. Taki układ jest szczególnie przekonujący, ponieważ użytkownik widzi nową wiadomość w kontekście wcześniejszej, autentycznej komunikacji.
Nie oznacza to jednak, że historia wątku uwierzytelnia nowy SMS. Wyświetlana nazwa nadawcy i sposób grupowania wiadomości mogą zostać wykorzystane tak, aby oszustwo wyglądało jak kontynuacja prawdziwej rozmowy.
Fałszywa weryfikacja wykorzystywała znajomy proces
W drugim przykładzie opisanym przez Malwarebytes strona otwierana z wiadomości prosiła o dostęp do kamery. Po udzieleniu zgody miała imitować kontrolę wideo, w której użytkownik obraca głowę, a następnie wyświetlać ekran z prośbą o hasło.
To połączenie dwóch elementów zwiększa wiarygodność ataku. Najpierw użytkownik widzi czynność przypominającą prawdziwą kontrolę tożsamości, a dopiero później prośbę o dane logowania.
Nie ma publicznego potwierdzenia, jakie dane przestępcy faktycznie zebrali od wszystkich odbiorców ani ilu użytkowników przeszło cały proces. Źródła opisują przykłady wiadomości i zachowanie strony, a nie pełny bilans skuteczności kampanii.
Czy kampania zaczęła się po wycieku
Chronologia wymaga ostrożności. Malwarebytes potwierdza, że konkretny klient otrzymał phishing SMS dwa dni po publicznym ujawnieniu incydentu, ale jednocześnie zaznacza, że nie wiadomo, czy wiadomość była związana z wyciekiem.
PhishEye, niezależny serwis analizujący infrastrukturę phishingową, opublikował 19 września badanie domen podszywających się pod Revolut. Według tej analizy 29 z 37 znalezionych nazw istniało przed 12 września, a najstarsza została zarejestrowana w lipcu.
Te dane nie wykluczają nowych prób wykorzystujących zainteresowanie incydentem. Pokazują jednak, że nie należy przedstawiać całej kampanii jako reakcji uruchomionej przez wyciek. Bez dodatkowych dowodów poprawne są dwa stwierdzenia: phishing Revolut działał już wcześniej, a po ujawnieniu incydentu odnotowano kolejne wiadomości kierowane do klientów.
Sam incydent opisujemy osobno w artykule Revolut ujawnił dane klientów po fałszywym żądaniu z domeny urzędu.
Dlaczego prawdziwy wątek SMS nie wystarcza do weryfikacji
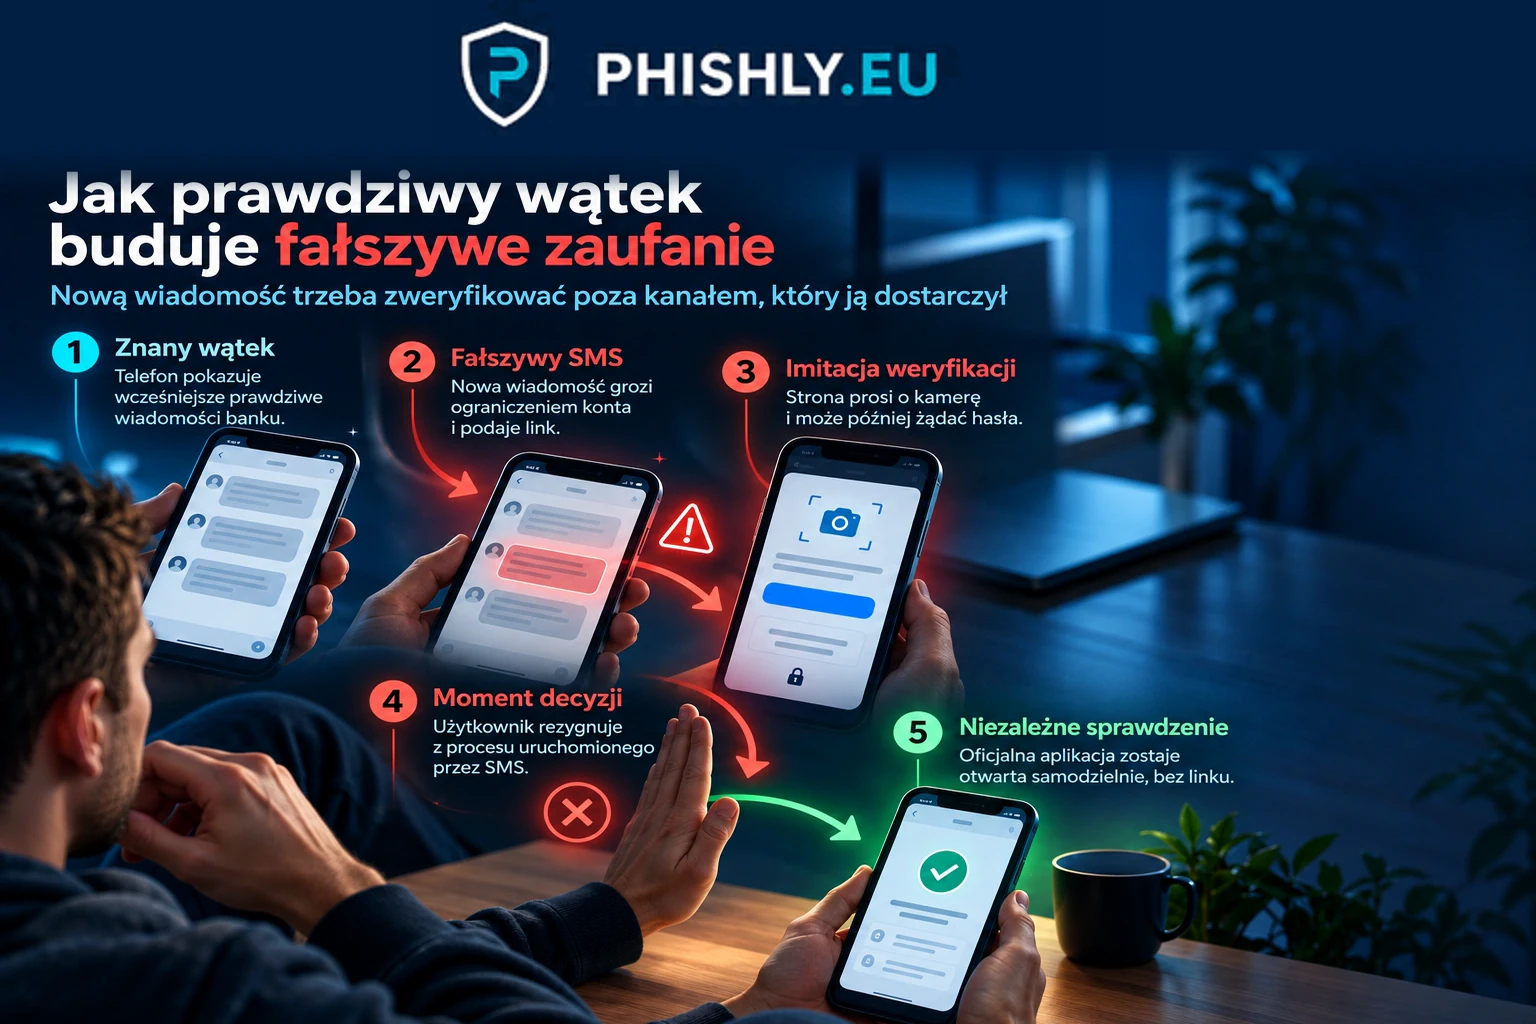
Użytkownik często ocenia wiadomość nie tylko po treści, lecz także po miejscu, w którym ją widzi. Jeśli SMS trafia między wcześniejsze kody logowania lub powiadomienia banku, może wyglądać jak część znanej komunikacji.
Właśnie dlatego sam wątek nie powinien być podstawą decyzji o kliknięciu. Gdy wiadomość dotyczy blokady, bezpieczeństwa konta lub pilnej weryfikacji, lepiej przenieść sprawdzenie do kanału, którego nie dostarczył nadawca wiadomości.
W praktyce oznacza to otwarcie oficjalnej aplikacji samodzielnie, bez używania linku z SMS-a. Jeśli w aplikacji nie ma odpowiadającego komunikatu, wiadomość wymaga dodatkowej weryfikacji.
Jak rozpoznać fałszywą weryfikację konta
W opisanym przypadku ostrzeżeniem nie był błąd językowy ani amatorski wygląd strony. Atak korzystał z elementów, które miały wyglądać znajomo: nazwy Revolut, istniejącego wątku SMS oraz procedury przypominającej kontrolę tożsamości.
Sygnałem ryzyka jest natomiast połączenie presji i żądania przejścia do procesu z linku dostarczonego w wiadomości. Jeżeli SMS grozi ograniczeniem konta i jednocześnie kieruje do logowania lub weryfikacji, warto zatrzymać proces i sprawdzić sprawę niezależnie.
Trzeba również patrzeć na właściwą domenę w pasku adresu. Fragment „revolut.com” umieszczony po lewej stronie dłuższej nazwy nie oznacza jeszcze, że strona należy do Revoluta. PhishEye opisał przykłady, w których marka była częścią subdomeny, a właściwa zarejestrowana domena należała do innego podmiotu.
Co zrobić po otrzymaniu takiego SMS-a
Nie klikaj linku tylko dlatego, że wiadomość pojawiła się w znanym wątku. Otwórz aplikację Revolut niezależnie i sprawdź stan konta oraz komunikaty bezpośrednio w usłudze.
Jeżeli link został już otwarty, ale nie podano danych, zamknij stronę i nie udzielaj jej dodatkowych uprawnień. Jeżeli przekazano hasło, zatwierdzono logowanie, wysłano selfie lub inne dane, należy szybko skorzystać z oficjalnych kanałów pomocy i postępować zgodnie z instrukcjami bezpieczeństwa usługi.
W środowisku firmowym podobny schemat warto zgłaszać zespołowi odpowiedzialnemu za bezpieczeństwo. Zgłoszenie pozwala ostrzec innych użytkowników i sprawdzić, czy ten sam wzorzec nie trafia do kolejnych osób.
Jak ćwiczyć ten scenariusz w security awareness
Ten przypadek dobrze nadaje się do ćwiczenia oceny kontekstu, a nie tylko wyglądu wiadomości. Symulacja może umieścić fałszywy komunikat w wiarygodnym otoczeniu i sprawdzić, czy uczestnik rozpozna presję, zrezygnuje z linku oraz przejdzie do niezależnego kanału.
W testach phishingowych dla firm warto mierzyć nie tylko kliknięcie, ale też czas do zgłoszenia i reakcję po wejściu na stronę. Program security awareness powinien utrwalać zasadę, że znany nadawca, prawdziwy wątek lub znajomy ekran nie zastępują niezależnej weryfikacji.
Co wynika z nowej fali wiadomości
Po ujawnieniu incydentu Revoluta pojawiły się udokumentowane przykłady phishing SMS kierowanego do klientów. Nie ma jednak podstaw, by twierdzić, że cały phishing podszywający się pod Revolut rozpoczął się wtedy albo że wykorzystuje dane z wycieku.
Dla odbiorcy najbezpieczniejsza reguła jest niezależna od tej niewiadomej: wiadomość o problemie z kontem sprawdzaj w oficjalnej aplikacji, a nie przez link dostarczony w SMS-ie. Prawdziwy wątek rozmowy może być częścią scenariusza oszustwa, dlatego kontekst wiadomości nie powinien zastępować weryfikacji.
Najczęstsze pytania
Czy phishing SMS był skutkiem wycieku danych Revoluta?
Nie ma na to potwierdzenia. Malwarebytes opisał wiadomości otrzymane przez klientów po ujawnieniu incydentu, ale zaznaczył, że nie wiadomo, czy były związane z wyciekiem. Niezależna analiza infrastruktury wykazała też domeny kampanii istniejące wcześniej.
Dlaczego fałszywy SMS mógł pojawić się w prawdziwym wątku Revoluta?
Telefon może grupować wiadomości według wyświetlanej tożsamości nadawcy. Sam fakt, że nowy SMS znalazł się obok wcześniejszych prawdziwych wiadomości, nie potwierdza jego autentyczności.
Co robiła fałszywa strona?
Według relacji opisanej przez Malwarebytes strona mogła prosić o dostęp do kamery, imitować kontrolę żywotności użytkownika, a następnie żądać hasła.
Jak bezpiecznie sprawdzić ostrzeżenie o koncie Revolut?
Nie należy korzystać z linku w nieoczekiwanej wiadomości. Bezpieczniej otworzyć oficjalną aplikację niezależnie od SMS-a i sprawdzić komunikaty lub skontaktować się z pomocą przez znany kanał.
Czy wcześniejsze prawdziwe wiadomości w tym samym wątku potwierdzają nowy SMS?
Nie. Historia rozmowy może zwiększać wiarygodność wiadomości, ale nie jest dowodem, że każdy kolejny SMS pochodzi od tego samego nadawcy.
Źródła
- Malwarebytes - Revolut phishing texts appear days after data breach — Główne źródło o wiadomościach phishingowych otrzymanych przez klientów po publicznym ujawnieniu incydentu. Malwarebytes zaznacza, że nie wiadomo, czy kampania korzystała z danych z wycieku.
- Infosecurity Magazine - Revolut Customers Targeted with New Wave of Phishing Attacks — Źródło parkingowe z 21 września 2026 opisujące SMS-y, fałszywą weryfikację oraz ryzyko podszywania się pod Revolut.
- PhishEye - Revolut Data Breach and 37 Phishing Domains — Niezależna analiza infrastruktury opublikowana 19 września i zaktualizowana 23 września. Autorzy znaleźli domeny kampanii istniejące przed publicznym ujawnieniem wycieku, dlatego nie przypisujemy początku kampanii samemu incydentowi.
- PHISHLY - Revolut ujawnił dane klientów po fałszywym żądaniu z domeny urzędu — Powiązany artykuł PHISHLY opisujący sam incydent ujawnienia danych. Ten materiał pozostaje tłem i nie jest aktualizowany przez niniejszy news.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Kod Telegram SMS: co to jest i dlaczego przyszedł? Co zrobić.