Co to jest BEC? Business Email Compromise w firmie
BEC to oszustwo wykorzystujące zaufanie do komunikacji biznesowej, aby skłonić pracownika do przelewu, zmiany danych, ujawnienia informacji lub nadania dostępu.
TL;DR
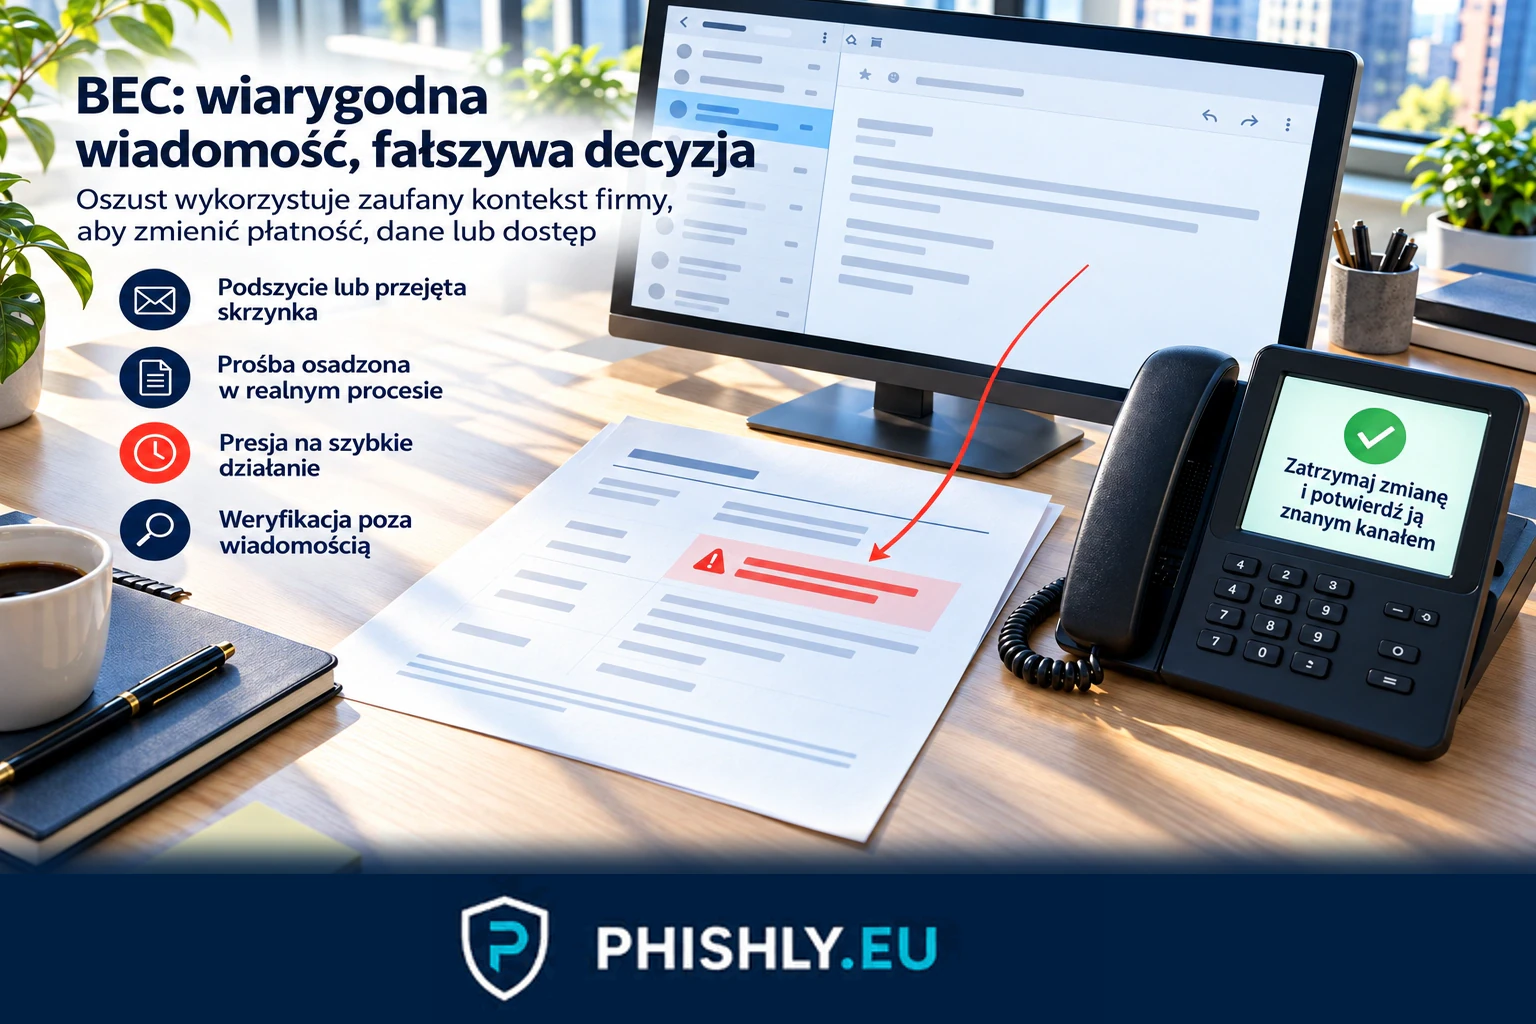
Co to jest BEC? BEC (Business Email Compromise) to oszustwo wykorzystujące zaufanie do firmowej komunikacji, najczęściej e-mail. Przestępca podszywa się pod przełożonego, pracownika lub kontrahenta albo korzysta z przejętej skrzynki, by skłonić odbiorcę do przelewu, zmiany rachunku, ujawnienia danych lub nadania dostępu. Kluczową obroną jest niezależne potwierdzenie nietypowej prośby przed wykonaniem działania.
BEC nie jest wyłącznie „oszustwem na prezesa”. Może dotyczyć księgowości, kadr, działu IT, zakupów, sprzedaży i osób zatwierdzających płatności. Wiadomość może pochodzić z podobnego adresu, ze sfałszowanego nadawcy albo z prawdziwego, przejętego konta. Wspólny element to próba wykorzystania zaufania do procesu firmowego.
Najbezpieczniejsza zasada jest prosta: zanim zmienisz rachunek, wykonasz nietypowy przelew, przekażesz wrażliwe dane lub nadasz dostęp, potwierdź żądanie poza wiadomością, korzystając z wcześniej znanego kanału. Ten moment jest zwykle ostatnią szansą na przerwanie BEC bez skutków finansowych lub organizacyjnych.
Jak działa BEC w firmie krok po kroku
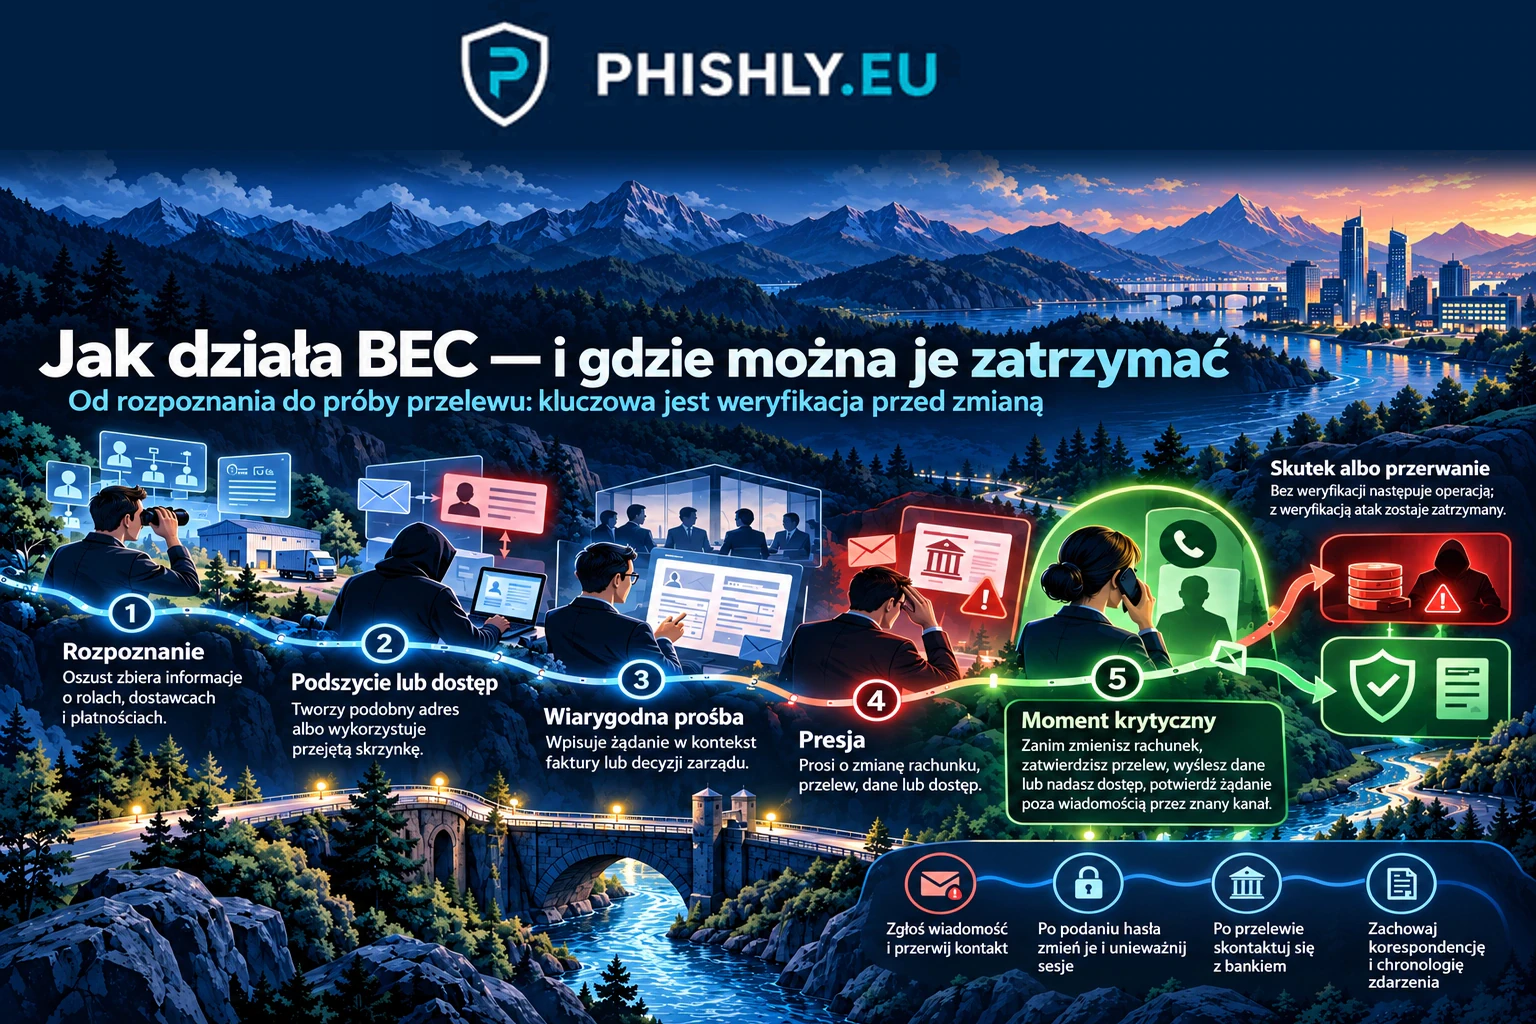
BEC zwykle nie zaczyna się od samego przelewu. Napastnik najpierw buduje wiarygodny kontekst, a dopiero później prowadzi odbiorcę do decyzji, której normalnie nie podjąłby bez dodatkowego sprawdzenia.
1. Rozpoznanie firmy i procesu
Oszust zbiera informacje potrzebne do przygotowania przekonującej historii. Wystarczą dane dostępne publicznie lub pojawiające się w korespondencji: kto jest przełożonym, kto obsługuje faktury, z jakimi dostawcami współpracuje firma, kto rekrutuje, kiedy zwykle realizowane są płatności i jakie narzędzia służą do pracy.
Nie musi znać całej organizacji. Czasem wystarczy poprawnie wskazać jedną rolę, jednego kontrahenta i prawdopodobny proces, aby wiadomość nie wyglądała jak masowy phishing.
2. Podszycie się albo uzyskanie dostępu do prawdziwej skrzynki
Napastnik może przygotować adres podobny do prawdziwego, podszyć się pod nadawcę albo skorzystać z przejętego konta. W ostatnim wariancie odbiorca widzi prawdziwy adres, historię korespondencji i styl komunikacji, który pasuje do wcześniejszych wiadomości.
Przejęcie poczty nie jest jednak warunkiem BEC. Oszustwo może zadziałać również wtedy, gdy fałszywa wiadomość wystarczająco dobrze odtwarza relację biznesową lub przenosi rozmowę do komunikatora czy telefonu.
3. Wiarygodna prośba osadzona w normalnej pracy
Treść najczęściej dotyczy czegoś, co w firmie rzeczywiście się zdarza: faktury, zmiany danych dostawcy, listy płac, dokumentu dla zarządu, zakupu, dostępu do systemu albo poufnej sprawy. Dzięki temu odbiorca nie musi uwierzyć w niezwykłą historię. Wystarczy, że uzna wiadomość za kolejne zadanie w znanym procesie.
4. Presja na wykonanie działania
Oszust próbuje ograniczyć czas na sprawdzenie i konsultację. Może powoływać się na termin płatności, nieobecność przełożonego, poufność transakcji, pilną potrzebę klienta albo problem techniczny. Często prosi również o odejście od zwykłej procedury: „zrób wyjątek”, „nie dzwoń, jestem na spotkaniu”, „zmiana obowiązuje tylko dla tej faktury”.
5. Moment, w którym BEC można jeszcze zatrzymać
Krytyczna chwila pojawia się przed wykonaniem skutku: zmianą rachunku w systemie, zatwierdzeniem przelewu, wysłaniem danych, zmianą listy płac albo nadaniem dostępu. Odbiorca nie musi w tym momencie udowodnić, że wiadomość jest fałszywa. Wystarczy, że potraktuje nietypowe żądanie jako wymagające niezależnego potwierdzenia.
Niezależne potwierdzenie oznacza użycie kanału, którego nie podała podejrzana wiadomość. Jeśli dostawca przesyła nowy rachunek, księgowość dzwoni na numer zapisany wcześniej w kartotece kontrahenta. Jeśli „prezes” prosi o nietypowy przelew, osoba zatwierdzająca potwierdza dyspozycję zgodnie z ustaloną ścieżką. Jeśli IT prosi o dostęp, pracownik korzysta z firmowego systemu zgłoszeń albo znanego numeru zespołu wsparcia.
6. Skutek i dalsze wykorzystanie zaufania
Jeśli organizacja wykona żądanie bez weryfikacji, skutkiem może być przelew na rachunek kontrolowany przez oszusta, ujawnienie danych, zmiana informacji o wynagrodzeniu, przejęcie konta albo nadanie dostępu do systemu. Przejęta skrzynka może następnie posłużyć do kolejnych wiadomości wewnątrz firmy lub do kontaktu z jej partnerami.
Dlatego BEC jest jednocześnie problemem człowieka, procesu i technologii. Filtr poczty może zatrzymać część wiadomości, ale nie zastąpi kontroli płatności. Dobra procedura płatnicza może zatrzymać fałszywą fakturę, ale nie zabezpieczy skrzynki przed przejęciem. Skuteczna ochrona łączy oba obszary.
Atak BEC nie ma jednego wzoru: najczęstsze odmiany
Fałszywa wiadomość od prezesa lub innego przełożonego
Oszust podszywa się pod osobę o wysokim autorytecie i prosi o szybkie wykonanie nietypowej czynności. Celem może być przelew, zakup, przekazanie pliku albo ujawnienie informacji. Wiadomość często wykorzystuje fakt, że pracownik nie chce opóźniać sprawy zleconej przez zarząd.
Zmiana rachunku dostawcy lub fałszywa faktura
Napastnik podaje nowy numer rachunku i prosi, aby kolejne płatności kierować na inne konto. Szczególnie wiarygodna jest wiadomość osadzona w prawdziwej relacji z kontrahentem albo w istniejącym wątku o fakturze. Sama poprawność danych firmy na dokumencie nie potwierdza numeru rachunku.
Przejęty wątek korespondencji
Po uzyskaniu dostępu do skrzynki napastnik obserwuje wiadomości, wybiera właściwy moment i odpowiada w prawdziwym wątku. Może usuwać lub przekierowywać część korespondencji, aby utrudnić wykrycie. To jeden z powodów, dla których „przecież pisaliśmy już wcześniej w tym samym wątku” nie jest wystarczającą metodą weryfikacji zmiany płatniczej.
Zmiana danych pracownika
BEC może uderzać w kadry i płace. Przykładem jest prośba rzekomego pracownika o zmianę rachunku do wypłaty wynagrodzenia albo przesłanie dokumentów zawierających dane osobowe. Bez niezależnego potwierdzenia dział kadr może nieświadomie zmienić dane na kontrolowane przez oszusta.
Prośba o dostęp lub zmianę techniczną
Napastnik może podszywać się pod pracownika, przełożonego lub wsparcie IT i prosić o reset hasła, dodanie metody logowania, zmianę numeru telefonu, udostępnienie pliku albo nadanie uprawnień. Tutaj celem nie jest od razu przelew, lecz dostęp, który może zostać wykorzystany w kolejnym etapie BEC.
Dlaczego ludzie dają się nabrać na BEC
BEC jest skuteczne nie dlatego, że pracownicy „nie znają cyberbezpieczeństwa”, lecz dlatego, że oszustwo korzysta z reguł normalnej współpracy. Człowiek ma reagować na prośby przełożonych, terminowo opłacać faktury, pomagać kontrahentom i rozwiązywać pilne problemy. Napastnik próbuje włączyć własne żądanie w ten rytm.
Autorytet działa, gdy prośba pochodzi rzekomo od prezesa, dyrektora, ważnego klienta albo osoby odpowiedzialnej za system. Odbiorca może bać się, że dodatkowe pytanie zostanie odebrane jako opóźnianie pracy.
Pilność skraca czas na sprawdzenie. „Przelew musi wyjść przed zamknięciem”, „dostawca czeka”, „konto zaraz zostanie zablokowane” — każda taka konstrukcja ma przesunąć uwagę z pytania „czy to prawda?” na „jak szybko to zrobić?”.
Poufność izoluje odbiorcę od innych osób. Prośba o zachowanie tajemnicy może być uzasadniona w prawdziwej pracy, ale staje się niebezpieczna, gdy jednocześnie wyłącza normalne kontrole i konsultację.
Znajomy kontekst obniża czujność. Prawdziwa nazwa dostawcy, numer faktury, nazwisko współpracownika albo odpowiedź w istniejącym wątku sprawiają, że odbiorca przestaje analizować samą zmianę, która jest celem oszusta.
Mały pierwszy krok może przygotować większą decyzję. Krótka odpowiedź na wiadomość, potwierdzenie dostępności albo przejście do komunikatora samo w sobie nie musi powodować szkody. Pozwala jednak oszustowi dopasować historię i stopniowo zwiększać wymagania.
Jak rozpoznać BEC: sygnały, które możesz sprawdzić
Nie istnieje jeden znak, który zawsze oznacza BEC. Najlepiej oceniać połączenie tożsamości nadawcy, treści żądania i zgodności z procesem firmy.
- Sprawdź pełny adres nadawcy, domenę i pole odpowiedzi. Nazwa wyświetlana może wyglądać poprawnie, choć adres różni się jednym znakiem lub odpowiedź trafia gdzie indziej.
- Zwróć uwagę na zmianę, nie tylko na wygląd wiadomości. Nowy rachunek, nowy numer telefonu, nowa metoda płatności, nietypowy odbiorca lub nowe miejsce wysłania dokumentów wymagają potwierdzenia.
- Porównaj prośbę z procedurą. Jeśli wiadomość prosi o pominięcie drugiej akceptacji, zmianę danych bez formularza albo przekazanie dostępu poza systemem zgłoszeń, problemem jest samo odejście od procesu.
- Traktuj presję i poufność jako powód do dodatkowej kontroli. Zwłaszcza gdy nadawca jednocześnie zniechęca do telefonu lub konsultacji.
- Nie zakładaj, że istniejący wątek gwarantuje bezpieczeństwo. Przejęta skrzynka pozwala odpowiadać z prawdziwego konta.
- Nie szukaj wyłącznie linku lub załącznika. Wiele scenariuszy BEC sprowadza się do samej rozmowy i żądania wykonania operacji.
- Sprawdź zmianę kanału. Niespodziewane przejście z poczty do komunikatora lub telefonu może być próbą wyjścia poza firmowe mechanizmy kontroli.
- Oceń, czy prośba pasuje do roli nadawcy. Znane nazwisko nie oznacza, że dana osoba zwykle zleca właśnie taki rodzaj płatności, zmiany lub dostępu.
Gramatyka i styl mogą pomóc, ale nie powinny być głównym filtrem. Wiadomość BEC może być napisana poprawnie, a przejęta skrzynka może zawierać całą historię prawdziwej korespondencji. Bezpieczniejszą kontrolą jest pytanie: czy ta prośba zmienia pieniądze, dane lub dostęp i czy została potwierdzona poza wiadomością?
Pięć ilustracyjnych scenariuszy z polskiej firmy
Poniższe sytuacje są przykładami edukacyjnymi, a nie opisami prawdziwych incydentów.
Księgowość i faktura dostawcy. Firma otrzymuje wiadomość od stałego kontrahenta z informacją o nowym numerze rachunku. Dokument wygląda poprawnie i odpowiada oczekiwanej kwocie. Księgowa zatrzymuje zmianę, dzwoni na wcześniej zapisany numer kontrahenta i dowiaduje się, że rachunek się nie zmienił.
Wiadomość od prezesa. Pracownik finansów dostaje krótką prośbę o pilny przelew związany z poufną transakcją. Nadawca prosi, aby nie angażować innych osób. Pracownik nie ocenia, czy styl prezesa „brzmi prawdziwie”, lecz stosuje normalną ścieżkę akceptacji i niezależnie potwierdza dyspozycję.
Kadry i lista płac. Osoba podająca się za pracownika prosi o zmianę rachunku do wynagrodzenia. Dane w podpisie się zgadzają, ale dział kadr wymaga potwierdzenia przez ustalony wcześniej kanał. Prośba okazuje się fałszywa.
IT i dostęp do konta. Helpdesk otrzymuje wiadomość od rzekomego menedżera z prośbą o pilny reset hasła i dodanie nowego numeru telefonu do logowania. Zamiast wykonać zmianę z maila, konsultant korzysta z obowiązującej procedury potwierdzania tożsamości i zgłoszenia w systemie.
Zakupy i dostawca. Pracownik dostaje wiadomość o zmianie adresu do przesyłania dokumentów oraz nowej osobie kontaktowej. Sama zmiana nie wymaga przelewu, ale może przygotować kolejny etap oszustwa. Pracownik potwierdza ją u znanego opiekuna kontrahenta.
Co zrobić od razu i co po kliknięciu, odpowiedzi, przelewie lub podaniu hasła
Szybkie zgłoszenie ma wartość nawet wtedy, gdy pracownik nie wie, czy rzeczywiście doszło do oszustwa. Zespół bezpieczeństwa potrzebuje informacji o tym, co dokładnie wydarzyło się do tej pory, ponieważ reakcja po samym otwarciu wiadomości jest inna niż po przelewie lub przejęciu konta.
Jeśli tylko otworzyłeś wiadomość albo kliknąłeś link
Nie wpisuj danych i nie kontynuuj procesu. Zgłoś wiadomość zgodnie z firmową procedurą, podając przybliżony czas, adres i informację, czy strona została tylko otwarta, czy pobrano lub uruchomiono plik. Samo kliknięcie nie oznacza automatycznie przejęcia konta, ale pozwala zespołowi IT ocenić ryzyko.
Jeśli odpowiedziałeś na wiadomość
Przerwij rozmowę i zgłoś, jakie informacje zostały przekazane. Odpowiedź może potwierdzić oszustowi, że adres jest aktywny, ujawnić szczegóły procesu albo dostarczyć dane do kolejnego etapu. Jeśli przekazałeś informacje o kontrahencie, płatności lub strukturze firmy, zespół bezpieczeństwa powinien uwzględnić je w dalszej ocenie.
Jeśli wykonałeś przelew albo zmieniłeś rachunek
Natychmiast skontaktuj się z bankiem oficjalnym kanałem i zgłoś transakcję jako potencjalnie oszukańczą. Równolegle poinformuj osoby odpowiedzialne za finanse i bezpieczeństwo w organizacji. Nie czekaj na odpowiedź w podejrzanym wątku — ten kanał może nadal być kontrolowany przez napastnika.
Zachowaj wiadomości, nagłówki poczty, dane transakcji i chronologię działań. Pomagają bankowi i zespołowi bezpieczeństwa ustalić, co można jeszcze zatrzymać oraz czy oszust miał dostęp do prawdziwej skrzynki.
Jeśli podałeś hasło lub kod logowania
Otwórz właściwą usługę samodzielnie, a nie przez link z wiadomości. Zmień hasło, a zespół IT powinien unieważnić aktywne sesje, sprawdzić metody MFA, reguły przekazywania poczty, nietypowe logowania i zmiany w uprawnieniach. Jeśli to samo hasło było używane gdzie indziej, trzeba zmienić je również w tych usługach.
Jeśli przekazałeś dane lub nadałeś dostęp
Zgłoś dokładnie, jakie dane zostały ujawnione i komu przyznano dostęp. W zależności od rodzaju informacji organizacja może potrzebować udziału osób odpowiedzialnych za bezpieczeństwo, ochronę danych, finanse lub relację z klientem. Najważniejsze jest szybkie ograniczenie dostępu i zachowanie śladów potrzebnych do analizy.
Jak firma może zapobiegać BEC
Najskuteczniejsza ochrona nie opiera się na jednej technologii. Firma powinna zaprojektować proces tak, aby pojedyncza przekonująca wiadomość nie mogła samodzielnie zmienić miejsca, do którego trafiają pieniądze, dane lub uprawnienia.
Oddziel zmianę danych od realizacji płatności
Zmiana rachunku kontrahenta powinna mieć własną ścieżkę weryfikacji. Pracownik nie powinien aktualizować danych płatniczych tylko dlatego, że na fakturze lub w mailu pojawił się nowy numer. Dobrym rozwiązaniem jest potwierdzenie u znanej osoby po stronie kontrahenta i zapisanie, kto oraz kiedy wykonał tę kontrolę.
Wprowadź drugą akceptację dla nietypowych operacji
Zasada czterech oczu zmniejsza ryzyko, że jedna osoba pod presją wykona niestandardowy przelew lub zmianę. Druga osoba nie powinna tylko powtórzyć kliknięcia „zatwierdź”, lecz sprawdzić źródło zmiany i zgodność z procedurą.
Zdefiniuj, co zawsze wymaga weryfikacji poza wiadomością
Lista powinna być krótka i praktyczna: zmiana rachunku, nowy odbiorca płatności, zmiana danych do wynagrodzenia, pilny nietypowy przelew, reset konta o podwyższonych uprawnieniach, dodanie nowej metody MFA, przekazanie poufnych dokumentów albo prośba o ominięcie standardowej ścieżki.
Chroń pocztę i konta
MFA, czyli uwierzytelnianie wieloskładnikowe, utrudnia przejęcie skrzynki. W usługach, które to wspierają, warto preferować metody odporne na phishing, takie jak klucze bezpieczeństwa lub passkeys. System powinien również wykrywać nietypowe logowania, nowe reguły przekazywania poczty, nieoczekiwane zmiany metod logowania i podejrzane zgody aplikacji.
Ogranicz bezpośrednie podszywanie się pod domenę
DMARC to polityka uwierzytelniania poczty współpracująca z mechanizmami SPF i DKIM. Pomaga odbiorcom odrzucać wiadomości, które bez uprawnienia próbują użyć domeny firmy jako nadawcy. Nie jest pełnym rozwiązaniem BEC: nie zatrzyma wiadomości z przejętego prawdziwego konta ani każdej podobnej domeny.
Ułatw szybkie zgłaszanie
Pracownik powinien wiedzieć, gdzie jednym prostym krokiem przekazać podejrzaną wiadomość, telefon lub prośbę. Zgłoszenie musi być traktowane jako zachowanie pożądane, również gdy pracownik wcześniej kliknął lub odpowiedział. Ukrywanie pomyłki daje napastnikowi więcej czasu.
Przygotuj reakcję finansową i techniczną
Księgowość powinna znać drogę eskalacji do banku, a IT — procedurę zabezpieczenia konta i sesji. Warto wcześniej ustalić, kto decyduje o blokadzie płatności, kto kontaktuje kontrahenta, kto analizuje skrzynkę i kto koordynuje komunikację wewnętrzną. W sytuacji presji gotowa ścieżka jest szybsza niż improwizacja.
Jak ćwiczyć BEC, żeby pracownik umiał zatrzymać oszustwo
Ćwiczenie powinno sprawdzać decyzję, a nie zdolność do rozpoznania jednej „podejrzanej wiadomości”. Scenariusz ma odtwarzać realny proces firmy i dawać pracownikowi możliwość wykonania właściwego kroku: przerwania działania, niezależnego potwierdzenia albo zgłoszenia.
Dla księgowości można ćwiczyć zmianę rachunku dostawcy. Dla kadr — zmianę danych do wynagrodzenia. Dla IT — prośbę o reset konta lub dodanie nowej metody logowania. Dla osób zarządzających — fałszywą wiadomość dotyczącą poufnej transakcji. Wszystkie dane i dokumenty w symulacji powinny być syntetyczne; ćwiczenie nie powinno wymagać prawdziwego przelewu ani zbierać rzeczywistych haseł.
Wynik warto oceniać szerzej niż przez liczbę kliknięć. Przy BEC istotne jest, czy pracownik:
- zauważył nietypową zmianę w procesie;
- zatrzymał operację przed skutkiem;
- użył niezależnego kanału weryfikacji;
- zgłosił próbę właściwej osobie lub zespołowi;
- przekazał w zgłoszeniu informacje potrzebne do szybkiej reakcji;
- po pomyłce poinformował o niej bez zwłoki.
Ćwiczenia powinny obejmować także osoby zatwierdzające i zespoły reagujące. Jeżeli pracownik poprawnie zgłosi fałszywą zmianę rachunku, ale organizacja nie wie, kto ma skontaktować się z bankiem lub kontrahentem, test ujawnia problem procesu, a nie tylko wiedzy użytkownika.
Właśnie dlatego testy phishingowe dla firm mają największą wartość wtedy, gdy są połączone z procedurami i krótkim szkoleniem po ćwiczeniu, a nie z samym liczeniem kliknięć.
Mity o BEC, które zwiększają ryzyko
„BEC to tylko oszustwo na prezesa.” Nie. Prezes jest jednym z możliwych pretekstów. Atak może podszywać się pod dostawcę, pracownika, kadry, IT, klienta albo osobę odpowiedzialną za płatności.
„Jeśli adres nadawcy jest prawdziwy, wiadomość jest bezpieczna.” Nie. Prawdziwe konto może zostać przejęte, a napastnik może działać w istniejącym wątku.
„Jeśli nie ma linku ani załącznika, nie ma zagrożenia.” BEC często zmierza bezpośrednio do decyzji biznesowej, na przykład zmiany rachunku lub przelewu. Wiadomość sama w sobie może być całym narzędziem ataku.
„MFA rozwiązuje problem BEC.” MFA utrudnia przejęcie konta, ale nie potwierdza autentyczności każdej prośby biznesowej. Podszycie bez włamania do poczty może ominąć ten mechanizm.
„DMARC zatrzyma każdy BEC.” DMARC ogranicza część bezpośredniego podszywania się pod domenę, ale nie weryfikuje intencji nadawcy i nie chroni przed każdą podobną domeną ani przed użyciem przejętego konta.
„Dobra polszczyzna oznacza, że wiadomość jest prawdziwa.” Styl językowy nie jest wiarygodnym dowodem. Napastnik może pisać poprawnie, kopiować wcześniejszą korespondencję albo korzystać z przejętego konta.
BEC, phishing, spear phishing i EAC: czym się różnią
BEC i phishing nakładają się, ale nie są tym samym pojęciem. Phishing opisuje szeroką klasę ataków, w których przestępca podszywa się pod zaufany podmiot i próbuje nakłonić odbiorcę do niebezpiecznego działania. BEC skupia się na kontekście biznesowym i wykorzystaniu komunikacji do wpłynięcia na decyzję dotyczącą pieniędzy, danych lub dostępu.
Spear phishing to phishing kierowany do konkretnej osoby lub grupy, zwykle lepiej dopasowany do odbiorcy niż kampania masowa. Może być etapem przygotowania BEC, na przykład gdy prowadzi do przejęcia skrzynki osoby z działu finansowego.
EAC (Email Account Compromise) oznacza przejęcie konta pocztowego. Takie przejęcie może zostać wykorzystane do BEC, ale samo uzyskanie dostępu do skrzynki nie jest jeszcze równoznaczne z oszustwem płatniczym lub inną próbą wpłynięcia na proces biznesowy.
BEC może też przechodzić między kanałami. Rozmowa rozpoczęta e-mailem może zostać przeniesiona na telefon lub komunikator. Mechanizm vishingu, czyli phishingu głosowego, może więc pojawić się jako element weryfikacji pozorowanej przez oszusta.
Jak BEC wygląda w prawdziwych przypadkach
Evergreenowa definicja jest łatwiejsza do zastosowania, gdy widać różne drogi do tego samego celu. PHISHLY opisuje między innymi sprawę zatrzymań po oszustwach BEC, która pokazuje znaczenie zabezpieczenia procesu płatniczego i skrzynek pocztowych.
Inny przykład to kampania fałszywych faktur i podszywania się pod zarząd, gdzie wiarygodna narracja biznesowa miała prowadzić do decyzji finansowej. Z kolei Phantom Deal — BEC bez konieczności przejęcia skrzynki pokazuje, że oszustwo może opierać się na zbudowanej historii, poufności i zmianie kanału komunikacji.
Te przypadki różnią się szczegółami, ale kontrola po stronie firmy pozostaje podobna: nie pozwalać, aby pojedyncza wiadomość samodzielnie zmieniała pieniądze, dane lub dostęp.
Jeśli chcesz poszerzyć wiedzę
Analiza MFA nie kończy ataku: gdy celem phishingu jest sesja pokazuje techniczną drogę, w której phishing może prowadzić do przejęcia sesji prawdziwego konta pocztowego. Uzupełnia temat BEC o sytuację, w której wiarygodność wiadomości wynika z dostępu napastnika do autentycznej skrzynki.
Co warto zapamiętać o BEC
BEC to nie pojedynczy typ wiadomości, lecz sposób wykorzystania zaufania do firmowej komunikacji i procesu. Najpewniejszym punktem obrony jest chwila przed nieodwracalną zmianą: przelewem, aktualizacją rachunku, ujawnieniem danych albo nadaniem dostępu.
Pracownik nie musi samodzielnie prowadzić śledztwa ani rozstrzygać, czy wiadomość jest fałszywa. Powinien umieć zatrzymać nietypową operację, potwierdzić ją poza wiadomością i szybko zgłosić podejrzenie. Organizacja musi z kolei zapewnić prostą procedurę, techniczną ochronę poczty i kont oraz ćwiczenia obejmujące cały proces, a nie tylko kliknięcie.
Jeśli chcesz sprawdzić, czy pracownicy potrafią zatrzymać podobny scenariusz przed przelewem lub zmianą danych, wykorzystaj symulacje phishingu dla firm jako ćwiczenie decyzji i zgłoszenia, nie jako test pamięci.
Najczęstsze pytania
Co to jest BEC i co oznacza ten skrót?
BEC oznacza Business Email Compromise. To oszustwo wykorzystujące zaufanie do komunikacji biznesowej, w którym napastnik podszywa się pod osobę lub firmę albo korzysta z przejętego konta, aby nakłonić odbiorcę do przelewu, zmiany danych, ujawnienia informacji lub nadania dostępu.
Czy BEC zawsze wymaga przejęcia skrzynki e-mail?
Nie. Napastnik może użyć podobnej domeny, sfałszowanej tożsamości nadawcy albo innego kanału komunikacji, bez włamania do prawdziwej skrzynki. Przejęte konto zwiększa wiarygodność, bo pozwala działać z prawdziwego adresu i w istniejących wątkach.
Czym BEC różni się od phishingu?
Phishing jest szerszą kategorią oszustw opartych na podszywaniu się i nakłanianiu odbiorcy do niebezpiecznego działania. BEC koncentruje się na komunikacji biznesowej i decyzjach takich jak płatność, zmiana rachunku, przekazanie danych lub dostępu. BEC może zaczynać się od phishingu prowadzącego do przejęcia poczty.
Jak rozpoznać próbę zmiany numeru rachunku w BEC?
Sygnałem ostrzegawczym jest każda zmiana rachunku przekazana wyłącznie w wiadomości, szczególnie połączona z presją czasu lub prośbą o pominięcie zwykłej ścieżki akceptacji. Numer rachunku trzeba potwierdzić poza tym wątkiem, korzystając z wcześniej znanego numeru telefonu lub innego uzgodnionego kanału.
Czy MFA chroni przed BEC?
MFA, czyli uwierzytelnianie wieloskładnikowe, utrudnia przejęcie konta i jest ważną warstwą ochrony. Nie zatrzyma jednak BEC opartego wyłącznie na podszyciu ani nie zastąpi kontroli procesu płatności. Organizacje powinny łączyć MFA z ochroną poczty i niezależną weryfikacją nietypowych dyspozycji.
Co zrobić po wykonaniu przelewu w wyniku BEC?
Trzeba natychmiast zgłosić zdarzenie bankowi i wewnętrznie osobom odpowiedzialnym za finanse oraz bezpieczeństwo. Należy podać bankowi dane transakcji i poprosić o możliwe zatrzymanie lub odzyskanie środków, a równolegle zabezpieczyć korespondencję i ustalić, czy doszło do przejęcia konta.
Co zrobić po podaniu hasła w scenariuszu BEC?
Hasło należy zmienić przez samodzielnie otwartą, prawidłową stronę usługi, a aktywne sesje powinny zostać unieważnione. Zespół IT lub bezpieczeństwa powinien sprawdzić reguły skrzynki, metody MFA, nietypowe logowania i inne zmiany, które mogły umożliwić dalsze działanie napastnika.
Jak firma powinna ćwiczyć scenariusze BEC?
Ćwiczenia powinny odtwarzać decyzje z prawdziwej pracy: zmianę rachunku dostawcy, pilną prośbę przełożonego, prośbę HR o dane albo nietypowe żądanie IT. Warto mierzyć nie tylko kliknięcia, ale przede wszystkim przerwanie procesu, niezależną weryfikację, zgłoszenie i czas reakcji. Symulacja nie powinna wymagać prawdziwego przelewu ani zbierać rzeczywistych haseł.
Źródła
- Komisja Nadzoru Finansowego - Business e-mail compromise — Definicja BEC, typowe scenariusze podszywania się, zmiany rachunku i fałszywych faktur oraz zalecenia weryfikacji.
- FBI - Business Email Compromise — Opis BEC jako oszustwa opartego na wiarygodnie wyglądającej komunikacji biznesowej oraz przykłady żądań płatniczych.
- Internet Crime Complaint Center - Business Email Compromise — Mechanizmy BEC obejmujące socjotechnikę i przejęte konta pocztowe oraz zalecenie niezależnego potwierdzania zmian danych płatniczych.
- CISA, NSA, FBI i MS-ISAC - Phishing Guidance: Stopping the Attack Cycle at Phase One — Zalecenia dotyczące szkoleń, DMARC, SPF, DKIM i odpornych na phishing metod MFA jako warstw ochrony przed phishingiem i przejęciem kont.
Czy księgowość zweryfikuje zmianę numeru konta?
W symulacji BEC sprawdzisz, czy pracownicy zweryfikują zmianę rachunku, pilną prośbę prezesa albo nietypową fakturę.