Phishing – co to jest? Definicja, przykłady i jak się chronić
Phishing to oszustwo oparte na podszywaniu się pod osobę, firmę lub usługę. Poznaj przykłady, rodzaje phishingu i sposoby ochrony przed wyłudzeniem.
Phishing to oszustwo, w którym przestępca podszywa się pod zaufaną osobę, firmę lub usługę, żeby wyłudzić dane, pieniądze albo dostęp do konta. Może przyjść e-mailem, SMS-em, przez telefon, komunikator lub kod QR. Nazwa nawiązuje do angielskiego fishing, czyli „łowienia”: wiadomość lub strona jest przynętą, która ma skłonić Cię do działania.
Jak działa phishing
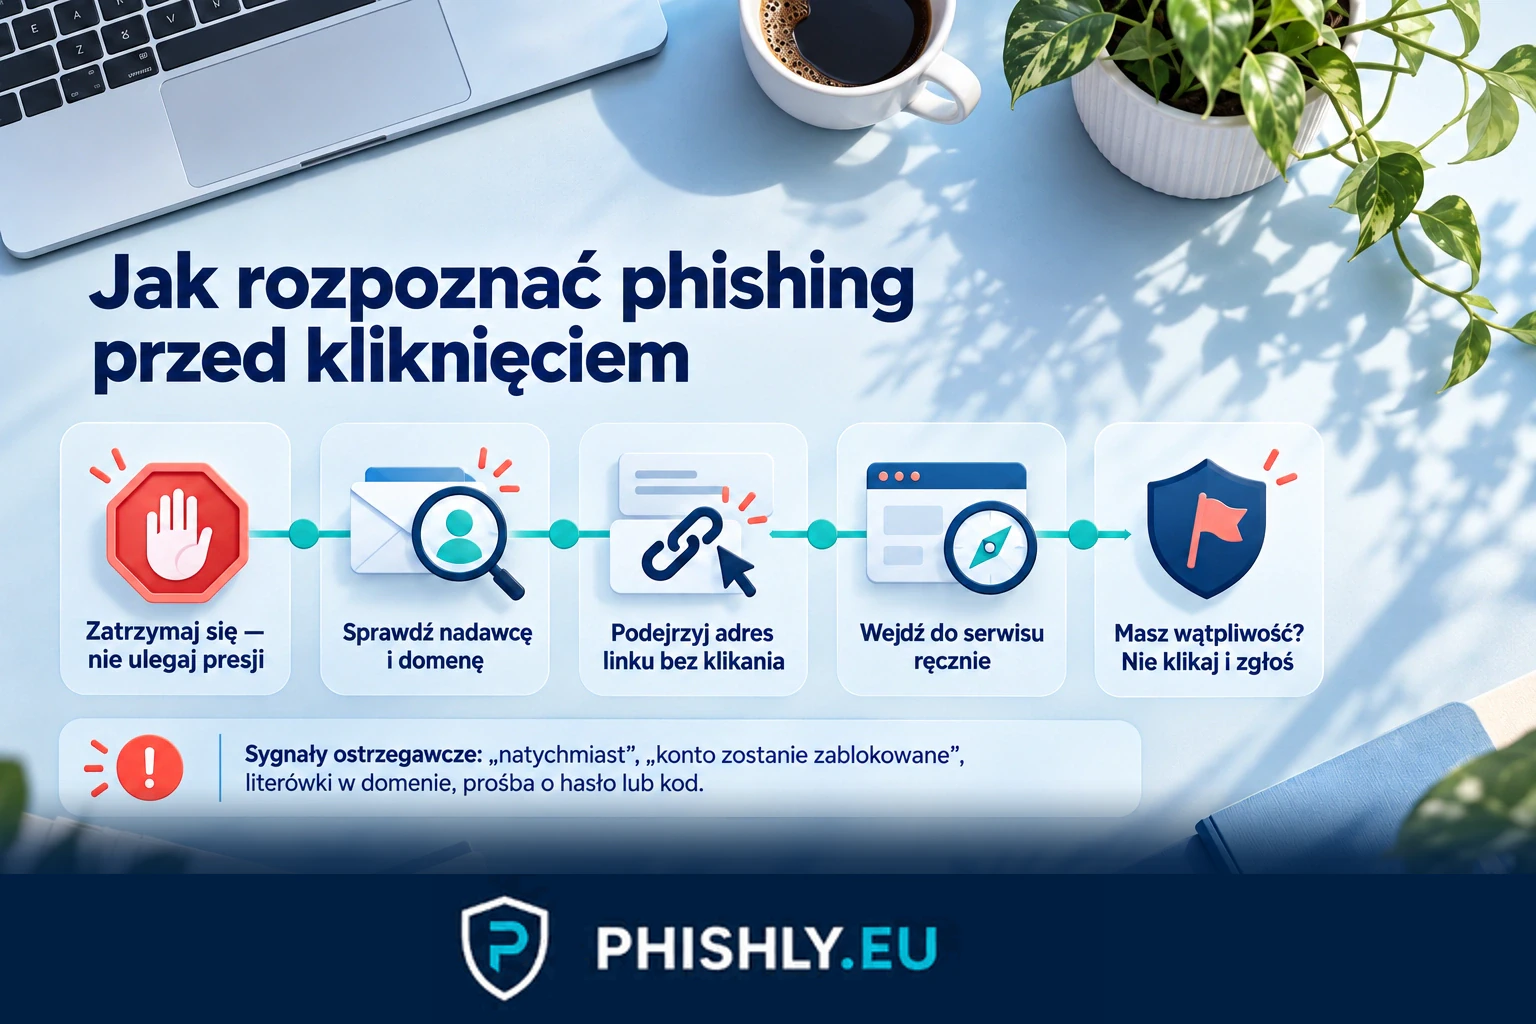
Schemat jest zwykle prosty. Najpierw oszust wybiera wiarygodny pretekst: paczkę, blokadę konta, sprzedaż przedmiotu, fakturę, udostępniony dokument albo wiadomość od znajomego. Potem kieruje odbiorcę do działania, które wygląda jak naturalny kolejny krok: kliknięcia, logowania, podania kodu, zatwierdzenia płatności, otwarcia pliku lub instalacji programu.
Fałszywa strona może bardzo dokładnie kopiować wygląd banku, sklepu, portalu ogłoszeniowego lub usługi pocztowej. CERT Polska podkreśla, że wygląd nie potwierdza prawdziwości witryny: znaczenie ma domena widoczna w pasku adresu. Oszust może też wykorzystać prawdziwe, wcześniej przejęte konto do wysłania wiadomości, więc sama znajoma nazwa nadawcy nie wystarcza do potwierdzenia, że prośba jest bezpieczna.
Celem nie zawsze jest hasło. Phishing może prowadzić do podania danych karty, kodu BLIK, kodu autoryzacyjnego, danych dokumentu tożsamości, zatwierdzenia operacji w aplikacji albo instalacji złośliwego programu. Wspólny element to próba przejęcia decyzji odbiorcy: zrobić coś szybko, zanim sprawdzi, czy żądanie pochodzi z właściwego źródła.
Phishing – przykłady z życia
SMS od kuriera
Dostajesz SMS o problemie z paczką, zmianie terminu albo niewielkiej dopłacie. Link prowadzi do strony przypominającej serwis przewoźnika, a dalej do formularza danych kontaktowych lub karty. Taki mechanizm opisywaliśmy na przykładzie fałszywego SMS-a podszywającego się pod DPD.
Fałszywy bank i BLIK
Wiadomość rzekomo z banku może straszyć blokadą konta, kartą lub nieautoryzowaną operacją i kierować do „weryfikacji”. Przykładem jest bankowy phishing wykorzystujący motyw blokady konta. Osobny wariant dotyczy BLIK: fałszywe ogłoszenia i przejęte profile mogą prowadzić do podstawionej strony wyłudzającej kod, co pokazuje opis procederu z fałszywymi ogłoszeniami i kodami BLIK.
OLX i fałszywa weryfikacja
Sprzedający może dostać wiadomość, która udaje komunikat platformy i prowadzi do strony z kopią prawdziwego ogłoszenia. W kampanii opisanej przez CERT Orange Polska taki proces kończył się fałszywym logowaniem bankowym. Zobacz przypadek SMS-a „Verify” podszywającego się pod OLX.
Fałszywa faktura
Phishing może też wykorzystywać rutynowy dokument. Wiadomość o nowej fakturze ma skłonić do szybkiego pobrania pliku albo przejścia na stronę. W jednym z polskich przypadków CERT Polska ostrzegał przed kampanią podszywającą się pod KSeF, w której link do rzekomej faktury prowadził do pobrania złośliwego oprogramowania. Szczegóły opisujemy w materiale o fałszywym powiadomieniu o fakturze w KSeF.
Microsoft 365 i przejęcie konta
W pracy przynętą może być udostępniony dokument, alert o haśle albo wiadomość z SharePoint. Odbiorca trafia do fałszywego lub przechwytywanego procesu logowania, a skutkiem może być utrata dostępu do konta lub sesji. Taki scenariusz pokazuje fałszywe powiadomienie SharePoint prowadzące do przejęcia konta Microsoft 365.
Rodzaje phishingu
Phishing e-mail wykorzystuje pocztę. Wiadomość może udawać bank, sklep, urząd, serwis internetowy, dostawcę lub osobę, którą znasz.
Smishing to phishing przez SMS. Częste preteksty to paczka, płatność, punkty, blokada konta lub weryfikacja użytkownika.
Vishing odbywa się przez rozmowę telefoniczną. Oszust może podawać się za bank, policję, pomoc techniczną albo inną instytucję i próbować skłonić rozmówcę do podania danych, instalacji programu lub zatwierdzenia operacji.
Quishing wykorzystuje kod QR, który prowadzi do fałszywej strony. Kod może znajdować się w e-mailu, dokumencie, na wydruku lub naklejce.
Spear phishing jest atakiem celowanym. Wiadomość jest dopasowana do konkretnej osoby, jej roli, kontaktów albo aktualnej sytuacji, dzięki czemu może wyglądać znacznie bardziej wiarygodnie niż masowy spam.
Kanał jest mniej istotny niż mechanizm. Jeśli nieoczekiwana wiadomość, rozmowa lub strona prosi o dane, pieniądze, kod, logowanie albo instalację, sprawdź, kto naprawdę inicjuje ten proces.
Jak rozpoznać phishing
Nie każda wiadomość phishingowa ma literówki i nie każda wygląda podejrzanie. Poprawny język, prawdziwe logo, znana marka albo znajomy nadawca nie są dowodem bezpieczeństwa.
Zatrzymaj się szczególnie wtedy, gdy pojawia się co najmniej jeden z tych elementów:
- presja czasu, groźba blokady, utraty paczki lub innej konsekwencji;
- prośba o hasło, kod BLIK, kod z SMS-a, dane karty lub dane dokumentu;
- logowanie lub płatność otwierane z nieoczekiwanego linku;
- nietypowa prośba od znajomego, sprzedającego, banku albo pracownika firmy;
- załącznik lub program, którego nie spodziewałeś się pobierać;
- prośba o zatwierdzenie operacji, której sam nie rozpocząłeś.
Jeżeli prośba dotyczy pieniędzy albo dostępu do konta, potwierdź ją inną drogą niż ta, którą przyszła. W banku otwórz aplikację samodzielnie albo zadzwoń pod numer, który znasz. W serwisie internetowym wejdź z zapisanej zakładki lub wpisz adres ręcznie.
Jak sprawdzić link przed kliknięciem
Sprawdź domenę, a nie logo. Fałszywa strona może wyglądać niemal identycznie jak prawdziwa. W pasku adresu znajdź właściwą domenę usługi i sprawdź, czy zgadza się z adresem, którego używasz na co dzień.
Szukaj literówek i dodatkowych elementów. Oszuści wykorzystują adresy podobne do prawdziwych: z przestawioną literą, dodatkowym słowem, cyfrą albo inną końcówką. Nazwa banku lub sklepu umieszczona gdzieś w długim adresie nie oznacza, że domena należy do tej firmy.
Uważaj na skrócone adresy. Skracacz ukrywa pełny adres docelowy. Na komputerze można podejrzeć cel, najeżdżając kursorem bez klikania, ale przy wiadomości prowadzącej do logowania lub płatności prostsze jest samodzielne otwarcie oczekiwanej usługi.
Nie oceniaj strony po ekranie logowania. Logo, kolory i formularz można skopiować. Jeżeli strona prosi o hasło, kod albo dane karty po wejściu z nieoczekiwanej wiadomości, zamknij ją i otwórz prawdziwą usługę własną drogą.
Co zrobić, gdy dałeś się nabrać
Dalsze kroki zależą od tego, co podałeś lub zatwierdziłeś. CERT Polska zaleca działać od razu po zauważeniu pomyłki.
- Dane karty lub bankowości: skontaktuj się z bankiem przez aplikację albo znany numer. Powiedz, jakie dane podałeś i czy zatwierdziłeś operację. Bank wskaże, czy trzeba zablokować kartę, dostęp do bankowości lub inne instrumenty.
- Hasło: otwórz prawdziwą usługę samodzielnie i zmień hasło. Zmień je także w innych miejscach, jeśli używałeś tego samego. Wyloguj aktywne sesje, sprawdź nieznane urządzenia i aplikacje oraz włącz uwierzytelnianie dwuskładnikowe.
- Kod lub zatwierdzenie w aplikacji: sprawdź, co dokładnie autoryzowałeś. Przy operacji bankowej natychmiast powiadom bank; przy koncie internetowym sprawdź sesje, urządzenia i ustawienia bezpieczeństwa.
- Dane dokumentu tożsamości: zastrzeż numer PESEL. Można to zrobić w aplikacji mObywatel, w serwisie mobywatel.gov.pl albo w urzędzie gminy.
- Podejrzana wiadomość lub strona: zgłoś ją przez incydent.cert.pl. SMS zawierający złośliwy link możesz przekazać do CERT Polska na numer 8080.
- Utrata pieniędzy: oprócz kontaktu z bankiem zgłoś sprawę na policję i zachowaj wiadomości, adresy stron, potwierdzenia oraz inne materiały związane z oszustwem.
Jeżeli tylko otworzyłeś link i niczego nie wpisałeś, nie zatwierdziłeś ani nie zainstalowałeś, ryzyko jest zwykle znacznie mniejsze. CERT Polska wskazuje jednak wyjątek: rzadkie ataki mogą wykorzystywać niezałatane podatności w przeglądarce lub systemie, dlatego urządzenia i aplikacje powinny być aktualne.
Jak się chronić przed phishingiem
Najlepsza ochrona nie opiera się na rozpoznawaniu każdej możliwej przynęty. Ułatwia podjęcie bezpiecznej decyzji także wtedy, gdy wiadomość wygląda wiarygodnie.
- Otwieraj bank, pocztę i ważne serwisy z aplikacji, zapisanej zakładki albo ręcznie wpisanego adresu, zamiast z nieoczekiwanej wiadomości.
- Używaj unikalnych haseł i menedżera haseł. Menedżer przypisuje zapisane hasło do konkretnej domeny, więc brak autouzupełnienia na znanej stronie może być sygnałem, że trafiłeś gdzie indziej.
- Włącz uwierzytelnianie dwuskładnikowe. Nie przepisuj kodu ani nie zatwierdzaj monitu, jeśli sam nie rozpocząłeś logowania.
- Gdy usługa obsługuje passkeys lub klucze FIDO2, rozważ ich użycie. Są powiązane kryptograficznie z właściwą witryną i ograniczają ryzyko wyłudzenia hasła na fałszywej stronie.
- Aktualizuj system, przeglądarkę i aplikacje, aby usuwać znane podatności.
- Przy nietypowej prośbie o pieniądze, kod lub zmianę danych skontaktuj się z nadawcą inną, znaną Ci drogą.
Phishing w firmie
W firmie ten sam mechanizm może dotyczyć faktury, przelewu, logowania Microsoft 365, danych klienta lub prośby od przełożonego. Ochrona powinna łączyć niezależne potwierdzanie nietypowych płatności i zmian danych, szybkie zgłaszanie podejrzanych wiadomości, ochronę kont oraz regularne ćwiczenia zachowania pracowników. NIS2 umieszcza szkolenia i świadomość w szerszym zarządzaniu ryzykiem cyberbezpieczeństwa, a ISO/IEC 27001 opisuje systemowe zarządzanie bezpieczeństwem informacji; security awareness jest więc jednym z elementów programu, a nie jego całością. Firmy mogą wykorzystać testy phishingowe dla firm do ćwiczenia reakcji oraz program security awareness do planowania ciągłej edukacji.
Phishing w skrócie
Phishing oznacza podszywanie się pod zaufaną osobę lub usługę po to, żeby skłonić Cię do przekazania danych, pieniędzy albo dostępu. Najpewniejszym punktem kontroli przy fałszywej stronie jest jej domena, a przy nietypowej prośbie — niezależne potwierdzenie inną drogą. Jeśli podałeś dane, nie czekaj: zabezpiecz konto lub bankowość i zgłoś oszustwo odpowiednim kanałem.
Najczęstsze pytania
Co to jest phishing?
Phishing to oszustwo oparte na podszywaniu się pod zaufaną osobę, firmę lub usługę. Celem jest skłonienie odbiorcy do podania danych, oddania dostępu do konta, zatwierdzenia operacji, instalacji programu albo przekazania pieniędzy.
Co oznacza słowo phishing?
Nazwa nawiązuje do angielskiego fishing, czyli łowienia. Wiadomość, telefon lub fałszywa strona pełnią rolę przynęty, która ma skłonić odbiorcę do wykonania działania korzystnego dla oszusta.
Jak sprawdzić, czy link jest phishingiem?
Sprawdź przede wszystkim właściwą domenę w pasku adresu i porównaj ją z adresem usługi, do której chcesz wejść. Nie ufaj samemu logo ani wyglądowi strony. Przy nieoczekiwanym linku do logowania lub płatności bezpieczniej otworzyć usługę samodzielnie z aplikacji, zakładki lub ręcznie wpisanego adresu.
Jakie są najczęstsze rodzaje phishingu?
Phishing może przychodzić e-mailem, przez SMS jako smishing, telefonicznie jako vishing lub przez kod QR jako quishing. Istnieją też ataki celowane, czyli spear phishing, oraz oszustwa biznesowe wykorzystujące przejętą albo podrobioną korespondencję.
Co zrobić po podaniu hasła na fałszywej stronie?
Wejdź do prawdziwej usługi samodzielnie, zmień hasło, zmień je także wszędzie tam, gdzie było używane ponownie, wyloguj aktywne sesje i włącz uwierzytelnianie dwuskładnikowe. Sprawdź nieznane urządzenia, aplikacje i inne zmiany na koncie.
Co zrobić po podaniu danych karty lub bankowości?
Skontaktuj się z bankiem tak szybko, jak to możliwe przez aplikację albo znany numer i zgłoś wyłudzenie. Bank może wskazać, czy trzeba zablokować kartę, dostęp do bankowości lub podjąć inne działania ochronne.
Gdzie zgłosić phishing?
Podejrzany link, stronę, e-mail lub incydent możesz zgłosić do CERT Polska przez incydent.cert.pl. SMS zawierający złośliwy link można przekazać na numer 8080. Jeśli straciłeś pieniądze, zgłoś sprawę także na policję.
Źródła
- CERT Polska — Phishing: jak rozpoznać oszustwo i nie dać się nabrać — Aktualny poradnik CERT Polska o mechanizmie phishingu, domenach, sygnałach ostrzegawczych, ochronie i reakcji po podaniu danych.
- CERT Polska — Raport roczny z działalności CERT Polska w 2025 roku — Raport opublikowany 8 kwietnia 2026 r.; zawiera statystyki zgłoszeń i incydentów oraz przegląd kampanii oszustw i phishingu.
- CERT Polska — Kontakt i zgłaszanie incydentów — Oficjalne kanały zgłoszeń: incydent.cert.pl oraz numer 8080 do przekazywania SMS-ów zawierających złośliwy link.
- Ministerstwo Cyfryzacji — Czym jest phishing i jak nie dać się nabrać na podejrzane wiadomości — Definicja phishingu, pochodzenie nazwy oraz wskazówki dotyczące linków, literówek i skróconych adresów.
- Dyrektywa (UE) 2022/2555 (NIS2) — Oficjalny tekst NIS2 dotyczący zarządzania ryzykiem cyberbezpieczeństwa oraz szkoleń i świadomości.
- ISO — ISO/IEC 27001:2022, system zarządzania bezpieczeństwem informacji — Oficjalny materiał ISO opisujący ISO/IEC 27001 jako standard systemowego zarządzania ryzykiem bezpieczeństwa informacji.
Czy Twoi pracownicy zatrzymają phishing przed podaniem danych?
Testy PHISHLY pokazują, czy pracownicy rozpoznają przynętę, sprawdzą żądanie inną drogą i zgłoszą podejrzaną wiadomość.