Revolut ujawnił dane klientów po fałszywym żądaniu z domeny urzędu
Revolut ujawnił dane 680 klientów po fałszywych żądaniach wysyłanych przez przejęty włoski adres PEC. Wyjaśniamy nowe ustalenia i zasady weryfikacji.
TL;DR
12 września 2026 roku Revolut potwierdził nieuprawnione ujawnienie poufnych danych klientów po fałszywych żądaniach wysyłanych z legalnej domeny instytucji publicznej. W kolejnych dniach pojawiły się istotne, lepiej udokumentowane szczegóły.
18 września Rai News, serwis włoskiego nadawcy publicznego RAI, zrelacjonował odpowiedź włoskiego resortu spraw wewnętrznych na interpelację parlamentarną. Według tej odpowiedzi Revolut przekazał dane 680 klientów, w tym 8 włoskich, a włoski zespół CSIRT Italia potwierdził kompromitację adresu PEC związanego z prefekturą Reggio Calabria. PEC, czyli Posta Elettronica Certificata, to włoski system certyfikowanej poczty elektronicznej używany do komunikacji o skutkach prawnych.
Reuters podał 16 września, że według źródła zaznajomionego ze sprawą nie przejęto infrastruktury, baz danych ani kont klientów Revoluta. Spółka nadal twierdzi też, że środki klientów pozostały bezpieczne.
Financial Times opisał publiczne ultimatum na 3 mln dolarów opublikowane przez grupę przypisującą sobie odpowiedzialność za incydent. Revolut przekazał jednak Reutersowi, że nie otrzymał od tej grupy bezpośredniego kontaktu ani żądania. Samo publiczne przypisanie sobie ataku nie jest wystarczającym dowodem autorstwa.
Dla organizacji wniosek pozostaje praktyczny: legalna domena lub certyfikowany kanał nie potwierdzają jeszcze, że nadawca ma prawo otrzymać dane. Przy wrażliwych żądaniach potrzebna jest niezależna weryfikacja osoby, instytucji, podstawy prawnej i zakresu informacji.
Co dokładnie potwierdził Revolut
Reuters poinformował 12 września o kilku fałszywych żądaniach dotyczących informacji o klientach Revoluta. Żądania miały zostać wysłane z adresu w domenie należącej do legalnej instytucji publicznej. Revolut nie rozpoznał ich jako oszustwa przed udostępnieniem części danych.
Spółka przekazała mediom, że po wykryciu incydentu zablokowała użyty adres, powiadomiła właściwą instytucję publiczną, organy ścigania, organy ochrony danych i regulatorów finansowych. Osoby, których dane zostały dotknięte zdarzeniem, mają być informowane bezpośrednio.
To rozróżnienie ma znaczenie dla oceny incydentu. Dostępne źródła nie potwierdzają włamania do infrastruktury Revoluta. Potwierdzają natomiast, że proces obsługi zewnętrznego żądania został skutecznie wykorzystany do uzyskania informacji, do których nadawca nie był uprawniony.
Serwis technologiczny TechCrunch również przytacza stanowisko Revoluta, zgodnie z którym systemy spółki i pieniądze klientów nie zostały naruszone.
Co ustalono po publikacji pierwszej wersji
Pierwszy komunikat Revoluta pozostawiał dwie kluczowe niewiadome: skalę incydentu i tożsamość instytucji, z której domeny pochodziły wiadomości. Między 15 a 18 września pojawiły się nowe informacje z włoskich źródeł publicznych i Reutersa.
Rai News przytoczył 18 września odpowiedź podsekretarz włoskiego MSW Wandy Ferro. Według tej odpowiedzi włoska Agencja ds. Cyberbezpieczeństwa Narodowego, ACN, otrzymała informację, że Revolut przekazał dane 680 klientów, z czego 8 było włoskimi klientami. Wskazano również na kompromitację adresu certyfikowanej poczty PEC powiązanego z Prefettura di Reggio Calabria, czyli terenowym urzędem administracji państwowej w Reggio Calabria.
Włoski zespół reagowania na incydenty CSIRT Italia miał potwierdzić kompromitację po analizie próbki jednej z wiadomości przekazanej przez Revolut. To mocniejsza podstawa niż wcześniejsze spekulacje o tym, jak napastnik uzyskał wiarygodny adres. Nadal nie opisuje jednak technicznej metody przejęcia samego konta PEC.
ANSA, włoska agencja prasowa, informowała wcześniej o dochodzeniu włoskiej policji pocztowej i także wskazywała na certyfikowane konto PEC związane z prefekturą Reggio Calabria.
Publiczne ultimatum na 3 mln dolarów a stanowisko Revoluta
Financial Times opisał grupę nazywającą się „iamnotavillain”, która publicznie przypisała sobie odpowiedzialność za incydent i zagroziła sprzedażą danych, jeżeli Revolut nie zapłaci 3 mln dolarów. Tę informację należy oddzielić od potwierdzonych faktów dotyczących samego ujawnienia danych.
Reuters przekazał tego samego dnia stanowisko Revoluta: spółka nie miała bezpośredniego kontaktu z osobami lub grupą przypisującą sobie odpowiedzialność i nie otrzymała od nich bezpośredniego żądania. Dlatego publiczne ultimatum jest potwierdzonym elementem relacji medialnej, ale autorstwo incydentu pozostaje twierdzeniem grupy, a nie niezależnie ustalonym faktem.
Jakie dane mogły zostać ujawnione
Nowsze informacje pozwalają określić skalę dokładniej. Włoski resort spraw wewnętrznych podał 18 września, że Revolut przekazał dane 680 klientów; Reuters dwa dni wcześniej opisywał około 680 osób. Ta liczba mówi o skali incydentu, ale nie oznacza, że każdej osobie ujawniono identyczny zestaw informacji.
Bardziej szczegółowy zakres danych pojawia się w opisach zawiadomień wysłanych osobom dotkniętym incydentem.
Branżowy serwis The Block, specjalizujący się w rynku kryptowalut i technologii finansowych, podaje, że zawiadomienia mogły obejmować takie kategorie jak:
- imię i nazwisko, data urodzenia, adres, e-mail i numer telefonu;
- kopie dokumentów tożsamości, w tym paszportu lub prawa jazdy;
- selfie używane do weryfikacji tożsamości;
- numery IBAN i wyciągi z rachunku;
- historię wypłat oraz historię transakcji, w tym transakcji Bitcoin.
Nie należy z tej listy wyciągać wniosku, że każda z wymienionych kategorii została ujawniona w przypadku każdego klienta. Zakres informacji zależał od konkretnego żądania i konkretnej osoby. Revolut nie opublikował pełnej zbiorczej listy dla wszystkich poszkodowanych.
Tego rodzaju dane mają wartość także po zakończeniu samego incydentu. Dane identyfikacyjne, szczegóły rachunku i historia aktywności mogą ułatwiać późniejsze podszywanie się pod bank, urząd, dział bezpieczeństwa albo pracownika obsługi klienta. Oszust może dzięki nim przygotować wiadomość, która zawiera prawdziwe informacje o odbiorcy.
Czego nadal nie wiadomo
Nowe ustalenia zamykają część wcześniejszych niewiadomych, ale nie wszystkie.
Publicznie potwierdzono kompromitację adresu PEC związanego z prefekturą Reggio Calabria, jednak dostępne źródła nie opisują jeszcze dokładnej technicznej metody przejęcia tego konta. Nie należy więc dopowiadać, czy przyczyną było przejęcie hasła, sesji, urządzenia, błąd administracyjny czy inny mechanizm.
Nie ma również kompletnej, publicznej macierzy pokazującej, które kategorie danych ujawniono każdemu z 680 klientów. Lista obejmująca dokumenty tożsamości, dane kontaktowe, IBAN, wyciągi i historię transakcji pochodzi z zawiadomień i relacji medialnych, a zakres mógł różnić się między osobami.
Nie jest też niezależnie potwierdzone, że grupa publicznie przypisująca sobie odpowiedzialność za incydent rzeczywiście przeprowadziła wszystkie opisane działania ani że dysponuje pełnym zbiorem danych, którym groziła. Stanowisko Revoluta cytowane przez Reutersa mówi o braku bezpośredniego kontaktu i bezpośredniego żądania ze strony tej grupy.
Dlatego nadal nie należy opisywać sprawy jako włamania do systemów Revoluta. Potwierdzony rdzeń incydentu to nieuprawnione ujawnienie danych po fałszywych żądaniach z przejętego urzędowego kanału.
Prawdziwa domena nie oznacza autentycznego żądania
Zespoły bezpieczeństwa często uczą pracowników, by sprawdzali domenę nadawcy. To nadal dobra kontrola, ale ten incydent pokazuje jej granicę. Prawidłowa domena mówi coś o kanale komunikacji, lecz nie potwierdza tożsamości i uprawnień osoby stojącej za konkretną prośbą.
Podobny problem pojawia się, gdy przestępca wykorzystuje zaufaną usługę albo legalną infrastrukturę. Opisywaliśmy to w materiale o phishingu wykorzystującym Amazon S3: reputacja platformy nie przenosi się automatycznie na bezpieczeństwo treści, która jest przez nią dostarczana.
Osobny mechanizm przedstawia artykuł o tym, dlaczego część zaawansowanych kampanii przechodzi kontrole DMARC. DMARC pomaga domenie określić zasady postępowania z wiadomościami, które nie przechodzą odpowiednich kontroli uwierzytelniania i zgodności. Nie rozwiązuje jednak problemu legalnego konta lub infrastruktury używanej przez osobę nieuprawnioną.
Podstawy rozpoznawania manipulacji i fałszywych próśb opisujemy szerzej w poradniku co to jest phishing i jak go rozpoznać.
Jak weryfikować żądania o dane klientów
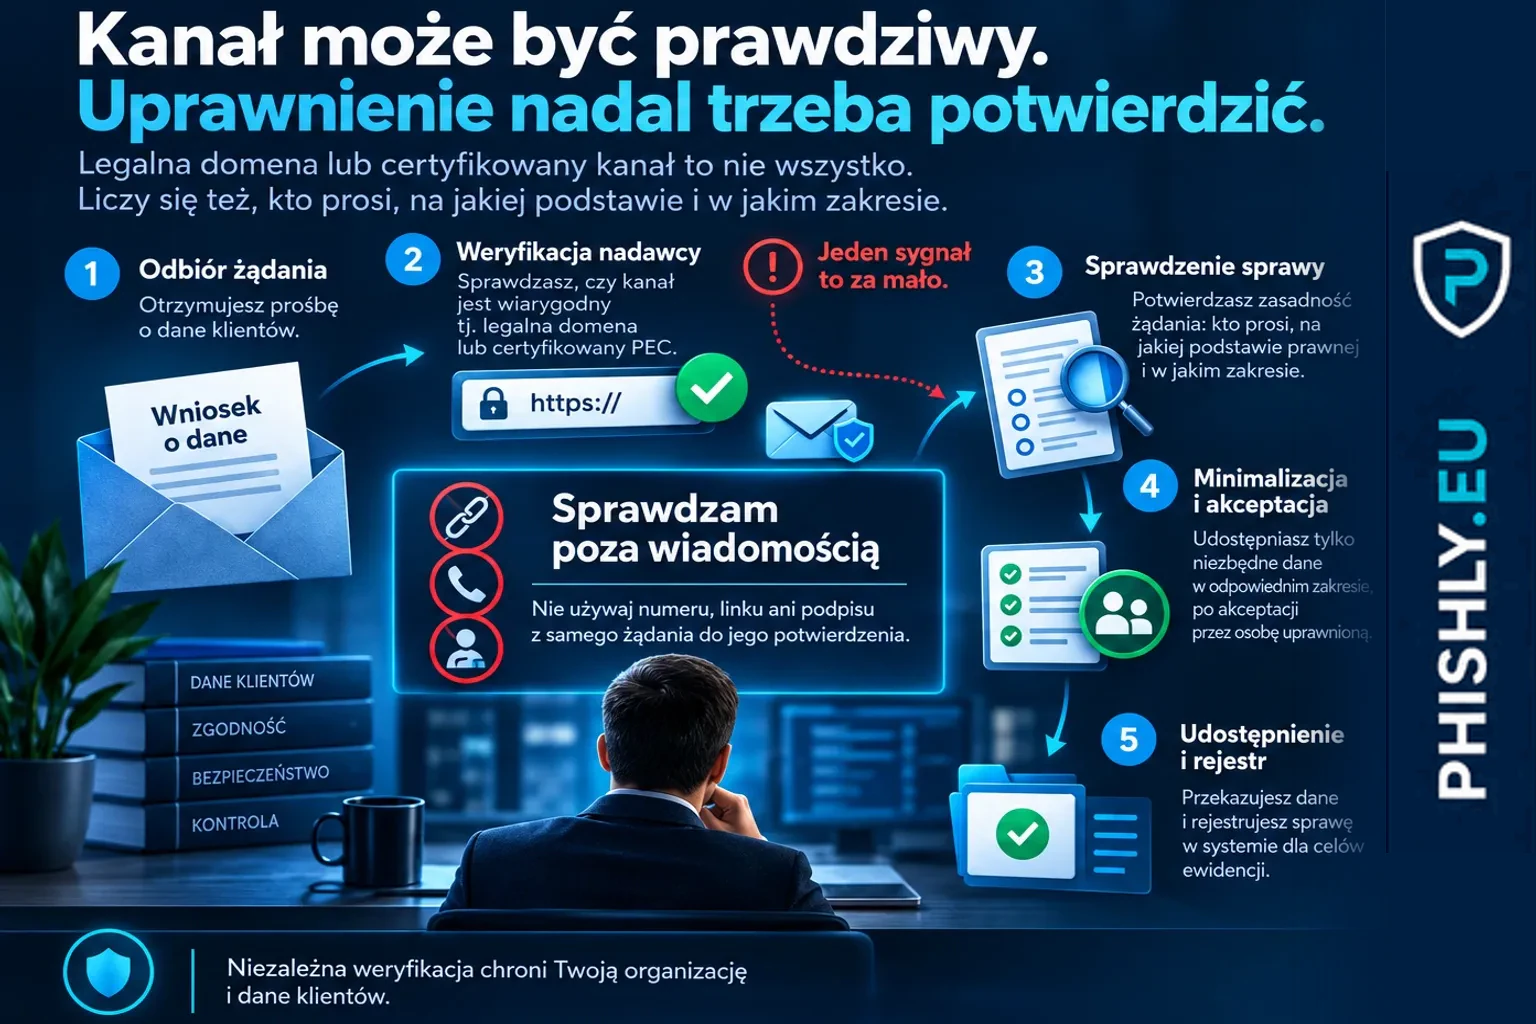
W organizacji przetwarzającej dane klientów decyzja o ich ujawnieniu nie powinna zależeć od jednego sygnału, takiego jak domena nadawcy. Szczególnie ważne są żądania od organów publicznych, regulatorów, kancelarii, banków i partnerów, ponieważ mogą dotyczyć bardzo szerokiego zakresu informacji.
Pomagają między innymi następujące kontrole:
- Zdefiniowany kanał przyjmowania żądań. Organizacja powinna wiedzieć, przez jakie portale, skrzynki i procedury przyjmuje wnioski o poufne informacje.
- Niezależne potwierdzenie nadawcy. Weryfikacja powinna korzystać z danych kontaktowych znajdujących się w zaufanym katalogu lub oficjalnym serwisie, a nie z telefonu, linku lub podpisu zawartego w otrzymanej wiadomości.
- Sprawdzenie podstawy i zakresu. Numer sprawy, podstawa prawna, właściwość organu oraz zakres żądanych danych powinny być ocenione przed eksportem informacji.
- Zasada drugiej pary oczu. Udostępnienie dokumentów tożsamości, historii rachunku lub większego zbioru danych warto objąć dodatkową autoryzacją.
- Minimalizacja danych. Nawet prawidłowe żądanie nie uzasadnia przekazania informacji szerszych niż wymagane.
- Rejestr i możliwość eskalacji. Nietypowe żądanie powinno pozostawiać ślad audytowy i mieć prostą ścieżkę przekazania do zespołu prawnego, bezpieczeństwa lub osoby odpowiedzialnej za ochronę danych.
Te zabezpieczenia ograniczają zależność od oceny jednego pracownika pod presją czasu i od wyglądu pojedynczej wiadomości.
Co incydent oznacza dla klientów Revoluta
Osoba, która otrzymała od Revoluta zawiadomienie o naruszeniu, powinna traktować je jako sygnał podwyższonego ryzyka wtórnego phishingu i podszywania się. Ujawnione informacje mogą posłużyć do uwiarygodnienia kolejnego kontaktu.
Podejrzana może być na przykład wiadomość o „dodatkowej weryfikacji po wycieku”, telefon od rzekomego zespołu bezpieczeństwa albo prośba o przeniesienie środków na „bezpieczne konto”. Sam fakt, że rozmówca zna adres, datę urodzenia, IBAN lub fragment historii transakcji, nie potwierdza jego tożsamości.
Kontakt dotyczący rachunku najlepiej rozpoczynać samodzielnie przez oficjalną aplikację lub kanały podane przez Revolut, zamiast odpowiadać na niespodziewaną wiadomość. Warto też zwracać uwagę na nietypowe logowania, operacje i nowe próby pozyskania dokumentów lub kodów uwierzytelniających.
Co z tego wynika dla firm finansowych
Sektor finansowy ma dużą liczbę procesów, w których pracownik musi szybko odróżnić prawidłowy kontakt od próby podszycia się: żądania organów, dyspozycje klientów, reklamacje, reset dostępu, prośby partnerów czy zgłoszenia dotyczące transakcji.
Dlatego szkolenie pracownika tylko z rozpoznawania literówki w domenie nie wystarcza. Scenariusz powinien sprawdzać także, czy osoba zna właściwy proces weryfikacji i potrafi przerwać obsługę żądania, gdy nie można niezależnie potwierdzić nadawcy.
Na stronie PHISHLY dla sektora finansowego opisujemy scenariusze dopasowane do procesów bankowych, płatniczych i regulowanych. Organizacje, które chcą mierzyć zachowanie pracowników w kontrolowanych warunkach, mogą wykorzystać testy phishingowe dla firm do sprawdzenia nie tylko kliknięcia w link, ale także reakcji na wiarygodnie wyglądające prośby o dane, logowanie lub wykonanie nietypowej procedury.
Granica technicznego zaufania
Incydent Revoluta przypomina, że sygnały techniczne i proceduralne odpowiadają na różne pytania. Domena może być legalna. Wiadomość może przejść mechanizmy ochrony poczty. Nadawca może znać język używany przez prawdziwą instytucję. Żaden z tych elementów samodzielnie nie potwierdza jednak, że dana osoba ma prawo otrzymać konkretny zestaw danych.
Dobrze zaprojektowany proces zakłada możliwość przejęcia jednego z sygnałów zaufania i wymaga drugiego, niezależnego potwierdzenia przed wykonaniem czynności o wysokim skutku. W przypadku żądania o dane klientów tym drugim krokiem może być kontakt przez wcześniej znany kanał, weryfikacja w oficjalnym portalu, potwierdzenie numeru sprawy albo autoryzacja przez kolejną osobę.
To właśnie na tym poziomie organizacja może ograniczyć skutki socjotechniki, nawet gdy wiadomość nie zawiera typowych oznak fałszerstwa.
Najczęstsze pytania
Czy doszło do włamania do systemów Revoluta?
Dostępne źródła tego nie potwierdzają. Revolut opisuje zdarzenie jako zewnętrzne oszustwo polegające na wykorzystaniu przejętego urzędowego kanału do składania fałszywych żądań. Reuters podał 16 września, że według źródła zaznajomionego ze sprawą infrastruktura, bazy danych i konta klientów Revoluta nie zostały przejęte.
Ilu klientów Revoluta dotyczył incydent?
W odpowiedzi włoskiego resortu spraw wewnętrznych z 18 września podano, że Revolut przekazał dane 680 klientów, w tym 8 włoskich. Reuters dwa dni wcześniej opisywał skalę jako około 680 klientów. Liczba ta nie oznacza, że każdej osobie ujawniono identyczny zestaw informacji.
Skąd wysyłano fałszywe żądania o dane?
Włoskie źródła publiczne powiązały incydent z przejętym adresem PEC, czyli certyfikowanej poczty elektronicznej, związanym z prefekturą Reggio Calabria. Włoski CSIRT miał potwierdzić kompromitację na podstawie próbki wiadomości przekazanej przez Revolut.
Czy napastnicy zażądali od Revoluta 3 mln dolarów?
Financial Times opisał publiczne ultimatum grupy przypisującej sobie odpowiedzialność za incydent. Revolut przekazał Reutersowi, że nie otrzymał od tej grupy bezpośredniego kontaktu ani żądania. Publiczna groźba i bezpośrednie żądanie skierowane do firmy nie są tym samym.
Co powinien zrobić klient, który dostał od Revoluta informację o naruszeniu?
Należy korzystać z instrukcji przekazanych oficjalnie przez Revolut, uważać na wtórne próby wyłudzenia wykorzystujące ujawnione dane i weryfikować nietypowe kontakty przez znane, oficjalne kanały. Podejrzanych wiadomości nie należy obsługiwać przez linki lub numery podane w samej wiadomości.
Źródła
- Reuters - Revolut confirms sensitive customer data breach, falling for fake government requests — Główne źródło z 12 września 2026. Potwierdza nieuprawnione ujawnienie poufnych danych po fałszywych żądaniach wysłanych z adresu w legalnej domenie instytucji publicznej oraz stanowisko Revoluta, że jego systemy i środki klientów pozostały bezpieczne.
- Reuters - Revolut says no direct demand received over alleged data breach — Aktualizacja z 16 września 2026. Reuters podaje, że incydent dotyczył około 680 klientów i że według źródła zaznajomionego ze sprawą nie przejęto infrastruktury, baz danych ani kont klientów Revoluta. Spółka przekazała Reutersowi, że nie otrzymała bezpośredniego kontaktu ani żądania okupu od grupy przypisującej sobie odpowiedzialność.
- Rai News - Caso Revolut, Viminale: su 680 utenti coinvolti, 8 sono italiani — Materiał z 18 września 2026 relacjonuje odpowiedź włoskiego resortu spraw wewnętrznych na interpelację parlamentarną. Według tej odpowiedzi Revolut przekazał dane 680 klientów, w tym 8 włoskich, a włoski CSIRT potwierdził kompromitację adresu certyfikowanej poczty PEC związanego z prefekturą Reggio Calabria na podstawie próbki wiadomości przekazanej przez Revolut.
- ANSA - Italian postal police probe Revolut customer data breach — Włoska agencja prasowa opisuje dochodzenie policji pocztowej i wskazuje, że żądania miały pochodzić z certyfikowanego konta PEC powiązanego z prefekturą Reggio Calabria.
- Financial Times - Hackers demand Revolut pay $3mn ransom after data breach — Financial Times opisał publiczne ultimatum grupy przypisującej sobie odpowiedzialność za incydent i żądającej 3 mln dolarów. To źródło służy wyłącznie do opisania publicznego twierdzenia grupy; stanowisko Revoluta o braku bezpośredniego kontaktu lub żądania opieramy na Reutersie.
- TechCrunch - Revolut confirms customer data breach through fake government requests — Źródło uzupełniające opisujące stanowisko Revoluta, blokadę użytego adresu, zawiadomienie właściwej instytucji, organów ścigania i regulatorów oraz kontakt z osobami dotkniętymi incydentem.
- The Block - Revolut says customer KYC, Bitcoin transaction data exposed after fake request from gov’t domain — Źródło opisujące zakres danych wymieniony w zawiadomieniach otrzymanych przez część klientów. Kategorie należy traktować jako potencjalnie ujawnione, a nie jako identyczny zakres dla każdej osoby.
- Revolut - Informacje dotyczące prywatności klientów — Oficjalny opis kategorii danych przetwarzanych przez Revolut oraz zasad udostępniania danych organom publicznym, gdy istnieje odpowiednia podstawa prawna.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.