KNF: zalecenia dotyczące bezpieczeństwa SaaS z 5 października
UKNF zaleca przegląd bezpieczeństwa SaaS po atakach na dostawców. Sprawdź ryzyko przejętych kont, tokenów API i integracji oraz działania dla firm w Polsce.
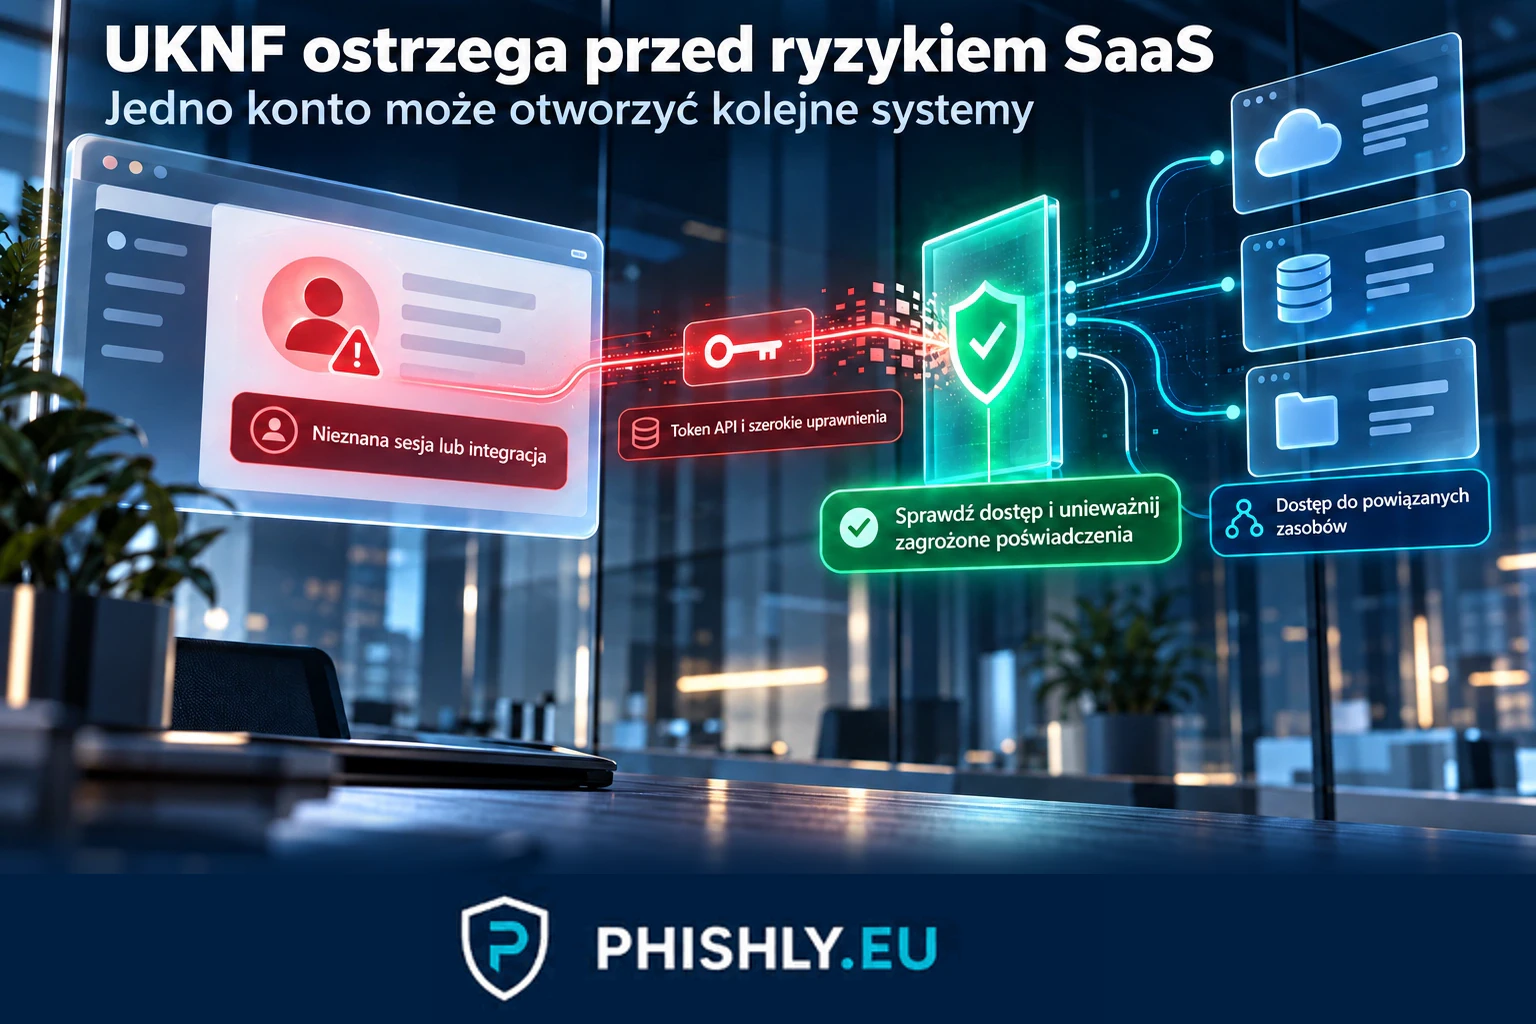
KNF: zalecenia dotyczące bezpieczeństwa SaaS z 5 października
5 października 2026 r. Urząd Komisji Nadzoru Finansowego (UKNF) zalecił polskim podmiotom rynku finansowego przegląd bezpieczeństwa usług SaaS, czyli aplikacji udostępnianych przez dostawców przez internet. Powodem są obserwowane ataki na dostawców i naruszenia danych. Organizacje powinny przejrzeć konta, uprawnienia i integracje oraz ustalić, do jakich zasobów może prowadzić dostęp uzyskany za pomocą przejętych poświadczeń.
Co zaleca UKNF po atakach na dostawców SaaS
Dokument UKNF wymienia przegląd wykorzystywanych aplikacji, danych przekazanych dostawcom, kont technicznych, uprawnień administratorów i połączeń z innymi systemami. Zalecenia dotyczą także podmiotów finansowych objętych rozporządzeniem DORA o cyfrowej odporności operacyjnej.
UKNF przywołuje komunikaty o incydentach MyDr, Qbusoft/Medyc i Fakturowni. Samo zalecenie nie wskazuje jednej nowej kampanii wysyłającej wiadomości do klientów banków. Opisywanym zagrożeniem jest możliwość wykorzystania przejętej usługi lub poświadczeń do dostępu do kolejnych zasobów firmy.
Jak może wyglądać sygnał przejęcia konta
Przykład sytuacji do sprawdzenia, a nie wiadomość z potwierdzonej kampanii:
„Wykryto nowe logowanie do firmowego systemu SaaS i autoryzację aplikacji zewnętrznej. Sprawdź aktywność konta w panelu bezpieczeństwa”.
Taki sygnał ilustruje ryzyko, które UKNF zaleca uwzględnić przy przeglądzie kont, uprawnień i połączeń między aplikacjami.
Co sprawdzić w usługach i integracjach SaaS
W analizie phishingu przez powiadomienia GitHub i Jira opisaliśmy, jak zaufana platforma może przenosić niebezpieczne komunikaty. Rekomendacja UKNF każe spojrzeć dalej: co napastnik mógłby zrobić, gdyby miał już dostęp do konta albo integracji.
W ramach przeglądu należy ustalić, jakie konta techniczne, tokeny dostępu i klucze API są używane przez integracje oraz jaki zakres dostępu mają połączone aplikacje. Tokeny dostępu i klucze API to poświadczenia, dzięki którym te aplikacje mogą potwierdzać swoją tożsamość i uzyskiwać dostęp do innych usług. UKNF zaleca wyłączenie nieużywanych integracji, ograniczenie dostępów do niezbędnego zakresu, wieloskładnikowe uwierzytelnianie kont administracyjnych oraz możliwość unieważnienia sesji i poświadczeń. Podobny problem z zaufaniem do przechowywanych informacji opisuje wyciek danych z Fakturowni.
Co zrobić po nieoczekiwanym powiadomieniu
UKNF zaleca podmiotom rynku finansowego przegląd kont, połączeń między usługami i uprawnień integracji oraz przygotowanie możliwości unieważnienia sesji i poświadczeń.
Co zrobić po podejrzeniu przejęcia konta lub poświadczeń
W razie podejrzenia przejęcia konta lub poświadczeń zmień zagrożone hasło i włącz uwierzytelnianie dwuskładnikowe. UKNF zaleca podmiotom rynku finansowego zapewnienie możliwości unieważnienia zagrożonych sesji i poświadczeń oraz przegląd uprawnień integracji.
Naruszenia u zewnętrznych dostawców mogą dotyczyć wielu użytkowników: pokazują to również ustalenia UODO dotyczące wycieku MyDr.
Czego nie robić
Nie zakładaj, że powiadomienie jest bezpieczne tylko dlatego, że pochodzi ze znanej aplikacji. Nie zatwierdzaj nowego dostępu bez sprawdzenia, komu i do czego go przyznajesz; nie pozostawiaj aktywnych kluczy integracji, której firma już nie używa.
Jak działa phishing wykorzystujący usługi SaaS
Phishing może skłonić pracownika do ujawnienia hasła lub zatwierdzenia nieuprawnionego dostępu; w usługach SaaS skutki mogą obejmować także połączone aplikacje. Dlatego UKNF zwraca uwagę na ochronę poświadczeń, ograniczanie uprawnień i możliwość szybkiego odcięcia integracji.
Najczęstsze pytania
Co zalecił UKNF 5 października 2026 r. w sprawie usług SaaS?
Przegląd wykorzystywanych usług SaaS, powierzanych danych, uprawnień, integracji oraz ryzyka dostawców ICT.
Czy rekomendacja KNF dotycząca SaaS oznacza, że zaatakowano mój bank?
Nie. Rekomendacja dotyczy ryzyka dla sektora finansowego po obserwowanych atakach na dostawców; nie identyfikuje jednego zaatakowanego polskiego banku.
Co zrobić, gdy zauważę nieznane logowanie lub integrację w firmowym systemie SaaS?
UKNF zaleca podmiotom rynku finansowego przegląd kont i uprawnień, integracji, tokenów oraz kluczy API, a także zapewnienie możliwości odcięcia dostępu.
Jakie konta, uprawnienia i poświadczenia trzeba sprawdzić po ostrzeżeniu UKNF?
Zweryfikuj konta administracyjne i techniczne, zakres uprawnień integracji, tokeny i klucze API, sesje oraz możliwość szybkiego odłączenia dostępu.
Źródła
- UKNF — rekomendacje dla podmiotów rynku finansowego — Komunikat UKNF z 5 października 2026 r. o przeglądzie bezpieczeństwa SaaS.
- UKNF — rekomendacje dotyczące SaaS i dostawców ICT (PDF) — Oficjalny dokument UKNF o kontach, tokenach, uprawnieniach i reagowaniu.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.