Menedżer haseł – co to jest, jak działa i czy jest bezpieczny
Menedżer haseł: sprawdź, jak działa, jak ogranicza skutki wycieku haseł i phishingu, jak wybrać rozwiązanie w firmie oraz co zrobić po błędzie.
TL;DR
Menedżer haseł to aplikacja lub usługa, która tworzy, przechowuje i uzupełnia unikalne dane logowania w zaszyfrowanym sejfie. Użytkownik zapamiętuje głównie hasło główne lub odblokowuje sejf inną metodą, a narzędzie pomaga używać innego hasła w każdym serwisie, ograniczać skutki wycieków i zauważać część fałszywych stron logowania.
Największa korzyść nie polega na „schowaniu wszystkich haseł w jednym miejscu”, lecz na odejściu od powtarzania tego samego hasła. Jeżeli jedno konto wycieknie, unikalne hasła utrudniają wykorzystanie tego samego sekretu w innych usługach. Menedżer nie usuwa jednak ryzyka phishingu: jego hasło główne, proces odzyskiwania i urządzenia również mogą stać się celem.
Czym jest menedżer haseł i co naprawdę przechowuje
Menedżer haseł prowadzi zaszyfrowany sejf z danymi potrzebnymi do logowania. Zależnie od rozwiązania mogą to być nazwy użytkowników, hasła, klucze dostępu, kody jednorazowe, notatki lub inne sekrety. Najważniejszą funkcją pozostaje jednak możliwość używania innego, losowego hasła w każdym serwisie bez konieczności zapamiętywania wszystkich ciągów znaków.
Gdy zakładasz nowe konto, menedżer może wygenerować hasło i zapisać je razem z adresem usługi. Przy kolejnym wejściu rozpoznaje stronę i proponuje właściwe dane. W rozwiązaniach synchronizowanych sejf może być dostępny na kilku zatwierdzonych urządzeniach, na przykład komputerze i telefonie.
Dostęp do sejfu bywa chroniony hasłem głównym, uwierzytelnieniem urządzenia, biometrią lub inną metodą przewidzianą przez dane rozwiązanie. Hasło główne zasługuje na szczególną ochronę: powinno być unikalne i nie może być kopiowane do innych kont. Tam, gdzie menedżer obsługuje dodatkowe uwierzytelnianie, warto je włączyć.
Menedżer nie jest kopią strony, do której się logujesz. Zmiana wpisu w sejfie nie zawsze zmienia hasło w samej usłudze. Przy zmianie hasła trzeba najpierw wykonać zmianę w prawdziwym serwisie, a potem upewnić się, że menedżer zapisał nową wartość.
Jak działa menedżer haseł krok po kroku — i gdzie atakujący próbuje go obejść
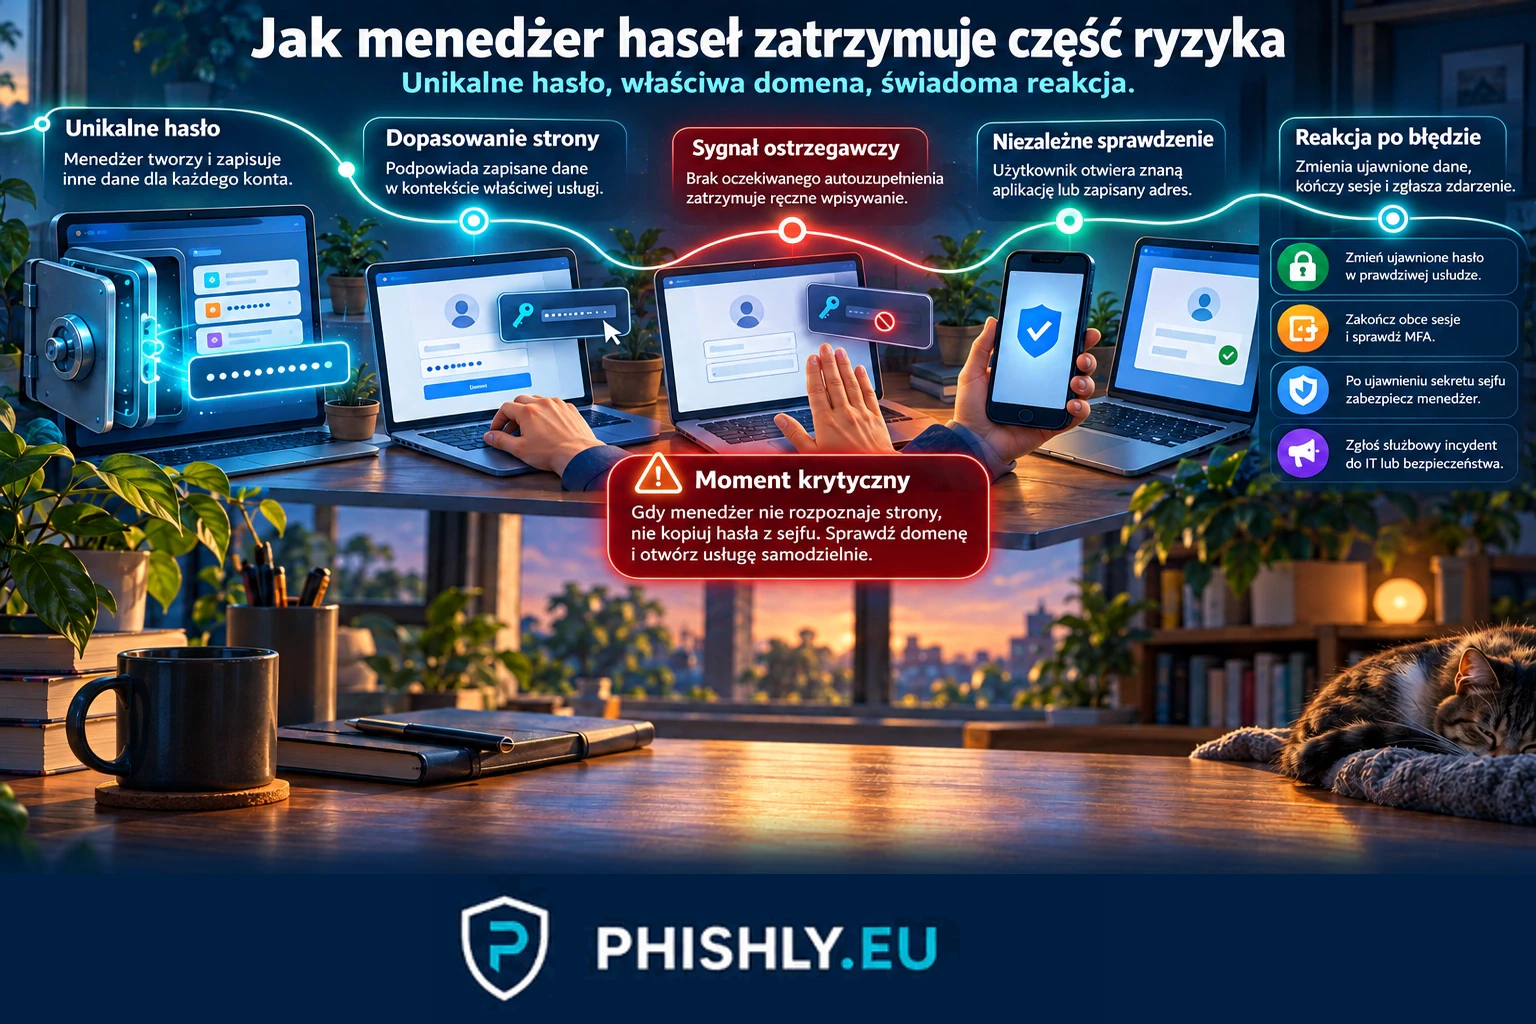
1. Użytkownik zapisuje unikalne dane dla konkretnej usługi. Menedżer kojarzy wpis z adresem strony lub aplikacją. Z punktu widzenia atakującego problemem jest to, że przejęcie jednego hasła nie daje automatycznie hasła do kolejnych serwisów. Punkt zatrzymania: firma i pracownik nie powtarzają haseł między pocztą, systemem kadrowym, księgowością, portalem dostawcy i innymi usługami.
2. Atakujący wybiera konto, które daje użyteczny dostęp. Może interesować go poczta, konto administratora, system HR, portal księgowy albo konto osoby zatwierdzającej płatności. Nie potrzebuje instrukcji technicznej, aby wykorzystać to, co firma sama ujawnia o rolach i procesach. Punkt zatrzymania: ograniczenie zbędnych informacji o uprawnieniach oraz dodatkowe zabezpieczenia kont o większym znaczeniu zmniejszają wartość pojedynczej próby.
3. Tworzy wiarygodny powód do logowania. Pretekstem może być rzekomy dokument od dostawcy, komunikat działu IT, zmiana danych w HR albo pilna wiadomość przypominająca polecenie od prezesa. Atakujący liczy na to, że odbiorca przejdzie do logowania z wiadomości zamiast otworzyć usługę samodzielnie. Punkt zatrzymania: użytkownik uruchamia znaną aplikację, korzysta z zapisanej zakładki albo wpisuje znany adres bez używania odnośnika z wiadomości.
4. Fałszywa strona próbuje skłonić do ręcznego wpisania danych. Jeśli domena nie pasuje do wpisu zapisanego w menedżerze, narzędzie może nie zaproponować hasła. To nie jest dowód, że strona jest fałszywa, ale jest dobrym powodem, aby nie „naprawiać” sytuacji przez kopiowanie hasła z sejfu. Punkt zatrzymania: brak oczekiwanego autouzupełnienia uruchamia sprawdzenie domeny i wejście do usługi niezależną drogą.
5. Celem może stać się sam menedżer. Wiadomość może sugerować problem z synchronizacją, odzyskaniem konta, nowym urządzeniem albo bezpieczeństwem sejfu. Atakujący liczy wtedy na podanie hasła głównego, PIN-u lub innego sekretu pozwalającego otworzyć szerszy zbiór danych. Punkt zatrzymania: użytkownik nie podaje sekretów menedżera po przejściu z wiadomości i otwiera jego aplikację lub ustawienia samodzielnie.
6. Po zdobyciu danych napastnik próbuje wykorzystać dostęp. Może zalogować się do przejętego konta, czytać pocztę, zmieniać metody odzyskiwania, używać konta do dalszych wiadomości lub szukać dostępu do innych systemów. Unikalne hasła ograniczają rozprzestrzenianie się skutków, a MFA, klucze dostępu, alerty logowania i szybkie unieważnienie sesji mogą zatrzymać kolejny etap. Punkt zatrzymania: po podejrzeniu ujawnienia danych pracownik zgłasza zdarzenie od razu, a administrator zabezpiecza właściwe konto i sprawdza jego sesje.
Rodzaje menedżerów haseł i przykłady spotykane w Polsce
Menedżer w przeglądarce lub systemie. Chrome i Android oferują Menedżera haseł Google, Microsoft Edge ma własny menedżer, a urządzenia Apple mają aplikację Hasła i pęk kluczy iCloud. Takie rozwiązania są blisko urządzenia i przeglądarki, więc łatwo zacząć z nich korzystać i synchronizować dane między urządzeniami tego samego ekosystemu.
Osobna usługa wieloplatformowa. Rozwiązania takie jak Bitwarden czy 1Password działają jako osobne aplikacje i rozszerzenia, często na wielu systemach. W wersjach firmowych mogą dodawać funkcje administracyjne, zarządzanie użytkownikami, odzyskiwanie dostępu i kontrolowane udostępnianie wpisów.
Lokalny sejf. Narzędzia z rodziny KeePass przechowują bazę haseł w pliku kontrolowanym przez użytkownika lub organizację. Dają większą kontrolę nad miejscem przechowywania, ale wymagają świadomego rozwiązania kopii zapasowych, synchronizacji i odzyskiwania.
Nie ma jednego modelu dobrego dla każdej firmy. Dla pracownika najważniejsze jest, aby wiedzieć który menedżer jest zatwierdzony do haseł służbowych, jak uzyskać dostęp po utracie urządzenia i jak bezpiecznie udostępniać hasło zespołowe bez wysyłania go w e-mailu lub komunikatorze.
Co menedżer haseł zmienia po wycieku danych
Załóżmy, że pracownik ma konta w portalu dostawcy, poczcie, systemie kadrowym i aplikacji do rozliczeń. Jeżeli we wszystkich miejscach używa tego samego hasła, wyciek z jednego serwisu może umożliwić próby użycia tej samej pary login–hasło w pozostałych. Takie automatyczne sprawdzanie wykradzionych danych w innych usługach nazywa się credential stuffing, czyli ponownym użyciem przejętych danych logowania.
Menedżer haseł zmienia ten scenariusz przez generowanie unikalnych wartości. Wyciek hasła z portalu dostawcy nadal wymaga jego zmiany w tym portalu, ale to samo hasło nie powinno pasować do poczty czy systemu HR. To właśnie ograniczenie ponownego użycia jest jednym z najważniejszych powodów stosowania menedżera.
Jeżeli menedżer ostrzega, że zapisane hasło pojawiło się w znanym wycieku, nie oznacza to automatycznie przejęcia wszystkich kont. Trzeba zmienić wskazane hasło w prawdziwej usłudze, sprawdzić aktywne sesje i upewnić się, że nie było ono wcześniej powtarzane.
Inaczej wygląda sytuacja, gdy ujawnione zostanie hasło główne do sejfu lub napastnik uzyska dostęp do zatwierdzonego urządzenia i sejfu. Wtedy potencjalny zakres jest większy, bo zagrożony może być cały zbiór zapisanych danych. Fałszywy e-mail podszywający się pod LastPass Support pokazuje realny przypadek, w którym phishing celował właśnie w hasło główne do menedżera.
Dlaczego phishing nadal może zadziałać mimo menedżera haseł
Menedżer ogranicza część błędów, ale nie podejmuje wszystkich decyzji za człowieka. Atakujący próbuje więc skłonić użytkownika do obejścia tego, co normalnie stanowiłoby sygnał ostrzegawczy.
Presja i poczucie pilności. Księgowa dostaje wiadomość o fakturze wymagającej ponownego logowania przed końcem dnia. Menedżer nie podpowiada hasła, lecz pośpiech może skłonić ją do otwarcia sejfu i ręcznego skopiowania danych.
Autorytet. Pracownik HR widzi prośbę wyglądającą jak komunikat od administratora o „weryfikacji konta”. Ponieważ temat dotyczy bezpieczeństwa, może uznać dodatkowe pytanie o hasło lub PIN za normalną część procesu.
Nawyk. Osoba z IT loguje się wiele razy dziennie. Nietypowy ekran może nie wywołać refleksji, jeśli użytkownik traktuje logowanie jak serię automatycznych kliknięć.
Wiarygodny kontekst biznesowy. Dostawca przesyła dokument, który wygląda jak kontynuacja prawdziwej współpracy. W incydencie z przejętą skrzynką kontrahenta i plikiem PDF sama wiadomość pochodziła z rzeczywistego konta partnera, a ryzyko pojawiało się dopiero przy przejściu do obcej strony logowania.
Frustracja, gdy coś „nie działa”. Brak autouzupełnienia jest łatwo zinterpretować jako awarię. To krytyczny moment: zamiast ręcznie wkleić hasło, użytkownik powinien sprawdzić domenę i otworzyć usługę znaną drogą.
Phishing może też próbować zebrać więcej niż samo hasło. Kampania Diesel Vortex wymierzona w logistykę prowadziła do klonów portali, które zbierały dane logowania, a w części wariantów również kody MFA. Menedżer haseł nie zastępuje więc sprawdzenia strony ani dodatkowych zabezpieczeń konta.
Jak rozpoznać, że logowanie lub menedżer zachowują się nietypowo
Nie każdy problem z autouzupełnieniem oznacza atak. Zmiana domeny, nowa aplikacja lub błąd rozszerzenia też mogą spowodować brak podpowiedzi. Sygnały warto oceniać łącznie:
- menedżer zwykle uzupełnia dane w tej usłudze, ale po wejściu z wiadomości nagle tego nie robi;
- domena różni się od adresu używanego wcześniej albo strona pojawiła się po nietypowym przekierowaniu;
- wiadomość prosi o zalogowanie mimo że sam nie rozpocząłeś żadnej czynności;
- ekran żąda hasła głównego, PIN-u, kodu odzyskiwania lub potwierdzenia nowego urządzenia w kontekście narzuconym przez e-mail, SMS lub komunikator;
- ktoś podający się za wsparcie techniczne prosi o ujawnienie sekretu z menedżera;
- aby „naprawić” logowanie, musisz ręcznie otworzyć sejf, skopiować hasło i wkleić je do strony, której menedżer nie rozpoznaje;
- pojawia się nieoczekiwane powiadomienie o nowym urządzeniu, eksporcie danych, zmianie odzyskiwania albo nowej sesji.
Bezpieczna reakcja jest prosta do zapamiętania: przerwij ścieżkę, którą narzuciła wiadomość. Otwórz usługę z aplikacji, zapisanej zakładki lub wcześniej znanego adresu. Jeśli dotyczy to pracy, zgłoś nietypową prośbę do działu IT lub bezpieczeństwa przez firmowy system zgłoszeń, numer z katalogu pracowników albo inny ustalony kanał, którego nie podał nadawca podejrzanej wiadomości.
Co zrobić od razu po kliknięciu, odpowiedzi, płatności lub podaniu hasła
Kliknąłeś link, ale niczego nie podałeś. Zamknij stronę i nie wracaj do niej z tej wiadomości. Zgłoś adres zespołowi IT lub bezpieczeństwa, jeśli sytuacja dotyczy pracy. Samo kliknięcie nie oznacza automatycznie utraty sejfu, ale nie jest powodem, aby kontynuować.
Odpowiedziałeś na wiadomość. Przerwij rozmowę, jeżeli nadawca zaczyna prosić o logowanie, eksport sejfu, kod, hasło, plik albo zmianę płatności. Jeśli wiadomość dotyczyła osoby w firmie, zweryfikuj prośbę pod numerem z firmowego katalogu lub w znanym komunikatorze, rozpoczynając nową rozmowę.
Podałeś hasło do jednego konta. Otwórz prawdziwą usługę samodzielnie i zmień ujawnione hasło. Zakończ nieznane sesje, sprawdź metody odzyskiwania i MFA. Jeśli to hasło było kiedyś używane także w innych usługach, zmień je również tam i zastąp unikalnymi hasłami z menedżera.
Podałeś hasło główne, PIN albo sekret odzyskiwania menedżera. Nie próbuj naprawiać sytuacji przez link, który doprowadził do błędu. Z zaufanego urządzenia otwórz menedżer własną drogą, zmień sekret główny, zakończ obce sesje i usuń nieznane urządzenia, jeśli rozwiązanie na to pozwala. W firmie natychmiast poinformuj administratora menedżera i zespół bezpieczeństwa; trzeba ustalić, które zapisane konta wymagają zmiany i czy ktoś uzyskał dostęp do sejfu.
Wykonałeś płatność po wiadomości, która prowadziła do logowania lub zmiany danych kontrahenta. Skontaktuj się z bankiem przez aplikację lub numer zapisany na karcie i zgłoś podejrzaną operację. Równolegle poinformuj dział finansowy i bezpieczeństwa, zachowaj wiadomość oraz potwierdzenie transakcji. Samo zmienienie hasła nie cofnie płatności.
Zainstalowałeś program lub rozszerzenie z podejrzanej strony. Przestań używać urządzenia do logowania do sejfu i skontaktuj się z firmowym IT lub bezpieczeństwem. Jeżeli urządzenie mogło zostać przejęte, zmiany haseł wykonuj dopiero z zaufanego urządzenia, aby nowych danych nie ujawnić ponownie.
Jak firma powinna wdrożyć menedżer haseł i ćwiczyć zachowanie pracowników
Samo kupienie licencji nie rozwiązuje problemu. Organizacja musi ustalić, gdzie trafiają hasła służbowe, kto zarządza dostępem i co dzieje się po odejściu pracownika albo utracie urządzenia.
Praktyczny model obejmuje:
- jeden zatwierdzony sposób przechowywania haseł służbowych zamiast prywatnych notatek, arkuszy i przypadkowych menedżerów;
- indywidualne konta użytkowników zamiast wspólnego hasła głównego dla zespołu;
- kontrolowane udostępnianie wpisów do wspólnych usług bez wysyłania sekretu w e-mailu lub komunikatorze;
- dodatkowe uwierzytelnianie do menedżera i kont o wysokim znaczeniu, a tam gdzie to możliwe także metody bardziej odporne na phishing, takie jak klucze dostępu;
- jasny proces odzyskiwania dostępu i usuwania urządzeń, który pracownik zna zanim wystąpi awaria;
- szybkie odbieranie dostępu po zmianie roli lub odejściu z firmy;
- aktualizowanie przeglądarek, systemów i aplikacji menedżera, bo sejf działa na konkretnym urządzeniu i w konkretnym środowisku;
- alerty o nowych logowaniach, zmianach odzyskiwania i naruszonych hasłach, jeśli wybrane rozwiązanie je udostępnia.
Edukacja powinna ćwiczyć moment decyzji, a nie tylko znajomość definicji. W kontrolowanym scenariuszu można sprawdzić, czy osoba z księgowości po wiadomości od „dostawcy” ręcznie wklei hasło, gdy menedżer go nie podpowie; czy HR zweryfikuje nieoczekiwane logowanie; czy IT odrzuci prośbę o sekret odzyskiwania; oraz czy osoba otrzymująca pilne polecenie „od prezesa” przerwie proces i sprawdzi żądanie innym kanałem.
W PHISHLY testy phishingowe dla firm mogą sprawdzić właśnie taki moment decyzji, a program security awareness łączy ćwiczenia z edukacją. Wynik powinien pokazywać nie tylko kliknięcie, ale również zatrzymanie działania, niezależną weryfikację i zgłoszenie. To te zachowania ograniczają skutki sytuacji, w której techniczne ostrzeżenie zostało zignorowane.
Mity i częste błędy przy korzystaniu z menedżera haseł
„Jeden sejf oznacza jeden punkt awarii, więc bezpieczniej pamiętać kilka podobnych haseł.” Powtarzanie lub przewidywalne modyfikowanie haseł tworzy problem przy wycieku z pojedynczego serwisu. Menedżer pozwala rozdzielić ryzyko przez unikalne hasła, ale wymaga mocnej ochrony samego sejfu.
„Jeśli menedżer nie uzupełnił hasła, trzeba je po prostu wkleić ręcznie.” Nie. Brak autouzupełnienia może mieć niewinne wyjaśnienie, ale powinien wywołać sprawdzenie domeny. Ręczne wklejenie usuwa jeden z sygnałów, który mógł zatrzymać phishing.
„MFA sprawia, że skradzione hasło nie ma znaczenia.” MFA utrudnia wykorzystanie hasła, ale nie unieważnia go. Część phishingu próbuje przejąć także kod, akceptację logowania lub aktywną sesję. Ujawnione hasło trzeba zmienić.
„Hasło główne mogę trzymać w tym samym sejfie.” Menedżer musi dać się odblokować zanim uzyskasz dostęp do jego zawartości. Hasło główne trzeba znać lub zabezpieczyć metodą odzyskiwania przewidzianą przez wybrane rozwiązanie; nie powinno ono być powtarzane na innych kontach.
„Menedżer haseł sam wykryje każdy phishing.” Nie. Dopasowanie strony i autouzupełnianie mogą pomóc, ale użytkownik nadal może ominąć ostrzeżenie, a atak może dotyczyć urządzenia, odzyskiwania lub samego menedżera.
Menedżer haseł, MFA, klucze dostępu i phishing — pojęcia pokrewne
Menedżer haseł nie zastępuje rozpoznawania phishingu. Pomaga zarządzać sekretami i może stworzyć dodatkowy sygnał przy fałszywej domenie, ale nadal trzeba ocenić, kto zainicjował logowanie i czy strona jest właściwa.
MFA, czyli uwierzytelnianie wieloskładnikowe, wymaga dodatkowego potwierdzenia poza samym hasłem. Zmniejsza ryzyko przejęcia konta po kradzieży hasła, ale nie każdy rodzaj MFA jest równie odporny na phishing.
Klucze dostępu (passkeys) wykorzystują mechanizm powiązany z konkretną usługą zamiast sekretu wpisywanego ręcznie w formularzu. Dzięki temu lepiej bronią przed typowym kopiowaniem hasła przez fałszywą stronę. Część menedżerów przechowuje również klucze dostępu.
Sejf haseł to zaszyfrowany zbiór przechowywanych danych. Hasło główne lub inna metoda odblokowania chroni dostęp do tego zbioru. Im więcej ważnych danych jest w sejfie, tym ważniejsze są ochrona urządzenia, dodatkowe uwierzytelnianie i bezpieczne odzyskiwanie.
Osobnym scenariuszem jest phishing skierowany w proces synchronizacji lub odblokowania sejfu. Opis VaultJacking i PIN-u menedżera haseł pokazuje, dlaczego pracownik powinien traktować PIN, odzyskiwanie i dodawanie urządzenia tak samo poważnie jak hasło do poczty.
Co daje menedżer haseł w praktyce
Dobrze używany menedżer haseł pozwala przestać wybierać między „hasłem, które da się zapamiętać” a osobnym hasłem do każdego konta. Generuje unikalne dane, przechowuje je w jednym chronionym miejscu i może ograniczyć rozprzestrzenianie się skutków wycieku z pojedynczej usługi.
Nie zwalnia jednak z decyzji przy logowaniu. Gdy menedżer nie rozpoznaje strony, pojawia się prośba o sekret główny albo wiadomość wymusza nietypowy proces, właściwą reakcją jest przerwanie działania i sprawdzenie usługi niezależną drogą. W firmie ten nawyk powinien być ćwiczony razem z szybkim zgłaszaniem pomyłek, zanim pojedyncze ujawnione hasło zamieni się w szerszy incydent.
Najczęstsze pytania
Co to jest menedżer haseł?
Menedżer haseł to aplikacja lub usługa, która przechowuje dane logowania w zaszyfrowanym sejfie i może generować oraz uzupełniać unikalne hasła. Dzięki temu użytkownik nie musi zapamiętywać osobnego hasła do każdego konta.
Czy menedżer haseł jest bezpieczny?
Dobrze skonfigurowany menedżer haseł zwykle zmniejsza ryzyko wynikające z powtarzania haseł i ułatwia korzystanie z długich, unikalnych haseł. Sam menedżer staje się jednak ważnym kontem, dlatego jego hasło główne musi być unikalne, a dostęp powinien być chroniony dodatkowym uwierzytelnianiem, gdy jest dostępne.
Czy lepszy jest menedżer w przeglądarce czy osobna aplikacja?
Oba modele mogą poprawić bezpieczeństwo w porównaniu z powtarzaniem haseł lub zapisywaniem ich w przypadkowych miejscach. W firmie wybór powinien zależeć od kontroli administratora, obsługiwanych urządzeń, sposobu udostępniania danych, odzyskiwania dostępu, raportowania i wymagań organizacji.
Co daje menedżer haseł po wycieku danych z jednego serwisu?
Jeśli każde konto ma inne hasło, wyciek hasła z jednego serwisu nie daje automatycznie tego samego hasła do innych kont. Ujawnione hasło nadal trzeba zmienić w serwisie, którego dotyczy wyciek, i sprawdzić, czy wcześniej nie było użyte także gdzie indziej.
Czy menedżer haseł chroni przed phishingiem?
Może pomóc, ponieważ autouzupełnianie jest zwykle powiązane z właściwą stroną i brak podpowiedzi na fałszywej domenie może być sygnałem ostrzegawczym. Nie daje jednak pełnej ochrony: użytkownik może ręcznie wkleić hasło, a atak może celować w sam menedżer, jego odzyskiwanie lub urządzenie.
Co zrobić po wpisaniu hasła na fałszywej stronie?
Otwórz prawdziwą usługę samodzielnie, zmień ujawnione hasło, zakończ nieznane aktywne sesje i sprawdź ustawienia MFA oraz odzyskiwania konta. Jeżeli to konto służbowe, zgłoś zdarzenie do działu IT lub bezpieczeństwa, aby można było sprawdzić logowania i dalsze skutki.
Co zrobić po ujawnieniu hasła głównego do menedżera?
Potraktuj sejf jako potencjalnie zagrożony: wejdź do menedżera z zaufanego urządzenia własną drogą, zmień hasło główne i zakończ obce sesje lub urządzenia. Następnie skontaktuj się z administratorem firmowego menedżera lub wsparciem dostawcy i ustal kolejność zmiany zapisanych haseł, zaczynając od poczty, kont administracyjnych, finansowych i metod odzyskiwania.
Czy firma powinna współdzielić jedno konto do menedżera haseł?
Nie jest to dobry model zarządzania dostępem. Lepsze są indywidualne konta użytkowników i funkcje bezpiecznego udostępniania wpisów lub sejfów, ponieważ pozwalają nadawać i odbierać dostęp bez przekazywania jednego wspólnego hasła głównego.
Źródła
- CERT Polska – Bezpieczne hasła — Zalecenia dotyczące unikalnych haseł, menedżerów haseł, uwierzytelniania dwuskładnikowego i zmiany hasła po podejrzeniu kompromitacji.
- Cyfrowy Biznes – Bezpieczeństwo kont i uwierzytelnianie — Wyjaśnienie działania menedżera haseł, szyfrowanego przechowywania, generatora, autouzupełniania, synchronizacji oraz znaczenia domeny przy phishingu.
- NIST – How Do I Create a Good Password? — Zalecenie stosowania menedżerów haseł, unikalnych haseł i MFA oraz wyjaśnienie ryzyka ponownego użycia hasła po wycieku i kradzieży hasła przez phishing.
- ENISA – Cyber Hygiene — Zalecenia dotyczące unikalnych haseł, menedżerów haseł, uwierzytelniania wieloskładnikowego i metod bardziej odpornych na phishing.
Czy pracownik zatrzyma się, gdy menedżer nie uzupełni hasła?
Symulacja PHISHLY pokazuje, czy pracownik sprawdzi domenę, przerwie ręczne wpisywanie danych i zgłosi podejrzane logowanie.