Wyciek danych MyDr: co robić? Nowe ustalenia UODO
Wyciek danych MyDr dotyczy 19 mln osób. Sprawdź nowe ustalenia UODO, jak chronić PESEL, rozpoznać podejrzany kontakt i co zrobić po ujawnieniu danych.
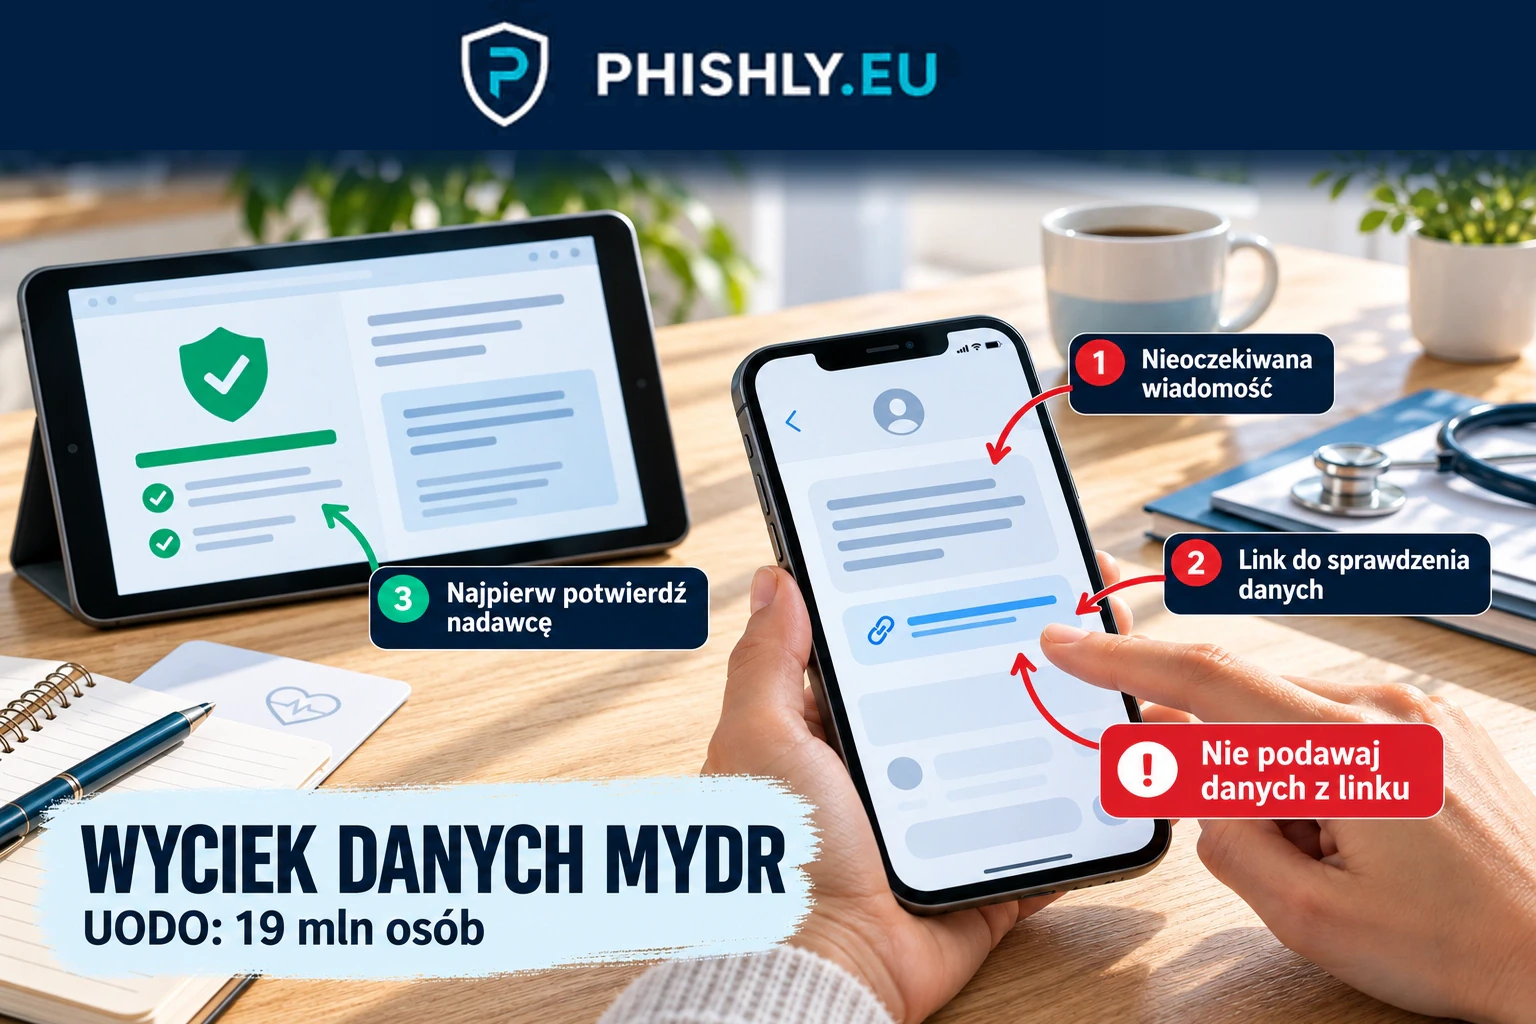
Wyciek danych MyDr: co robić? Nowe ustalenia UODO
Urząd Ochrony Danych Osobowych poinformował we wrześniu 2026 r., że wyciek z MyDr dotyczy 19 mln osób. Do 17 września wpłynęło ponad 2 tys. zawiadomień od administratorów danych oraz ponad 50 skarg i sygnałów. Jeśli korzystasz z przychodni obsługiwanej przez MyDr, zweryfikuj otrzymane powiadomienie bez korzystania z umieszczonego w nim linku. Nie przekazuj kodów ani haseł osobie powołującej się na wyciek.
Co zmieniły wrześniowe ustalenia UODO
Sierpniowy komunikat Ministerstwa Cyfryzacji mówił o możliwym objęciu incydentem 18,8 mln pacjentów i ponad 12 tys. placówek. Wrześniowa informacja UODO podaje już skalę 19 mln osób oraz liczbę zawiadomień i skarg. Dane przejęte w incydencie mogą obejmować nie tylko identyfikatory i kontakty, ale także informacje o zdrowiu, wizytach i receptach, wskazane przez prokuraturę.
Te liczby dotyczą naruszenia ochrony danych — nie oznaczają, że potwierdzono kampanię SMS-ową wykorzystującą MyDr. Szersze omówienie samego wycieku i odpowiedzialności placówek znajduje się we wcześniejszym materiale PHISHLY.
Jak może wyglądać wiadomość po wycieku
Przykład możliwego oszustwa, a nie cytat z potwierdzonej kampanii:
„W związku z wyciekiem danych MyDr konieczna jest pilna weryfikacja informacji pacjenta. Otwórz przesłany link, aby sprawdzić, czy Twoje dane zostały ujawnione”.
Nie ma potwierdzenia, że dokładnie taki SMS był rozsyłany. Oszust może natomiast wykorzystać prawdziwą nazwę przychodni albo kontekst wizyty do uwiarygodnienia prośby o logowanie. To mechanizm spear phishingu, czyli oszustwa dopasowanego do odbiorcy.
Co powinno wzbudzić podejrzenie
- Link w nieoczekiwanej wiadomości obiecuje sprawdzenie PESEL zamiast skierowania do samodzielnego otwarcia bezpiecznedane.gov.pl.
- Nadawca zna nazwę przychodni lub szczegół wizyty i traktuje to jako dowód swojej tożsamości.
- Komunikat żąda hasła, kodu jednorazowego albo instalacji programu „zabezpieczającego” dane po incydencie.
- Telefonujący straszy utratą recepty lub dostępu do wizyty, choć instytucje nie informowały o naruszeniu centralnych usług e-zdrowia.
Co zrobić, jeśli tylko dostałeś wiadomość
Nie otwieraj linku z SMS-a o „weryfikacji wycieku MyDr”. Wpisz samodzielnie adres bezpiecznedane.gov.pl, aby sprawdzić aktualną możliwość weryfikacji danych. Jeśli wiadomość wskazuje konkretną przychodnię, zadzwoń do jej rejestracji na numer z samodzielnie otwartej strony placówki. Według CERT Polska podejrzany SMS prześlij na 8080, a podejrzany e-mail lub stronę zgłoś przez incydent.cert.pl.
Co zrobić po kliknięciu lub podaniu danych
Jeśli otworzyłeś link z wiadomości powołującej się na MyDr, zamknij tę stronę i nie uzupełniaj formularza. Jeżeli wpisałeś hasło do portalu pacjenta, przejdź do niego z zapisanego adresu, zmień hasło i skontaktuj się z obsługą portalu w sprawie zakończenia aktywnych sesji. Jeśli przekazałeś PESEL i dane dokumentu, rozważ zastrzeżenie PESEL w mObywatelu. Zachowaj adres strony, treść wiadomości i zgłoś ją przez incydent.cert.pl.
Czego nie robić
Nie uznawaj wiadomości za autentyczną tylko dlatego, że wymienia MyDr, lekarza albo placówkę. Nie korzystaj z linku do rzekomej wyszukiwarki wycieku przesłanego przez nieznajomy numer. Nie przekazuj kodu SMS osobie, która dzwoni w sprawie „ochrony danych”.
Ryzyko wykorzystania wykradzionych danych do przekonujących wiadomości opisuje też news o wycieku z Fakturowni oraz przypadek danych klientów Lidla.
Najczęstsze pytania
Czy wyciek danych MyDr rzeczywiście dotyczy 19 milionów osób?
Taką skalę podał UODO we wrześniu 2026 r.; w sierpniu Ministerstwo Cyfryzacji szacowało możliwy zasięg na 18,8 mln osób.
Jak sprawdzić, czy mój PESEL znajduje się w danych z incydentu MyDr?
Samodzielnie otwórz bezpiecznedane.gov.pl i sprawdź aktualną dostępność weryfikacji. Nie przechodź do tego serwisu przez link z nieoczekiwanego SMS-a.
Czy SMS lub e-mail o wycieku MyDr jest prawdziwy i jak potwierdzić nadawcę?
Zadzwoń do swojej przychodni na numer znaleziony na jej stronie, a nie w otrzymanej wiadomości. Sama znajomość nazwy placówki lub danych pacjenta nie potwierdza nadawcy.
Co zrobić, jeśli otworzyłem link do rzekomego sprawdzania wycieku i podałem swoje dane?
Zgłoś stronę przez incydent.cert.pl, zmień ujawnione hasła w serwisie otwartym samodzielnie i rozważ zastrzeżenie PESEL przez mObywatela.
Źródła
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Spear phishing – co to jest? Przykłady, whaling i jak się bronić.