Spear phishing – co to jest? Przykłady, whaling i jak się bronić
Spear phishing to celowany phishing dopasowany do konkretnej osoby. Poznaj przykłady, różnice wobec phishingu i BEC, whaling oraz sposoby obrony.
TL;DR
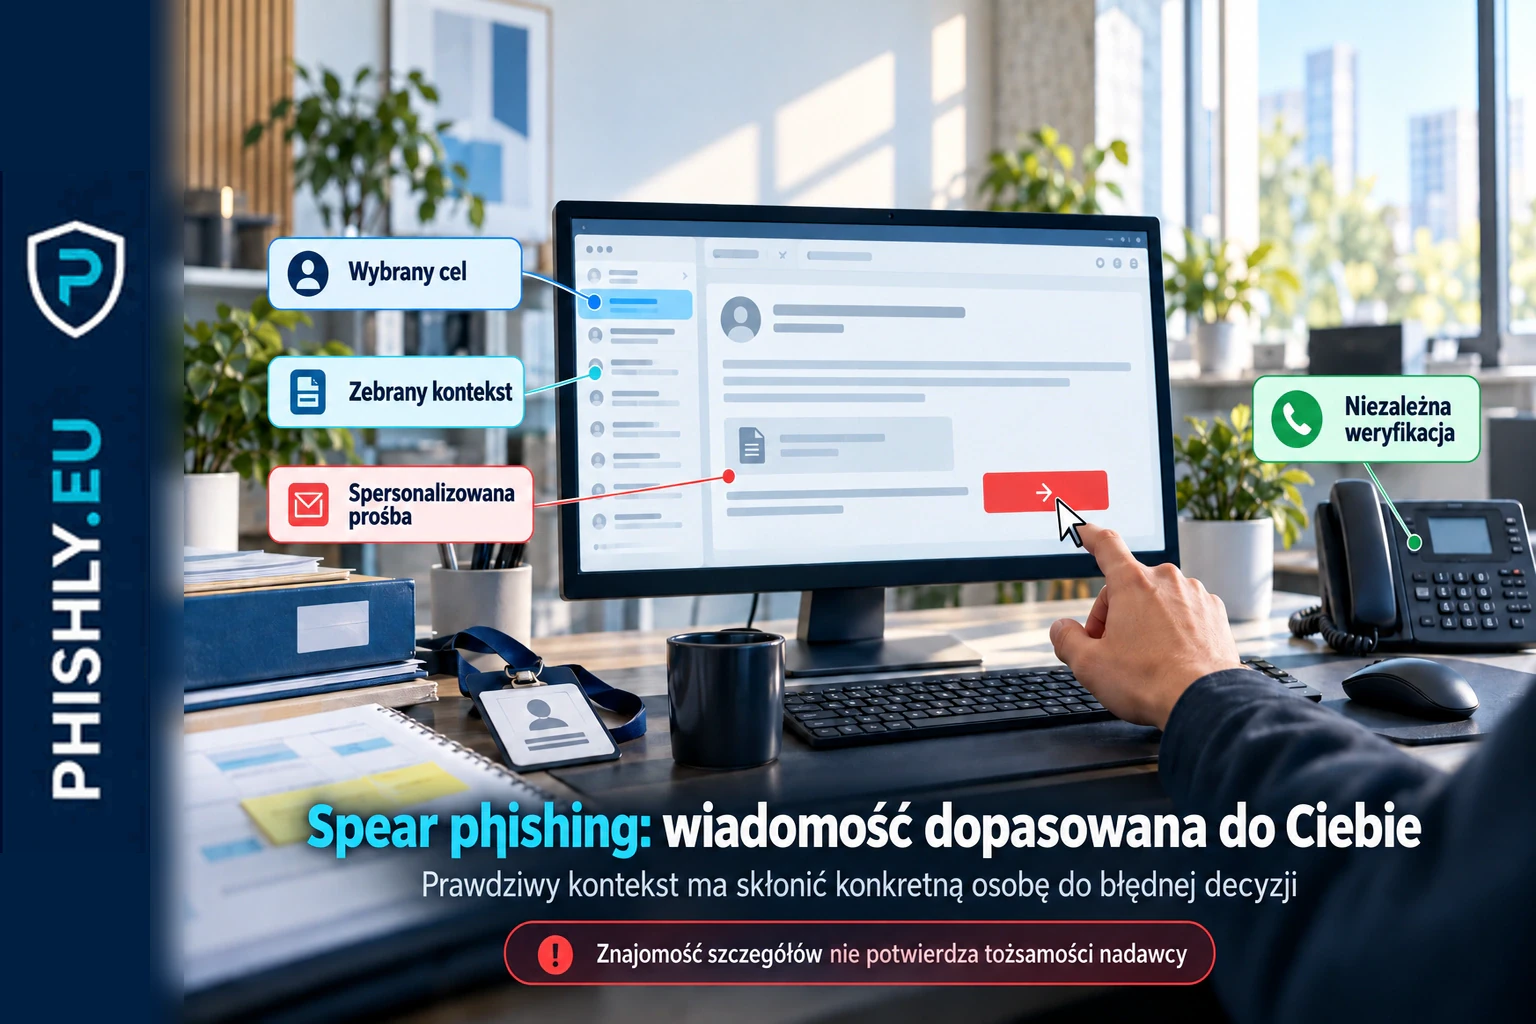
Spear phishing to ukierunkowany phishing przygotowany pod konkretną osobę, zespół albo firmę. Oszust wykorzystuje prawdziwe informacje o roli, relacjach lub bieżącym zadaniu, aby prośba wyglądała wiarygodnie i prowadziła do logowania, płatności, ujawnienia danych albo nadania dostępu. Whaling to spear phishing wymierzony w osoby o wysokiej wartości dla organizacji.
| Rodzaj | Kto jest celem | Czego chce oszust | Przykład | | --- | --- | --- | --- | | Phishing | wiele przypadkowych osób lub szeroka grupa | danych, pieniędzy, dostępu lub uruchomienia pliku | masowy e-mail z fałszywym logowaniem | | Spear phishing | wybrana osoba, zespół, firma lub branża | tego samego, ale przez dopasowany kontekst | faktura do księgowości odnosząca się do prawdziwego dostawcy | | Whaling | osoba o wysokiej wartości, np. członek zarządu | poufnych danych, dostępu lub zatwierdzenia ważnej operacji | dokument przygotowany pod dyrektora lub członka zarządu | | BEC | osoba uczestnicząca w komunikacji i procesie biznesowym | najczęściej pieniędzy, danych lub kontroli nad korespondencją | zmiana rachunku dostawcy albo pilna dyspozycja płatnicza |
Spear phishing jest trudniejszy do oceny niż masowa wiadomość, ponieważ część treści może być prawdziwa. Imię przełożonego, nazwa projektu, kontrahent czy prawdziwy wątek nie są jednak dowodem, że prośbę wysłała właściwa osoba. Najbezpieczniejszy moment na zatrzymanie ataku jest tuż przed zmianą pieniędzy, danych lub dostępu.
Spear phishing, phishing, whaling i BEC — czym się różnią
Phishing jest pojęciem szerszym. Oszust podszywa się pod zaufaną osobę, firmę lub usługę i próbuje nakłonić odbiorcę do działania korzystnego dla siebie. Wiadomość może być masowa i identyczna dla tysięcy odbiorców.
Spear phishing zaczyna się od wyboru celu. KNF opisuje go jako spersonalizowany, ukierunkowany phishing poprzedzony zbieraniem informacji o osobie lub firmie. Personalizacja może dotyczyć stanowiska, klienta, projektu, sposobu pracy, używanej usługi albo momentu, w którym wiadomość trafia do odbiorcy.
Whaling jest odmianą spear phishingu wymierzoną w osoby o wysokiej wartości dla organizacji. Mogą to być członkowie zarządu, dyrektorzy albo osoby mające szerokie uprawnienia i dostęp do informacji. Jeśli natomiast oszust podszywa się pod prezesa, żeby skłonić pracownika księgowości do przelewu, sam fakt użycia nazwiska prezesa nie czyni ataku whaling.
BEC, czyli Business Email Compromise, obejmuje oszustwa wykorzystujące zaufanie do komunikacji biznesowej. Częsty skutek to nieautoryzowana płatność albo zmiana danych rozliczeniowych. Spear phishing może pomóc przejąć konto lub uwiarygodnić taką prośbę, ale BEC i spear phishing nie są synonimami.
Jak działa spear phishing krok po kroku w firmie
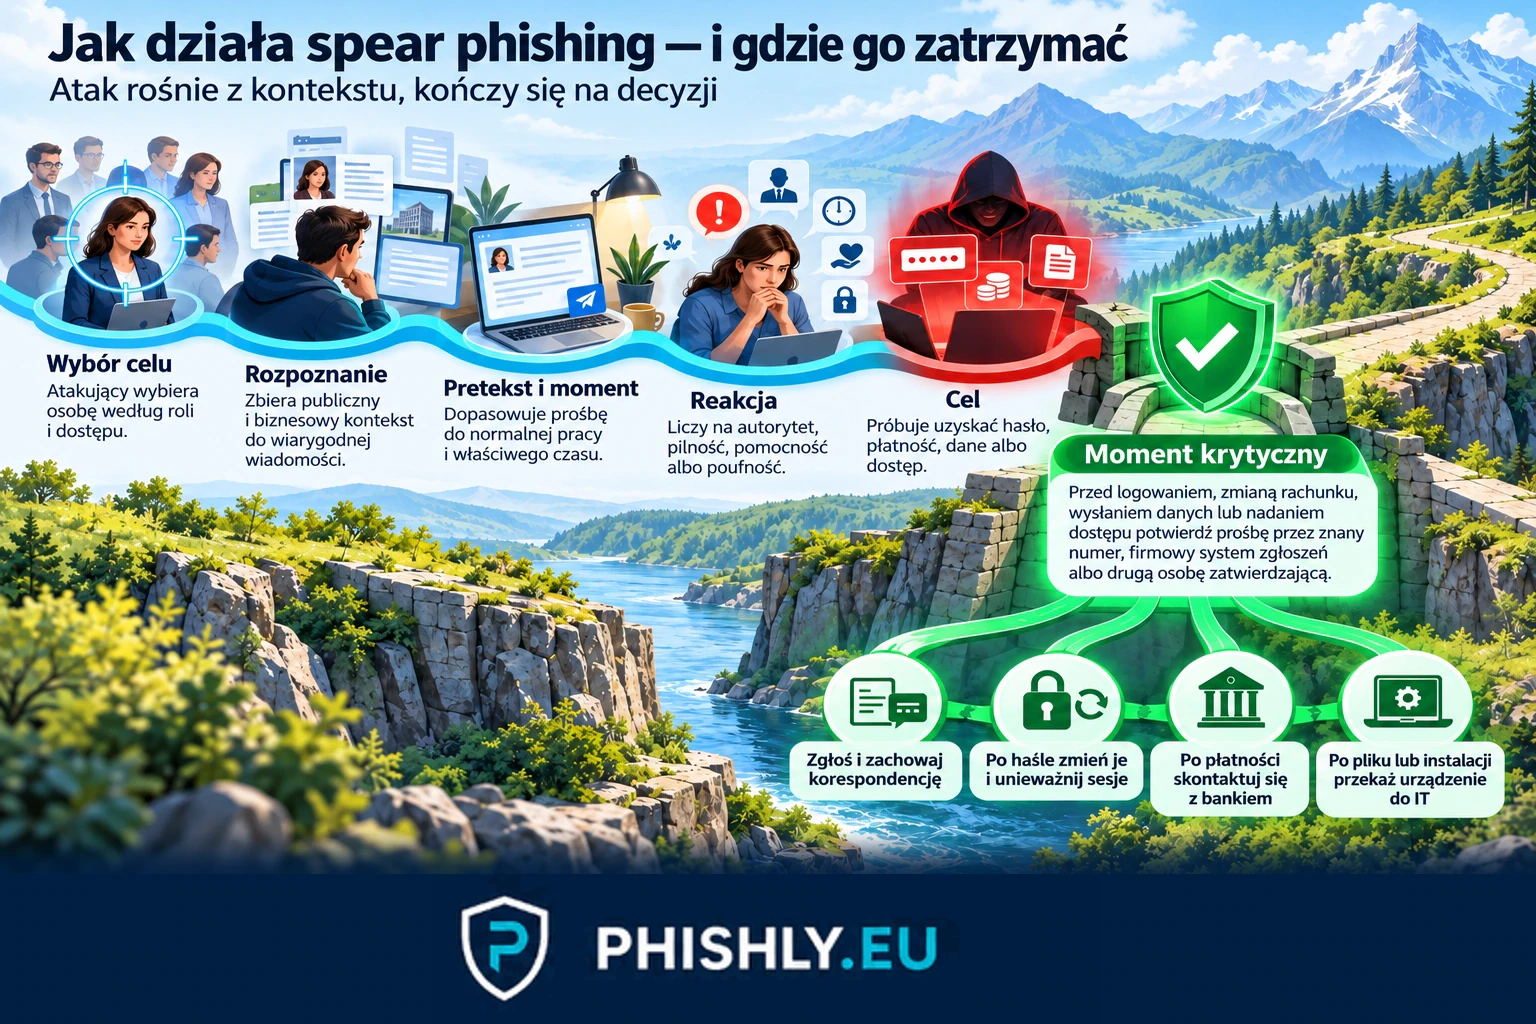
Mechanizm można sprowadzić do kilku kroków. Nie każdy atak zawiera je wszystkie, ale wspólny jest wybór odbiorcy i próba dopasowania prośby do jego pracy.
- Wybór celu. Oszust szuka osoby, która może wykonać potrzebne działanie: zapłacić fakturę, otworzyć dokument, zalogować się do usługi, wysłać dane albo nadać dostęp. Atak można utrudnić, gdy jedna osoba nie może samodzielnie wykonać szczególnie wrażliwej operacji.
- Zebranie kontekstu. Źródłem mogą być strony firmy, profile zawodowe, ogłoszenia o pracę, informacje o partnerach i publiczne komunikaty. Czasem kontekst pochodzi z przejętej skrzynki. Prawdziwa informacja w e-mailu powinna być traktowana jako kontekst, nie jako potwierdzenie nadawcy.
- Dopasowanie pretekstu. Księgowość dostaje temat faktury, kadry dokument pracowniczy, rekruter CV, a osoba z IT prośbę związaną z kontem lub dostępem. Atak można zatrzymać, gdy nietypowa prośba musi przejść przez stały proces niezależnie od jej pilności.
- Wywołanie działania. Wiadomość prowadzi do linku, pliku, odpowiedzi, logowania, płatności albo zatwierdzenia dostępu. W tym miejscu liczy się sprawdzenie pełnego adresu nadawcy i zatrzymanie czynności, która zmienia pieniądze, dane lub uprawnienia.
- Wykorzystanie skutku. Kradzież hasła może otworzyć drogę do skrzynki, płatność powoduje stratę finansową, a uruchomiony plik może prowadzić do przejęcia urządzenia. Szybkie zgłoszenie ogranicza czas, w którym oszust może wykorzystać błąd.
Spear phishing nie musi przychodzić wyłącznie e-mailem. Ukierunkowany kontakt może zacząć się również w komunikatorze, serwisie społecznościowym lub rozmowie telefonicznej. O rodzaju ataku decyduje przede wszystkim wybór celu i dopasowanie scenariusza.
Przykłady spear phishingu
Poniższe cztery scenariusze pokazują, jak personalizacja zmienia zwykły phishing w atak ukierunkowany. Tam, gdzie PHISHLY opisuje rzeczywisty przypadek, link prowadzi do osobnego newsa; pozostałe sytuacje są ilustracyjnymi przykładami z pracy firmy.
1. Fałszywa faktura lub zmiana rachunku dostawcy. Pracownik księgowości dostaje wiadomość odnoszącą się do prawdziwego kontrahenta i numeru zamówienia. Prośba dotyczy płatności albo nowych danych rachunku. Zamiast odpowiadać w tym samym wątku, trzeba potwierdzić zmianę przez numer zapisany wcześniej w kartotece dostawcy. W realnych kampaniach TA4922 wykorzystywał między innymi tematy faktur i komunikację podszywającą się pod sprawy kadrowe, choć opisany tam mechanizm nie polegał na zmianie rachunku.
2. „Prezes” prosi o pilny przelew. Wiadomość wykorzystuje nazwisko przełożonego, informacje o trwającym projekcie i presję poufności. Celem jest pracownik, który może przygotować lub zatwierdzić płatność. To może łączyć spear phishing z BEC, ale nie jest automatycznie whaling tylko dlatego, że oszust podszywa się pod prezesa. Bezpieczna decyzja to przerwanie dyspozycji i potwierdzenie jej znanym wcześniej numerem oraz zgodnie z zasadą drugiej akceptacji.
3. Fałszywy rekruter albo dokument dopasowany do roli. Rekruter może dostać CV, osoba z branży obronnej dokument techniczny, a pracownik uczelni materiał administracyjny. W opisanej przez PHISHLY kampanii Kimsuky pliki LNK i JSE udawały dokumenty dopasowane do pracy odbiorców. Sygnałem do zatrzymania jest nieoczekiwany plik i jego rzeczywiste rozszerzenie, nawet gdy temat pasuje do obowiązków.
4. „Dział IT” prosi o weryfikację konta lub zatwierdzenie dostępu. Wiadomość może odnosić się do usługi, której pracownik naprawdę używa, i prowadzić do logowania albo prosić o zgodę na zdalny dostęp. W kampanii Diesel Vortex fałszywe komunikaty o weryfikacji konta prowadziły do klonów portali logistycznych. Inny rzeczywisty przypadek pokazał fałszywe zawiadomienie władz uczelni prowadzące do instalacji Zoho Assist. To różne scenariusze, ale oba wykorzystują wiarygodny kontekst, żeby odbiorca wykonał nietypowe działanie.
Whaling: gdy celem jest zarząd lub osoba z szerokimi uprawnieniami
Whaling wykorzystuje ten sam mechanizm personalizacji, lecz celem jest osoba szczególnie cenna z punktu widzenia atakującego. NCSC, brytyjskie krajowe centrum cyberbezpieczeństwa, wskazuje tu między innymi osoby zarządzające organizacją. Wartość celu wynika z dostępu do pieniędzy, strategicznych informacji, systemów albo możliwości zatwierdzania decyzji.
Wiadomość może dotyczyć umowy, inwestycji, spotkania, dokumentu do podpisu albo konta używanego przez zarząd. Nie musi wyglądać technicznie. Atakujący liczy raczej na to, że temat będzie pasował do roli i że osoba z dużą odpowiedzialnością ma mało czasu na dodatkowe sprawdzanie.
Obrona nie powinna polegać na tworzeniu osobnych, „specjalnych” zasad tylko dla zarządu. Te same czynności wysokiego ryzyka powinny wymagać kontroli niezależnie od stanowiska: płatność ma drugą akceptację, zmiana rachunku jest potwierdzana przez zapisany wcześniej kontakt, a dostęp jest nadawany na podstawie zatwierdzonego zgłoszenia.
Skąd oszust bierze informacje do personalizacji
Do przygotowania spear phishingu często wystarcza to, co organizacja publikuje sama. Strona firmy może pokazywać strukturę, projekty, partnerów i nazwiska. Profile zawodowe ujawniają role, zmianę stanowiska, konferencje i używane technologie. Ogłoszenia o pracę podpowiadają, z jakich systemów korzysta zespół.
Takie zbieranie informacji z jawnych źródeł bywa określane jako OSINT, czyli rozpoznanie na podstawie publicznie dostępnych danych. Dla pracownika ważniejsze od nazwy techniki jest to, że prawdziwy szczegół w wiadomości można zdobyć bez dostępu do firmowych systemów.
Jeszcze silniejszy kontekst powstaje po przejęciu prawdziwej skrzynki pracownika lub kontrahenta. Oszust może wtedy odpowiedzieć w istniejącym wątku i znać wcześniejsze ustalenia. Dlatego sprawdzanie samego adresu nadawcy nie wystarcza przy nietypowej zmianie płatności, danych lub dostępu.
Ograniczenie zbędnych publicznych szczegółów może utrudnić rozpoznanie, ale firma nie musi znikać z internetu. Istotniejsze jest, aby pracownicy nie traktowali znajomości projektu, nazwiska czy numeru zamówienia jako dowodu autentyczności. Atakujący może też wykorzystać moment, nie tylko informacje. Publiczna zapowiedź konferencji, końcówka kwartału, nabór pracowników, zmiana dostawcy albo trwający projekt sprawiają, że temat wiadomości pojawia się wtedy, gdy odbiorca rzeczywiście spodziewa się podobnych zadań. To nadal nie dowodzi, że nadawca zna wnętrze firmy: część kalendarza organizacji i aktywności pracowników bywa widoczna publicznie.
Po przejęciu skrzynki personalizacja może być jeszcze dokładniejsza. Wiadomość może pojawić się w istniejącym wątku, zawierać prawdziwe załączniki z wcześniejszej rozmowy albo odwoływać się do uzgodnień, które naprawdę miały miejsce. W takim przypadku kontrola powinna dotyczyć samej zmiany: nowego rachunku, nowego linku, innego miejsca wysyłki dokumentu czy prośby o dodatkowy dostęp.
Dlaczego personalizacja zwiększa wiarygodność
Spear phishing wykorzystuje zachowania potrzebne w normalnej pracy: zaufanie do współpracowników, reagowanie na zadania i chęć szybkiego rozwiązania problemu. Wiadomość staje się przekonująca, gdy kilka elementów pasuje do świata odbiorcy.
- Znajomy kontekst sprawia, że odbiorca szybciej uznaje wiadomość za część trwającej sprawy.
- Autorytet może skłonić do pominięcia zwykłej kontroli, gdy prośba wygląda na polecenie przełożonego albo ważnego klienta.
- Presja czasu ogranicza moment na telefon do drugiej osoby lub sprawdzenie domeny.
- Poufność może odcinać od konsultacji, jeśli komunikat sugeruje, że sprawy nie wolno omawiać z innymi.
- Pomocność działa wtedy, gdy odbiorca chce szybko pomóc klientowi, współpracownikowi lub kandydatowi.
Dobrze przygotowana wiadomość może być poprawna językowo i przyjść z prawdziwego konta. Dlatego szkolenie o spear phishingu nie powinno sprowadzać się do szukania literówek. Bezpieczniejszym pytaniem jest: czy ta prośba pasuje do normalnego procesu i czy zmienia pieniądze, dane albo dostęp?
Jak rozpoznać spear phishing
Nie ma jednego znaku, który zawsze zdradza atak. Najbardziej użyteczne są rozbieżności między wiarygodnym kontekstem a tym, czego nadawca oczekuje.
- Wiadomość zna prawdziwe osoby lub projekty, ale prosi o nietypową czynność: zmianę rachunku, wysłanie danych, logowanie z linku albo nadanie dostępu.
- Nazwa nadawcy wygląda znajomo, lecz pełny adres albo domena różnią się od używanych na co dzień.
- Prośba próbuje ominąć drugą akceptację, system zgłoszeń albo uzgodniony sposób wymiany dokumentów.
- Link prowadzi do logowania, choć do tej samej usługi można wejść samodzielnie z zakładki, aplikacji lub znanego adresu.
- Załącznik ma formę lub rozszerzenie inne niż dokumenty zwykle używane w danym procesie.
- Rozmowa ma przenieść się na nowy numer, prywatny komunikator albo konto, którego wcześniej nie używano.
- Nadawca wykorzystuje pilność lub poufność, żeby zniechęcić do konsultacji z drugą osobą.
- Prośba dotyczy operacji, której odbiorca sam nie rozpoczął, np. potwierdzenia logowania lub dodatkowej autoryzacji.
Nie trzeba udowadniać, że wiadomość jest fałszywa. Jeśli działanie dotyczy pieniędzy, poufnych danych albo uprawnień i odbiega od normalnego procesu, zatrzymaj je i potwierdź prośbę przez kontakt znany sprzed tej wiadomości. Przy weryfikacji nie używaj danych kontaktowych dostarczonych przez podejrzaną wiadomość. Jeśli e-mail dotyczy dostawcy, sięgnij do numeru lub osoby zapisanej wcześniej w systemie zakupowym. Jeśli ma pochodzić od przełożonego, użyj firmowego katalogu albo zadzwoń pod numer, z którego kontaktowałeś się wcześniej. Jeżeli chodzi o konto, otwórz usługę z zapisanej zakładki lub aplikacji. Dzięki temu oszust nie kontroluje jednocześnie prośby i sposobu jej „potwierdzenia”.
Szczególnej uwagi wymagają zmiany względem dotychczasowego procesu. Pierwsza faktura od nowego kontrahenta może być prawdziwa, ale zmiana rachunku stałego dostawcy powinna być potwierdzona. Pracownik może dostać prawdziwą prośbę o dostęp, ale nietypowy sposób jej zatwierdzenia nadal wymaga sprawdzenia. Sama pilność nie powinna usuwać kontroli zaprojektowanej dla operacji wysokiego ryzyka.
Jeśli kliknąłeś, odpowiedziałeś, podałeś hasło albo zapłaciłeś
Szybka reakcja zwiększa szansę na ograniczenie skutków. Zamiast czekać na pełną analizę wiadomości, przekaż zespołowi IT lub bezpieczeństwa dokładnie, co się wydarzyło.
- Jeśli tylko dostałeś podejrzaną wiadomość: nie klikaj i nie odpowiadaj. Przekaż ją do firmowego zespołu IT lub bezpieczeństwa, a prośbę potwierdź numerem z firmowej książki kontaktów, kartoteki dostawcy albo innym kontaktem znanym wcześniej.
- Jeśli kliknąłeś link, ale niczego nie podałeś: zamknij stronę i zgłoś adres. Powiedz, czy strona rozpoczęła pobieranie, poprosiła o uprawnienia lub instalację.
- Jeśli odpowiedziałeś i ujawniłeś informacje: przerwij rozmowę, zachowaj korespondencję i zgłoś, jakie dane podałeś. Prawdziwe informacje o projekcie lub osobach mogą posłużyć do kolejnego, lepiej dopasowanego kontaktu.
- Jeśli podałeś hasło lub zatwierdziłeś logowanie: otwórz właściwą usługę samodzielnie, zmień hasło i zakończ aktywne sesje. Zespół IT powinien sprawdzić nietypowe logowania, podłączone aplikacje oraz zmiany metod uwierzytelniania.
- Jeśli uruchomiłeś nieoczekiwany plik albo zainstalowałeś program: przerwij pracę, odłącz urządzenie od sieci i skontaktuj się z zespołem IT z innego urządzenia. Nie uruchamiaj pliku ponownie „dla sprawdzenia”.
- Jeśli wykonałeś przelew lub zmieniłeś dane rachunku: natychmiast skontaktuj się z bankiem przez aplikację lub znany numer, równolegle poinformuj osoby odpowiedzialne za finanse i bezpieczeństwo oraz zachowaj dane transakcji. Przy oszustwie finansowym zgłoś sprawę także na policję.
- Jeśli wysłałeś poufny dokument lub dane osobowe: zgłoś dokładny zakres informacji i odbiorcę, aby osoby odpowiedzialne za bezpieczeństwo oraz ochronę danych mogły ocenić dalsze działania.
Zgłoszenie po błędzie jest tak samo potrzebne jak zgłoszenie przed kliknięciem. Nie ukrywaj zdarzenia ze strachu przed oceną: im wcześniej organizacja zna fakty, tym szybciej może zablokować konto, sprawdzić urządzenie, zatrzymać kolejne wiadomości lub skontaktować się z bankiem.
Jak firma może ograniczyć spear phishing
Skuteczna ochrona nie może zakładać, że pracownik zawsze rozpozna fałszywą wiadomość. Spersonalizowany kontakt bywa przekonujący właśnie dlatego, że wygląda jak prawdziwa praca. Organizacja powinna więc dodać kontrolę w miejscu, w którym wiadomość miałaby zmienić pieniądze, dane lub dostęp.
- Zmiana rachunku dostawcy wymaga potwierdzenia przez kontakt zapisany wcześniej w systemie lub kartotece, nie przez numer podany w wiadomości o zmianie.
- Nietypowa płatność ma drugi poziom akceptacji, niezależny od osoby, która przygotowała przelew.
- Nadanie dostępu zaczyna się od zatwierdzonego zgłoszenia w używanym systemie, a nie od e-maila lub wiadomości prywatnej.
- Wrażliwe dokumenty trafiają przez miejsca i uprawnienia ustalone dla danego procesu zamiast na nowy adres wskazany w pojedynczym e-mailu.
- Konta są chronione uwierzytelnianiem wieloskładnikowym, a administratorzy mogą szybko zakończyć sesje i odebrać dostęp.
- Pracownik ma prosty sposób zgłoszenia podejrzanej wiadomości oraz błędu po kliknięciu, podaniu danych lub uruchomieniu pliku.
Dobrze zaprojektowany proces nie wymaga od pracownika znajomości technicznych szczegółów ataku. Ma dawać jasną odpowiedź na proste pytania: kto może zatwierdzić zmianę rachunku, gdzie zaczyna się wniosek o dostęp, jak zgłosić podejrzany e-mail i z kim skontaktować się po pomyłce. Im mniej wyjątków tworzonych pod presją czasu, tym trudniej jednej wiadomości ominąć wszystkie zabezpieczenia.
Zabezpieczenia techniczne nadal mają znaczenie. Filtry poczty mogą zatrzymać część wiadomości, ochrona kont może utrudnić wykorzystanie skradzionego hasła, a możliwość szybkiego zakończenia sesji ogranicza skutki przejęcia konta. Nie zastępują jednak kontroli procesu, gdy pracownik sam zatwierdzi przelew lub wyśle dokument osobie podszywającej się pod zaufany kontakt.
Symulacje phishingowe dla firm mogą sprawdzać nie tylko kliknięcie, lecz także to, czy pracownik zatrzyma nietypową dyspozycję, potwierdzi ją inną drogą i zgłosi zdarzenie. Taki wynik daje więcej informacji niż sama liczba osób, które otworzyły link.
Najczęstsze błędy przy spear phishingu
„Jeśli wiadomość zna szczegóły, musi być prawdziwa.” Nie. Nazwę projektu, stanowisko, partnera lub termin wydarzenia można znaleźć publicznie albo pozyskać z przejętej korespondencji.
„Spear phishing zawsze jest idealnie napisany.” Nie. O ukierunkowaniu decyduje wybór celu i dopasowanie kontekstu, a nie brak błędów językowych.
„Mail od prezesa oznacza whaling.” Nie zawsze. Jeśli celem jest pracownik księgowości, a prezes jest tylko osobą, pod którą podszywa się oszust, scenariusz może być spear phishing lub BEC.
„MFA rozwiązuje cały problem.” Uwierzytelnianie wieloskładnikowe ogranicza część przejęć kont, ale nie zatrzyma przelewu wykonanego na polecenie oszusta, wysłania dokumentu ani nadania dostępu.
„Po kliknięciu lepiej nic nie mówić, dopóki nie wiadomo, czy stało się coś złego.” Opóźnienie odbiera organizacji czas na sprawdzenie konta, urządzenia i innych odbiorców. Zgłoszenie nie wymaga pewności, że wiadomość była atakiem.
Podsumowanie: zatrzymaj nietypową decyzję przed skutkiem
Spear phishing różni się od masowego phishingu tym, że jest przygotowany pod wybrany cel. Oszust wykorzystuje prawdziwy kontekst, aby fałszywa prośba wyglądała jak część codziennej pracy. Whaling zawęża ten mechanizm do osób o wysokiej wartości, a BEC opisuje oszustwo w komunikacji biznesowej, często związane z płatnością lub przejętym kontem.
Najpewniejszym punktem kontroli jest chwila przed skutkiem: logowaniem z narzuconego linku, zmianą rachunku, przelewem, wysłaniem poufnych danych, uruchomieniem pliku lub nadaniem dostępu. Jeżeli prośba jest nietypowa, sprawdź ją kontaktem znanym wcześniej. Jeśli błąd już nastąpił, szybko zgłoś, co dokładnie zrobiłeś — to pozwala ograniczyć konsekwencje.
Najczęstsze pytania
Co to jest spear phishing?
Spear phishing to ukierunkowany phishing przygotowany pod konkretną osobę, zespół, firmę lub branżę. Atakujący wykorzystuje informacje o roli, relacjach i bieżących zadaniach, aby prośba wyglądała jak naturalny element pracy.
Czym spear phishing różni się od zwykłego phishingu?
Phishing może być masowy i wysyłać podobną wiadomość do wielu przypadkowych osób. Spear phishing zaczyna się od wyboru celu i dopasowania treści do jego roli, kontaktów albo sytuacji.
Jaki jest przykład spear phishingu?
Przykładem może być wiadomość do księgowości odnosząca się do prawdziwego dostawcy i prosząca o zmianę rachunku albo e-mail do rekrutera z dokumentem dopasowanym do jego pracy. O ukierunkowaniu decyduje dopasowanie scenariusza do wybranego odbiorcy.
Co to jest whaling?
Whaling to spear phishing skierowany na osoby o wysokiej wartości dla organizacji, na przykład członków zarządu lub dyrektorów z dostępem do pieniędzy, poufnych informacji albo ważnych decyzji. Termin opisuje przede wszystkim cel ataku.
Czy mail od prezesa z prośbą o przelew zawsze jest whaling?
Nie. Jeśli oszust podszywa się pod prezesa, ale atakuje pracownika księgowości, celem jest pracownik, a scenariusz może być spear phishing lub BEC. Whaling dotyczy sytuacji, w której to osoba o wysokiej wartości jest celem ataku.
Skąd oszust bierze informacje do spear phishing?
Część danych pochodzi z publicznych źródeł: stron firm, profili zawodowych, ogłoszeń o pracę, komunikatów o projektach i stron partnerów. Wiarygodny kontekst może też pochodzić z przejętej korespondencji, dlatego prawdziwy szczegół nie potwierdza tożsamości nadawcy.
Co zrobić po kliknięciu lub podaniu hasła w spear phishing?
Po samym kliknięciu zamknij stronę i zgłoś wiadomość firmowemu zespołowi IT lub bezpieczeństwa. Jeśli podałeś hasło, otwórz prawidłową usługę samodzielnie, zmień hasło, zakończ aktywne sesje i zgłoś zdarzenie, aby można było sprawdzić konto.
Jak firma ogranicza ryzyko spear phishing?
Pomagają stałe zasady dla płatności, zmian rachunku i nadawania dostępu, drugi poziom akceptacji przy wrażliwych operacjach, ochrona kont oraz szybkie zgłaszanie podejrzanych wiadomości. Szkolenia i symulacje powinny ćwiczyć te decyzje, a nie tylko samo rozpoznawanie fałszywego e-maila.
Źródła
- Komisja Nadzoru Finansowego — Spear phishing — Definicja spear phishing jako spersonalizowanego ataku ukierunkowanego na konkretną osobę lub firmę oraz opis wcześniejszego zbierania informacji o celu.
- UK National Cyber Security Centre — Phishing attacks: defending your organisation — Opis wykorzystania publicznych informacji do przygotowania spear phishing, whaling jako ataku na osoby o wysokiej wartości oraz wielowarstwowej ochrony ludzi, procesów i technologii.
- CERT Polska — Rozpoznanie phishingu — Praktyczne wskazówki rozpoznawania phishingu i działania po ujawnieniu danych, w tym zabezpieczenie konta i szybki kontakt z bankiem po oszustwie finansowym.
- FBI Internet Crime Complaint Center — Business Email Compromise — Definicja BEC jako oszustwa w komunikacji biznesowej dotyczącego między innymi transferów środków oraz zalecenie niezależnego potwierdzania zmian danych rachunku.
Czy pracownik zweryfikuje wiadomość dopasowaną do jego roli?
Symulacja PHISHLY pokazuje, czy pracownik zatrzyma spersonalizowaną prośbę, sprawdzi ją niezależnym kanałem i szybko zgłosi podejrzenie.