Kimsuky LNK i JSE: phishing z fałszywymi dokumentami
Kimsuky używał plików .pdf.lnk i .hwpx.jse jako fałszywych dokumentów dla rekruterów, krypto, obronności i administracji. Sprawdź sygnały i reakcję.
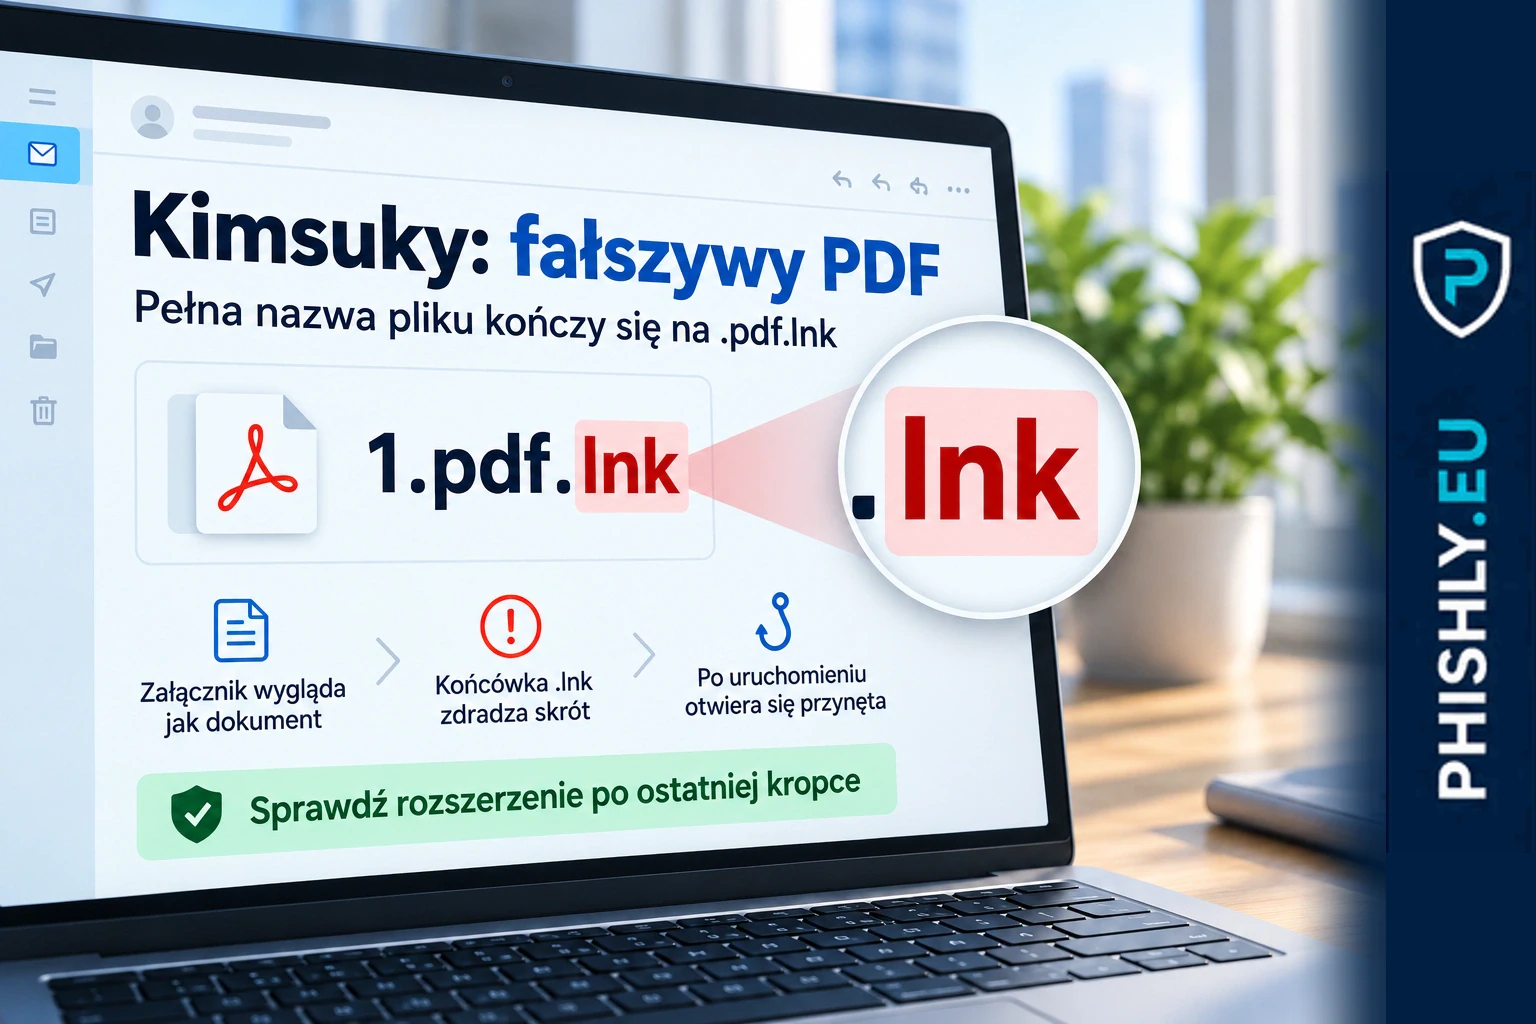
15 maja 2026 firma cyberbezpieczeństwa Logpresso opublikowała analizę czterech kampanii Kimsuky. W opisanych przynętach pliki udające dokumenty PDF lub HWPX (format dokumentu programu Hangul) miały w rzeczywistości rozszerzenia .lnk (skrót Windows) albo .jse (zakodowany skrypt uruchamiany przez Windows Script Host). Celem byli rekruterzy, osoby związane z kryptowalutami, obronnością, administracją publiczną i uczelniami. Jeśli dostałeś taki załącznik, nie uruchamiaj go. Służbową wiadomość przekaż zespołowi IT lub bezpieczeństwa, a podejrzany e-mail możesz zgłosić także przez incydent.cert.pl. Jeżeli plik został już uruchomiony, odłącz komputer od sieci i natychmiast zgłoś incydent w swojej organizacji.
Jak wyglądały przynęty Kimsuky
Logpresso nie opublikowało pełnego tekstu wiadomości, ale podało rzeczywiste nazwy i tematy załączników. Wśród nich były:
1.pdf.lnk— plik używany przy przynętach związanych z CV, wizytówkami oraz dokumentami medycznymi i ubezpieczeniowymi;PumpGuard-Pumpfun-AI-Attack-Defence-Requirements.pdf.lnk— rzekoma dokumentacja narzędzia dla osób z rynku krypto;2026 4th K-ICTC Information.pdf.lnk— materiał udający dokument dotyczący wydarzenia wojskowego;- plik kończący się na
.hwpx.jse— dokument o rekrutacji na wieczorowe studia magisterskie kierowany m.in. do administracji.
Po uruchomieniu przynęty atak mógł wyświetlić normalnie wyglądający dokument, podczas gdy w tle uruchamiał kolejne elementy złośliwego łańcucha. 10 sierpnia 2026 Genians Security Center, centrum analiz bezpieczeństwa firmy Genians, opisało późniejszą aktywność Kimsuky, w której ponownie pojawiały się archiwa ZIP z plikami LNK udającymi dokumenty. Oznacza to, że ten sposób dostarczania złośliwego kodu był nadal obserwowany w sierpniu 2026.
Po czym poznać tę kampanię
Najważniejszym sygnałem jest pełna nazwa pliku, zwłaszcza rozszerzenie po ostatniej kropce. dokument.pdf.lnk nie jest plikiem PDF, a plik zakończony .hwpx.jse nie jest zwykłym dokumentem HWPX. CERT Polska zaleca sprawdzanie rozszerzenia po ostatniej kropce, ponieważ Windows może ukrywać znane rozszerzenia.
Temat wiadomości jest dopasowany do pracy odbiorcy: CV dla rekrutera, dokument techniczny dla osoby z krypto, materiał wojskowy albo dokument administracyjny. Podobny punkt decyzji — rutynowa wiadomość z kadr prowadząca do złośliwego archiwum — wystąpił w kampanii TA4922.
Mam wiadomość, ale nie otworzyłem pliku
Nie uruchamiaj załącznika i nie wysyłaj go współpracownikowi „do sprawdzenia”. Przekaż oryginalną wiadomość firmowemu zespołowi IT lub bezpieczeństwa. Do CERT Polska możesz wysłać ją przez incydent.cert.pl albo na cert@cert.pl; jeśli program pocztowy to umożliwia, dołącz wiadomość jako plik EML lub MSG.
Uruchomiłem plik LNK albo JSE
Odłącz komputer od Wi-Fi lub kabla sieciowego i skontaktuj się z zespołem IT lub bezpieczeństwa. Podaj nazwę załącznika, przybliżoną godzinę uruchomienia i zachowaj oryginalną wiadomość. Nie uruchamiaj pliku ponownie i nie próbuj samodzielnie usuwać plików lub zadań systemowych — zespół techniczny powinien sprawdzić urządzenie pod kątem uruchomionych skryptów, zaplanowanych zadań i dalszej komunikacji sieciowej.
Czego nie robić
Nie uznawaj pliku za bezpieczny tylko dlatego, że po kliknięciu pojawił się zwykły PDF lub inny dokument. Nie zmieniaj rozszerzenia na .pdf i nie otwieraj załącznika ponownie, aby „sprawdzić, czy działa”.
To przykład spear phishingu: przynęta jest dopasowana do roli odbiorcy, aby otwarcie pliku wyglądało jak normalne zadanie. W tej kampanii plik LNK lub JSE uruchamiał kod, a jednoczesne pokazanie dokumentu miało zmniejszyć podejrzenia.
Najczęstsze pytania
Czy plik .pdf.lnk jest zwykłym dokumentem PDF?
Nie. Końcówka .lnk oznacza skrót Windows. W kampaniach opisanych przez Logpresso pliki z nazwą kończącą się na .pdf.lnk uruchamiały złośliwy łańcuch i jednocześnie wyświetlały dokument-przynętę.
Co zrobić po uruchomieniu pliku LNK lub JSE z podejrzanej wiadomości?
Przerwij pracę na urządzeniu, odłącz je od sieci i natychmiast skontaktuj się z firmowym zespołem IT lub bezpieczeństwa. Podaj nazwę pliku, wiadomość i przybliżoną godzinę uruchomienia.
Gdzie zgłosić podejrzany e-mail z załącznikiem?
Służbową wiadomość przekaż zespołowi IT lub bezpieczeństwa. Do CERT Polska można ją zgłosić przez incydent.cert.pl albo cert@cert.pl, najlepiej jako załącznik EML lub MSG.
Źródła
- Logpresso — 2026 Q1 DPRK Operation Kimsuky report — Pierwotna analiza z 15 maja 2026 opisująca cztery kampanie Kimsuky z przynętami LNK/JSE, ich grupy docelowe, nazwy plików oraz przebieg infekcji.
- Genians Security Center — Kimsuky Integrates AI into Attack Operations — Analiza z 10 sierpnia 2026 potwierdzająca dalsze użycie ZIP-ów z plikami LNK i dokumentów-przynęt przez Kimsuky.
- CERT Polska — Uważaj na fałszywe załączniki! — Polskie wskazówki dotyczące podwójnych rozszerzeń, sprawdzania pełnej nazwy pliku i zgłaszania podejrzanych załączników.
- CERT Polska — Przez incydent.cert.pl — Oficjalne kanały zgłaszania podejrzanych wiadomości e-mail: formularz incydent.cert.pl i cert@cert.pl, najlepiej z wiadomością EML lub MSG.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Spear phishing – co to jest? Przykłady, whaling i jak się bronić.