Mail od dziekana: zarzut niewłaściwego zachowania seksualnego
Fałszywy mail od władz uczelni zarzuca niewłaściwe zachowanie seksualne i prowadzi do instalacji Zoho Assist. Sprawdź sygnały oszustwa i sposób reakcji.
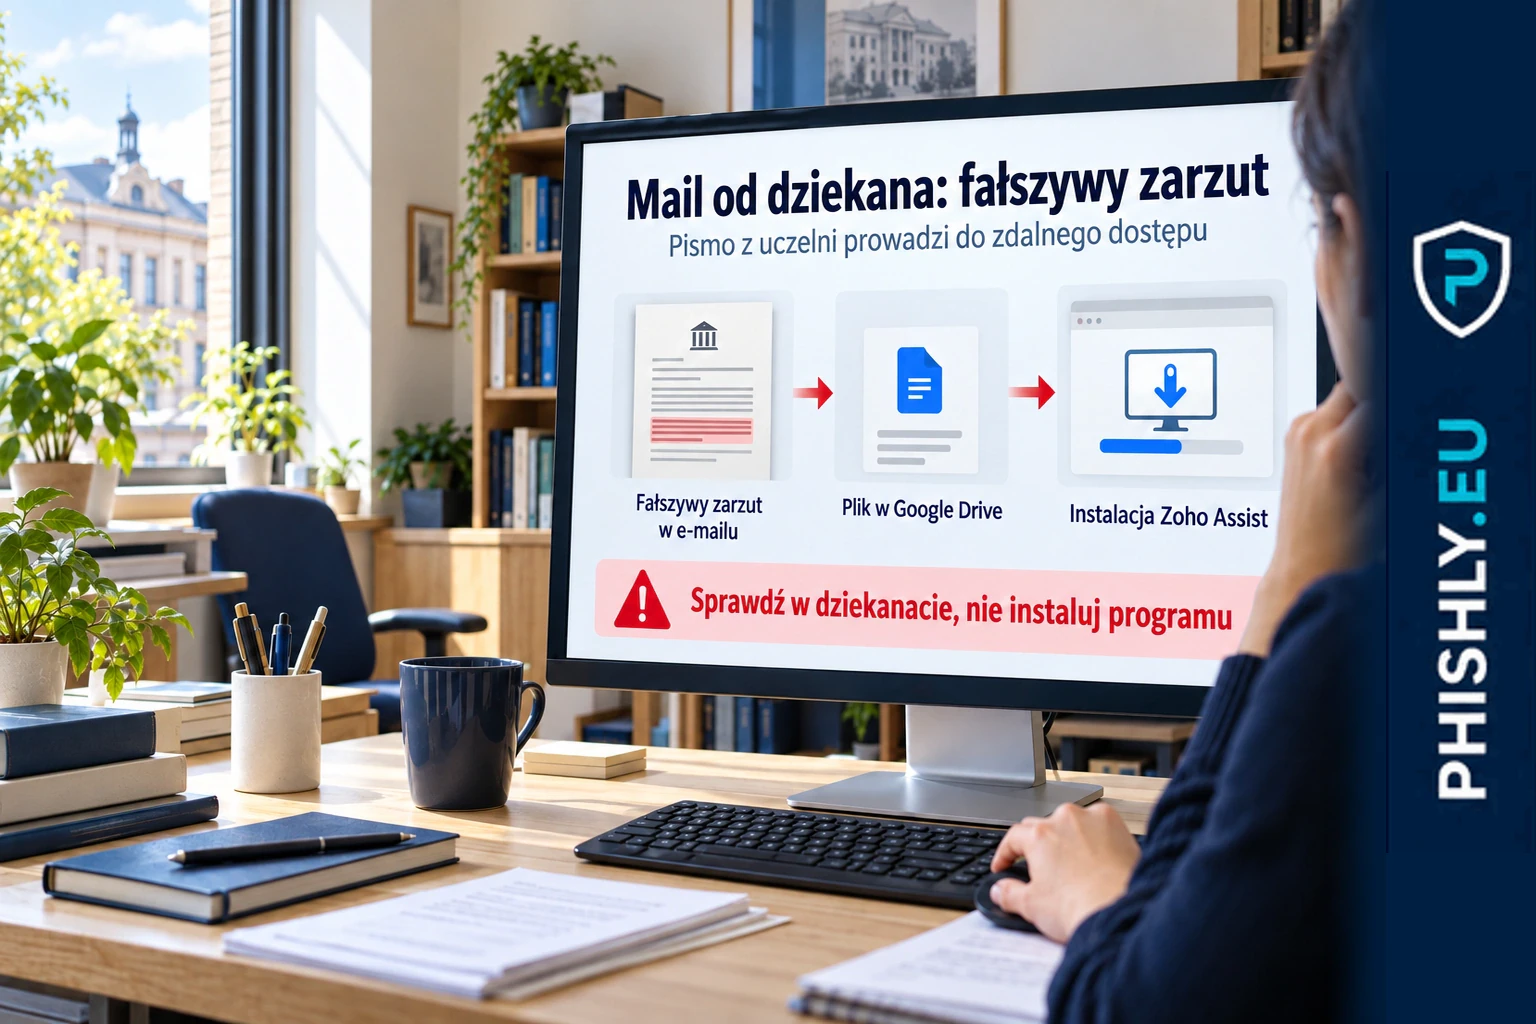
Wiadomość od rzekomego dziekana o zarzucie niewłaściwego zachowania seksualnego może być próbą przejęcia komputera. Cofense, firma badająca zagrożenia poczty elektronicznej, opisała 10 września 2026 r. oszustwo wymierzone w zagraniczne uczelnie: fikcyjny zarzut ma skłonić odbiorcę do instalacji Zoho Assist. Nie pobieraj programu z takiej wiadomości. Sprawdź sprawę, dzwoniąc do sekretariatu dziekana pod numer ze strony uczelni. W opisie Cofense wskazano amerykańskie uczelnie; materiał nie wymienia Polski.
Jak wygląda wiadomość od fałszywego dziekana
Napastnicy przedstawiali się jako prezydenci lub dziekani uczelni, między innymi Notre Dame, University of Virginia i Medical College of Wisconsin. W korespondencji wykorzystywali elementy autentycznej identyfikacji instytucji: nagłówek pisma, podpis oraz adres imitujący uczelnianą domenę. Zarzut miał dotyczyć niewłaściwego zachowania seksualnego studenta lub pracownika, chociaż opisywana sprawa była całkowicie fikcyjna.
Fragment rzeczywistej wiadomości z kampanii (Cofense, Figure 1): „To access the report, please download ZA_Access_My_Department included with the attached file.” W tłumaczeniu: aby uzyskać dostęp do raportu, odbiorca ma pobrać wskazany plik. W dalszej części tej samej wiadomości nadawca zapowiada uruchomienie Zoho Assist i instruuje, by zezwolić na instalację.
W analizowanym ataku link otwierał plik w Google Drive. Plik nie przedstawiał szczegółów zarzutu, tylko kierował pod następny adres, z którego pobierano Zoho Assist — legalny program pomocy zdalnej użyty tu w nieautoryzowanym celu.
Co zdradza tę kampanię
- Pismo od rzekomego dziekana wywołuje niepokój związany z poważnym zarzutem, a jednocześnie prowadzi do odnośnika zamiast umożliwić potwierdzenie sprawy w sekretariacie.
- Podpis i uczelniany nagłówek wyglądają wiarygodnie, lecz adres nadawcy jedynie imituje domenę uczelni.
- Google Drive zawiera kolejne przekierowanie, a nie opis rzekomego zdarzenia.
- Wiadomość instruuje odbiorcę, jak pobrać i zainstalować Zoho Assist. Dokument o zarzucie nie wymaga udostępnienia komuś kontroli nad komputerem.
Według Cofense ponad 80% obserwowanych celów stanowiły uczelnie powiązane z ochroną zdrowia. Ta proporcja dotyczy danych badaczy, nie polskich uczelni.
Co zrobić po otrzymaniu lub otwarciu linku
Jeśli tylko otrzymałeś wiadomość: nie otwieraj załączonych odnośników. Zadzwoń do sekretariatu uczelni pod numer opublikowany na jej stronie; gdy wiadomość dotyczy innej instytucji, poproś własny dział prawny o potwierdzenie kontaktu z tą instytucją. Przekaż wiadomość wraz z nagłówkami administratorowi uczelnianej poczty. Podejrzany e-mail możesz zgłosić także do CERT Polska.
Jeśli otworzyłeś Google Drive: zamknij dokument bez wybierania linku do instalatora i poinformuj uczelniany zespół IT, jaki adres został otwarty. Jeśli pobrałeś plik, nie uruchamiaj go. Jeżeli Zoho Assist został już uruchomiony lub nawiązano sesję zdalną, przerwij sesję, odłącz komputer od sieci i natychmiast zadzwoń do zespołu IT. Podaj czas zdarzenia i nie usuwaj samodzielnie śladów przed analizą.
Czego nie robić
Nie instaluj Zoho Assist na polecenie osoby podającej się za dziekana, nawet gdy pismo zawiera poprawną nazwę i podpis uczelni. Nie korzystaj do weryfikacji z numeru telefonu ani kolejnych linków umieszczonych w tym samym e-mailu.
Ten przypadek wykorzystuje ukierunkowany spear phishing, opisany w Bazie wiedzy PHISHLY: wiadomość ma wyglądać na dotyczącą konkretnego środowiska akademickiego. Podobny etap ryzyka po instalacji legalnego programu omawia artykuł o phishingu z narzędziami RMM, a wykorzystanie dokumentu jako przynęty — materiał o fałszywych zaproszeniach i zdalnym dostępie.
Najczęstsze pytania
Czy mail od dziekana o zarzucie niewłaściwego zachowania seksualnego może być oszustwem?
Tak. Cofense wykrył wiadomości podszywające się pod władze amerykańskich uczelni; opisane w nich zarzuty były zmyślone, a link kierował do instalacji Zoho Assist.
Dlaczego wiadomość z uczelni prowadzi do Google Drive i instalacji Zoho Assist?
Google Drive był pośrednim etapem. Plik odsyłał do pobrania legalnego narzędzia zdalnego dostępu, nadużywanego przez napastników.
Czy samo otwarcie dokumentu w Google Drive oznacza przejęcie komputera?
Nie jest dowodem przejęcia. W opisanym łańcuchu dalszym etapem było pobranie i instalacja Zoho Assist; o samym kliknięciu też poinformuj uczelniany zespół IT.
Co zrobić, jeśli zainstalowałem Zoho Assist po otrzymaniu takiej wiadomości?
Przerwij sesję, odłącz urządzenie od sieci i natychmiast zgłoś zdarzenie zespołowi IT, podając czas instalacji i zachowując wiadomość do analizy.
Źródła
- Cofense — False Allegations, Real Threats: Sexual Misconduct Claims Used as Phishing Lures — Pierwotny opis kampanii z 10 września 2026 r.: podszywanie się pod władze uczelni, Google Drive, instalacja Zoho Assist i profil celów.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Spear phishing – co to jest? Przykłady, whaling i jak się bronić.