Fałszywy SMS Booking z prawdziwą rezerwacją
Fałszywy SMS Booking zawiera prawdziwe dane hotelu i pobytu, ale prowadzi do strony wyłudzającej dane karty. Sprawdź sygnały oszustwa i reakcję.
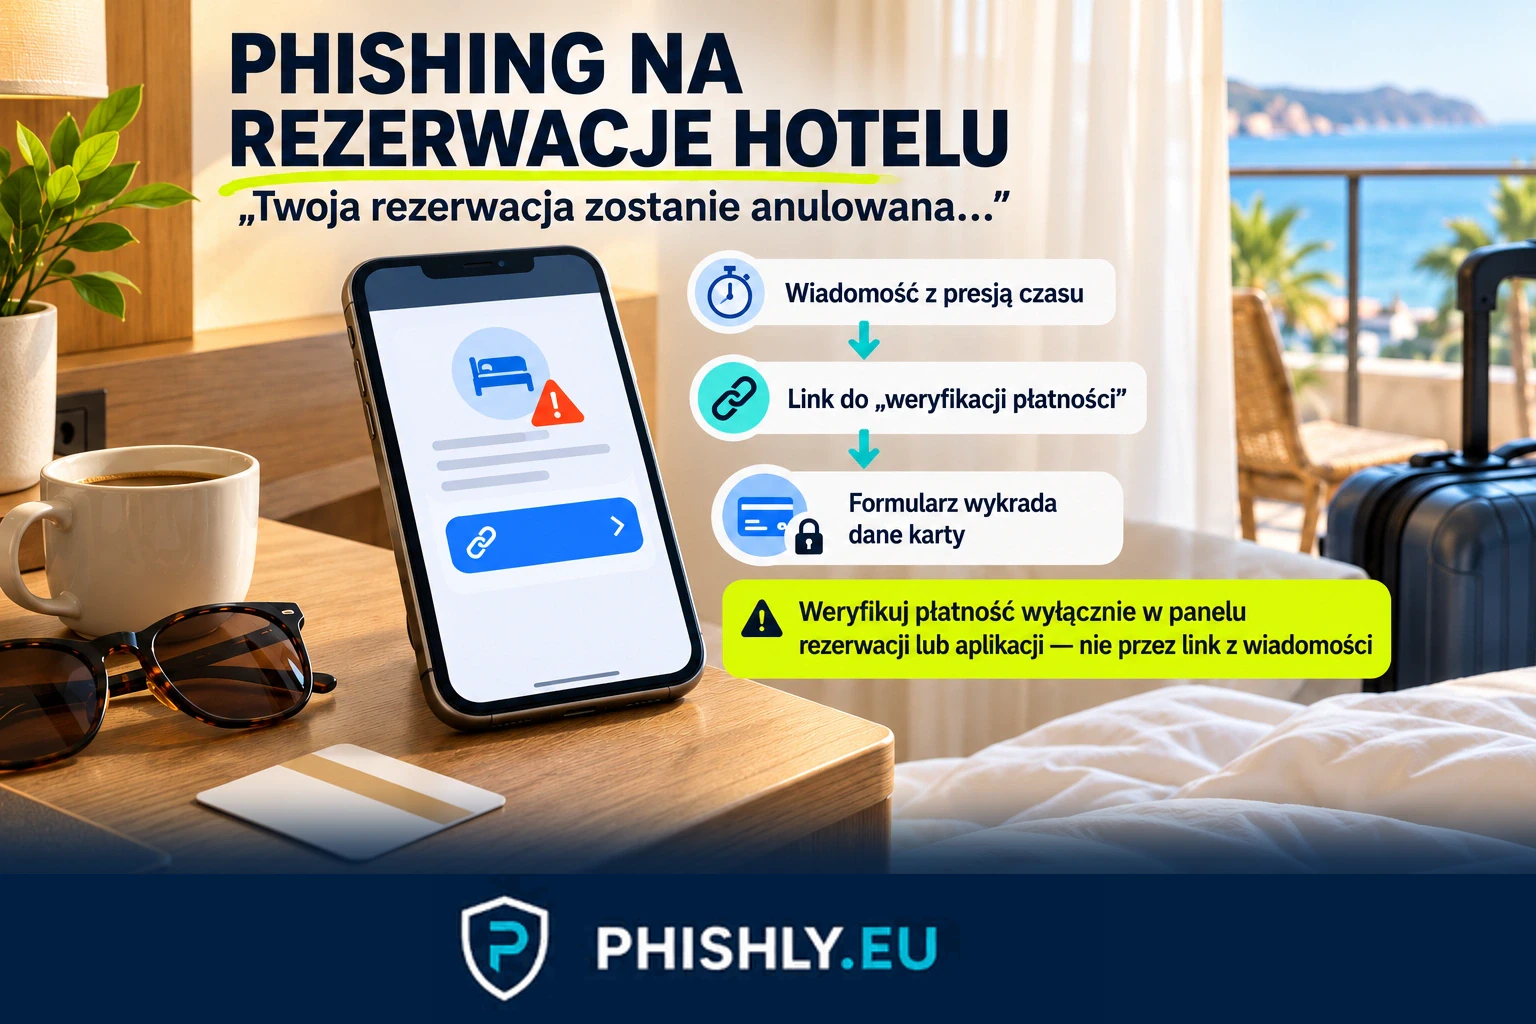
Fałszywy SMS Booking może zawierać Twoje prawdziwe imię, nazwę hotelu i daty pobytu. 4 września 2026 r. zespół bezpieczeństwa CERT Orange Polska opisał w Polsce wiadomości prowadzące do fałszywych stron z danymi rzeczywistych rezerwacji i formularzem karty. To późniejsza fala schematu, który 28 maja 2026 r. opisali firma cyberbezpieczeństwa Norton oraz magazyn technologiczny WIRED. Jeśli dostałeś taki SMS, nie używaj linku. Otwórz aplikację rezerwacyjną samodzielnie, sprawdź pobyt i przekaż SMS bez zmian na numer 8080.
Jak wygląda fałszywy SMS Booking
CERT Orange Polska obserwował wiadomości od nadawców „Booking OTO” i „Reception”. Przykład ze źródła brzmiał:
Hello [Nazwisko Imię], your reservation at [Nazwa obiektu] is scheduled from [data przyjazdu] to [data wyjazdu]. View your booking details here: [adres fałszywej strony]
Link prowadził do strony pokazującej szczegóły konkretnego pobytu, a dalej do formularza danych karty. CERT Orange opisał też okno „Support agent”, które przekonywało, że karta zostanie tylko chwilowo obciążona losową kwotą. W tle przestępcy próbowali użyć podanych danych do płatności.
Co zdradza tę kampanię
- prawdziwe dane rezerwacji są użyte jako przynęta, ale nie potwierdzają nadawcy;
- SMS prowadzi do domeny innej niż
booking.com, mimo że strona przypomina serwis rezerwacyjny; - strona żąda danych karty pod pretekstem potwierdzenia rezerwacji albo płatności;
- wiadomość wywołuje presję, bo dotyczy istniejącego i zbliżającego się pobytu.
Źródło danych rezerwacji nie zostało jednoznacznie ustalone dla całej kampanii. WIRED opisał w maju analizę Nortona obejmującą co najmniej 350 obiektów w 50 krajach; badacze widzieli prawdziwe dane pobytu używane w wiadomościach SMS, e-mail i WhatsApp.
Samo dopasowanie danych do sytuacji nie uwierzytelnia nadawcy. W osobnej kampanii ten sam sygnał ostrzegawczy pojawił się w SMS-ie OLX z prawdziwym ogłoszeniem, gdzie kopia istniejącej oferty miała zwiększyć wiarygodność przynęty.
Jeśli tylko dostałeś SMS
Nie klikaj linku. Otwórz aplikację, z której robiłeś rezerwację, albo samodzielnie wpisz booking.com w przeglądarce i sprawdź, czy w koncie jest prośba o płatność. Jeśli chcesz potwierdzić ją z hotelem, zadzwoń na numer z aplikacji lub wcześniejszego potwierdzenia rezerwacji, nie z podejrzanej wiadomości. Przekaż SMS w niezmienionej formie na numer 8080 CERT Polska.
Jeśli kliknąłeś albo wpisałeś dane
Jeżeli tylko otworzyłeś stronę i niczego nie podałeś, zamknij ją i nie wracaj przez ten sam link. Adres strony możesz zgłosić przez incydent.cert.pl/phishing.
Jeśli wpisałeś dane osobowe lub dane karty, zachowaj SMS i adres strony. Jeśli wpisałeś dane karty, natychmiast zablokuj ją w aplikacji banku i skontaktuj się z bankiem na numer z aplikacji lub odwrotu karty.
Jeśli podałeś dane karty albo doszło do płatności
Zablokuj kartę w aplikacji banku i zadzwoń do banku na numer zapisany w aplikacji lub na odwrocie karty. Powiedz, że dane trafiły na stronę phishingową, i poproś o sprawdzenie oraz zabezpieczenie transakcji. Jeśli pieniądze zostały pobrane, zachowaj potwierdzenie operacji i złóż zawiadomienie na Policji.
Czego nie robić
Nie ufaj wiadomości tylko dlatego, że zna hotel, termin pobytu lub kwotę. Nie wpisuj danych karty z linku w SMS-ie i nie kontaktuj się przez numer podany w tej wiadomości. Nie zakładaj też, że samo użycie prawdziwych danych przesądza, skąd wyciekły.
To spear phishing: przynęta jest dopasowana do konkretnej osoby przy użyciu prawdziwego kontekstu rezerwacji. Baza wiedzy wyjaśnia, jak działa taka personalizacja i na którym etapie ją zatrzymać.
Najczęstsze pytania
Czy SMS Booking z prawdziwymi danymi rezerwacji może być oszustwem?
Tak. CERT Orange Polska 4 września 2026 opisał SMS-y zawierające imię i nazwisko, nazwę hotelu oraz daty pobytu, które prowadziły do fałszywych stron wyłudzających dane karty.
Co zdradza fałszywy SMS Booking?
W obserwowanej kampanii link prowadził do domen innych niż booking.com, a fałszywa strona po pokazaniu szczegółów pobytu prosiła o dane karty pod pretekstem potwierdzenia.
Co zrobić po podaniu danych karty na fałszywej stronie Booking?
Natychmiast zablokuj kartę w aplikacji banku, skontaktuj się z bankiem na numer z aplikacji lub odwrotu karty i zgłoś, że dane zostały wpisane na stronie phishingowej.
Gdzie zgłosić fałszywy SMS Booking?
Podejrzany SMS z linkiem przekaż w niezmienionej formie na numer 8080 CERT Polska. Podejrzaną stronę możesz zgłosić przez incydent.cert.pl/phishing.
Źródła
- Norton - Reservation Hijack scams: The travel scam that looks like your real hotel booking — Badanie zaktualizowane 28 maja 2026: ukierunkowane wiadomości wykorzystujące prawdziwe dane rezerwacji i fałszywe strony służące do przejęcia danych osobowych i płatniczych.
- WIRED - Scammers Are Using Your Real Hotel Reservations to Trick You With Spear-Phishing Attacks — Publikacja z 28 maja 2026 opisująca ustalenia Nortona: co najmniej 350 obiektów w 50 krajach i użycie prawdziwych danych pobytu w wiadomościach SMS, e-mail i WhatsApp.
- CERT Orange Polska - Cyberprzestępcy podszywają się pod Booking. Fałszywe SMS-y zawierają dane rezerwacji — Alert z 4 września 2026 o późniejszej polskiej fali: SMS-y z prawdziwymi danymi pobytu prowadziły do fałszywych stron i formularza danych karty.
- CERT Polska - Kontakt i zgłaszanie incydentów — Oficjalny kanał zgłoszenia podejrzanego SMS-a z linkiem: przekazanie wiadomości bez zmian na numer 8080; incydenty i podejrzane strony można zgłosić przez incydent.cert.pl.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Spear phishing – co to jest? Przykłady, whaling i jak się bronić.