Lipiec 2026 w phishingu: zaufanie zamieniane w dostęp
Lipcowe kampanie pokazują phishing jako wejście do trwałej wartości: dostępu, sesji, poświadczeń lub kontroli. Analiza punktów, w których można przerwać atak.
Lipiec 2026 pokazał phishing jako coś więcej niż próbę zdobycia kliknięcia. W kilku niezależnych kampaniach opisanych przez CERT Polska i zespoły badawcze Bitdefender, Kaspersky oraz Seqrite wiarygodna historia była tylko wejściem do przejęcia trwalszej wartości: dostępu do urządzenia, sesji, poświadczeń, panelu administracyjnego albo pozycji pozwalającej na wymuszenie.
Dla pracownika najważniejsza decyzja pojawia się zanim techniczny skutek stanie się widoczny: czy wykonam działanie, które daje nadawcy nową wartość — uruchomię plik, wpiszę poświadczenia, otworzę panel z otrzymanego linku lub udzielę dostępu — zanim niezależnie potwierdzę, że taka czynność wynika z realnej sprawy?
Ta perspektywa zmienia sposób czytania lipcowych zdarzeń. Nazwa marki, forma dokumentu i kanał różnią się między kampaniami. Powtarza się natomiast logika: najpierw wybrać rolę, dla której prośba brzmi zwyczajnie, potem dobrać pretekst, liczyć na przewidywalną reakcję i dopiero na końcu zamienić zaufanie w dostęp lub dane.
Napastnik wybiera rolę, w której prośba nie wygląda nietypowo
14 lipca CERT Polska ostrzegł polskie małe i średnie firmy przed wiadomościami udającymi kontakt od potencjalnego klienta. Pretekstem było rzekome zamówienie albo zapytanie ofertowe, a załącznik prowadził do infekcji i zdalnego dostępu do komputera. Dla handlowca lub właściciela firmy samo pojawienie się nowego klienta nie jest zdarzeniem nadzwyczajnym. To właśnie codzienny obowiązek nadaje wiadomości wiarygodność.
Inny mechanizm presji opisał 1 lipca zespół Bitdefender Antispam Lab. Wiadomości podszywające się pod Interpol sugerowały, że firma jest objęta dochodzeniem i powinna pilnie przejrzeć rzekome materiały dowodowe. Tu wybrana rola była inna: odbiorca miał zareagować jak osoba odpowiedzialna za firmę wobec organu ścigania. Źródło opisuje małe firmy w kilku regionach świata, nie kampanię ograniczoną do Polski.
Z punktu widzenia napastnika liczy się więc nie tylko adres e-mail odbiorcy. Liczy się to, jaka czynność pasuje do jego roli. Sprzedaż reaguje na zapytanie klienta, administracja na domenę, księgowość na dokument rozliczeniowy, a właściciel firmy na pismo o możliwych konsekwencjach prawnych.
Punkt zatrzymania: nowy klient, nietypowe pismo lub pilna sprawa nie muszą być od razu rozstrzygane w kanale, który je przyniósł. Pracownik może sprawdzić firmę, sprawę lub nadawcę przez samodzielnie znaleziony kontakt, a organizacja może wymagać takiej weryfikacji przed otwarciem nieoczekiwanego załącznika.
Pretekst ma otworzyć drogę do czegoś cenniejszego niż kliknięcie
7 lipca Seqrite Threat Research Team, zespół badawczy dostawcy rozwiązań bezpieczeństwa, opisał ukierunkowaną kampanię, w której przynętą była faktura. Według badaczy jej głównym celem było ustanowienie trwałego zdalnego dostępu do przejętego komputera. W PHISHLY opisaliśmy ten przypadek jako AnyDesk ukryty w fałszywej fakturze. Dla tej analizy istotny jest nie techniczny sposób instalacji, lecz rozdzielenie przynęty od celu: faktura miała skłonić odbiorcę do działania, a wartością dla napastnika była późniejsza kontrola nad urządzeniem.
3 lipca badacze Kaspersky publikujący w serwisie Securelist opisali kampanię Armored Likho wykorzystującą spear phishing i narzędzie BusySnake Stealer. W materiale wskazano kradzież danych logowania z przeglądarek, plików cookie, danych sesji i dokumentów oraz możliwość dalszego dostępu do przejętego urządzenia. To inny zestaw technik i inny kontekst niż kampania Seqrite, ale ten sam poziom ekonomii ataku: pojedyncza decyzja odbiorcy ma otworzyć dostęp do aktywów, które można wykorzystywać później.
22 lipca CERT Polska pokazał wariant bez złośliwego załącznika. Fałszywa informacja o konieczności przedłużenia domeny .pl prowadziła do stron podszywających się pod rejestratorów, gdzie celem były dane logowania do paneli administracyjnych domen i hostingu. Przejęcie takiego panelu może dawać napastnikowi wartość wykraczającą poza jedną skrzynkę czy pojedynczy formularz, dlatego wiadomość o odnowieniu domeny powinna być traktowana jak prośba o dostęp administracyjny, nie jak zwykłe przypomnienie o płatności.
Punkt zatrzymania: przed uruchomieniem nieoczekiwanego pliku albo logowaniem do panelu z linku odbiorca może przerwać ścieżkę wiadomości. Status domeny sprawdza się po samodzielnym wpisaniu znanego adresu rejestratora, a fakturę lub zamówienie potwierdza przez kontakt znaleziony niezależnie od otrzymanego e-maila.
Cztery decyzje napastnika i cztery miejsca, w których plan się urywa
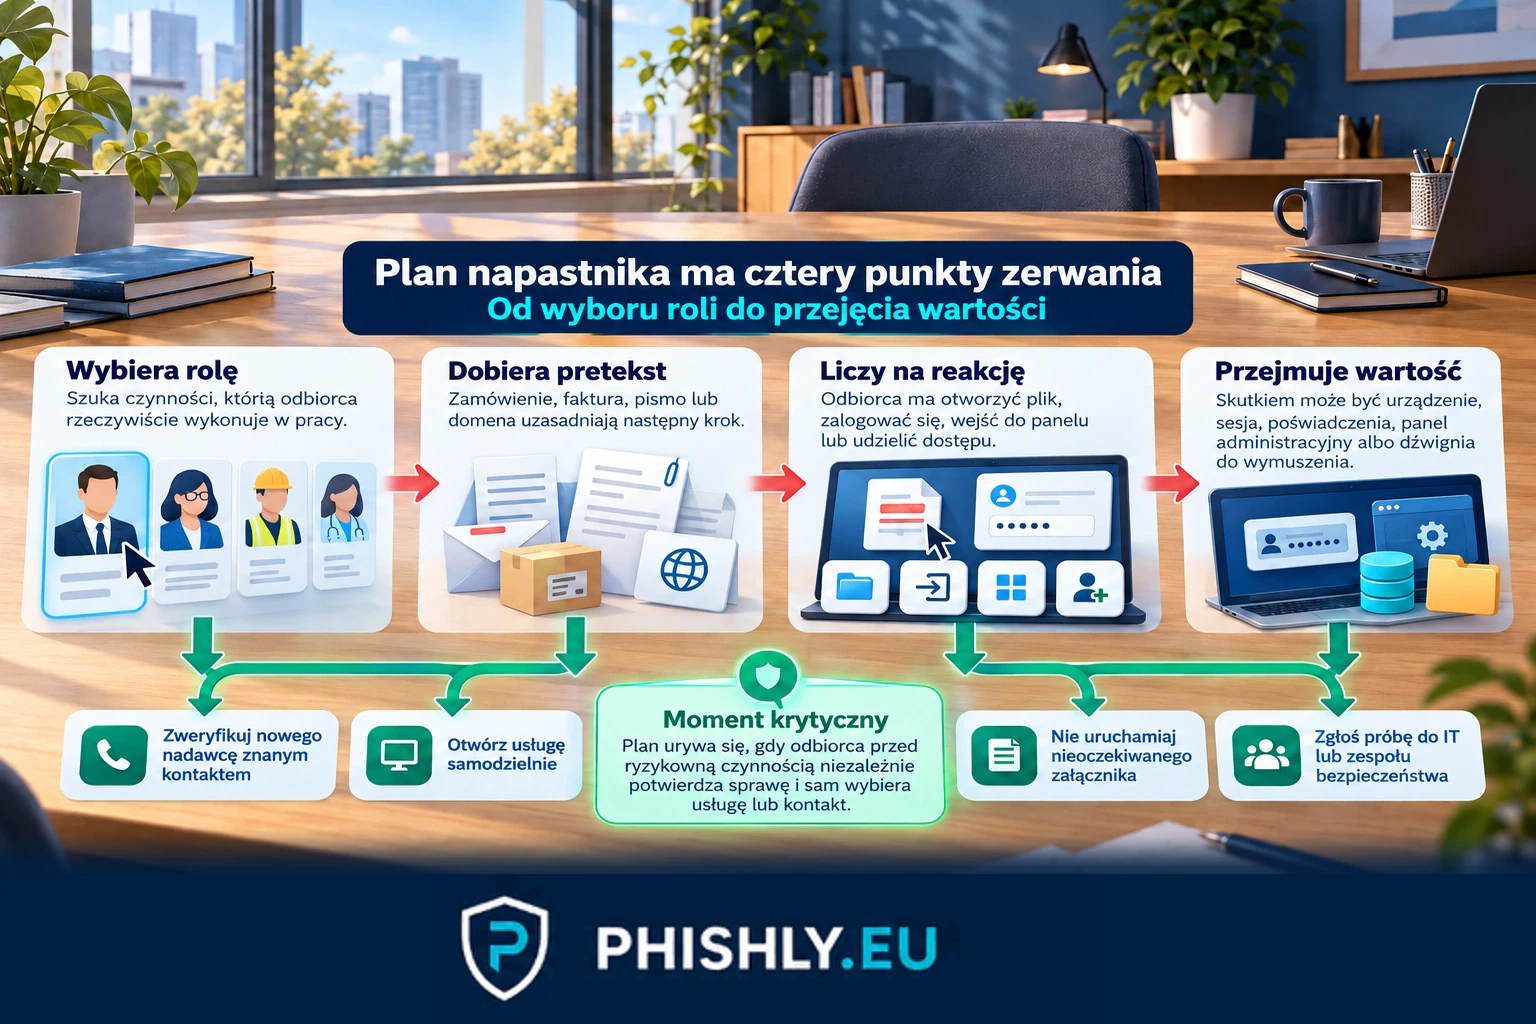
Patrząc na lipcowe przypadki od strony celu atakującego, można je ułożyć w cztery decyzje. Najpierw wybiera rolę, w której kontakt nie będzie dziwny. Potem dobiera historię pasującą do obowiązków tej osoby. Następnie liczy na konkretną reakcję: otwarcie pliku, przejście do logowania, wejście do panelu lub potraktowanie pilnego pisma jako wystarczającego uzasadnienia. Dopiero wtedy pojawia się właściwa wartość: kontrola nad urządzeniem, dane sesji, poświadczenia, panel administracyjny albo dźwignia do wymuszenia.
Ten ciąg nie jest instrukcją techniczną prowadzenia ataku. Jest sposobem rozpoznania, na którą decyzję odbiorcy liczy wiadomość. Każdy etap ma też własny punkt przerwania: rolę można chronić regułą weryfikacji nowych kontaktów, pretekst — sprawdzeniem sprawy w innym kanale, oczekiwaną reakcję — zatrzymaniem przed plikiem lub logowaniem, a skutek — szybką izolacją urządzenia i unieważnieniem dostępu po podejrzeniu przejęcia.
Reakcja człowieka zamienia historię w dostęp
Lipcowe kampanie nie wymagały od odbiorcy tej samej czynności. W ostrzeżeniu CERT Polska dla MŚP potrzebne było uruchomienie załącznika. W kampanii z odnowieniem domeny — wpisanie danych logowania do fałszywego panelu. W badaniu Seqrite faktura miała doprowadzić do kontroli nad urządzeniem. W materiale Kaspersky spear phishing otwierał drogę do kradzieży danych uwierzytelniających, sesji i dokumentów.
Wspólny jest moment, w którym odbiorca przekazuje napastnikowi nową możliwość działania. To bardziej użyteczne pytanie niż samo „czy wiadomość wygląda podejrzanie?”. Dobrze przygotowana wiadomość może wyglądać zwyczajnie, a rzeczywiste ryzyko zaczyna się dopiero przy czynności, która zmienia uprawnienia, ujawnia dane albo uruchamia kod.
Punkt zatrzymania: przed taką czynnością pracownik powinien nazwać jej skutek. Jeżeli odpowiedź brzmi „oddaję dostęp”, „podaję dane logowania”, „uruchamiam plik” albo „wchodzę do panelu administracyjnego z linku”, potrzebna jest niezależna weryfikacja sprawy, a nie dalsza ocena samej wiadomości.
Cel końcowy zmienia znaczenie tej samej przynęty
Przynęta nie mówi jeszcze, jaki będzie skutek. W przypadku opisanym przez Bitdefender fałszywy Interpol i ransomware wykorzystywały presję autorytetu i rzekome materiały dowodowe, by doprowadzić do uruchomienia ransomware, czyli złośliwego oprogramowania szyfrującego dane. W badaniu Seqrite dokument rozliczeniowy prowadził do trwałego zdalnego dostępu. W kampanii Kaspersky celem była kradzież informacji i sesji, a w ostrzeżeniu CERT Polska o domenach — dane do panelu administracyjnego.
To rozróżnienie jest ważne dla reakcji organizacji. Po podaniu danych logowania trzeba traktować podejrzenie jako problem tożsamości i sesji. Po uruchomieniu podejrzanego pliku priorytetem jest urządzenie i możliwość dalszej aktywności. Po ujawnieniu danych do panelu domeny trzeba sprawdzić nie tylko samo hasło, lecz również zmiany w konfiguracji i uprawnieniach. Ransomware wymaga jeszcze innego toru reakcji, w tym ograniczenia rozprzestrzeniania się skutków.
Punkt zatrzymania: procedura reakcji powinna zależeć od wartości, która mogła zostać przekazana. Zgłoszenie „kliknąłem” nie wystarcza; zespół IT lub bezpieczeństwa powinien od razu ustalić, czy doszło do uruchomienia pliku, wpisania poświadczeń, wejścia do panelu albo udzielenia dostępu.
Wspólny wzorzec nie oznacza jednej kampanii
Opisane przypadki nie dają podstaw do łączenia ich jednym operatorem, infrastrukturą, rodziną szkodliwego oprogramowania ani geografią. Bitdefender opisywał kampanię podszywającą się pod organ ścigania i prowadzącą do ransomware. Kaspersky badał ukierunkowany spear phishing wobec organizacji w kilku państwach. Seqrite analizował celowaną kampanię wobec rosyjskich organizacji związanych z sektorem lotniczym i kosmicznym. CERT Polska ostrzegał natomiast o zdarzeniach istotnych dla polskich MŚP i administratorów domen.
Wspólny mianownik jest więc decyzyjny i ekonomiczny, nie techniczny: wiarygodny pretekst ma zostać zamieniony w dostęp lub dane, które mają wartość po pierwszym kontakcie.
Trzeba też oddzielić datę publikacji od okresu opisywanego w materiale. Przegląd CSIRT KNF opublikowany 2 lipca dotyczył oszustw obserwowanych w czerwcu, więc nie jest dowodem na lipcowe zdarzenie. Z kolei przegląd lipca ukazał się 3 sierpnia; może później potwierdzać różnorodność lipcowych pretekstów, ale sam nie jest wydarzeniem opublikowanym w lipcu. Podobnie badanie Unit 42 o phantom squatting ukazało się 30 czerwca, dlatego może być tłem dla późniejszych dyskusji, lecz nie należy go wpisywać do lipcowej osi zdarzeń.
Co pracownik ma sprawdzić przed oddaniem nowego uprawnienia
Najbardziej przenośna reguła nie polega na zapamiętaniu nazw kampanii. Polega na rozpoznaniu momentu, w którym nadawca prosi o coś, co zwiększa jego możliwości.
- Nazwij skutek działania. Zanim otworzysz plik, wpiszesz dane lub wejdziesz do panelu, określ, co druga strona może dzięki temu uzyskać.
- Przerwij ścieżkę wiadomości. Nie używaj linku, numeru ani danych kontaktowych tylko dlatego, że znalazły się w otrzymanej wiadomości. Otwórz znaną usługę samodzielnie albo użyj numeru z firmowego katalogu lub wcześniej zapisanej książki kontaktów.
- Potwierdź sprawę, nie tylko nadawcę. Prawdziwa firma albo prawdziwa osoba może być przywołana w fałszywym kontekście. Potwierdź, czy zamówienie, faktura, odnowienie lub żądanie rzeczywiście istnieją i czy wymagają tej konkretnej czynności.
- Nie uruchamiaj nieoczekiwanego załącznika tylko dlatego, że pasuje do obowiązków. Nowy klient może wysłać dokument, ale nowość kontaktu jest właśnie powodem, by najpierw zweryfikować sprawę.
- Zgłoś zdarzenie także po wykonaniu części kroków. Informacja o tym, czy podano dane, uruchomiono plik lub udzielono dostępu, pozwala dobrać właściwą reakcję bez czekania na pewność, że doszło do incydentu.
Firma powinna chronić moment przekazania kontroli
Techniczne filtry pozostają potrzebne, ale lipcowe przypadki pokazują, że organizacja musi również chronić czynności biznesowe, które legalnie zdarzają się każdego dnia.
Dla nowych klientów i kontrahentów warto ustalić prosty sposób potwierdzenia pierwszego kontaktu przed uruchomieniem nietypowego załącznika. Przy fakturach i dokumentach rozliczeniowych ważne są reguły dotyczące pochodzenia dokumentu oraz możliwość szybkiego sprawdzenia sprawy u znanego kontrahenta. Dla paneli domen i hostingu potrzebne są silne uwierzytelnianie, ograniczone uprawnienia oraz kontrola zmian. Tam, gdzie to możliwe, metody uwierzytelniania odporne na phishing zmniejszają użyteczność samych skradzionych haseł.
Urządzenia powinny ograniczać uruchamianie nieautoryzowanych plików i narzędzi zdalnego dostępu, a monitoring powinien pomagać wykryć nietypowe sesje, nowe logowania i zmiany po podejrzeniu przejęcia. Równie ważna jest szybka ścieżka zgłoszenia: pracownik nie powinien czekać na potwierdzenie infekcji, zanim poinformuje zespół IT lub bezpieczeństwa o uruchomionym pliku czy podanych danych.
Jak ćwiczyć ten moment bez odtwarzania ataku
Na podstawie tych obserwacji można wyciągnąć wniosek szkoleniowy, którego same źródła nie badały: ćwiczenie security awareness powinno sprawdzać nie rozpoznanie konkretnej marki, lecz przerwanie momentu, w którym wiarygodny pretekst ma zostać zamieniony w dostęp, dane lub kontrolę.
Bezpieczny scenariusz może używać neutralnych, nieistniejących marek i odtwarzać trzy różne role: nowego klienta, dokument rozliczeniowy oraz komunikat o odnowieniu domeny. Każda ścieżka powinna zakończyć się na kontrolowanej stronie edukacyjnej. Nie ma potrzeby zbierania prawdziwych haseł, danych płatniczych, danych tożsamości ani instalowania oprogramowania.
W testach phishingowych dla firm sensownym wynikiem takiego ćwiczenia jest to, czy pracownik zatrzymał proces przed przekazaniem wartości, użył niezależnego kanału i zgłosił kontakt. To zastosowanie szkoleniowe wynika ze wspólnego wzorca opisanych zdarzeń. Cytowane źródła nie oceniały PHISHLY i nie dowodzą, że jeden rodzaj symulacji zapobiega wszystkim wariantom technicznym.
Lipcowy wzorzec jest prostszy niż lista kampanii
W lipcu 2026 różniły się marki, kraje, przynęty i techniczne skutki. Łączyło je coś wcześniejszego: napastnik próbował wykorzystać zwykłą rolę zawodową i wiarygodny obowiązek jako przejście do aktywa, które można wykorzystać dalej.
Dlatego przed kliknięciem warto zadać bardziej konkretne pytanie niż „czy to phishing?”: co dokładnie oddaję drugiej stronie, jeśli wykonam następny krok? Jeżeli odpowiedzią jest dostęp, sesja, poświadczenia, panel administracyjny, uruchomienie pliku albo kontrola nad urządzeniem, ten moment powinien uruchamiać niezależną weryfikację i możliwość szybkiego zgłoszenia.
Najczęstsze pytania
Co łączyło opisane kampanie phishingowe w lipcu 2026?
Łączyło je wykorzystanie wiarygodnego pretekstu do zdobycia czegoś trwalszego niż kliknięcie: dostępu do urządzenia, sesji, poświadczeń, panelu administracyjnego albo możliwości wymuszenia. Nie oznacza to wspólnego operatora ani jednej kampanii.
Jaki moment decyzji pracownika jest najważniejszy?
Moment przed wykonaniem czynności, która daje nadawcy nową wartość: uruchomieniem nieoczekiwanego pliku, podaniem danych logowania, wejściem do panelu z linku albo udzieleniem dostępu. Wtedy należy niezależnie potwierdzić sprawę.
Jak zweryfikować wiadomość od nowego klienta lub usługodawcy?
Nie korzystaj wyłącznie z danych kontaktowych zawartych w wiadomości. Samodzielnie znajdź znany numer, stronę lub panel usługi i potwierdź, czy prośba, zamówienie albo zmiana rzeczywiście istnieją.
Czy wszystkie opisane przypadki używały tej samej techniki?
Nie. Różniły się celem, geografią, szkodliwym oprogramowaniem i sposobem przejęcia wartości. Wspólny jest poziom decyzji: zaufany pretekst ma otworzyć drogę do danych lub kontroli.
Jak bezpiecznie ćwiczyć taki mechanizm?
Ćwiczenie może kończyć się na neutralnej stronie edukacyjnej i mierzyć zatrzymanie procesu, niezależną weryfikację oraz zgłoszenie. Nie powinno zbierać prawdziwych haseł, danych płatniczych ani instalować oprogramowania.
Źródła
- Bitdefender - Fake Interpol investigation emails target small businesses with ransomware — Badanie opublikowane 1 lipca 2026 o wiadomościach podszywających się pod Interpol, które wywierały presję na małe firmy i prowadziły do uruchomienia ransomware.
- Kaspersky Securelist - Armored Likho digging a snake pit: inside the covert BusySnake Stealer campaign — Badanie opublikowane 3 lipca 2026 o ukierunkowanym spear phishingu prowadzącym do kradzieży danych uwierzytelniających, plików cookie, sesji i dokumentów oraz dalszego dostępu do urządzenia.
- Seqrite - From Invoice to AnyDesk: Uncovering a Phishing Campaign Targeting Russian Aerospace Organizations — Badanie z 7 lipca 2026 o fakturze jako przynęcie w ukierunkowanej kampanii, której głównym celem według badaczy było ustanowienie trwałego zdalnego dostępu.
- CERT Polska - Prowadzisz firmę? Uważaj, cyberprzestępcy podszywają się pod potencjalnych klientów! — Ostrzeżenie z 14 lipca 2026 dla polskich MŚP o rzekomych zamówieniach i zapytaniach ofertowych z załącznikiem prowadzącym do zdalnego dostępu do komputera.
- CERT Polska - Wracają fałszywe maile na temat potrzeby przedłużenia dostępu do domeny .pl — Ostrzeżenie z 22 lipca 2026 o fałszywych wiadomościach dotyczących odnowienia domeny, prowadzących do stron wyłudzających dane logowania do paneli domen i hostingu.
- CSIRT KNF - Przegląd wybranych oszustw internetowych - czerwiec 2026 — Materiał opublikowany 2 lipca 2026, ale opisujący czerwiec; służy jedynie do pokazania granicy między datą publikacji a okresem opisywanych oszustw.
- CSIRT KNF - Przegląd wybranych oszustw internetowych - lipiec 2026 — Retrospektywa lipca opublikowana 3 sierpnia 2026; służy jako późniejsze potwierdzenie różnorodności lipcowych pretekstów, a nie jako lipcowe zdarzenie źródłowe.
Czy pracownik zatrzyma prośbę, zanim odda dostęp lub poświadczenia?
Symulacja PHISHLY pokazuje, czy pracownik przerwie wiarygodny pretekst, zweryfikuje sprawę niezależnie i zgłosi próbę przed przekazaniem kontroli.