Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
2026-10-01
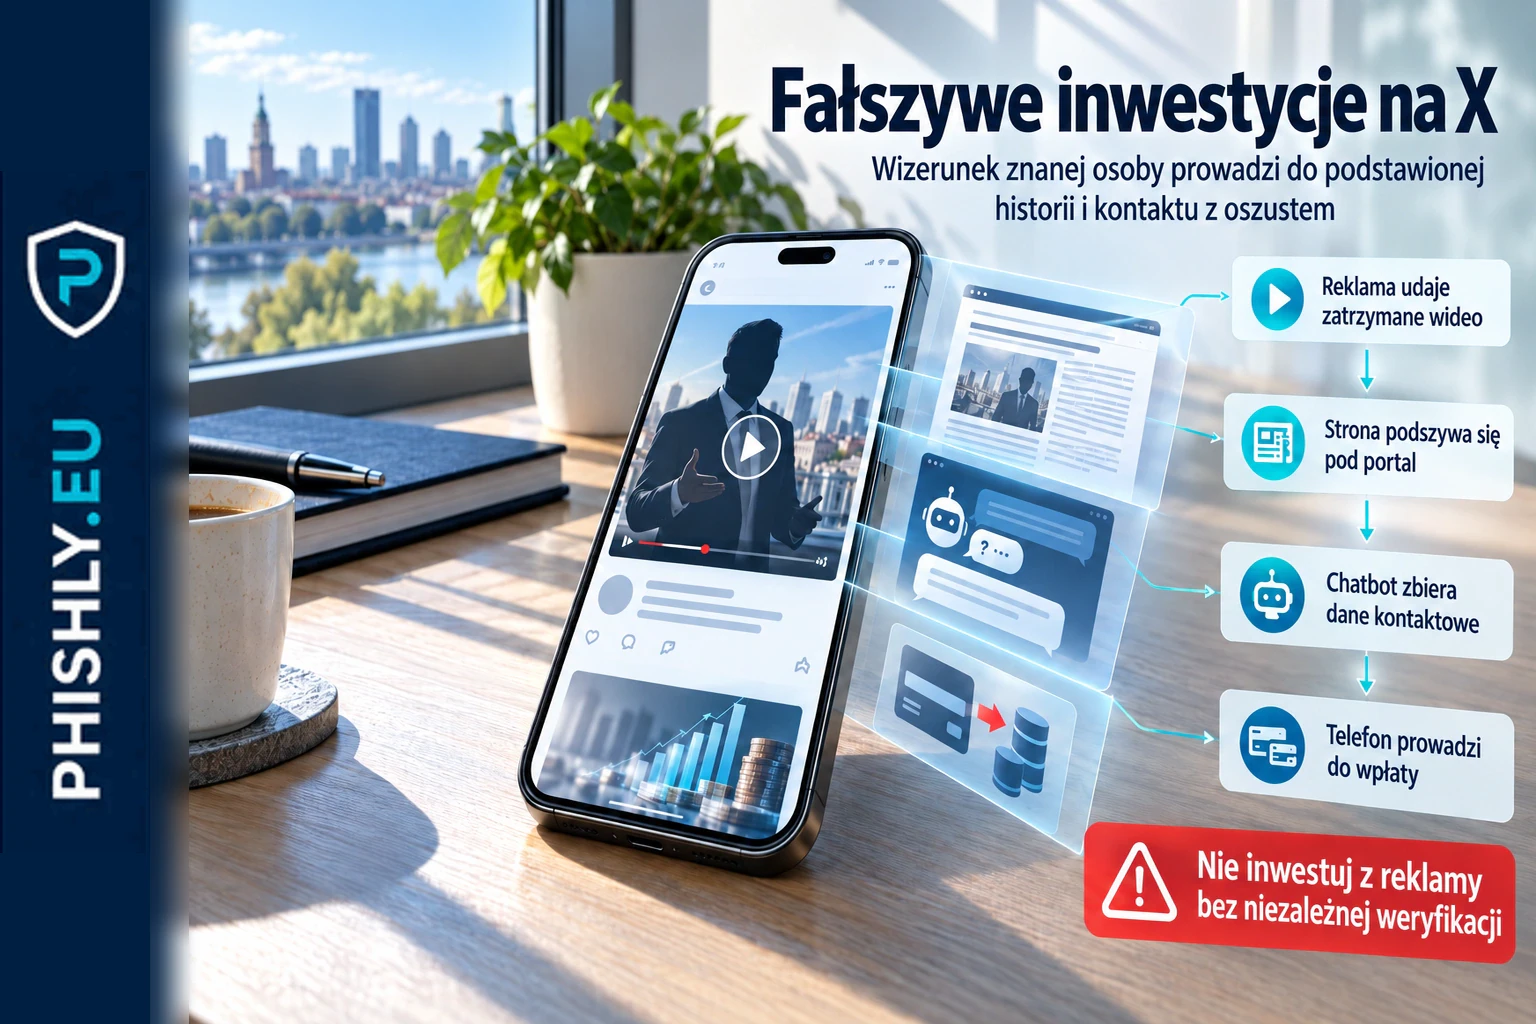
Fałszywe inwestycje na X z wizerunkami osób publicznych
CERT Orange opisuje kampanię fałszywych inwestycji na X: reklama z wizerunkiem osoby publicznej prowadzi do fałszywego materiału, chatbota i dalszego kontaktu.
Czytaj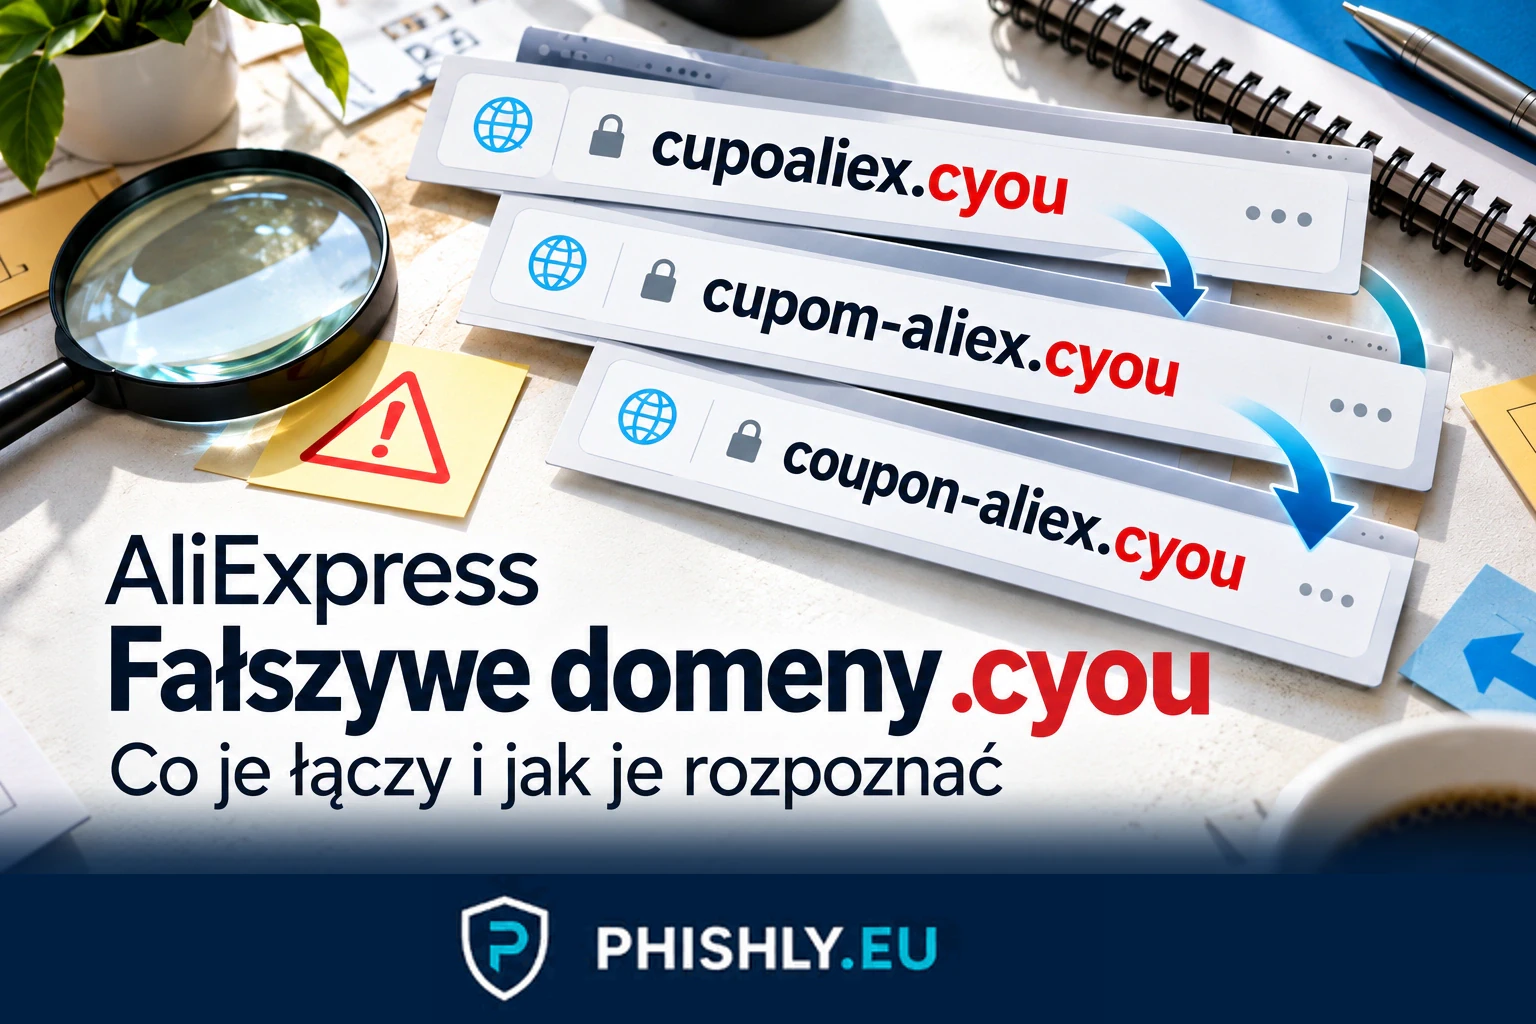
2026-10-01
AliExpress phishing: 10 domen prowadziło do fałszywego sklepu
EfficientIP wykrył 10 domen .cyou jeszcze przed ich rejestracją. Po aktywacji prowadziły przez przekierowania do fałszywej strony naśladującej AliExpress.
Czytaj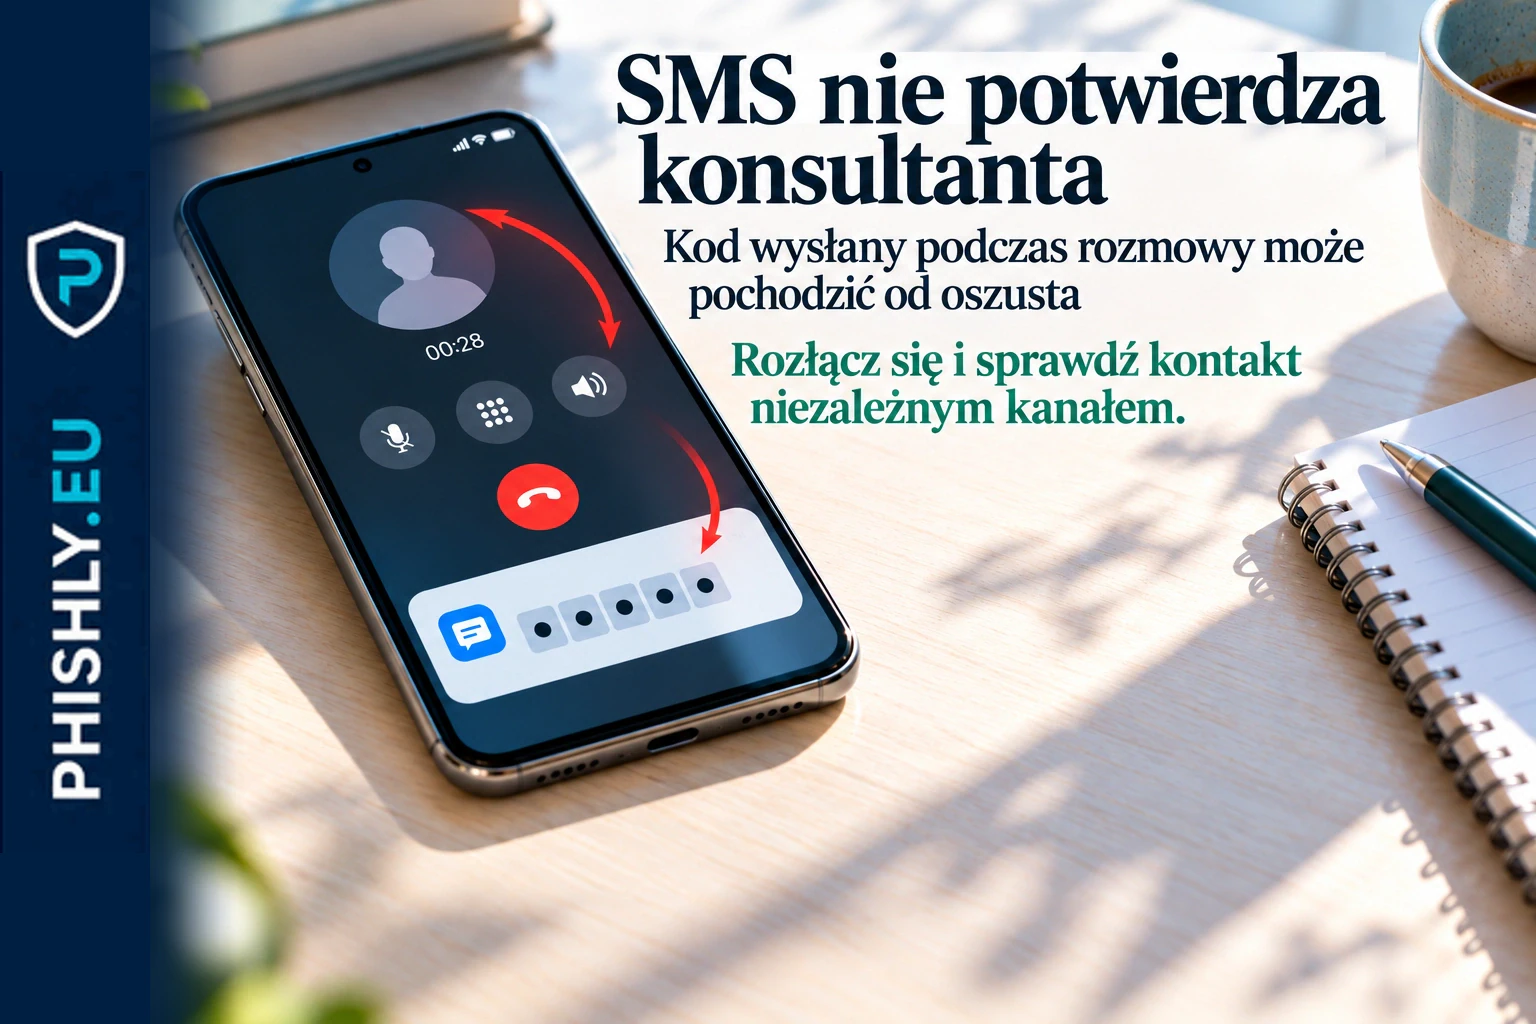
2026-10-01
SMS z kodem nie potwierdza pracownika banku
CERT Orange ostrzega przed SMS-ami z kodem i danymi rzekomego doradcy bankowego. Wiadomość ma uwiarygodnić oszusta podczas rozmowy telefonicznej.
Czytaj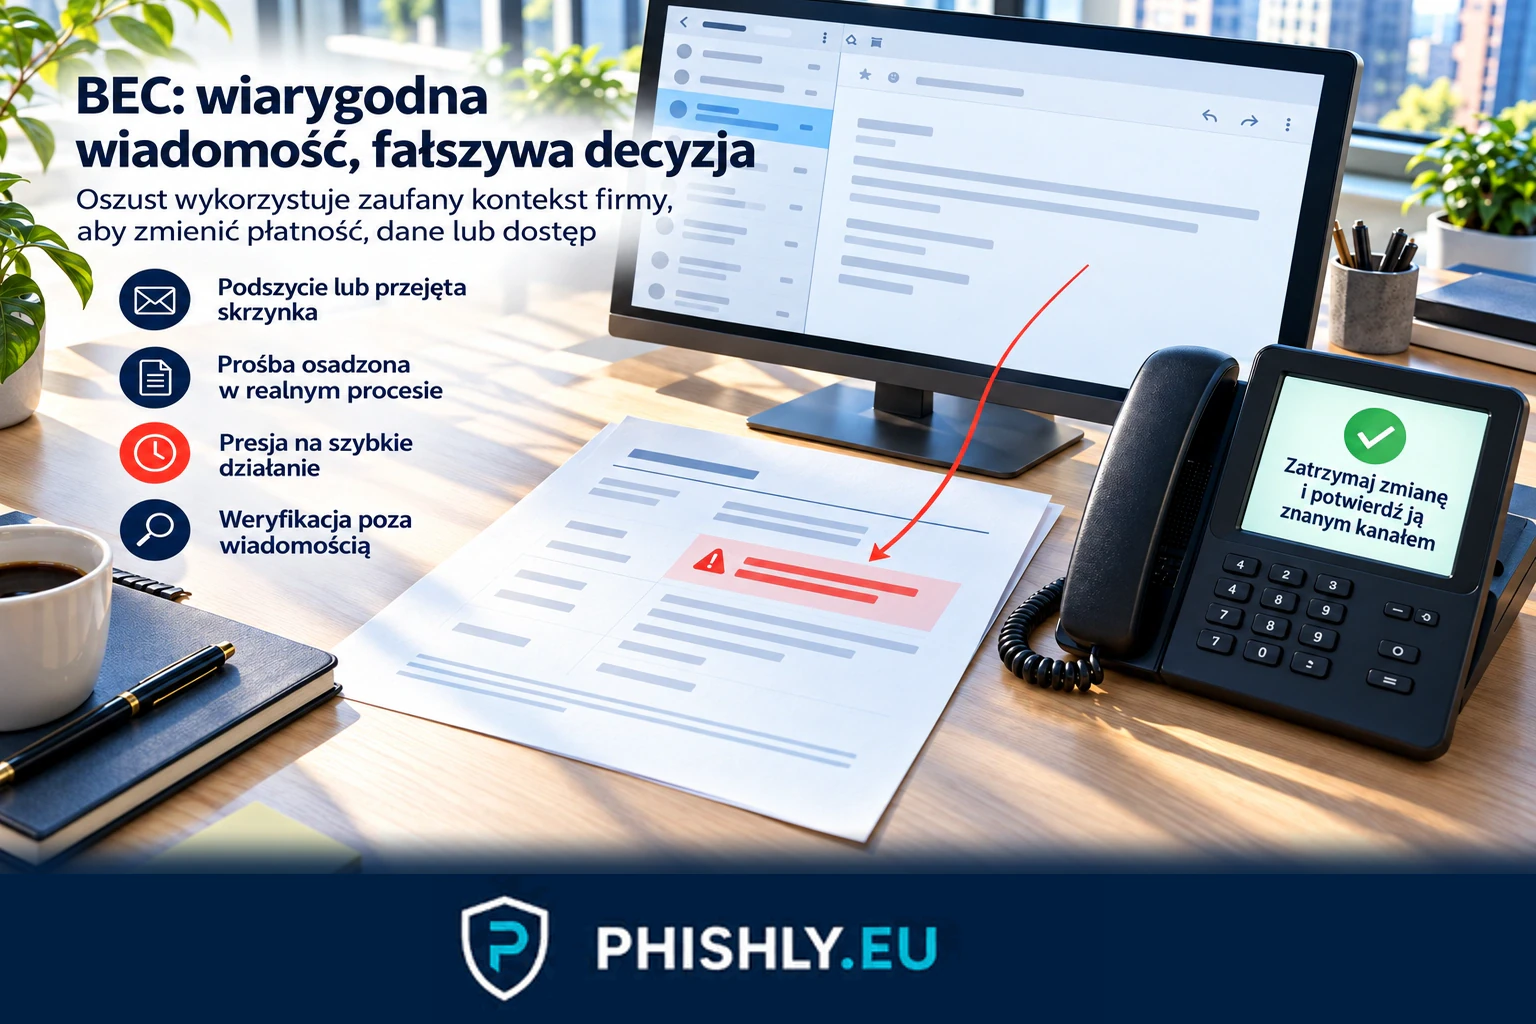
2026-10-01
Co to jest BEC? Business Email Compromise w firmie
BEC to oszustwo wykorzystujące zaufanie do komunikacji biznesowej, aby skłonić pracownika do przelewu, zmiany danych, ujawnienia informacji lub nadania dostępu.
Czytaj
2026-09-30
LinkedIn wzmacnia weryfikację fałszywych profili i historii pracy
LinkedIn dodaje potwierdzanie historii pracy i narzędzia dla firm przeciw fałszywym powiązaniom. Sprawdź, co te sygnały oznaczają dla rekrutacji.
Czytaj
2026-09-30
Zoom i Docusign: aktywna kampania phishingowa na konta firmowe
Kaspersky opisuje dwie fale phishingu podszywające się pod Docusign i Zoom. Fałszywe wiadomości wyłudzają loginy, dane osobowe i dane kart płatniczych.
Czytaj