AliExpress phishing: 10 domen prowadziło do fałszywego sklepu
EfficientIP wykrył 10 domen .cyou jeszcze przed ich rejestracją. Po aktywacji prowadziły przez przekierowania do fałszywej strony naśladującej AliExpress.
TL;DR
EfficientIP Research Labs opisał 24 września 2026 kampanię phishingową wykorzystującą dziesięć losowo wyglądających domen w domenie najwyższego poziomu .cyou. Badacze wskazali te potencjalne nazwy 9 czerwca, zanim zostały zarejestrowane. 2 lipca wszystkie zaczęły rozwiązywać się w DNS i prowadzić przez wspólną infrastrukturę przekierowań do strony podszywającej się pod sklep AliExpress.
Domeny miały podobny format: jedna cyfra i pięć małych liter. Wszystkie zarejestrowano tego samego dnia, a obserwowane adresy prowadziły do trzech adresów IP w tej samej podsieci. EfficientIP określa ten wzorzec jako DGA-style, czyli przypominający nazwy generowane algorytmicznie, ale wyraźnie zaznacza, że sam wzorzec nie dowodzi użycia algorytmu DGA.
Końcowa strona alish0p[.]com wykorzystywała zapis z cyfrą zero zamiast litery „o” i zachęcała do instalacji dodatku zakupowego do przeglądarki. Źródło opisuje kradzież danych logowania, danych płatniczych i dostęp do aktywności przeglądarki jako możliwe skutki, a nie potwierdzone straty konkretnych ofiar. Dla użytkownika punktem zatrzymania jest więc nie tylko ocena pierwszego linku, lecz także kontrola całej ścieżki przekierowań i odmowa instalacji nieoczekiwanego rozszerzenia.
Co wykrył EfficientIP
EfficientIP Research Labs to zespół badawczy dostawcy rozwiązań DNS, DHCP i IPAM. W opublikowanej 24 września analizie zespół opisał klaster dziesięciu potencjalnych nazw domen, które 9 czerwca trafiły do jego źródła danych o zagrożeniach DNS jeszcze przed rejestracją.
2 lipca te domeny zostały zarejestrowane i zaczęły wskazywać na infrastrukturę sieciową. Każda nazwa miała ten sam prosty układ: cyfrę oraz pięć małych liter. Domeny korzystały z trzech obserwowanych adresów IP w jednej podsieci i tworzyły spójny zestaw infrastruktury.
Samo podobieństwo nazw nie wystarczyłoby do uznania ich za jedną kampanię. Ważne było zestawienie kilku sygnałów: wspólnej daty rejestracji, podobnego formatu nazw, wspólnego hostingu oraz tego, że ruch z tych adresów prowadził przez powiązany łańcuch przekierowań do tej samej przynęty.
Dlaczego wykrycie przed rejestracją ma znaczenie
Klasyczne filtry reputacyjne zyskują pewność dopiero wtedy, gdy domena istnieje wystarczająco długo, pojawia się w ruchu i zostaje oceniona przez kolejne systemy. Nowa domena może więc przez pewien czas mieć niewiele informacji reputacyjnych.
W tym przypadku interesujący jest moment obserwacji. EfficientIP wskazał potencjalne nazwy 9 czerwca, a ich aktywację zaobserwował dopiero 2 lipca. Nie oznacza to, że każda przewidywana domena stanie się złośliwa. Pokazuje jednak, że wzorce nazewnictwa i relacje w DNS mogą dać zespołom bezpieczeństwa dodatkowy sygnał wcześniej niż ocena oparta wyłącznie na historii konkretnego adresu.
Z perspektywy organizacji warto traktować świeżą, losowo wyglądającą domenę jako element kontekstu, a nie automatyczny dowód ataku. Dopiero połączenie jej z przekierowaniami, wspólną infrastrukturą i zachowaniem strony daje mocniejszą podstawę do reakcji.
Jak działał łańcuch przekierowań
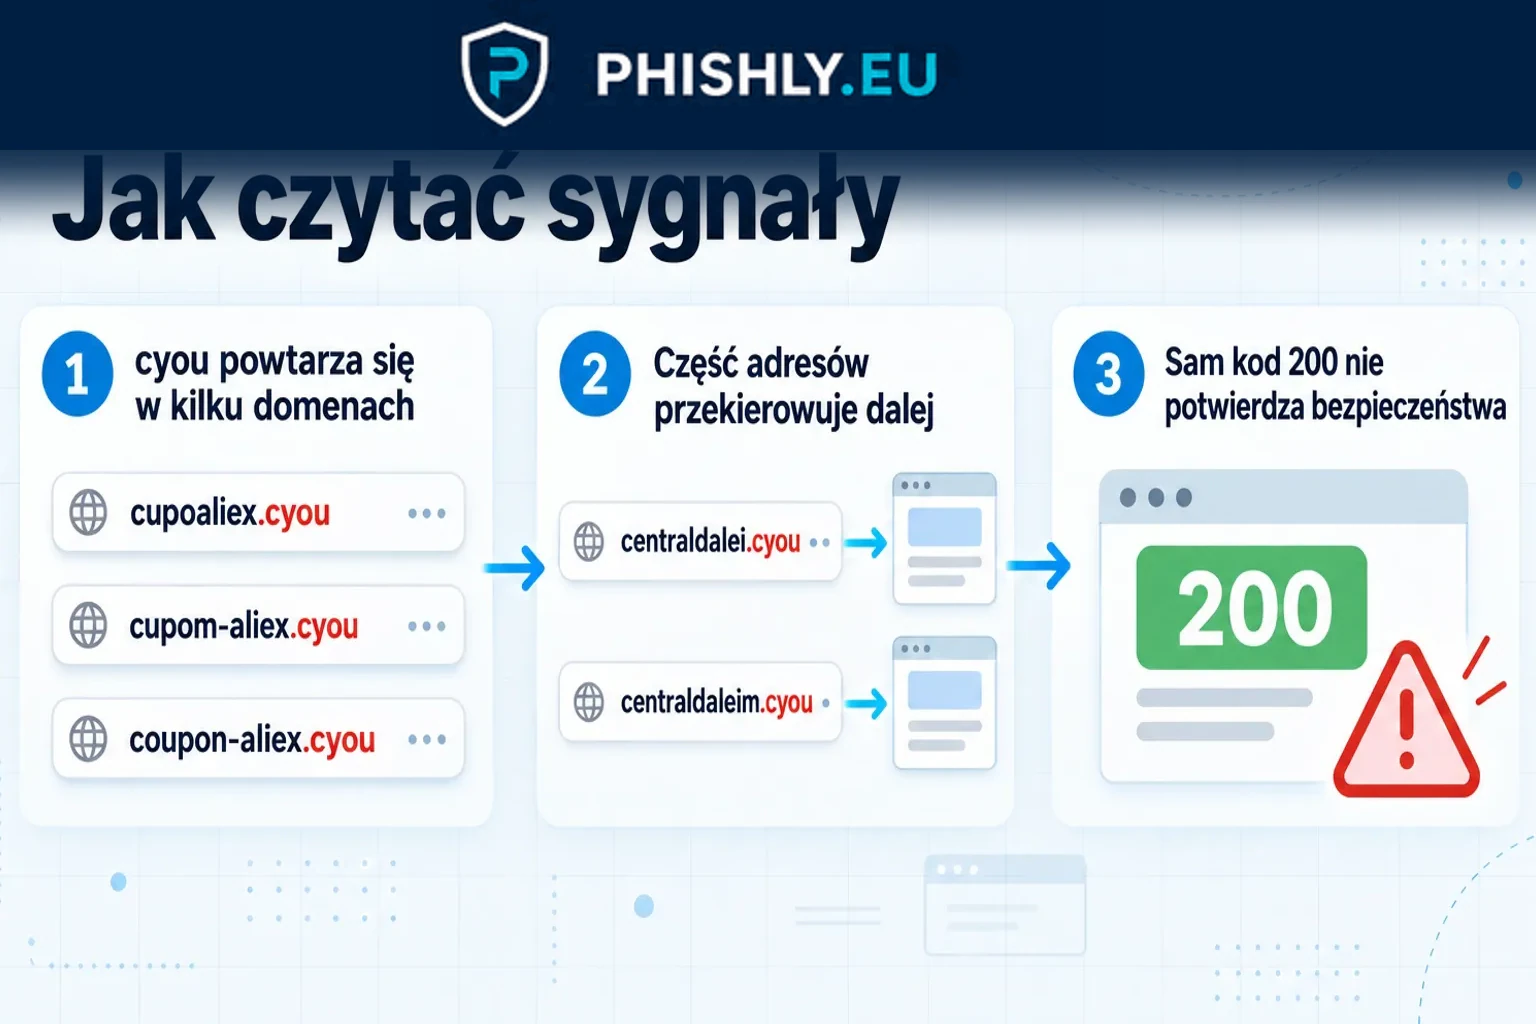
Według EfficientIP użytkownik mógł trafić na jedną z domen .cyou przez wiadomość phishingową, SMS, reklamę, wpis w mediach społecznościowych lub kod QR. Źródło nie wskazuje jednego potwierdzonego kanału startowego, dlatego tych możliwości nie należy przedstawiać jako ustalonego sposobu dystrybucji.
Domena wejściowa nie hostowała końcowej przynęty. Ruch przechodził przez warstwę śledzącą z parametrami kampanii i kliknięć, a następnie kierował do fałszywej strony sklepowej. Taka architektura pozwala operatorowi zmieniać poszczególne punkty wejścia bez przebudowy całej ścieżki.
To rozdzielenie ma znaczenie również dla obrony. Zablokowanie jednego adresu może zatrzymać część ruchu, ale nie opisuje całej operacji. Analiza powiązanych nazw, dat rejestracji, hostingu i przekierowań pomaga znaleźć inne elementy tego samego klastra.
DGA-style nie znaczy, że domeny na pewno wygenerował algorytm
DGA to skrót od Domain Generation Algorithm, czyli mechanizmu automatycznego tworzenia dużej liczby nazw domen. Taki sposób jest używany między innymi po to, aby łatwo zmieniać infrastrukturę i utrudniać blokowanie pojedynczych adresów.
EfficientIP używa wobec dziesięciu nazw określenia DGA-style. Jest to precyzyjne rozróżnienie: układ znaków przypomina wynik automatycznego generatora, ale publiczne dane nie dowodzą, że właśnie taki algorytm stworzył te konkretne domeny.
Dla zespołu bezpieczeństwa praktyczna wartość nie zależy od rozstrzygnięcia, jak powstały nazwy. Znaczenie ma to, że wspólny wzorzec może być użytecznym punktem do wyszukiwania innych powiązanych domen i korelowania zdarzeń w DNS.
Fałszywy sklep i prośba o instalację rozszerzenia
Łańcuch prowadził do alish0p[.]com. W nazwie użyto cyfry zero w miejscu litery „o”, co na małym ekranie lub przy szybkim skanowaniu adresu może utrudnić zauważenie różnicy. Strona była przygotowana tak, aby wyglądać jak serwis związany z AliExpress i promowała dodatek zakupowy do przeglądarki.
To właśnie prośba o instalację rozszerzenia jest istotnym momentem decyzyjnym. Nawet profesjonalnie wyglądający sklep nie powinien automatycznie otrzymywać prawa do instalowania dodatku, który może uzyskać dostęp do treści stron, historii przeglądania lub innych danych zależnie od przyznanych uprawnień.
EfficientIP opisuje możliwość kradzieży danych logowania i danych płatniczych oraz ryzyko dla aktywności w przeglądarce. Nie publikuje jednak dowodu, że każda z tych konsekwencji wystąpiła u konkretnych osób. Dlatego w ocenie incydentu trzeba oddzielić obserwowany łańcuch i zachowanie strony od możliwych skutków.
Szerszy mechanizm wykorzystywania zaufania do znajomego interfejsu opisujemy w materiale o browser trust abuse. Osobno omawiamy też ryzyko złośliwych rozszerzeń Chrome i kradzieży sesji.
Co powinien zauważyć użytkownik
W tym scenariuszu nie ma jednego sygnału, który sam rozstrzyga wszystko. Przydatna jest sekwencja kontroli.
Po pierwsze, warto sprawdzić, dokąd prowadzi pierwsza domena i czy kolejne przekierowanie nadal odpowiada temu, co użytkownik zamierzał zrobić. Zmiana z przypadkowo wyglądającej domeny na stronę podobną do znanego sklepu nie tworzy zaufanego łańcucha.
Po drugie, trzeba spojrzeć na właściwą nazwę domeny, nie tylko na wygląd strony. Zastąpienie litery cyfrą lub dodanie słowa kojarzącego się z marką to typowy sposób budowania domeny podobnej do prawdziwej.
Po trzecie, należy zatrzymać się przed instalacją rozszerzenia. Zakupy, odczyt oferty czy sprawdzenie ceny nie powinny bez wyraźnej potrzeby prowadzić do instalacji dodatku z nieznanej strony. Jeśli taka prośba pojawia się nagle, bezpieczniej przerwać proces i wejść do usługi samodzielnie przez znany adres lub aplikację.
Podstawowe zasady weryfikacji nadawcy, linku i kontekstu opisujemy również w poradniku co to jest phishing i jak go rozpoznać.
Co może sprawdzić zespół IT i bezpieczeństwa
EfficientIP zaleca blokowanie potwierdzonych domen i adresów IP związanych z kampanią oraz przegląd historycznych logów DNS i proxy. W organizacji warto rozszerzyć tę analizę o ruch przeglądarek i telemetrię punktów końcowych, jeżeli takie dane są dostępne.
Samo dopasowanie do podobnego wzorca nazwy nie powinno automatycznie przesądzać o blokadzie całej klasy domen. Lepszy wynik daje korelacja kilku cech: świeżej rejestracji, podobnego nazewnictwa, wspólnej infrastruktury, zachowania przekierowań i celu końcowego.
Warto także sprawdzić, czy polityka przeglądarek pozwala użytkownikom instalować dowolne rozszerzenia. W środowiskach zarządzanych lista zatwierdzonych dodatków i widoczność nowych instalacji ograniczają ryzyko, gdy socjotechnika kończy się prośbą o rozszerzenie.
Jeżeli logi wskazują wejście na znane elementy kampanii, potrzebna jest ocena kontekstu użytkownika i urządzenia: czy doszło tylko do przekierowania, czy użytkownik podał dane, wykonał płatność albo zainstalował rozszerzenie.
Co zrobić po wejściu na stronę lub instalacji rozszerzenia
Jeśli użytkownik tylko otworzył stronę i niczego nie wpisał ani nie instalował, powinien zgłosić adres zgodnie z procedurą organizacji i zamknąć stronę. Zespół techniczny może wtedy sprawdzić, czy podobne domeny pojawiały się u innych osób.
Jeżeli użytkownik podał hasło, należy zmienić je przez prawdziwą stronę usługi i unieważnić aktywne sesje, jeśli usługa daje taką możliwość. To samo hasło używane w innych miejscach również wymaga zmiany.
Jeżeli podano dane płatnicze, potrzebny jest kontakt z wystawcą karty lub bankiem zgodnie z jego procedurą. Źródło nie potwierdza strat finansowych w tej kampanii, ale po ujawnieniu danych płatniczych reakcja nie powinna czekać na pojawienie się transakcji.
Jeśli zainstalowano rozszerzenie z nieautoryzowanego źródła, należy zgłosić zdarzenie i sprawdzić jego uprawnienia oraz aktywność. W środowisku firmowym warto potraktować to jako zdarzenie wymagające analizy urządzenia, a nie tylko usunięcia dodatku z interfejsu przeglądarki.
Jak wykorzystać ten przypadek w security awareness
Ten przypadek nadaje się do ćwiczeń, ponieważ punkt krytyczny nie musi znajdować się w formularzu logowania. Scenariusz może zacząć się od neutralnego linku prowadzącego przez kilka etapów do szkoleniowej strony, która prosi o instalację fikcyjnego dodatku.
Nie ma potrzeby odwzorowywania prawdziwych domen, logo AliExpress ani realnego rozszerzenia. Wystarczy zasymulować trzy decyzje: sprawdzenie adresu po przekierowaniu, rozpoznanie domeny podobnej do znanej marki i odmowę instalacji dodatku, który nie jest potrzebny do wykonania zadania.
W testach phishingowych dla firm można mierzyć nie tylko kliknięcie, ale też moment przerwania łańcucha i zgłoszenie podejrzanej sytuacji. Takie ćwiczenie może być częścią programu security awareness, który rozwija zachowanie po kliknięciu: pierwsza decyzja już zapadła, ale nadal można zatrzymać dalszy etap.
Co ten przypadek wnosi ponad browser trust abuse
Artykuł o browser trust abuse opisuje szeroki mechanizm: użytkownik ufa znajomemu interfejsowi, domenie lub normalnie wyglądającemu procesowi. Kampania AliExpress jest odrębnym, datowanym przypadkiem, ponieważ pokazuje dodatkowo rolę jednorazowych domen i danych DNS przed pojawieniem się reputacji.
Nowy materiał nie zastępuje więc istniejącego poradnika. Jego rolą jest opis konkretnej kampanii z czerwca i lipca 2026, opublikowanej przez EfficientIP we wrześniu, oraz pokazanie dwóch punktów zatrzymania: analizy całej ścieżki domen i odmowy instalacji nieoczekiwanego rozszerzenia.
Podsumowanie
Kampania opisana przez EfficientIP łączy kilka warstw: dziesięć podobnych domen .cyou, wspólną infrastrukturę, przekierowania przez warstwę śledzącą, stronę podobną do AliExpress i prośbę o instalację dodatku do przeglądarki.
Najciekawszy element z perspektywy obrony pojawił się jeszcze przed aktywacją kampanii: potencjalne nazwy domen zostały wskazane 9 czerwca, a zarejestrowano je dopiero 2 lipca. To nie eliminuje potrzeby klasycznych filtrów i reakcji użytkownika, ale pokazuje wartość łączenia reputacji z analizą wzorców DNS i kontekstu przekierowań.
Dla użytkownika reguła pozostaje prosta: sprawdź, gdzie naprawdę prowadzi łańcuch, i nie instaluj rozszerzenia tylko dlatego, że prosi o to profesjonalnie wyglądająca strona. Dla organizacji liczą się widoczność DNS, kontrola rozszerzeń oraz szybkie zgłaszanie zdarzeń po kliknięciu.
Najczęstsze pytania
Czy wszystkie domeny .cyou są niebezpieczne?
Nie. Samo rozszerzenie .cyou nie przesądza o złośliwym charakterze domeny. W tej kampanii znaczenie miało połączenie kilku cech: wspólnego wzorca nazw, tej samej daty rejestracji, wspólnej infrastruktury i przekierowania do tej samej fałszywej strony.
Czy EfficientIP potwierdził, że domeny wygenerował DGA?
Nie. Badacze określili nazwy jako DGA-style, czyli przypominające wynik algorytmicznego generowania domen. Sam wzorzec nazw nie dowodzi jednak, że konkretny algorytm DGA rzeczywiście je utworzył.
Czy potwierdzono kradzież haseł lub danych kart?
Nie w materiale EfficientIP. Źródło opisuje takie skutki jako możliwe ryzyko wynikające z fałszywego sklepu i niezaufanego rozszerzenia, ale nie przedstawia potwierdzonej liczby ofiar ani strat.
Co zrobić po zainstalowaniu rozszerzenia z takiej strony?
Należy zgłosić zdarzenie zespołowi IT lub bezpieczeństwa, usunąć nieautoryzowane rozszerzenie zgodnie z procedurą, sprawdzić jego uprawnienia i aktywność przeglądarki oraz zmienić narażone hasła i unieważnić sesje, jeśli użytkownik podawał dane logowania.
Źródła
- EfficientIP Research Labs - AliExpress Phishing Campaign: What EfficientIP Research Labs Uncovered — Główne źródło z 24 września 2026. Opisuje dziesięć domen .cyou wykrytych 9 czerwca przed rejestracją, ich aktywację 2 lipca, wspólną infrastrukturę, łańcuch przekierowań i fałszywą stronę naśladującą AliExpress.
- Infosecurity Magazine - Researchers Identify AliExpress Phishing Domains Before Registration — Niezależna relacja z 25 września 2026 potwierdzająca najważniejsze daty i opis dziesięciu jednorazowych domen prowadzących do kampanii phishingowej.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.