SMS z kodem nie potwierdza pracownika banku
CERT Orange ostrzega przed SMS-ami z kodem i danymi rzekomego doradcy bankowego. Wiadomość ma uwiarygodnić oszusta podczas rozmowy telefonicznej.
TL;DR
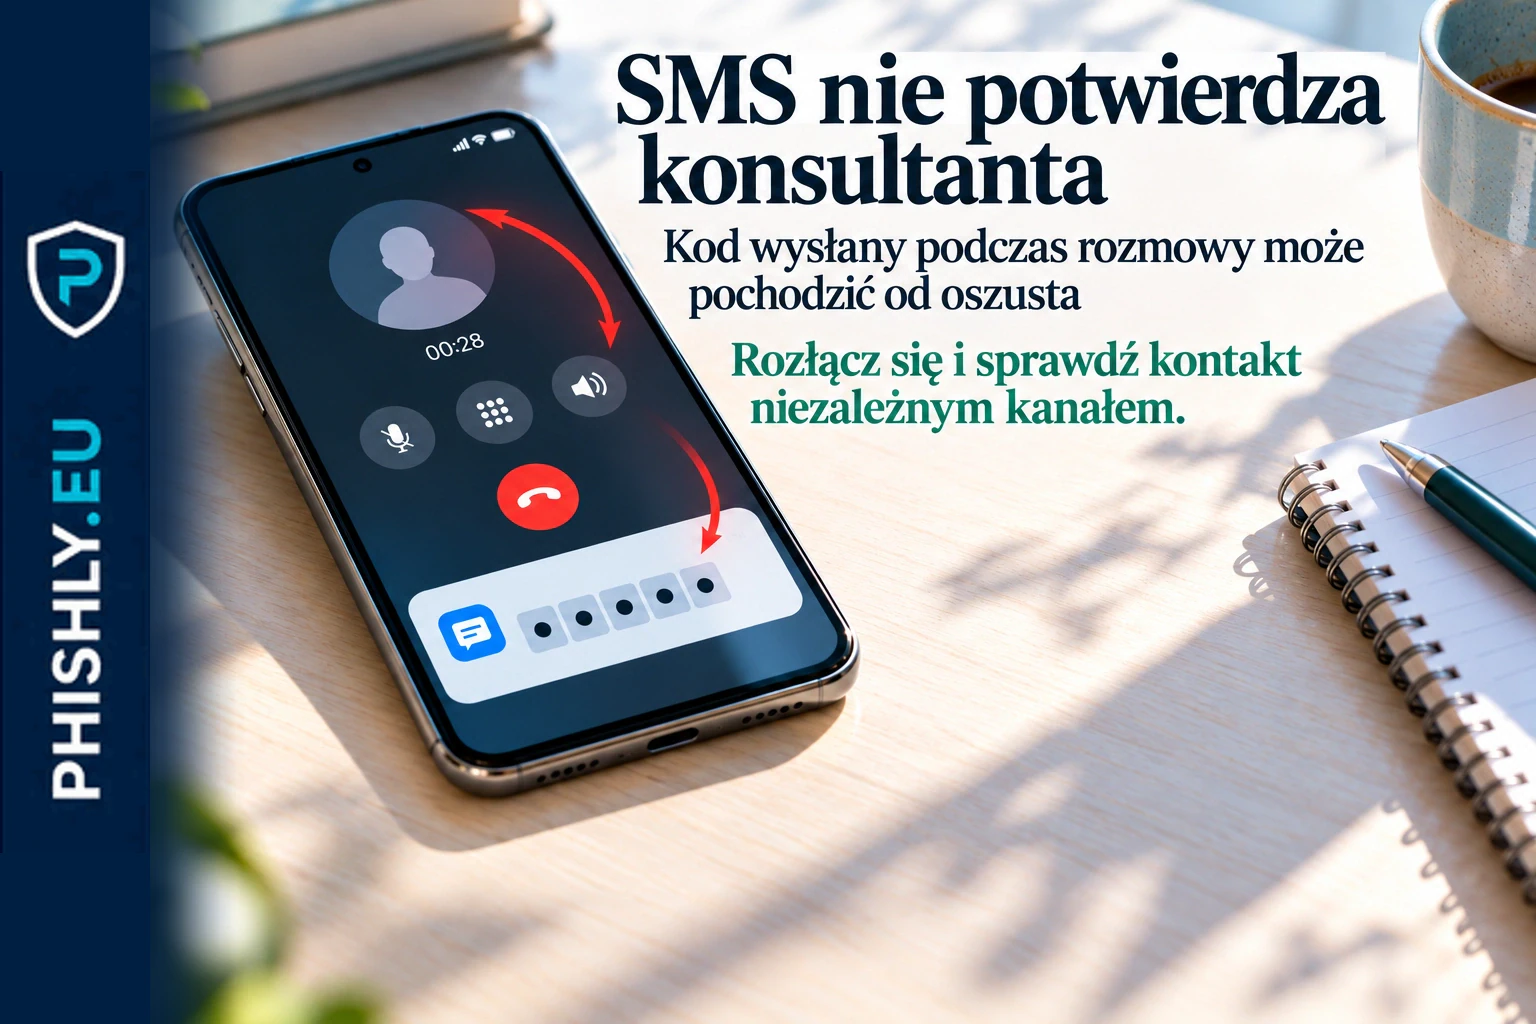
15 września 2026 CERT Orange Polska opisał serię wiadomości SMS, które miały wyglądać jak potwierdzenie tożsamości pracownika banku. Wiadomość zawierała kod oraz dane rzekomego konsultanta, z którym odbiorca miał właśnie rozmawiać. Nie prowadziła do strony logowania i nie zawierała linku. Jej rolą było zbudowanie zaufania do rozmówcy.
To istotne, bo odbiorca może znać prostą zasadę „nie klikaj podejrzanych linków”, a mimo to uznać SMS za dowód, że telefon rzeczywiście pochodzi z banku. W tym przypadku kod nie potwierdza niczego: wysyła go ta sama strona ataku, która prowadzi rozmowę.
Bezpieczna zasada jest inna: weryfikacja rozmówcy musi odbyć się poza kanałem kontrolowanym przez osobę dzwoniącą. Jeśli bank udostępnia potwierdzenie konsultanta w swojej aplikacji, należy użyć tej funkcji zgodnie z instrukcją banku. W razie wątpliwości najlepiej zakończyć rozmowę i samodzielnie zadzwonić na oficjalny numer.
Jak działa SMS, który ma potwierdzić oszusta
CERT Orange Polska, zespół reagowania na zagrożenia działający w Orange Polska, wykrył serię wiadomości podszywających się pod korespondencję bankową. Według alertu z 15 września treść kolejnych SMS-ów była bardzo podobna. Zmieniano przede wszystkim dane rzekomego konsultanta oraz nazwę banku.
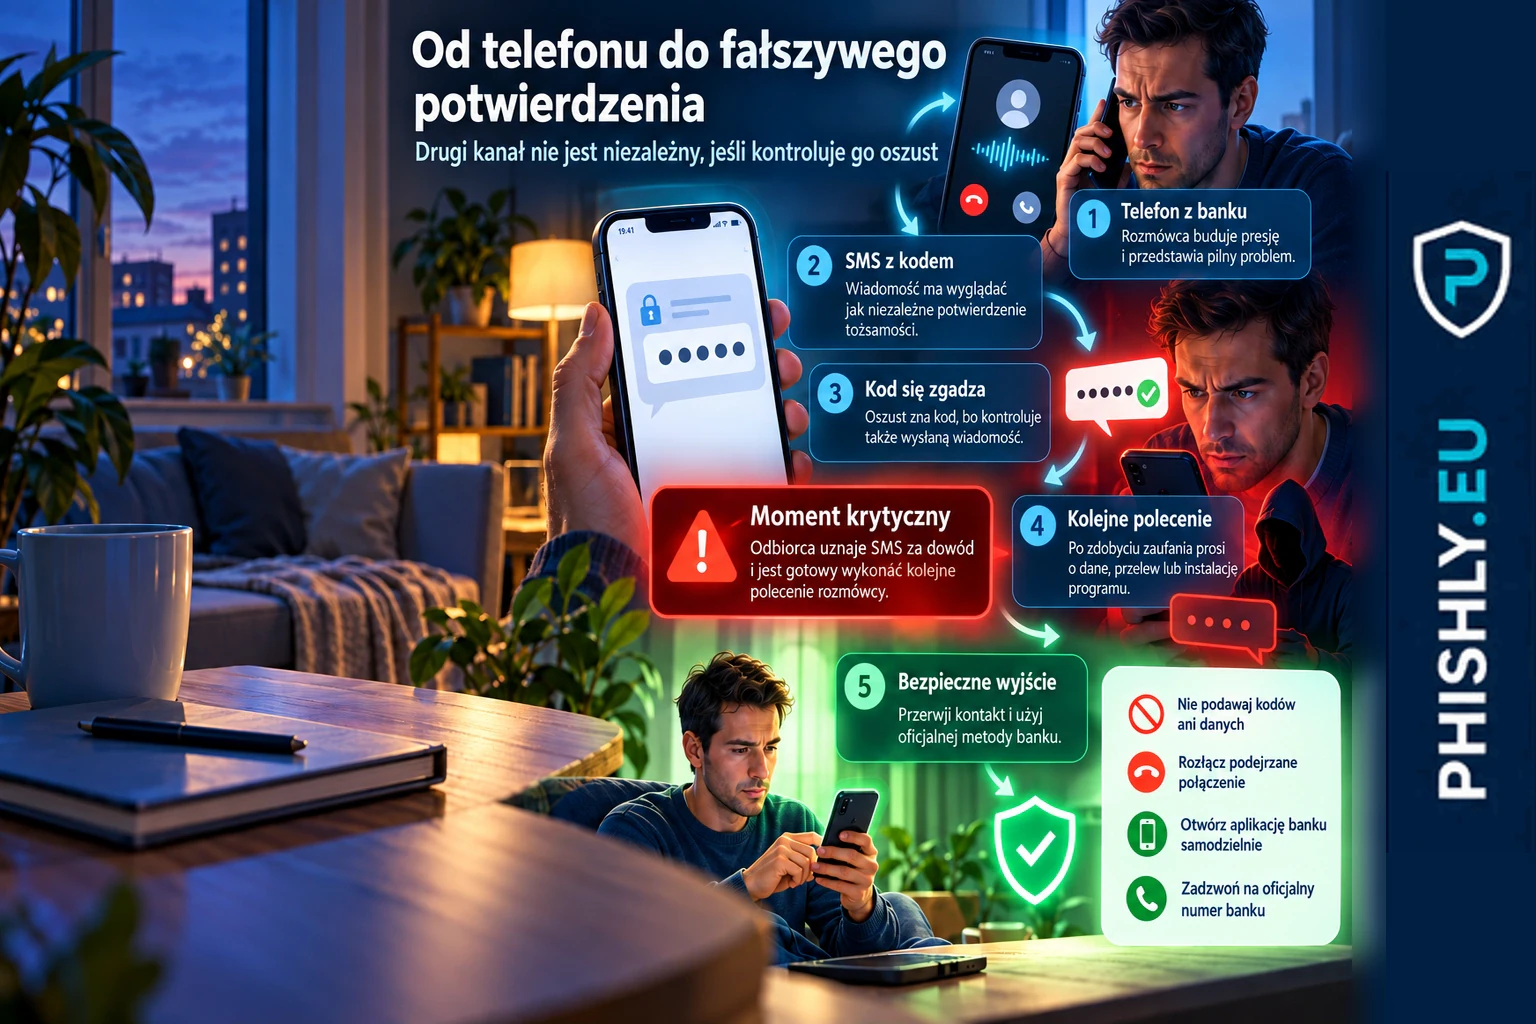
Wiadomość miała sugerować, że trwa „weryfikacja pracownika banku”. Odbiorca otrzymywał kod i instrukcję, aby poprosić rozmówcę o jego podanie. To tworzy pozór procedury dwustronnej: klient ma wiadomość, rozmówca zna kod, więc obie strony rzekomo potwierdzają ten sam proces.
Problem polega na tym, że zarówno rozmowa, jak i SMS mogą należeć do jednego scenariusza oszustwa. CERT Orange podkreśla, że kod oraz nazwisko podane w takiej wiadomości nie są dowodem tożsamości konsultanta. Mają jedynie wywołać wrażenie, że połączenie zostało sprawdzone.
Komisja Nadzoru Finansowego opisuje podobny mechanizm w swoim materiale o vishingu: oszust podszywający się pod pracownika banku może wysłać SMS właśnie po to, aby „potwierdzić” swoją tożsamość, a następnie prowadzić rozmowę dalej.
Dlaczego brak linku może zwiększać wiarygodność
W klasycznym phishingu użytkownik często szuka podejrzanego odnośnika, nietypowej domeny albo formularza logowania. Tutaj tych elementów może nie być. CERT Orange zaznacza, że opisane SMS-y nie zawierały linków. Zagrożenie powstawało w połączeniu wiadomości z rozmową telefoniczną.
Dla odbiorcy taki SMS może wyglądać bezpieczniej właśnie dlatego, że nie prosi o kliknięcie. Zamiast prowadzić do strony internetowej, pełni rolę rekwizytu w rozmowie. Ma sprawić, że kolejne polecenia rozmówcy — dotyczące danych, przelewu, kodu, aplikacji albo instalacji programu — będą przyjmowane z mniejszą ostrożnością.
To różni ten przypadek od kampanii opisanej wcześniej przez PHISHLY w artykule o fałszywej aktualizacji numeru telefonu w banku. Tam wiadomość była pretekstem do aktualizacji danych i mogła otwierać drogę do dalszego vishingu. W nowym alercie SMS pojawia się jako element uwiarygodnienia samej rozmowy.
Kod znany rozmówcy nie jest niezależnym dowodem
Weryfikacja ma sens tylko wtedy, gdy osoba, którą sprawdzamy, nie kontroluje jednocześnie mechanizmu potwierdzającego jej tożsamość. W tym scenariuszu warunek nie jest spełniony.
Jeżeli oszust przygotował SMS, zna także znajdujący się w nim kod. To, że potrafi go powtórzyć, dowodzi jedynie zgodności dwóch elementów przygotowanych przez tę samą stronę. Podobnie nazwa nadawcy wyświetlana w telefonie, nazwisko konsultanta czy znajomość części danych klienta nie powinny samodzielnie przesądzać o autentyczności połączenia.
CERT Polska w materiale o fałszywych konsultantach zaleca, aby nie ufać bezkrytycznie wyświetlanemu numerowi lub nazwie rozmówcy. Jeżeli kontakt budzi wątpliwości, użytkownik powinien się rozłączyć i samodzielnie znaleźć prawidłowy numer instytucji. Część banków udostępnia również własne funkcje potwierdzania konsultanta w aplikacji.
Jak sprawdzić, czy naprawdę dzwoni bank
Nie ma jednej uniwersalnej procedury wspólnej dla wszystkich banków. Dlatego nie należy korzystać z instrukcji podanej przez rozmówcę jako jedynego źródła informacji o weryfikacji.
Najbezpieczniejszy schemat działania wygląda tak:
- Nie wykonuj kolejnych poleceń tylko dlatego, że pojawił się SMS. Kod, nazwa nadawcy i dane konsultanta mogą być częścią scenariusza oszustwa.
- Sprawdź oficjalną metodę swojego banku. Wejdź do aplikacji uruchomionej samodzielnie albo otwórz oficjalną stronę banku wpisując adres niezależnie od rozmowy.
- Jeżeli masz wątpliwości, zakończ połączenie. Następnie samodzielnie wybierz oficjalny numer banku i zapytaj, czy taki kontakt rzeczywiście miał miejsce.
- Nie pozwalaj rozmówcy sterować sposobem weryfikacji. Nie używaj numeru, linku ani aplikacji przesłanej przez tę samą osobę jako dowodu jej tożsamości.
Warto odróżnić dwie sytuacje. Bank może legalnie korzystać z wiadomości SMS, powiadomień lub własnej aplikacji w procesach bezpieczeństwa. Nie oznacza to jednak, że każda wiadomość pojawiająca się w trakcie rozmowy jest autentyczna. O bezpieczeństwie decyduje to, czy metoda została uruchomiona w zaufanym kanale należącym do banku i czy jej działanie jest zgodne z oficjalną instrukcją tej instytucji.
Co zrobić, gdy rozmówca zaczyna wywierać presję
Fałszywy konsultant może próbować utrzymać rozmowę, mówiąc o pilnym przelewie, kredycie, zagrożeniu rachunku albo konieczności natychmiastowego zabezpieczenia pieniędzy. CERT Orange zwraca uwagę, że oszust może zniechęcać do rozłączenia i wykorzystywać presję czasu.
W takiej sytuacji rozłączenie się nie jest błędem. Przeciwnie: odcina kanał, przez który napastnik kontroluje tempo i sposób podejmowania decyzji.
Nie należy podawać rozmówcy loginu, hasła, danych karty ani kodu służącego do autoryzacji operacji. KNF ostrzega także przed wykonywaniem przelewów na wskazany „rachunek techniczny”, podawaniem kodu BLIK oraz instalowaniem aplikacji na polecenie osoby dzwoniącej.
Jeżeli rozmowa dotyczy konta firmowego, podejrzany kontakt powinien zostać zgłoszony zgodnie z procedurą organizacji również do osoby lub zespołu odpowiedzialnego za finanse i bezpieczeństwo. Dzięki temu można sprawdzić, czy podobne telefony lub SMS-y trafiają do innych pracowników.
Co zrobić po wykonaniu poleceń oszusta
Zakres reakcji zależy od tego, co wydarzyło się podczas rozmowy. Samo odebranie SMS-a nie oznacza przejęcia rachunku. Ryzyko rośnie, jeśli użytkownik podał dane, zatwierdził operację, wykonał przelew, przekazał kod albo zainstalował program do zdalnego dostępu.
W takim przypadku należy przerwać kontakt i jak najszybciej skontaktować się z bankiem przez oficjalny kanał. Warto przekazać dokładny przebieg zdarzenia: numer lub nazwę wyświetloną przy połączeniu, treść SMS-a, godzinę rozmowy oraz informacje o wykonanych czynnościach. Bank może wtedy wskazać właściwe działania dotyczące rachunku, kart, bankowości elektronicznej i spornych operacji.
Jeżeli zdarzenie dotyczy urządzenia służbowego albo firmowej bankowości, trzeba też zgłosić je zespołowi IT lub bezpieczeństwa. Gdy na polecenie rozmówcy zainstalowano oprogramowanie do zdalnego dostępu, nie należy kontynuować pracy tak, jakby zdarzenie zakończyło się wraz z rozmową. Zespół techniczny powinien ocenić urządzenie zgodnie z procedurą organizacji.
Jak ćwiczyć ten scenariusz w security awareness
Ten przypadek nadaje się do szkoleń, bo pokazuje ograniczenie prostych reguł typu „nie klikaj linków”. Użytkownik musi rozpoznać, że sam fakt otrzymania wiadomości w drugim kanale nie oznacza niezależnej weryfikacji, jeśli oba kanały są kontrolowane przez napastnika.
W symulacji nie trzeba odtwarzać prawdziwego banku ani prosić uczestnika o dane finansowe. Można zbudować neutralny scenariusz, w którym rozmówca zapowiada wiadomość z kodem, a uczestnik ma zdecydować, czy uzna ją za dowód, czy przerwie kontakt i użyje niezależnego kanału.
Taką kompetencję można mierzyć w testach phishingowych dla firm oraz rozwijać w ramach programu security awareness. W firmach podobny mechanizm może pojawić się również poza bankowością: fałszywy helpdesk może wysłać dodatkową wiadomość, numer zgłoszenia albo kod i wykorzystać go jako „potwierdzenie” własnej wiarygodności.
Więcej o rozmowach telefonicznych jako kanale ataku opisujemy w materiale co to jest vishing i jak działa w firmie.
Wniosek
Alert CERT Orange pokazuje prosty, ale skuteczny zabieg: oszust nie musi wysyłać linku, aby użyć SMS-a jako narzędzia socjotechnicznego. Wystarczy, że wiadomość pojawi się we właściwym momencie i stworzy pozór formalnej procedury.
Kod, dane rzekomego konsultanta i nazwa nadawcy nie powinny zastępować niezależnej weryfikacji. Jeśli rozmówca twierdzi, że reprezentuje bank, użytkownik powinien oprzeć decyzję na oficjalnym kanale banku, a nie na dowodzie dostarczonym przez tę samą osobę, która próbuje zdobyć jego zaufanie.
Najczęstsze pytania
Czy SMS bez linku może być częścią oszustwa?
Tak. W kampanii opisanej przez CERT Orange SMS nie zawierał linku. Jego zadaniem było uwiarygodnienie osoby dzwoniącej i zwiększenie zaufania do kolejnych poleceń.
Czy kod z SMS-a potwierdza tożsamość pracownika banku?
Nie w opisanym schemacie. Kod i dane rzekomego konsultanta były elementem wiadomości przygotowanej przez oszustów. Tożsamość rozmówcy trzeba sprawdzić metodą wskazaną przez bank, niezależnie od niego.
Jak bezpiecznie zweryfikować osobę podającą się za pracownika banku?
Należy przerwać rozmowę lub skorzystać z oficjalnej funkcji weryfikacji udostępnionej przez dany bank. Numer telefonu i sposób weryfikacji trzeba znaleźć samodzielnie w aplikacji lub na oficjalnej stronie banku.
Co zrobić po wykonaniu polecenia fałszywego konsultanta?
Trzeba przerwać kontakt i jak najszybciej skontaktować się z bankiem oficjalnym kanałem. Jeśli ujawniono dane logowania, autoryzowano operację lub zainstalowano program zdalnego dostępu, należy przekazać bankowi dokładny przebieg zdarzenia i postępować według jego instrukcji.
Źródła
- CERT Orange Polska - Weryfikacja pracownika banku? Nie – to oszust się uwiarygodnia. — Alert z 15 września 2026 o serii SMS-ów z kodem i danymi rzekomego konsultanta, wysyłanych w celu uwiarygodnienia rozmowy z oszustem.
- KNF - Vishing — Opis schematu vishingu, w którym oszust podszywający się pod pracownika banku wysyła SMS jako pozorne potwierdzenie swojej tożsamości.
- CERT Polska - Fałszywi konsultanci — Zalecenia dotyczące niezależnej weryfikacji rozmówcy, rozłączenia się i korzystania z oficjalnych kanałów instytucji.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Co to jest vishing? Jak działa phishing głosowy w firmie.