Fałszywe inwestycje na X z wizerunkami osób publicznych
CERT Orange opisuje kampanię fałszywych inwestycji na X: reklama z wizerunkiem osoby publicznej prowadzi do fałszywego materiału, chatbota i dalszego kontaktu.
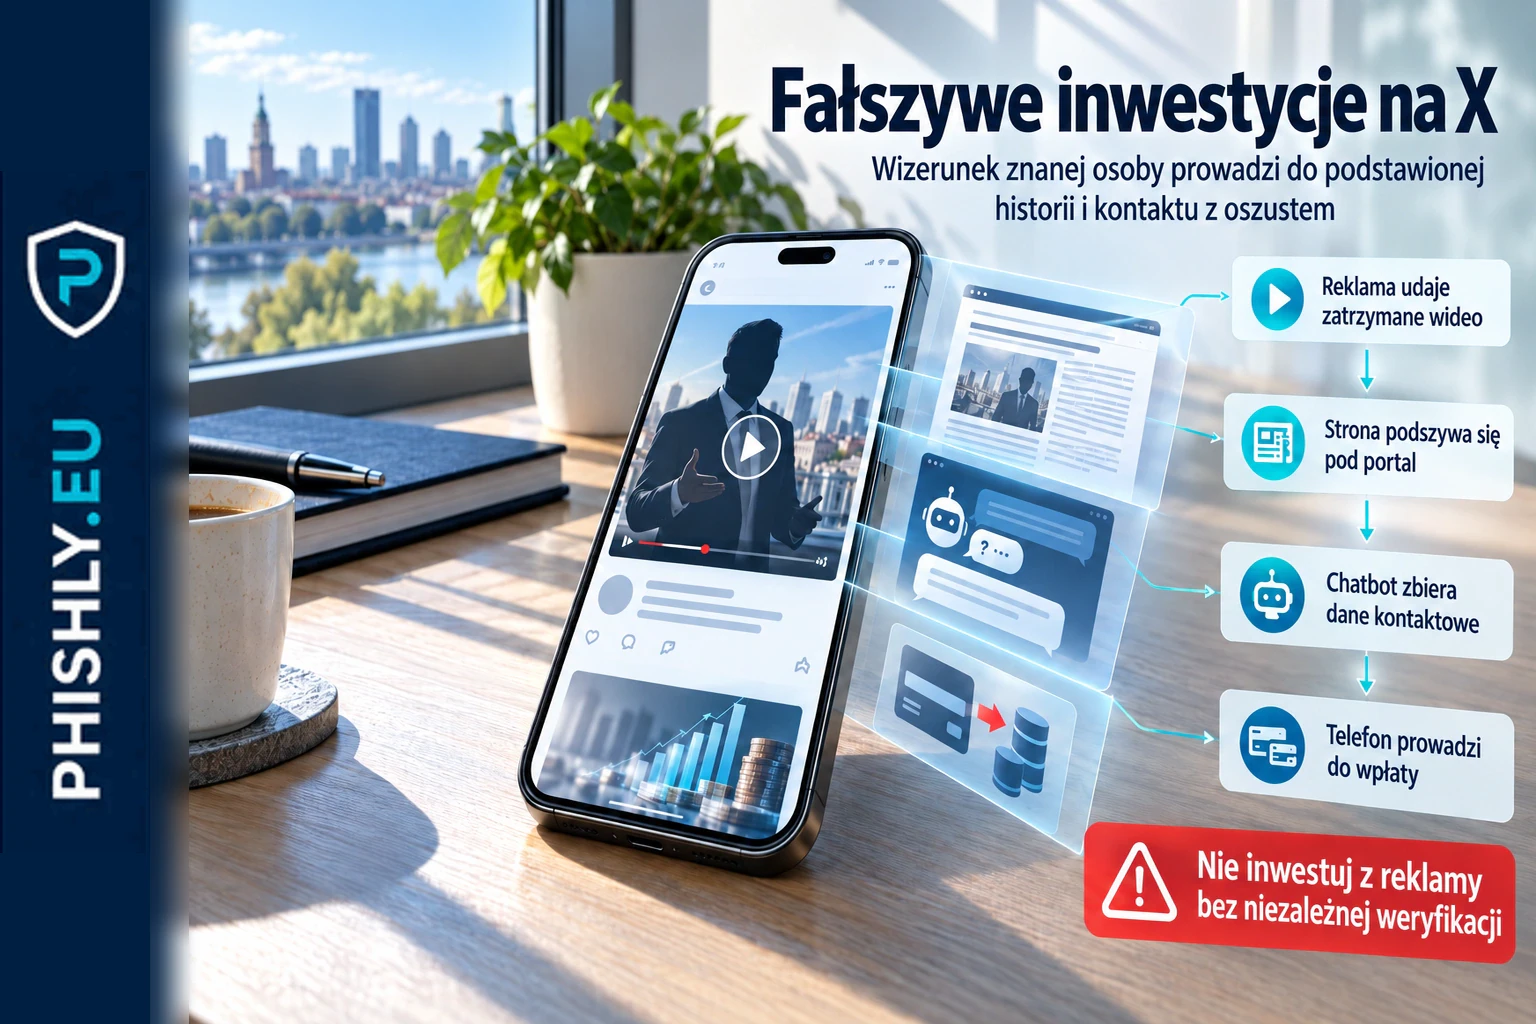
Na platformie X pojawiają się reklamy fałszywych inwestycji wykorzystujące wizerunki osób publicznych. CERT Orange Polska opisał kampanię, w której reklama prowadziła do strony podszywającej się pod portal informacyjny, a następnie do chatbota zbierającego dane kontaktowe. Celem był późniejszy telefon i nakłonienie do wpłaty na fałszywą platformę inwestycyjną. Jeśli widzisz taką reklamę, nie podawaj danych i nie wpłacaj pieniędzy. Otwórz ofertę tylko po niezależnym sprawdzeniu podmiotu, a podejrzaną stronę zgłoś przez incydent.cert.pl.
Jak działa ta kampania na X
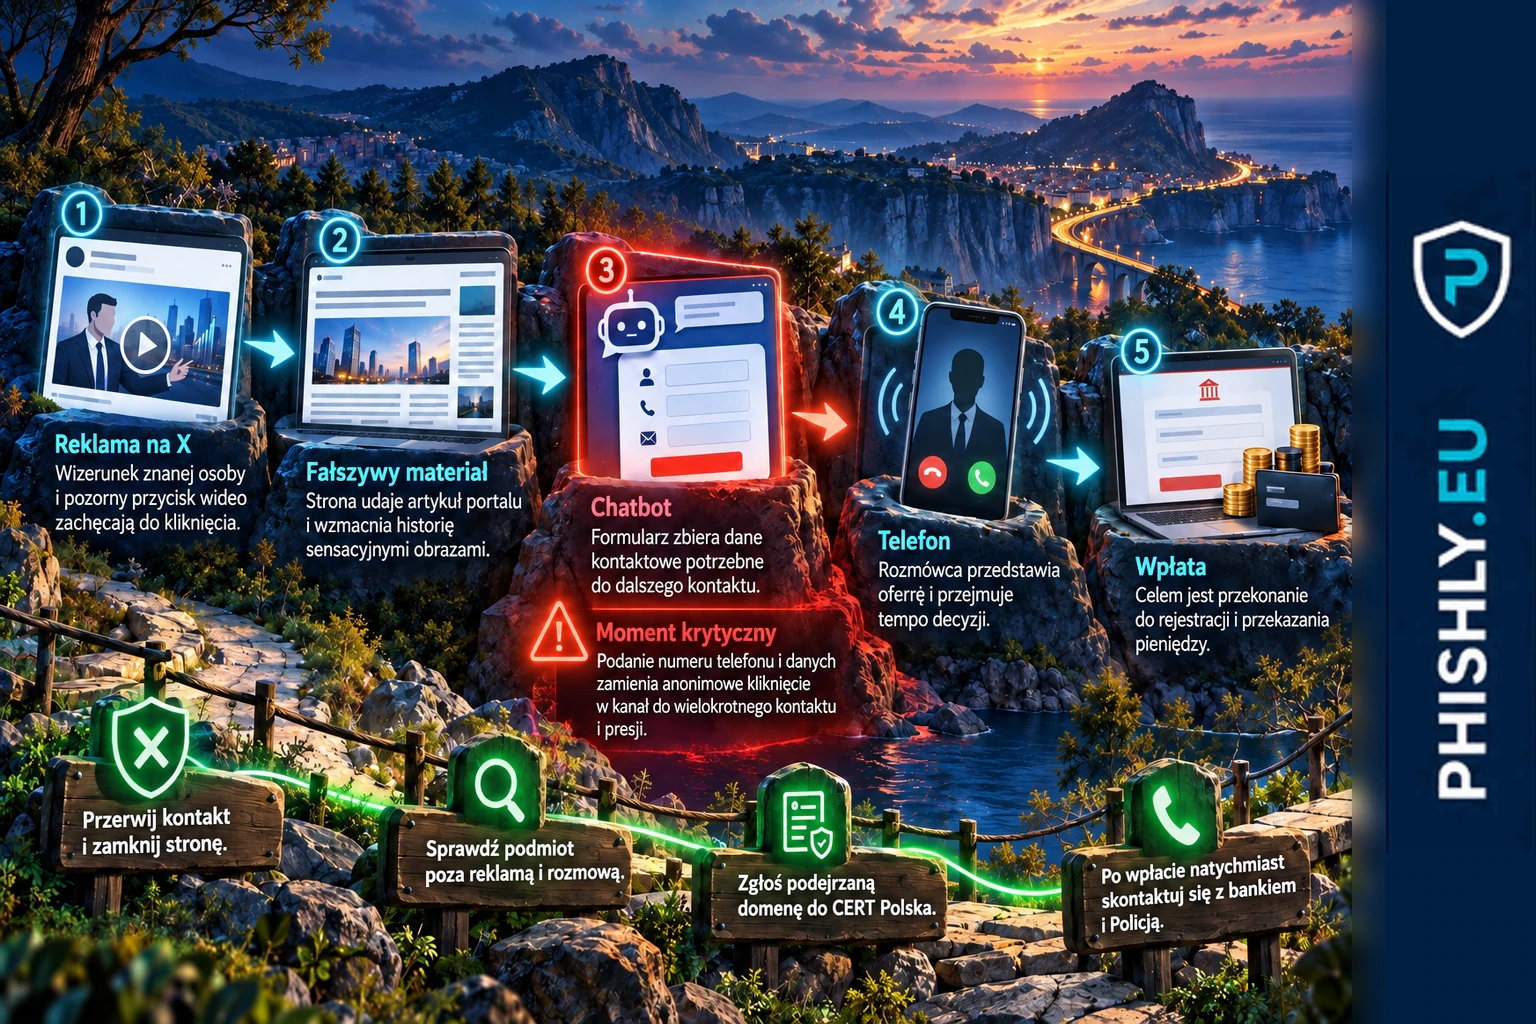
Według CERT Orange Polska reklama na X wykorzystywała wizerunki Grzegorza Brauna i Krzysztofa Stanowskiego bez ich udziału w ofercie. Grafika przypominała zatrzymane wideo i zachęcała do kliknięcia przycisku odtwarzania. Po kliknięciu użytkownik trafiał na stronę podszywającą się pod gazeta.pl, stylizowaną na długi wywiad i uzupełnioną obrazami wygenerowanymi przez AI.
CERT Orange nie podaje w tekście pełnego brzmienia reklamy, dlatego ten opis jest przykładem przebiegu, a nie cytatem z kreacji: reklama z rozpoznawalną osobą → fałszywy materiał redakcyjny → chatbot → telefon z ofertą inwestycji.
Chatbot zbierał imię, adres e-mail, zawód, przedział wiekowy i numer telefonu. Według CERT Orange dane miały ułatwić późniejszy kontakt i przekonanie ofiary do założenia konta na fałszywej platformie oraz wpłaty co najmniej 1100 zł.
Szersze tło o podobnych kampaniach opisaliśmy przy phishingu i oszustwach inwestycyjnych z raportu CERT Polska za kwiecień 2026. Ten alert dotyczy jednak konkretnej kampanii na X opisanej 24 września 2026.
Co zdradza tę kampanię
Sygnałem ostrzegawczym jest samo połączenie kilku elementów: reklamy inwestycji w mediach społecznościowych, wizerunku znanej osoby, sensacyjnej historii, strony udającej materiał znanego portalu oraz szybkiego przejścia do formularza lub chatbota. Dodatkowo pojawia się obietnica prostego zysku i próba przeniesienia rozmowy do telefonu, gdzie oszust może wywierać presję.
Nie traktuj nazwiska osoby publicznej, zdjęcia, materiału wyglądającego jak artykuł prasowy ani obecności reklamy na dużej platformie jako potwierdzenia wiarygodności inwestycji.
Co zrobić
Tylko zobaczyłem reklamę lub stronę: nie podawaj danych i nie kontaktuj się z numerem wskazanym w ofercie. Zamknij stronę. Podejrzaną domenę możesz zgłosić do CERT Polska przez incydent.cert.pl.
Kliknąłem i podałem dane: przerwij kontakt. Jeżeli podałeś hasło używane także gdzie indziej, zmień je i włącz uwierzytelnianie wieloskładnikowe. Przygotuj adres strony, zrzuty ekranu i historię kontaktu na wypadek dalszych prób telefonu lub wiadomości.
Wpłaciłem pieniądze albo podałem kod autoryzacyjny: natychmiast skontaktuj się z bankiem oficjalnym kanałem i opisz transakcję jako możliwe oszustwo. Jeżeli doszło do utraty pieniędzy, zgłoś sprawę również Policji. Nie wykonuj kolejnej wpłaty pod pretekstem podatku, opłaty za wypłatę środków ani „odblokowania” inwestycji.
Czego nie robić
Nie instaluj programu do zdalnego dostępu na polecenie osoby przedstawiającej się jako opiekun inwestycji. Nie loguj się do banku podczas rozmowy prowadzonej przez taką osobę i nie przekazuj kodów SMS ani potwierdzeń z aplikacji bankowej.
Ta kampania łączy phishing z socjotechniką: najpierw buduje wiarygodność przez reklamę i fałszywy materiał, a później przenosi nacisk na bezpośredni kontakt. Szerszy mechanizm opisujemy w Bazie wiedzy: co to jest phishing i jak działa.
Najczęstsze pytania
Czy reklama inwestycji z wizerunkiem znanej osoby może być fałszywa?
Tak. CERT Orange opisał kampanię na X, w której oszuści bez udziału osób publicznych wykorzystywali ich wizerunki, aby zwiększyć wiarygodność reklamy fałszywej inwestycji.
Jakie dane zbierał chatbot w kampanii na X?
Według CERT Orange chatbot prosił o imię, adres e-mail, wykonywany zawód, przedział wiekowy i numer telefonu. Dane miały ułatwić późniejszy kontakt.
Co zrobić po podaniu danych na fałszywej stronie inwestycyjnej?
Przerwij kontakt, nie wykonuj kolejnych poleceń i zachowaj informacje o stronie oraz rozmowie. Jeśli ujawniłeś hasło, zmień je; jeśli doszło do transakcji lub przekazania kodu autoryzacyjnego, natychmiast skontaktuj się z bankiem.
Gdzie zgłosić podejrzaną stronę z fałszywą inwestycją?
Podejrzaną domenę lub incydent można zgłosić do CERT Polska przez oficjalny formularz incydent.cert.pl.
Źródła
- CERT Orange Polska - Oszustwa inwestycyjne na X: oszuści nadal podszywają się pod osoby publiczne — Alert z 24 września 2026 opisujący reklamę na X, fałszywy materiał podszywający się pod gazeta.pl, chatbot zbierający dane kontaktowe i dalszą próbę nakłonienia do wpłaty.
- Komisja Nadzoru Finansowego - Oszustwa inwestycyjne — Oficjalny opis schematu fałszywych inwestycji reklamowanych w mediach społecznościowych i typowych etapów dalszej manipulacji.
- CERT Polska - Kontakt i zgłaszanie incydentów — Oficjalny kanał zgłaszania incydentów i podejrzanych stron przez incydent.cert.pl.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.