Zoom i Docusign: aktywna kampania phishingowa na konta firmowe
Kaspersky opisuje dwie fale phishingu podszywające się pod Docusign i Zoom. Fałszywe wiadomości wyłudzają loginy, dane osobowe i dane kart płatniczych.
TL;DR
Kaspersky opisuje aktywną kampanię phishingową podszywającą się pod firmowe wiadomości Docusign i Zoom. W pierwszej fali odbiorcy dostawali wiadomości udające komunikację Docusign i prowadzące do stron wyłudzających dane logowania. Nieco ponad tydzień później pojawiła się druga fala: fałszywe powiadomienia Zoom ostrzegały, że konto ma zostać wyłączone, a linki i formularze próbowały zebrać loginy, dane osobowe oraz dane kart płatniczych.
Według anglojęzycznego komunikatu Kaspersky z 28 września 2026 roku we wrześniu wykryto ponad 1000 wiadomości należących do tej kampanii. Ta liczba opisuje wykryte e-maile, nie liczbę ofiar ani przejętych kont.
Ważne jest też rozróżnienie chronologii. Ta sama kampania pojawiała się w regionalnych komunikatach Kaspersky już wcześniej we wrześniu, dlatego 28 września nie należy traktować jako daty jej pierwszego ujawnienia. Źródło z tego dnia potwierdza natomiast, że druga fala była nadal aktywna.
Dwie fale, ten sam punkt nacisku: zaufanie do firmowej usługi
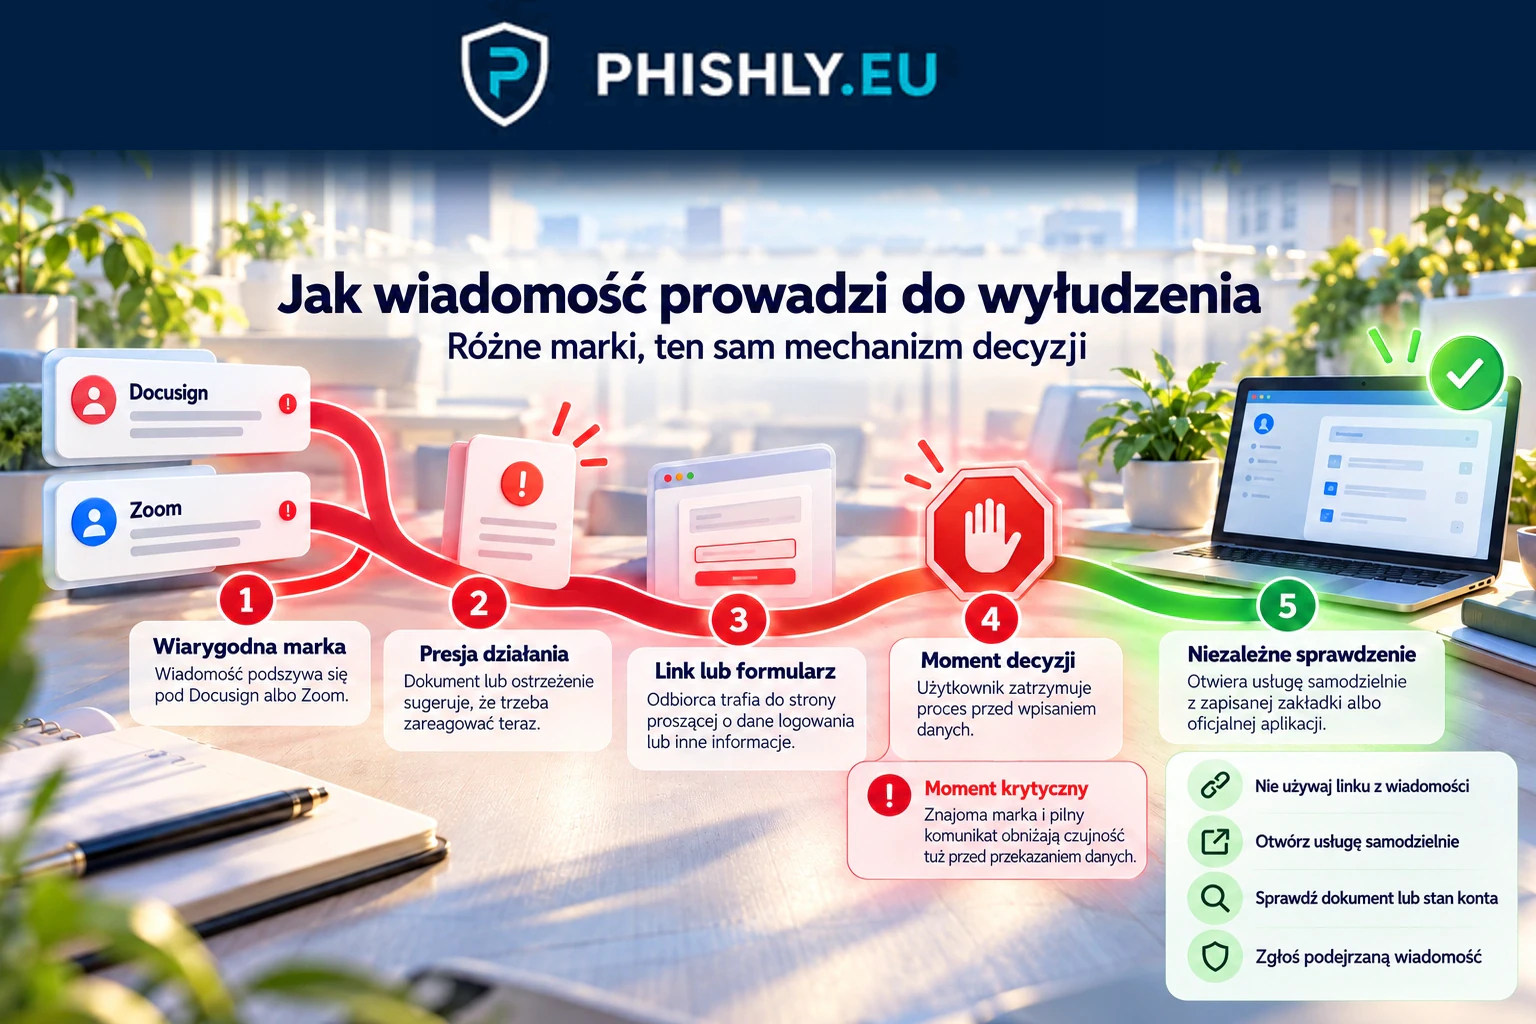
W obu falach napastnicy wykorzystali marki obecne w codziennej pracy. Docusign kojarzy się z dokumentami i podpisem elektronicznym, a Zoom z komunikacją i spotkaniami. Taki kontekst zmniejsza potrzebę budowania skomplikowanej historii: odbiorca ma rozpoznać nazwę usługi i wykonać działanie, które wygląda jak część zwykłego procesu służbowego.
Według Kaspersky pierwsza fala podszywała się pod Docusign. Wiadomości trafiały do kont firmowych w kilku regionach, w tym w Europie Zachodniej, Ameryce Łacińskiej i na Bliskim Wschodzie, a umieszczone w nich odnośniki prowadziły do stron przygotowanych do kradzieży danych logowania.
Druga fala pojawiła się nieco ponad tydzień później i wykorzystywała Zoom. Fałszywe powiadomienia ostrzegały, że konto użytkownika ma zostać wyłączone. Kaspersky opisał dwa warianty dalszego działania: link do strony wyłudzającej dane logowania oraz formularz proszący o informacje osobowe i dane karty.
Docusign jako przynęta do kradzieży danych logowania
W pierwszej fali nie było potrzeby budowania technicznie złożonego łańcucha. Wiadomość miała wyglądać jak oficjalna komunikacja Docusign i skłonić odbiorcę do otwarcia linku.
To ważne rozróżnienie wobec innych kampanii wykorzystujących tę samą markę. W sierpniu PHISHLY opisywało NovaCookies i prawdziwe powiadomienia Docusign, gdzie zaufanie budowało między innymi użycie legalnej platformy, prawdziwej koperty i dalszego phishingu typu adversary-in-the-middle, czyli pośredniczenia w logowaniu w celu przejęcia sesji.
W kampanii opisanej przez Kaspersky mechanizm jest prostszy: marka i wygląd wiadomości mają doprowadzić do fałszywej strony. Nie należy więc przenosić wniosków z NovaCookies na ten przypadek. Wspólny jest element socjotechniczny — odbiorca ma zaufać znajomej usłudze — ale droga techniczna jest inna.
Zoom: presja wyłączenia konta i dodatkowe dane
Fałszywe wiadomości Zoom wykorzystywały inny bodziec: ryzyko utraty dostępu do konta. Taki komunikat może skłonić użytkownika do szybkiej reakcji, szczególnie gdy Zoom jest używany do spotkań z klientami, pracy zespołu lub zaplanowanych wydarzeń.
Kaspersky wskazuje, że część wiadomości prowadziła do stron wyłudzających dane logowania. W innych pojawiały się formularze proszące o informacje osobowe i dane kart płatniczych.
To nie oznacza, że każda wiadomość miała identyczny zestaw pól ani że każdy odbiorca przekazał wszystkie dane. Źródło opisuje obserwowane warianty kampanii. Nie publikuje natomiast bilansu skutecznych przejęć ani liczby osób, które ukończyły cały proces.
Ponad 1000 wiadomości nie oznacza 1000 ofiar
Liczba „ponad 1000” jest łatwa do nadinterpretacji. Kaspersky informuje o wykrytych wiadomościach phishingowych należących do kampanii. To miara obserwowanej aktywności, a nie potwierdzonych skutków.
Nie wynika z niej, ile osób kliknęło, podało hasło, przekazało dane karty ani czy doszło do przejęcia konkretnego konta. Nie wynika z niej również, że Zoom albo Docusign zostały zhakowane. Opis dotyczy podszywania się pod ich komunikację.
Podobnie ostrożnie trzeba traktować zasięg geograficzny. Kaspersky wymienia Europę Zachodnią jako jeden z obszarów pierwszej fali, ale w przywołanym komunikacie nie wskazuje Polski osobno. Na tej podstawie można mówić o kampanii obejmującej różne regiony, nie o potwierdzonej kampanii skierowanej konkretnie do polskich organizacji.
Ta kampania różni się od NovaCookies i N0va
PHISHLY ma już materiały, w których pojawiają się Docusign i Zoom, ale odpowiadają one na inne pytania.
NovaCookies pokazuje, jak prawdziwe elementy Docusign i legalne przekierowania mogą zostać włączone do phishingu AiTM prowadzącego do ryzyka przejęcia sesji Microsoft 365.
N0va wykorzystywał między innymi marki Docusign i Zoom jako przynęty, ale jego opisany mechanizm prowadził do device code phishing. Użytkownik mógł trafić do prawdziwego procesu logowania Microsoft, jednocześnie zatwierdzając sesję rozpoczętą przez napastnika.
Nowy alert pozostaje odrębny, bo dotyczy konkretnej, aktywnej kampanii z września 2026 roku i prostszego schematu: fałszywa wiadomość znanej usługi prowadzi do kradzieży danych. Starsze artykuły pozostają tłem technicznym i nie wymagają aktualizacji.
Jak weryfikować powiadomienia Docusign i Zoom
Najbezpieczniejsza decyzja nie polega na ocenianiu samego logo, tonu wiadomości ani nawet znajomej nazwy usługi. Trzeba sprawdzić, czy użytkownik rzeczywiście spodziewa się dokumentu, spotkania, zmiany ustawień albo komunikatu o koncie.
Przy niespodziewanej wiadomości nie należy przechodzić do logowania z dostarczonego odnośnika. Lepiej otworzyć usługę samodzielnie: z zapisanej zakładki, oficjalnej aplikacji albo ręcznie wpisanego znanego adresu.
Docusign Safety Center również zaleca niezależne sprawdzanie podejrzanych wiadomości i dokumentów. Jego alerty dotyczą różnych kampanii, dlatego nie są dowodem na technikę opisaną przez Kaspersky, ale wspierają tę samą bezpieczną zasadę: podejrzanej prośby nie należy potwierdzać przez kanał, który sam ją dostarczył.
W przypadku Zoom analogiczna reguła oznacza samodzielne otwarcie aplikacji lub serwisu i sprawdzenie stanu konta bez korzystania z linku w wiadomości.
Co zrobić po kliknięciu lub podaniu danych
Jeżeli użytkownik tylko otworzył podejrzaną stronę i nie przekazał danych, powinien ją zamknąć i zgłosić wiadomość zgodnie z procedurą organizacji. Zespół bezpieczeństwa może wtedy sprawdzić, czy ten sam wzorzec trafił do innych osób.
Jeżeli podano hasło, trzeba działać szybciej. Organizacja powinna zweryfikować aktywność konta, unieważnić podejrzane sesje, zmienić dane logowania i sprawdzić, czy nie dodano nowych metod dostępu lub innych zmian w profilu użytkownika. Zakres reakcji powinien wynikać z używanej usługi i dostępnych logów.
Jeżeli przekazano dane karty płatniczej, użytkownik powinien skontaktować się z wystawcą karty przez oficjalny kanał i postępować zgodnie z jego instrukcjami. Nie należy używać numeru telefonu ani formularza podanego na stronie, do której prowadziła podejrzana wiadomość.
Jak ćwiczyć ten scenariusz w security awareness
Ta kampania dobrze nadaje się do ćwiczeń, ponieważ nie opiera się na egzotycznym mechanizmie technicznym. Symulacja może sprawdzić prosty punkt decyzji: czy uczestnik zaufa znajomej marce i presji działania, czy przerwie proces i zweryfikuje sprawę niezależnie.
W testach phishingowych dla firm warto mierzyć nie tylko kliknięcie, lecz także późniejsze zachowanie: próbę logowania, zgłoszenie wiadomości i czas od otrzymania przynęty do reakcji.
W programie security awareness warto zestawiać takie proste scenariusze z bardziej złożonymi przykładami, na przykład N0va lub NovaCookies. Użytkownik powinien rozumieć, że ryzyko może zaczynać się zarówno od zwykłego fałszywego linku, jak i od legalnego procesu, który został uruchomiony w niewłaściwym kontekście.
Co wynika z nowej fali wiadomości
Kampania opisana przez Kaspersky pokazuje, że proste podszywanie się pod popularne narzędzia firmowe nadal wystarcza, aby stworzyć wiarygodny scenariusz wyłudzenia. Techniczna złożoność ataku nie jest warunkiem skutecznej socjotechniki.
Dla organizacji oznacza to potrzebę łączenia filtrów poczty i ochrony kont z zachowaniem użytkownika. Pracownik powinien potrafić rozpoznać nietypowy kontekst, przerwać logowanie rozpoczęte z nieoczekiwanej wiadomości i zgłosić próbę zanim przekaże dane.
Najbardziej praktyczna zasada pozostaje prosta: jeśli wiadomość prosi o logowanie, weryfikację konta lub dane płatnicze, otwórz właściwą usługę samodzielnie zamiast kontynuować z dostarczonego linku.
Najczęstsze pytania
Czy w tej kampanii zhakowano Zoom albo Docusign?
Opis Kaspersky mówi o podszywaniu się pod wiadomości tych marek, a nie o przejęciu ich infrastruktury. Z samego komunikatu nie wynika kompromitacja Zoom ani Docusign.
Jakie dane próbowano wyłudzić?
Pierwsza fala podszywająca się pod Docusign kierowała do stron kradnących dane logowania. W drugiej fali związanej z Zoom pojawiały się również formularze proszące o dane osobowe i dane kart płatniczych.
Czy ponad 1000 wykrytych wiadomości oznacza ponad 1000 ofiar?
Nie. Kaspersky podał liczbę wykrytych wiadomości phishingowych, a nie liczbę skutecznych wyłudzeń, przejętych kont lub poszkodowanych użytkowników.
Czy kampania była wymierzona w Polskę?
Kaspersky wymienia między innymi Europę Zachodnią, ale w przywołanym komunikacie nie wskazuje Polski osobno. Nie ma podstaw, aby na tej podstawie przypisywać kampanii potwierdzonego zasięgu w Polsce.
Jak bezpiecznie sprawdzić niespodziewane powiadomienie Zoom lub Docusign?
Nie należy logować się z linku w nieoczekiwanej wiadomości. Bezpieczniej otworzyć usługę samodzielnie z zapisanej zakładki, oficjalnej aplikacji albo ręcznie wpisanego adresu i dopiero tam sprawdzić dokument lub stan konta.
Źródła
- Kaspersky - Kaspersky identifies ongoing phishing email campaign mimicking Zoom and Docusign — Główne źródło o dwóch falach kampanii, wykrytych wiadomościach, podszywaniu się pod Docusign i Zoom oraz danych, które próbowano wyłudzić. Wersja anglojęzyczna ma datę 28 września 2026.
- Kaspersky - Злоумышленники пытаются украсть учётные данные через поддельные уведомления от Zoom и Docusign — Regionalny komunikat Kaspersky z 16 września 2026 potwierdzający, że ta sama kampania była publicznie opisywana wcześniej we wrześniu. Dlatego artykuł nie przedstawia 28 września jako daty pierwszego ujawnienia kampanii.
- Docusign Safety Center - Fraud alerts — Źródło uzupełniające z zaleceniami Docusign dotyczącymi niezależnej weryfikacji podejrzanych wiadomości i dokumentów. Alerty Docusign opisują inne kampanie i nie są dowodem na mechanizm kampanii Kaspersky.
- PHISHLY - NovaCookies wykorzystuje prawdziwe powiadomienia Docusign do phishingu Microsoft 365 — Powiązany materiał PHISHLY o innym mechanizmie: prawdziwym powiadomieniu Docusign, przekierowaniach i phishingu AiTM. Pozostaje bez zmian.
- PHISHLY - N0va: phishkit przejmuje sesje przez device code phishing — Powiązany materiał wskazany w Parking. N0va również używał marek Docusign i Zoom, ale prowadził do innego mechanizmu z device code phishing i tokenami.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.