Oszustwo na dezaktywowaną kartę: telefon, WhatsApp i kurier w jednym ataku
Rzecznik Finansowy opisuje oszustwo, w którym telefon, SMS, WhatsApp i kurier prowadzą do utraty karty i pieniędzy. Wyjaśniamy mechanizm i bezpieczną reakcję.
TL;DR
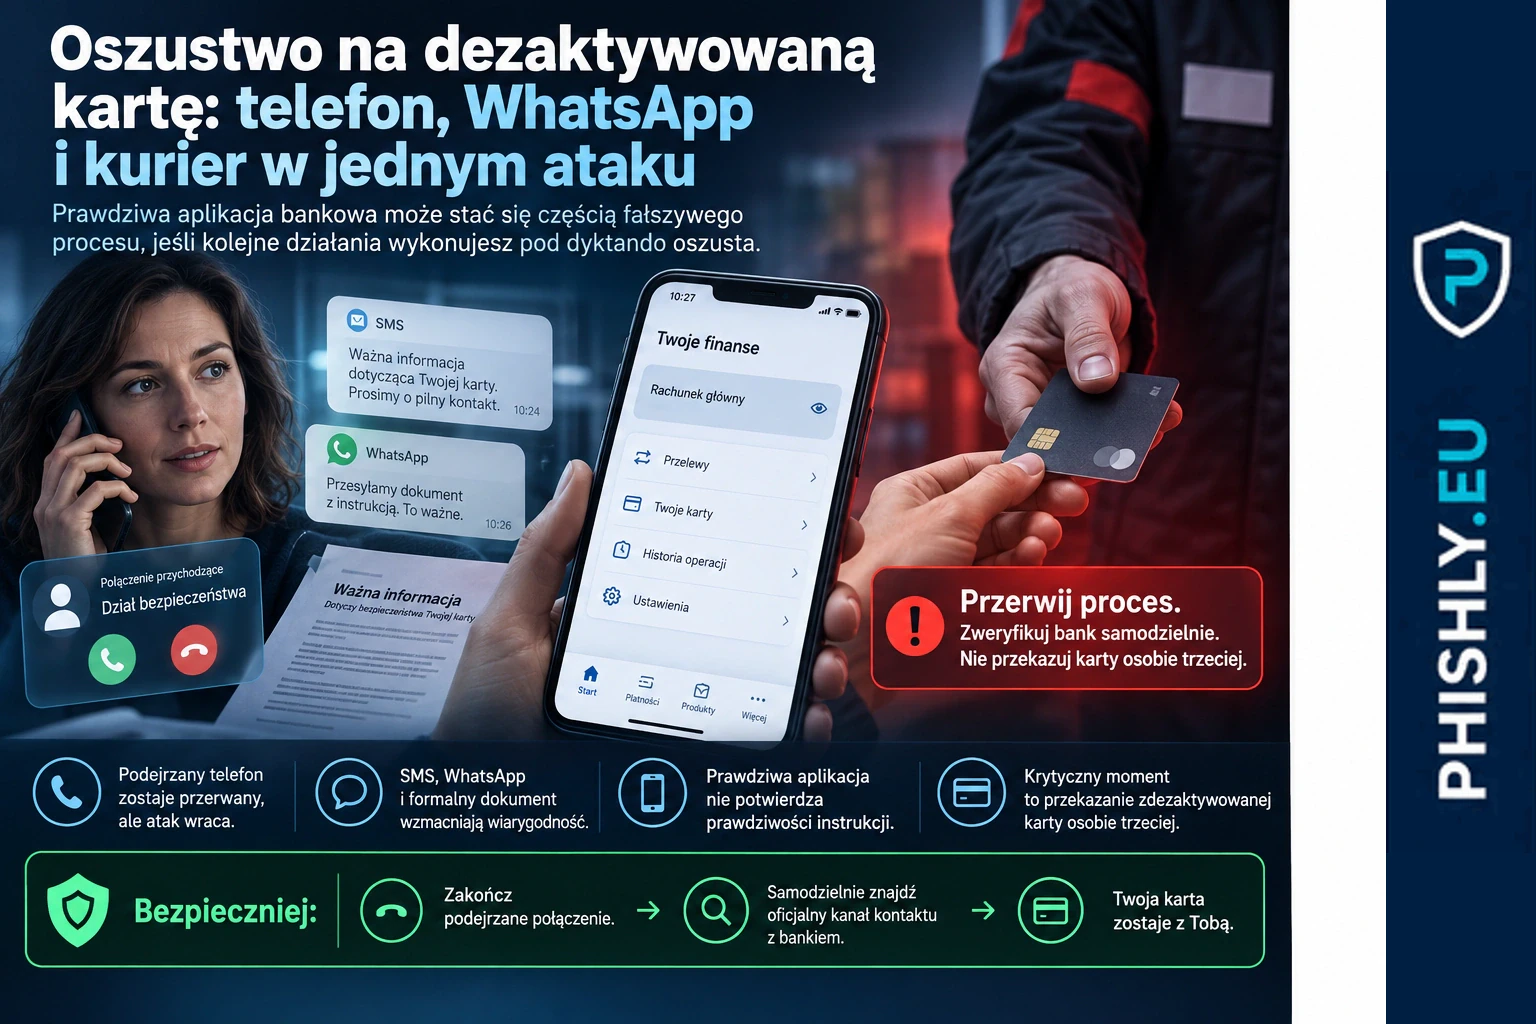
2 września 2026 Rzecznik Finansowy opisał przypadek klientki banku, która po wieloetapowej manipulacji przekazała zdezaktywowaną kartę osobie podającej się za kuriera i straciła niemal 200 tys. zł. Atak nie opierał się na jednym telefonie ani jednej fałszywej stronie. Napastnicy stopniowo budowali wiarygodność przez rozmowy telefoniczne, SMS, WhatsApp, sfałszowany dokument, prawdziwe nazwiska pracowników banku i instrukcje odnoszące się do rzeczywistej aplikacji bankowej.
Pierwszą podejrzaną rozmowę kobieta przerwała. Oszuści jednak zadzwonili ponownie i zmienili sposób prowadzenia kontaktu. To istotny element tego przypadku: jedna poprawna reakcja nie musi kończyć próby socjotechnicznej.
Najbardziej niebezpieczny moment pojawił się później. Ofiara wykonywała część działań w swojej prawdziwej aplikacji bankowej, ale robiła to według scenariusza narzuconego przez napastników. Oficjalny interfejs nie potwierdza więc, że cały proces jest prawdziwy.
Rzecznik Finansowy zaleca, aby kartę zastrzegać samodzielnie przez oficjalny kanał banku i nigdy nie przekazywać jej osobie trzeciej, także po dezaktywacji lub zastrzeżeniu.
Stan wiedzy w tym artykule: 5 września 2026. Publiczne źródło opisuje przebieg manipulacji i późniejszą utratę pieniędzy, ale nie podaje technicznego sposobu wykonania transakcji po przejęciu karty. Nie dopowiadamy więc, czy wykorzystano PIN, wypłaty, płatności zbliżeniowe lub inny mechanizm.
Podejrzany telefon, który ofiara początkowo przerwała
Według Rzecznika Finansowego historia zaczęła się od telefonu. Rozmówca poinformował kobietę o rzekomym wycieku jej danych osobowych i próbował nadać sprawie pilny charakter.
Klientka zareagowała prawidłowo: uznała sytuację za podejrzaną i zakończyła rozmowę. W wielu poradnikach właśnie taki krok jest przedstawiany jako podstawowa obrona przed vishingiem — przerwać kontakt i nie pozwolić rozmówcy prowadzić się dalej przez jego scenariusz.
W tym przypadku oszuści nie zrezygnowali. Ponowili kontakt. To zmienia perspektywę na szkolenie użytkowników: nie wystarczy ćwiczyć wyłącznie rozpoznanie pierwszego podejrzanego telefonu. Trzeba również przygotować ludzi na to, że kolejna próba może wyglądać bardziej profesjonalnie, odwoływać się do poprzedniej rozmowy i wykorzystywać nowe kanały.
Jak oszuści zbudowali wiarygodność przez kilka kanałów
Po ponownym kontakcie napastnicy dołożyli kolejne elementy, które miały uwiarygodnić ich historię. Rzecznik Finansowy opisuje SMS z numeru, który miał być przypisany do NBP, oraz plik PDF przesłany przez WhatsApp. Dokument miał wyglądać jak zaświadczenie Policji.
To nie oznacza, że wiadomość faktycznie wysłał Narodowy Bank Polski albo że Policja wystawiła taki dokument. Materiał był częścią oszustwa. Warto zachować tę granicę, ponieważ spoofing numeru, nazwa nadawcy, zdjęcie profilowe czy dokument z godłem nie są samodzielnym dowodem autentyczności kontaktu.
Napastnicy posługiwali się także imionami i nazwiskami osób, które rzeczywiście pracowały w banku. Rzecznik Finansowy zweryfikował, że te osoby nie kontaktowały się z klientką. To pokazuje, jak łatwo prawdziwy element można włączyć do fałszywej narracji: nazwisko jest poprawne, ale rozmówca jest fałszywy.
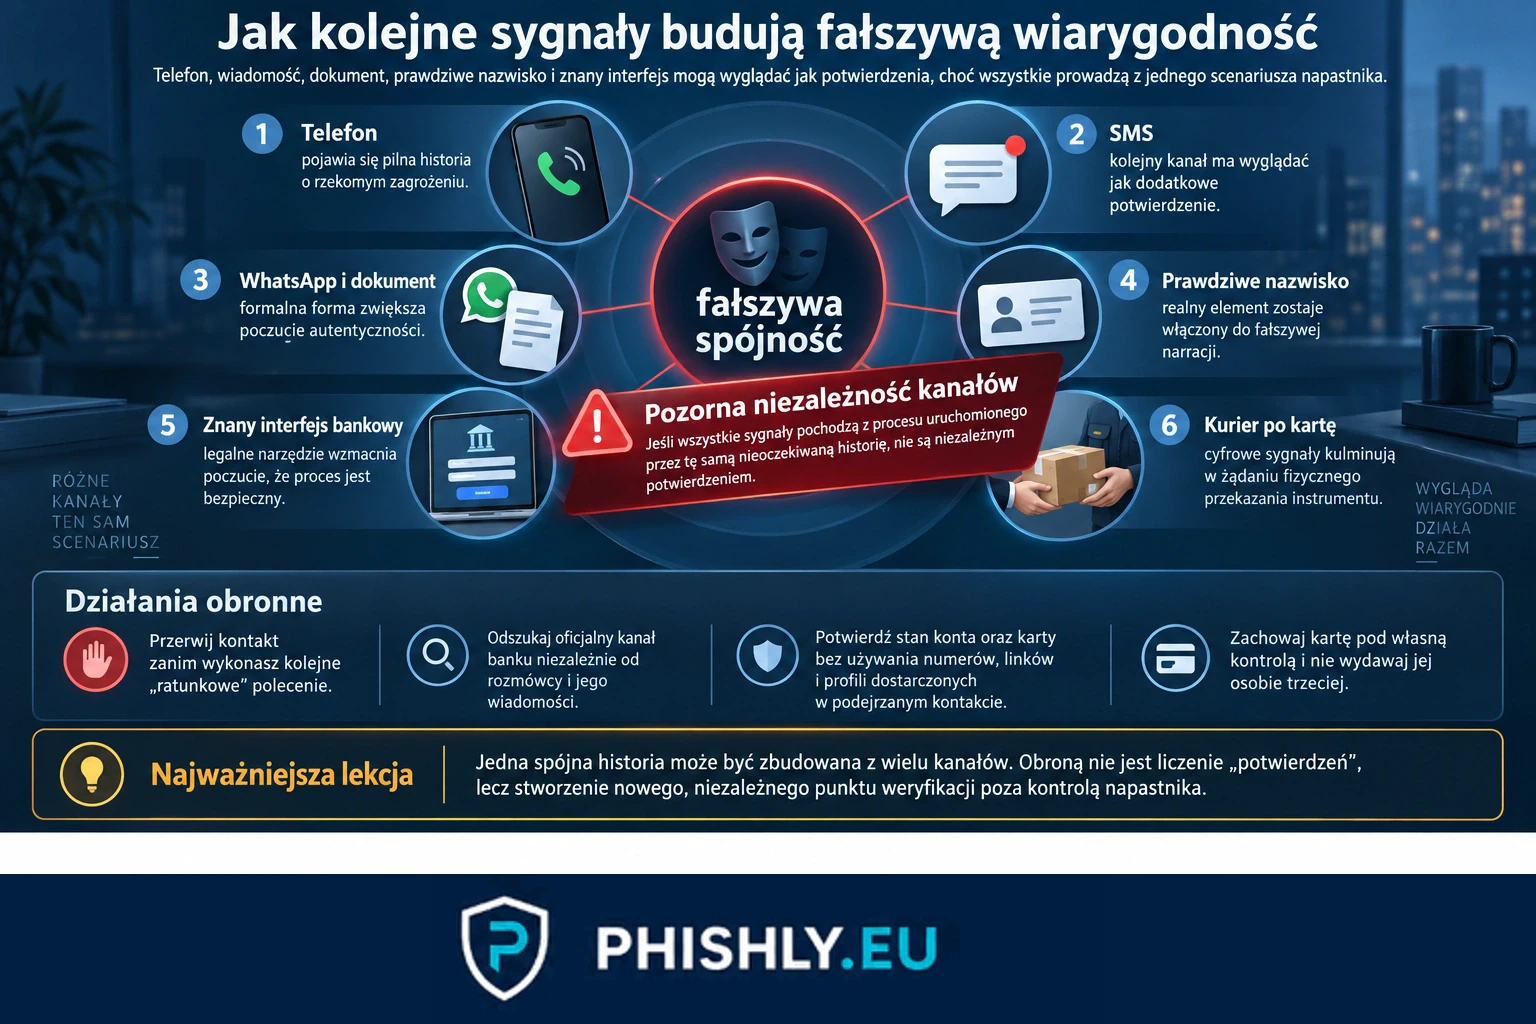
Ten mechanizm jest szerszy niż pojedynczy kanał. W mobile phishingu telefon, SMS, komunikator i przeglądarka mogą wzajemnie wzmacniać wiarygodność. Użytkownik nie powinien więc oceniać każdego elementu osobno. Pytanie brzmi, kto rozpoczął cały proces, czego żąda i czy można potwierdzić sprawę niezależnie od kanałów dostarczonych przez rozmówcę.
Prawdziwa aplikacja bankowa nie oznacza prawdziwego procesu
Szczególnie istotny jest etap, w którym klientka zalogowała się do własnej aplikacji bankowej. Według Rzecznika Finansowego oszuści znali jej interfejs na tyle dobrze, że potrafili prowadzić kobietę przez kolejne kroki. Pod ich instrukcjami wystąpiła o nową kartę i dezaktywowała dotychczasową.
Nie ma tu potrzeby zakładać fałszywej aplikacji ani strony phishingowej. Ryzyko powstało dlatego, że prawdziwe narzędzie zostało użyte jako element fałszywego procesu sterowanego przez rozmówcę.
To rozróżnienie ma duże znaczenie dla security awareness. Użytkownik może pomyśleć: „jestem w oficjalnej aplikacji, więc wszystko jest w porządku”. Tymczasem bezpieczeństwo zależy również od celu działania i źródła instrukcji. Jeżeli nieoczekiwany rozmówca każe wykonać serię nietypowych czynności, samo to, że ekran banku jest prawdziwy, nie potwierdza autentyczności jego historii.
Podobna zasada obowiązuje w firmowych systemach. Pracownik może otworzyć prawdziwy panel Microsoft 365, CRM, system finansowy albo portal bankowy i mimo to wykonać szkodliwą operację, jeżeli działa pod kierunkiem osoby podszywającej się pod wsparcie, przełożonego lub dostawcę.
Krytyczny moment: zdezaktywowana karta jako rzekomy dowód
Po dezaktywacji starej karty klientka chciała ją zniszczyć. Oszuści przekonali ją jednak, że karta jest potrzebna jako dowód w rzekomym postępowaniu i musi zostać przekazana osobie, która po nią przyjedzie.
To był moment, w którym cyfrowa socjotechnika przeszła do świata fizycznego. „Kurier” odebrał kartę. Rzecznik Finansowy podaje, że po jej przejęciu konto zostało w ciągu kilku godzin opróżnione, a strata wyniosła niemal 200 tys. zł.
Publiczny opis nie wyjaśnia technicznego sposobu wykonania tych transakcji. Nie wiadomo z niego, czy napastnicy znali PIN, wykonywali wypłaty, płatności czy wykorzystali jeszcze inny mechanizm. Tego nie należy zgadywać.
W osobnym materiale opisujemy, jak dane kart pozyskane przez phishing mogą być dalej wykorzystywane. Tutaj mechanizm jest inny: centralnym elementem opisanego przypadku jest fizyczne przejęcie karty po wcześniejszym przeprowadzeniu ofiary przez wielokanałowy scenariusz.
Czego według Rzecznika Finansowego nie należy robić na polecenie rozmówcy
Rzecznik Finansowy wskazuje kilka zasad, które bezpośrednio odpowiadają na ten rodzaj manipulacji.
Po pierwsze, bank nie potrzebuje, aby klient oddawał kartę przypadkowej osobie jako „dowód”. Kartę należy zastrzec samodzielnie przez oficjalny kanał, sprawdzić jej status i następnie zniszczyć zgodnie z zaleceniami banku.
Po drugie, nieoczekiwany telefon o zagrożeniu środków nie powinien uruchamiać całej serii „ratunkowych” działań wykonywanych pod dyktando rozmówcy. Rzecznik Finansowy podkreśla, że bank może kontaktować się w sprawie potwierdzenia operacji zainicjowanej przez klienta, ale nie powinien w takiej rozmowie nakłaniać do przekazywania poufnych danych lub wykonywania kolejnych nietypowych operacji.
Po trzecie, presja czasu i żądanie zachowania tajemnicy są sygnałami, aby zakończyć kontakt. Następny krok powinien odbyć się już poza kanałem napastnika.
Jak przerwać wielokanałowy atak
Gdy kontakt zaczyna łączyć kilka kanałów — telefon, SMS, WhatsApp, dokument i instrukcje w aplikacji — warto uprościć sytuację. Nie trzeba udowadniać rozmówcy, że jest oszustem. Trzeba odzyskać kontrolę nad procesem.
- Zakończ rozmowę. Nie przechodź do kolejnego kroku tylko dlatego, że rozmówca zna twoje dane, nazwę banku lub nazwisko rzeczywistego pracownika.
- Znajdź kontakt do banku samodzielnie. Użyj numeru z oficjalnej strony, aplikacji albo dokumentów banku. Nie oddzwaniaj na numer dostarczony w podejrzanej wiadomości.
- Sprawdź stan karty i konta przez oficjalny kanał. Jeżeli karta wymaga zastrzeżenia, wykonaj to samodzielnie lub z pomocą prawdziwej infolinii banku.
- Nie przekazuj karty osobie trzeciej. Zastrzeżona lub zdezaktywowana karta pozostaje pod twoją kontrolą i powinna zostać zniszczona zgodnie z instrukcją banku.
- Jeżeli karta, dane lub kody zostały już przekazane, skontaktuj się z bankiem natychmiast. Sprawdź operacje, zabezpiecz zagrożone instrumenty i postępuj zgodnie z procedurą banku. Podejrzany kontakt można zgłosić również Policji i CERT Polska.
Zasada jest prosta: weryfikacja ma powstać poza ścieżką stworzoną przez osobę, która do nas zadzwoniła. Nie korzystamy do niej z przesłanego numeru, dokumentu, profilu w komunikatorze czy linku.
Co ten przypadek wnosi do security awareness w firmie
Opis Rzecznika Finansowego dotyczy klientki banku, ale sam mechanizm dobrze przekłada się na środowisko firmowe. Atakujący może budować wiarygodność przez kilka pozornie niezależnych sygnałów: telefon od „dostawcy”, wiadomość w Teams lub WhatsApp, dokument z nazwą organizacji, prawdziwe nazwisko pracownika i instrukcję wykonania operacji w legalnym systemie.
Dlatego ćwiczenia nie powinny kończyć się na pytaniu „czy kliknąłeś link”. Warto mierzyć również, czy pracownik:
- zatrzymuje nietypowy proces mimo presji czasu;
- weryfikuje rozmówcę drugim, samodzielnie znalezionym kanałem;
- rozumie, że prawdziwy interfejs nie potwierdza prawdziwości instrukcji;
- nie przekazuje fizycznych tokenów, kart, kodów ani urządzeń osobie, której tożsamości nie potwierdził;
- zgłasza podejrzany kontakt, zanim kolejne osoby w organizacji zostaną objęte tą samą narracją.
Takie zachowania można ćwiczyć w ramach programu security awareness, szczególnie w organizacjach z rozbudowanymi procesami płatniczymi i obsługą klientów. W sektorze finansowym podobne scenariusze mają dodatkowe znaczenie dla zespołów obsługi, back office i pracowników mających kontakt z transakcjami — więcej kontekstu opisujemy na stronie security awareness dla finansów.
Co jest potwierdzone, a czego publiczne źródła nie wyjaśniają
Potwierdzone w komunikacie Rzecznika Finansowego:
- opisany przypadek zakończył się stratą niemal 200 tys. zł;
- pierwszy telefon dotyczył rzekomego wycieku danych, a klientka początkowo zakończyła rozmowę;
- napastnicy ponowili kontakt i użyli SMS-a, WhatsApp oraz fałszywego dokumentu;
- prowadzili klientkę przez działania w jej własnej aplikacji bankowej;
- klientka dezaktywowała kartę i później przekazała ją osobie podającej się za kuriera;
- nazwiska, którymi posługiwali się napastnicy, należały do prawdziwych pracowników banku, którzy nie kontaktowali się z klientką.
Nie wynika z publicznego źródła:
- że w banku, NBP lub Policji doszło do potwierdzonego wycieku danych;
- że SMS rzeczywiście został wysłany przez NBP;
- jaki dokładnie mechanizm techniczny pozwolił ukraść środki po przejęciu karty;
- ilu innych klientów zaatakowano tym samym scenariuszem;
- czy wszyscy sprawcy używają identycznego zestawu kanałów i dokumentów.
To rozdzielenie ma znaczenie także w komunikacji o incydentach. Przekaz edukacyjny jest bardziej użyteczny, gdy nie uzupełnia luk efektownymi, ale niepotwierdzonymi szczegółami.
Wnioski
Oszustwo na dezaktywowaną kartę pokazuje mechanizm, w którym wiarygodność jest budowana warstwami. Jeden telefon może wydawać się podejrzany, ale kolejne elementy — SMS, dokument, prawdziwe nazwisko i znany interfejs aplikacji — mogą sprawić, że fałszywa historia zaczyna wyglądać spójnie.
Obrona również powinna być procesem, a nie pojedynczym testem. Gdy nieoczekiwany kontakt wymaga nietypowych działań związanych z kartą, pieniędzmi lub dostępem, należy zakończyć rozmowę i rozpocząć weryfikację od nowa przez oficjalny kanał znaleziony samodzielnie.
Najprostsza granica w tym przypadku jest bardzo konkretna: karta nie trafia do nieznanej osoby tylko dlatego, że rozmówca twierdzi, iż jest już zdezaktywowana albo potrzebna jako dowód. Prawdziwy bank nie potrzebuje takiego elementu do zabezpieczenia środków klienta.
Najczęstsze pytania
Czy bank może wysłać kuriera po zastrzeżoną kartę?
Rzecznik Finansowy zaleca, aby nie przekazywać karty osobom trzecim. Kartę należy zastrzec samodzielnie przez oficjalny kanał banku, a po potwierdzeniu statusu zniszczyć zgodnie z zaleceniami banku. Prośba o wydanie karty rzekomemu kurierowi powinna przerwać cały proces i uruchomić niezależną weryfikację.
Czy zdezaktywowana karta jest bezpieczna do przekazania innej osobie?
Nie należy jej przekazywać osobie, która zgłasza się po nią w ramach nieoczekiwanego telefonu lub wiadomości. Rzecznik Finansowy wskazuje, że nawet po zastrzeżeniu lub dezaktywacji karta powinna pozostać pod kontrolą właściciela i zostać zniszczona, a nie oddana osobie trzeciej.
Jak zweryfikować telefon od osoby podającej się za pracownika banku?
Należy zakończyć rozmowę i samodzielnie skontaktować się z bankiem przez numer z oficjalnej strony, aplikacji lub karty. Nie należy korzystać z numeru, linku ani danych kontaktowych podanych przez rozmówcę lub przesłanych w tej samej wiadomości.
Co zrobić, jeśli karta lub dane trafiły już do oszusta?
Trzeba jak najszybciej skontaktować się z bankiem oficjalnym kanałem, zastrzec kartę i inne zagrożone instrumenty, sprawdzić operacje oraz postępować zgodnie z procedurą banku. Podejrzany kontakt można zgłosić również Policji i CERT Polska.
Źródła
- Rzecznik Finansowy - Oszustwo na dezaktywowaną kartę. Rzecznik Finansowy alarmuje — Główne źródło z 02.09.2026 opisujące konkretny przypadek: telefon o rzekomym wycieku danych, ponowiony kontakt, SMS, fałszywy dokument Policji przez WhatsApp, działania w aplikacji bankowej, przekazanie zdezaktywowanej karty kurierowi i stratę niemal 200 tys. zł.
- Policja / FinCERT.pl - Oszustwo, które widzisz. Uważaj na wideorozmowy — Kontekst dotyczący podszywania się pod bank i Policję oraz wieloosobowej socjotechniki. Nie jest źródłem szczegółów incydentu opisanego przez Rzecznika Finansowego.
- KNF - Wiadomości SMS w schematach cyberoszustw — Kontekst dotyczący phishingowych wiadomości SMS i podszywania się pod zaufane podmioty.
- CERT Polska - Powrót oszustw z motywem niedostarczonej paczki — Kontekst dla zasady niezależnej weryfikacji wiadomości i zgłaszania prób phishingu; nie opisuje konkretnego oszustwa na zdezaktywowaną kartę.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Co to jest vishing? Jak działa phishing głosowy w firmie.