APWG Q2 2026: smishing +40%, BEC +88% i wzrost phishingu
Raport APWG za Q2 2026 pokazuje wzrost phishingu, smishingu i BEC. Sprawdź liczby, ograniczenia danych i wnioski dla security awareness.
TL;DR
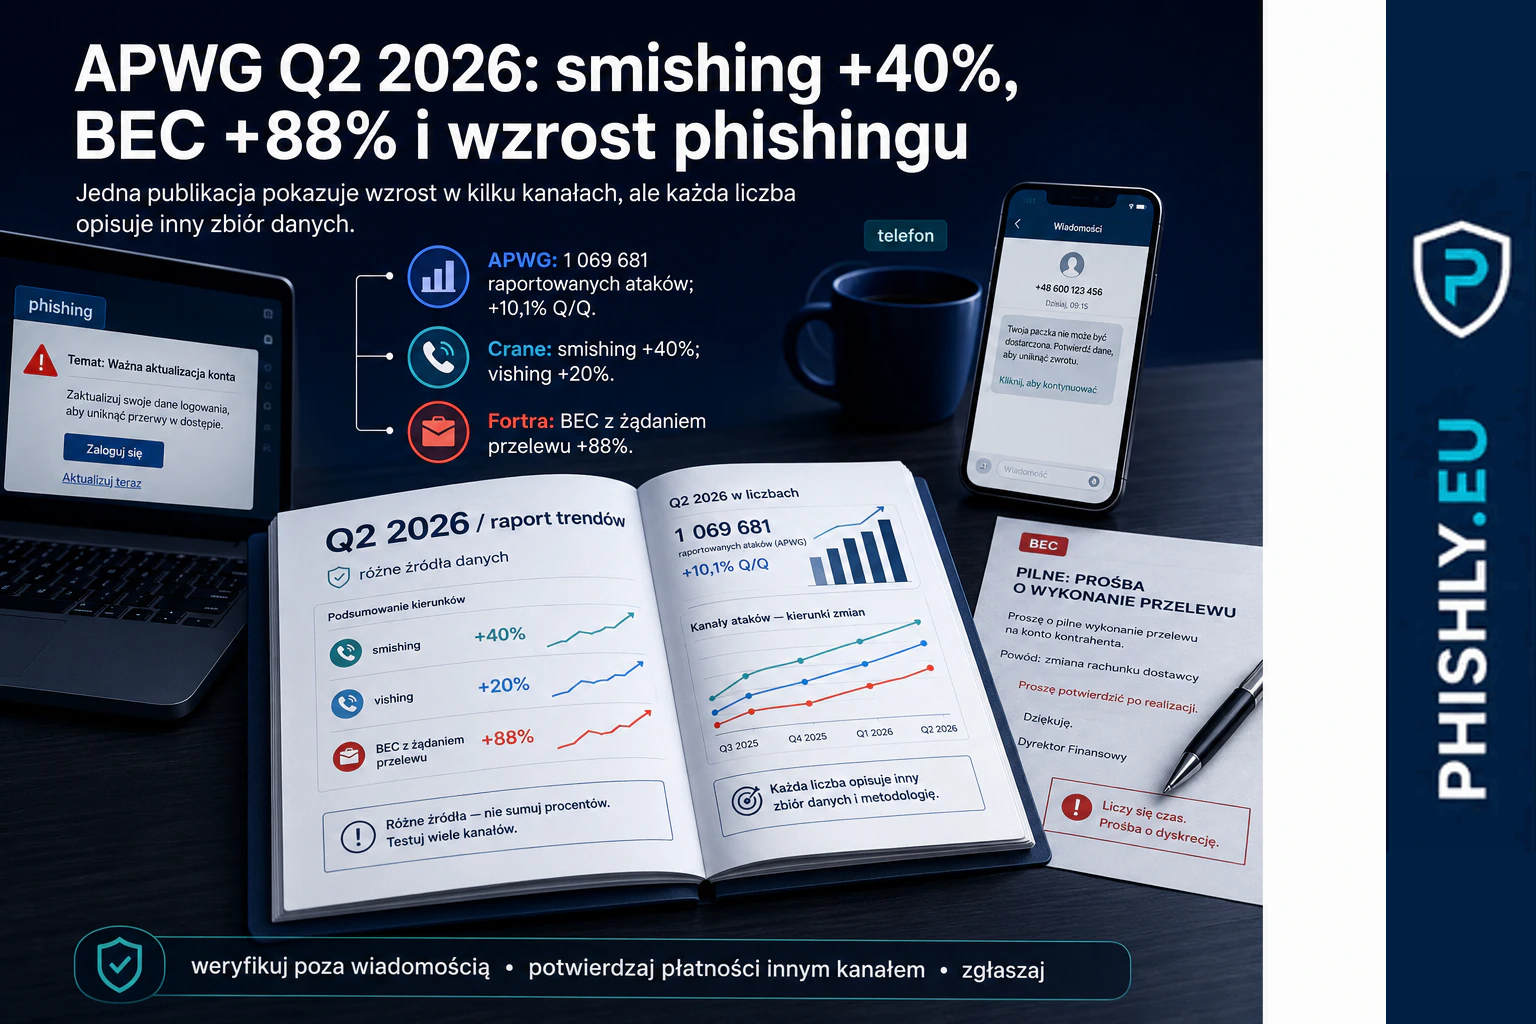
APWG odnotował 1 069 681 raportowanych ataków phishingowych w Q2 2026, o 10,1% więcej niż w Q1. Sam czerwiec przyniósł 425 808 ataków — najwyższy miesięczny wynik od kwietnia 2023. To mocny wzrost, ale nie rekord wszech czasów.
Raport pokazuje też zmianę poza klasycznym e-mailem. Crane Authentication odnotował wzrost smishingu o 40% i vishingu o 20% między Q1 a Q2 2026. Z kolei Fortra zaobserwowała wzrost o 88% liczby ataków BEC z żądaniem przelewu, a średnia żądana kwota wzrosła o 45% do 61 732 USD.
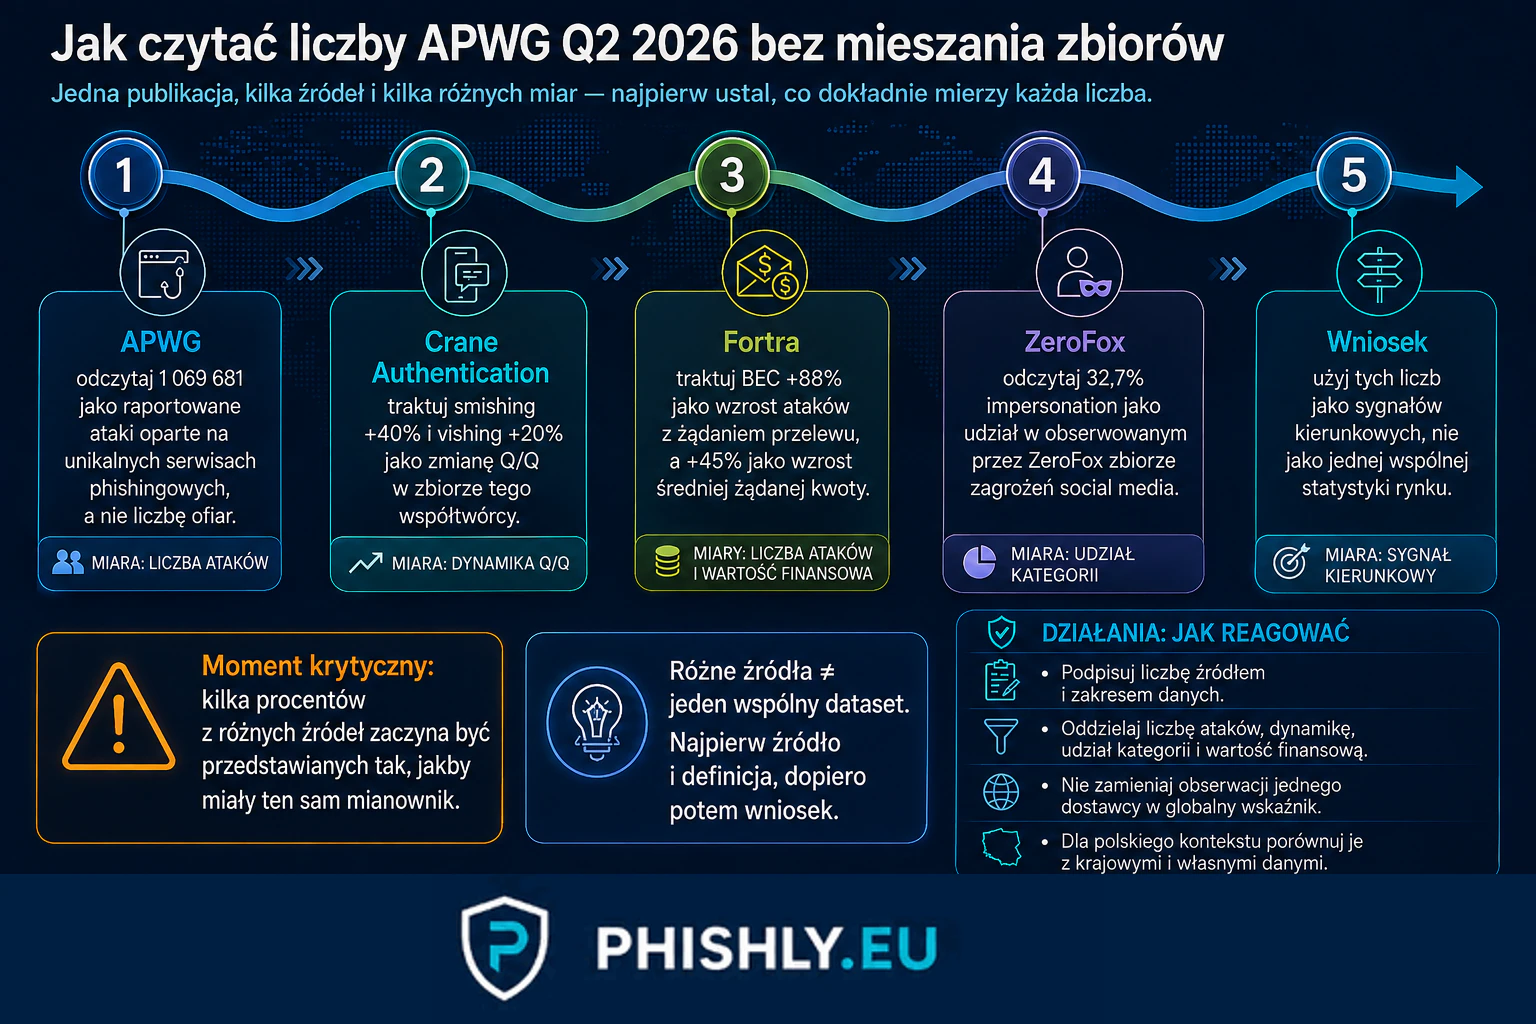
Tych liczb nie należy łączyć w jeden wskaźnik. Poszczególne części raportu powstają na podstawie danych różnych współtwórców i opisują inne zbiory. Wspólny wniosek jest jednak praktyczny: program bezpieczeństwa nie powinien ćwiczyć wyłącznie rozpoznawania podejrzanego e-maila.
Jak APWG liczy ataki phishingowe
Zanim porównamy liczby, trzeba wyjaśnić, co APWG nazywa atakiem. W raporcie za Q2 2026 podstawową miarą są raportowane unikalne serwisy phishingowe. APWG grupuje wiele adresów URL prowadzących do zasadniczo tego samego miejsca i traktuje taki serwis jako jeden atak.
To oznacza, że 425 808 ataków w czerwcu nie oznacza 425 808 poszkodowanych osób ani 425 808 udanych kradzieży danych. To miara obserwowanej i raportowanej infrastruktury phishingowej.
APWG korzysta ze zgłoszeń członków, partnerów badawczych, publicznych formularzy i wiadomości przesyłanych do organizacji. Sam raport zaznacza dodatkowo, że systemy pocztowe potrafią blokować przekazywanie złośliwych wiadomości i linków. Może to wpływać na liczbę zgłoszeń trafiających do repozytorium. Dane są więc bardzo użyteczne do obserwowania kierunku zmian, ale nie są pełnym spisem wszystkich ataków na świecie.
Q2 2026: wzrost o 10,1% i mocny czerwiec
APWG policzył w Q2 2026 łącznie 1 069 681 ataków, wobec 971 181 w pierwszym kwartale. To wzrost o 10,1%.
Miesięczne dane pokazują wyraźne przyspieszenie pod koniec kwartału:
| Miesiąc 2026 | Raportowane ataki phishingowe | | --- | ---: | | Kwiecień | 325 934 | | Maj | 317 940 | | Czerwiec | 425 808 |
Czerwcowy wynik był najwyższy od kwietnia 2023, kiedy APWG odnotował 597 789 ataków. Warto zachować to porównanie, bo określenie czerwca jako „rekordowego” bez dopowiedzenia byłoby zbyt mocne.
W strukturze sektorowej w danych Crane Authentication na pierwsze miejsce wyszła kategoria SaaS/Webmail z udziałem 29,1%. Dla firm to kolejny sygnał, że phishing nadal silnie łączy się z tożsamością, pocztą i usługami chmurowymi. Podobny kierunek, choć w innym zbiorze i z inną metodologią, opisywaliśmy w analizie Cisco Talos o initial access w Q1 2026.
Smishing +40% nie oznacza, że e-mail przestał być ważny
Jedną z najmocniejszych liczb w raporcie jest 40% wzrost smishingu od Q1 do Q2 2026 odnotowany przez Crane Authentication. W tym samym źródle vishing wzrósł o 20%.
To nie jest podstawa do stwierdzenia, że światowy smishing urósł dokładnie o 40%. To wynik konkretnego zbioru obserwacji jednego ze współtwórców raportu. Pokazuje jednak kierunek, który ma znaczenie dla organizacji: socjotechnika wykorzystuje telefon równie naturalnie jak skrzynkę pocztową.
Smishing ma własne warunki działania. Użytkownik czyta wiadomość na małym ekranie, często poza biurem, a link może przenieść go od razu do strony logowania albo płatności. Szeroki mechanizm i zasady obrony opisujemy osobno w poradniku smishing: co to jest SMS phishing i jak chronić firmę. Nowy raport APWG nie zastępuje tego materiału — daje aktualny kontekst do planowania ćwiczeń.
Dla zespołu odpowiedzialnego za awareness oznacza to prostą zmianę w planie: kampanie testowe nie powinny kończyć się na e-mailu. Jeżeli pracownicy wykorzystują telefony do MFA, komunikatorów, poczty lub aplikacji firmowych, scenariusze SMS i rozmów telefonicznych powinny być traktowane jako osobne ścieżki ryzyka.
BEC +88%: chodzi o ataki z żądaniem przelewu w danych Fortra
Druga liczba, która łatwo może zostać wyrwana z kontekstu, to 88% wzrost BEC. Raport precyzuje, że Fortra zaobserwowała o 88% więcej ataków BEC z żądaniem przelewu niż w poprzednim kwartale.
W tej samej kategorii średnia kwota, której żądali przestępcy, wzrosła z 42 663 USD w Q1 do 61 732 USD w Q2, czyli o 45%.
Nie oznacza to, że wszystkie formy BEC wzrosły globalnie o 88%. To telemetria Fortra dotycząca konkretnej kategorii oszustwa. Jest jednak istotna z perspektywy procesów finansowych, bo pokazuje, że podszywanie się pod przełożonych, kontrahentów i zaufane osoby nadal może prowadzić bezpośrednio do próby wyprowadzenia pieniędzy.
W praktyce organizacja potrzebuje nie tylko ochrony skrzynki, ale także twardych zasad po stronie finansów. Zmiana rachunku, pilna dyspozycja lub nietypowa prośba o przelew powinny być potwierdzane innym kanałem. Ten mechanizm szerzej omawiamy w materiale o zatrzymaniach po oszustwach BEC i ochronie płatności.
Dla organizacji z sektora finansowego szczególnie istotne są scenariusze łączące pocztę, presję czasu i proces zatwierdzania płatności. Takie ryzyka uwzględniamy również w kontekście testów phishingowych dla firm finansowych.
Social media: podszywanie się jest większym problemem niż sama etykieta „phishing”
Część raportu oparta na danych ZeroFox pokazuje jeszcze jeden element zmiany kanałów. W Q2 2026 32,7% zagrożeń w obserwowanym zbiorze social media sklasyfikowano jako impersonation, czyli podszywanie się pod osobę, markę lub organizację. Scams stanowiły około 22,7%, a phishing w węższym rozumieniu 3,5%.
Nie oznacza to, że phishing znika z mediów społecznościowych. Kategorie ZeroFox rozdzielają różne formy nadużyć, a podszywanie się często jest początkiem późniejszego oszustwa. Raport wskazuje też duże wzrosty aktywności na wybranych platformach, ale wprost zaznacza, że są to stopy wzrostu, a nie liczby incydentów.
Dla awareness ważny jest więc kontekst kontaktu, nie tylko rodzaj wiadomości. Fałszywa reklama, wiadomość od rzekomego rekrutera, profil podszywający się pod firmę lub kontakt przez komunikator mogą prowadzić do tego samego rodzaju decyzji: kliknięcia, podania danych, wykonania płatności albo przeniesienia rozmowy do kolejnego kanału.
Co z tych danych wynika dla programu security awareness
Raport APWG nie mówi organizacji, jaki dokładnie scenariusz szkoleniowy ma uruchomić. Daje jednak dobre uzasadnienie dla programu, który sprawdza kilka różnych sytuacji zamiast jednego schematu „mail z linkiem”.
Pierwszy obszar to tożsamość i logowanie. Wysoki udział SaaS/Webmail pokazuje, że warto ćwiczyć prośby o ponowne logowanie, reset dostępu, powiadomienia z chmury i fałszywe alerty dotyczące konta.
Drugi obszar to telefon. Smishing i vishing wymagają innych nawyków niż e-mail. Pracownik powinien umieć zatrzymać działanie, zweryfikować nadawcę poza wiadomością i zgłosić próbę niezależnie od tego, czy dotarła przez SMS czy rozmowę.
Trzeci obszar to proces finansowy. BEC trzeba testować nie tylko jako problem techniczny, ale jako decyzję biznesową. Liczy się to, czy pracownik potwierdzi zmianę rachunku, czy procedura wymaga drugiej osoby i czy presja czasu nie omija ustalonych zasad.
Czwarty obszar to podszywanie się poza pocztą. Rekrutacja, reklamy i kontakt w social media powinny pojawiać się w edukacji tam, gdzie rzeczywiście odpowiadają sposobowi pracy danej organizacji.
Jeżeli firma chce zbudować taki program w sposób ciągły, punktem odniesienia może być security awareness program, a praktyczne scenariusze można rozdzielić na cykle testów phishingowych dla firm.
Jak przełożyć raport APWG na własne symulacje
Najbezpieczniej potraktować dane APWG jako sygnał do sprawdzenia własnego planu, a nie jako gotową proporcję kampanii. Organizacja nie musi robić 40% więcej testów SMS tylko dlatego, że taki wzrost pojawił się w telemetrii Crane Authentication.
Lepsze podejście to sprawdzenie, czy program obejmuje wszystkie procesy, które rzeczywiście występują w firmie:
- logowanie do poczty, SaaS i usług chmurowych;
- SMS z linkiem, kodem albo pilnym komunikatem;
- rozmowę z osobą podszywającą się pod dział IT lub kontrahenta;
- BEC z próbą zmiany rachunku lub pilnej płatności;
- kontakt z zewnątrz przez portal rekrutacyjny, reklamę lub social media, jeśli taki kanał ma znaczenie dla pracowników.
Wyniki własnych testów powinny być mierzone własnymi metrykami. Liczy się nie tylko kliknięcie. Warto obserwować zgłoszenie wiadomości, czas reakcji, podanie danych, wykonanie krytycznej akcji, próbę weryfikacji innym kanałem i zachowanie procesu po eskalacji.
Ograniczenia danych, o których trzeba pamiętać
Raport APWG łączy kilka źródeł badawczych. To jego zaleta, bo daje szeroki obraz, ale jednocześnie wymaga ostrożności przy porównywaniu liczb.
Dane o unikalnych serwisach phishingowych pochodzą z systemu APWG. Smishing i vishing w tej części raportu opisuje Crane Authentication. BEC analizuje Fortra. Zagrożenia w social media pochodzą z obserwacji ZeroFox. Każdy z tych zbiorów ma inny zakres i metodologię.
Nie należy więc dodawać do siebie procentów ani wyciągać wniosku, że opisują one dokładnie ten sam rynek. Raport nie jest też raportem o Polsce. Dla polskiego kontekstu właściwym uzupełnieniem pozostają krajowe dane CERT Polska i własne dane organizacji.
Wnioski
Q2 2026 nie pokazuje jednej nowej techniki, która nagle zastąpiła wszystkie poprzednie. Pokazuje raczej, że phishing i oszustwa sprawnie wykorzystują wiele kanałów równolegle.
W e-mailu nadal liczy się kradzież tożsamości i podszywanie się. W telefonie rosną smishing i vishing. W BEC napastnik próbuje wejść w realny proces finansowy. W social media ważną rolę odgrywa fałszywa tożsamość i zaufany kontekst.
Dla firmy oznacza to, że odporność pracowników trzeba sprawdzać tam, gdzie naprawdę podejmują decyzje. Program oparty wyłącznie na jednym typie wiadomości może nie obejmować kanałów, które raport APWG wskazuje jako coraz istotniejsze.
Najczęstsze pytania
Czy 425 808 ataków w czerwcu oznacza 425 808 ofiar?
Nie. APWG używa w tym zestawieniu pojęcia ataku jako synonimu raportowanego unikalnego serwisu phishingowego. Nie jest to liczba ofiar, użytkowników ani skutecznych wyłudzeń.
Co dokładnie wzrosło o 40% w danych o smishingu?
Crane Authentication, jeden ze współtwórców raportu APWG, odnotował w swoim zbiorze wzrost smishingu o 40% od Q1 do Q2 2026. Nie należy interpretować tej liczby jako kompletnego pomiaru całego światowego smishingu.
Czego dotyczy wzrost BEC o 88%?
Fortra odnotowała o 88% więcej ataków BEC z żądaniem przelewu niż kwartał wcześniej. To wynik z telemetrii Fortra dotyczący tej kategorii BEC, a nie wszystkich oszustw BEC na świecie.
Jak wykorzystać raport APWG przy planowaniu testów phishingowych?
Raport uzasadnia testowanie kilku kanałów i procesów: e-maila, SMS, rozmów telefonicznych oraz scenariuszy finansowych BEC. Wyniki własnych symulacji należy jednak mierzyć oddzielnie od statystyk APWG.
Źródła
- APWG — Phishing Activity Trends Report, 2nd Quarter 2026 — Główne źródło danych za kwiecień–czerwiec 2026, opublikowane 28 sierpnia 2026.
- APWG — Phishing Activity Trends Reports — Oficjalna strona raportów APWG z podsumowaniem Q2 2026.
- APWG Report: Cybercrime Gangs’ Command of Internet-Enabled Media Increases in Q2 2026 — Komunikat APWG z 2 września 2026 podsumowujący raport i najważniejsze zmiany kwartalne.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Co to jest BEC? Business Email Compromise w firmie.