X Money i fala resetów haseł: co oznaczają niezamówione wiadomości
X bada falę niezamówionych resetów haseł po rozszerzeniu X Money. Wyjaśniamy, co jest potwierdzone, czego nie wiemy i jak bezpiecznie reagować.
TL;DR
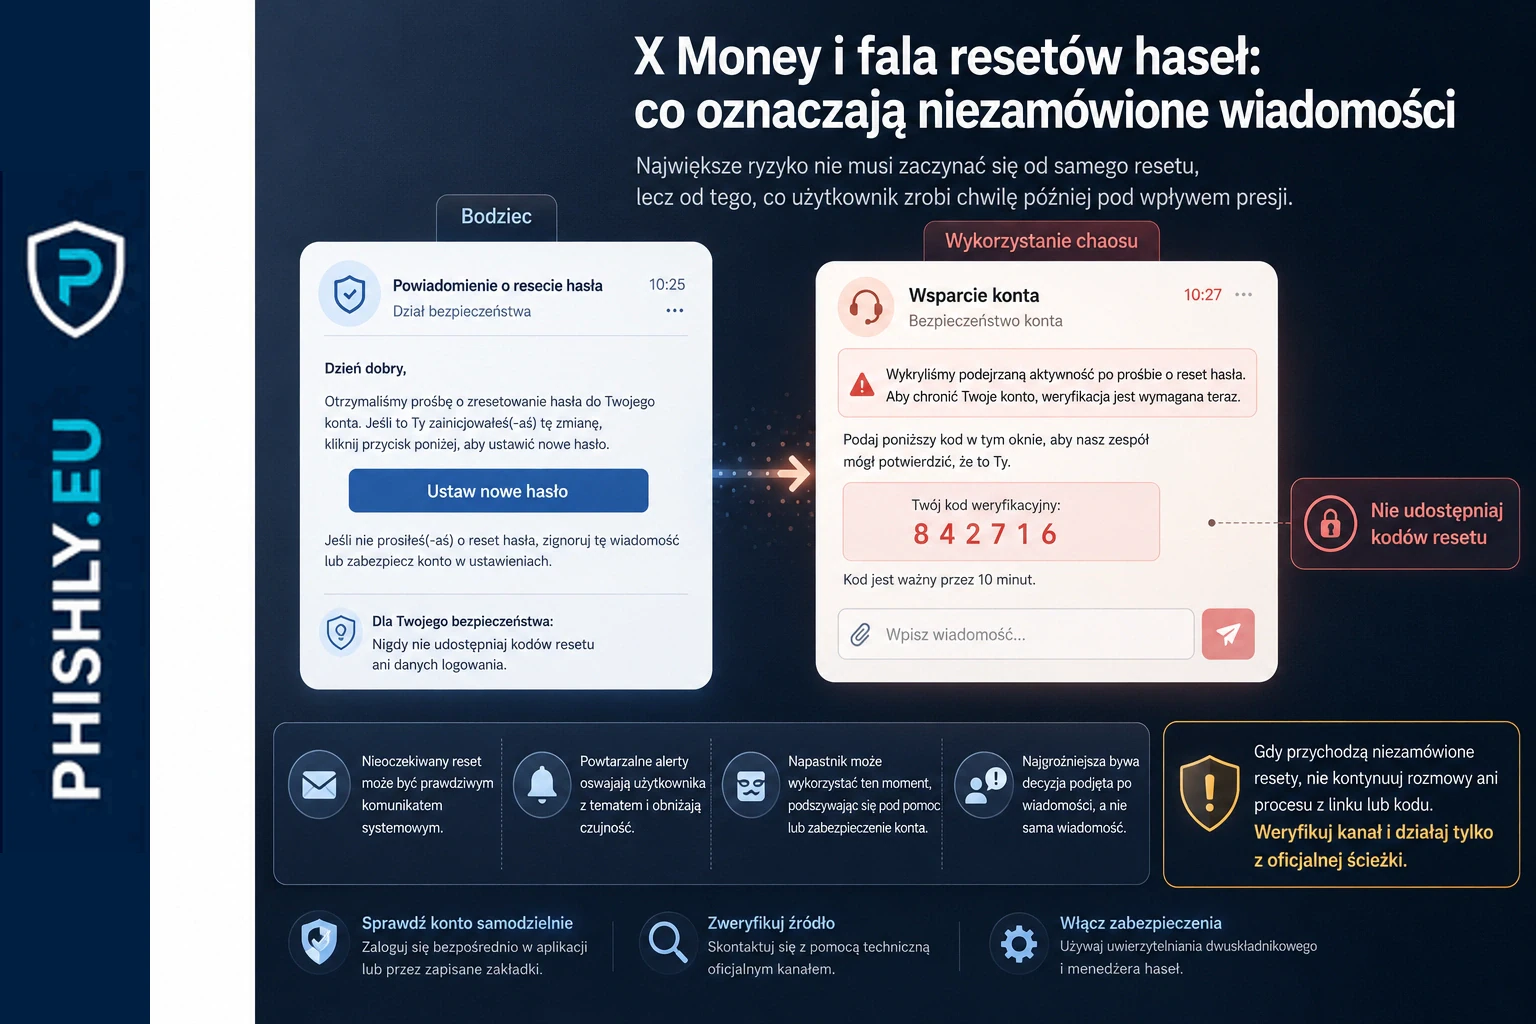
Od 1 września 2026 użytkownicy X zaczęli zgłaszać niezamówione wiadomości i kody dotyczące resetu hasła. X potwierdził, że bada tę aktywność. Jednocześnie firma przekazała, że na etapie aktualnych doniesień nie znalazła dowodów naruszenia ani skutecznego przejęcia kont.
To rozróżnienie jest kluczowe. Żądanie resetu hasła może oznaczać, że ktoś próbuje uruchomić proces odzyskiwania konta, ale samo w sobie nie dowodzi, że zmienił hasło, zalogował się albo uzyskał dostęp do X Money. Według Malwarebytes proces odzyskiwania wymaga jeszcze dostępu do informacji lub kanału powiązanego z kontem.
Dla użytkownika problem nie kończy się jednak na pytaniu, czy doszło do włamania. Fala prawdziwie wyglądających alertów może tworzyć idealny kontekst dla późniejszego phishingu: człowiek spodziewa się kolejnej wiadomości bezpieczeństwa, więc łatwiej reaguje na fałszywy link, prośbę o kod albo rzekomy kontakt zespołu wsparcia.
Stan wiedzy w tym artykule: 4 września 2026. Temat jest nadal rozwijany, dlatego oddzielamy potwierdzone fakty od hipotez dotyczących motywacji i dalszego przebiegu ataku.
Co potwierdził X i co wydarzyło się od 1 września
TechCrunch opisał 1 września falę zgłoszeń od użytkowników, którzy otrzymywali wiadomości o resetowaniu hasła bez inicjowania takiej operacji. Przedstawiciel X poinformował wtedy, że firma aktywnie bada sprawę.
Dwa dni później Cybernews opisał ten sam problem w kontekście rozszerzania X Money. W cytowanym komunikacie inżynier produktu X wskazał, że napastnicy mogą uważać konta za atrakcyjniejszy cel wraz z szerszą dostępnością funkcji finansowych. Jednocześnie X zaznaczył, że nie znalazł dowodów naruszenia.
4 września Malwarebytes podsumował dostępne informacje i podkreślił dwie granice:
- żądanie resetu nie jest tym samym co skuteczne zresetowanie hasła;
- ani żądanie, ani sam fakt otrzymania wiadomości nie oznaczają automatycznie przejęcia konta.
Na tym etapie nie ma też potwierdzenia, że ktoś uzyskał dostęp do środków lub kont X Money w wyniku opisywanej fali.
Reset hasła nie oznacza automatycznie przejęcia konta
Proces „zapomniałem hasła” jest celowo dostępny przed zalogowaniem. Użytkownik musi mieć możliwość odzyskania konta, gdy nie zna hasła. To oznacza, że sama możliwość wywołania żądania resetu nie jest równoznaczna z posiadaniem dostępu do konta.
W praktyce warto rozdzielić trzy zdarzenia:
- Ktoś uruchamia żądanie resetu. Użytkownik dostaje wiadomość lub kod, choć sam niczego nie inicjował.
- Reset zostaje ukończony. Osoba przechodzi wymagane kroki odzyskiwania i ustawia nowe hasło.
- Konto zostaje przejęte. Nieuprawniona osoba uzyskuje dostęp i może wykonywać działania jako właściciel konta.
Pierwszy punkt jest sygnałem bezpieczeństwa. Nie jest jeszcze dowodem drugiego ani trzeciego.
To ważne również z perspektywy komunikacji wewnętrznej w firmie. Jeżeli pracownik zgłasza serię alertów resetu, helpdesk lub SOC nie powinien od razu komunikować „konto zostało zhakowane”. Powinien natomiast potraktować zgłoszenie poważnie, sprawdzić aktywność konta i upewnić się, że użytkownik nie zareagował na wiadomość w sposób, który mógłby otworzyć drogę do przejęcia.
Podobne rozróżnienie pojawia się przy phishingu na pocztę. W materiale „Phishing na weryfikację konta pocztowego” opisujemy scenariusz, w którym fałszywy komunikat prowadzi do prawdziwego ryzyka dopiero wtedy, gdy użytkownik przejdzie na stronę napastnika i ujawni dane logowania. Sam alert nie jest jeszcze kompromitacją — istotne jest to, co wydarzy się później.
Co X Money zmienia w wartości konta, a czego nie dowodzi
X Money dodaje do platformy funkcje finansowe. Według Cybernews X przeniósł również wypłaty dla twórców w USA do X Money. To może zmieniać sposób, w jaki przestępcy oceniają wartość niektórych kont: profil może być nie tylko kanałem komunikacji i reputacją, lecz także punktem powiązanym z usługą płatniczą.
Nie należy jednak odwracać tej zależności. Większa potencjalna wartość konta nie jest dowodem, że wdrożenie X Money technicznie spowodowało falę resetów.
Malwarebytes zaznacza, że zbieżność czasowa jest istotna, ale nie potwierdza przyczyny. Podobne fale żądań resetu mogą występować również na platformach bez usług płatniczych. Na 4 września nie ma publicznie potwierdzonego mechanizmu, który łączyłby samą funkcję X Money z możliwością wywoływania tych żądań.
Dla security awareness wystarcza ostrożniejszy wniosek: kiedy konto zaczyna być powiązane z pieniędzmi, wypłatami lub usługami finansowymi, skutki rzeczywistego przejęcia mogą być większe, a wiadomości bezpieczeństwa dotyczące tego konta powinny być traktowane z odpowiednią uwagą.
Dlaczego prawdziwe alerty mogą ułatwić późniejszy phishing
Najbardziej użyteczny edukacyjnie element tego przypadku nie wymaga założenia, że każda wiadomość resetu była fałszywa. Wręcz przeciwnie: problem robi się ciekawszy wtedy, gdy użytkownik otrzymuje prawdziwe powiadomienia wygenerowane przez mechanizm odzyskiwania konta.
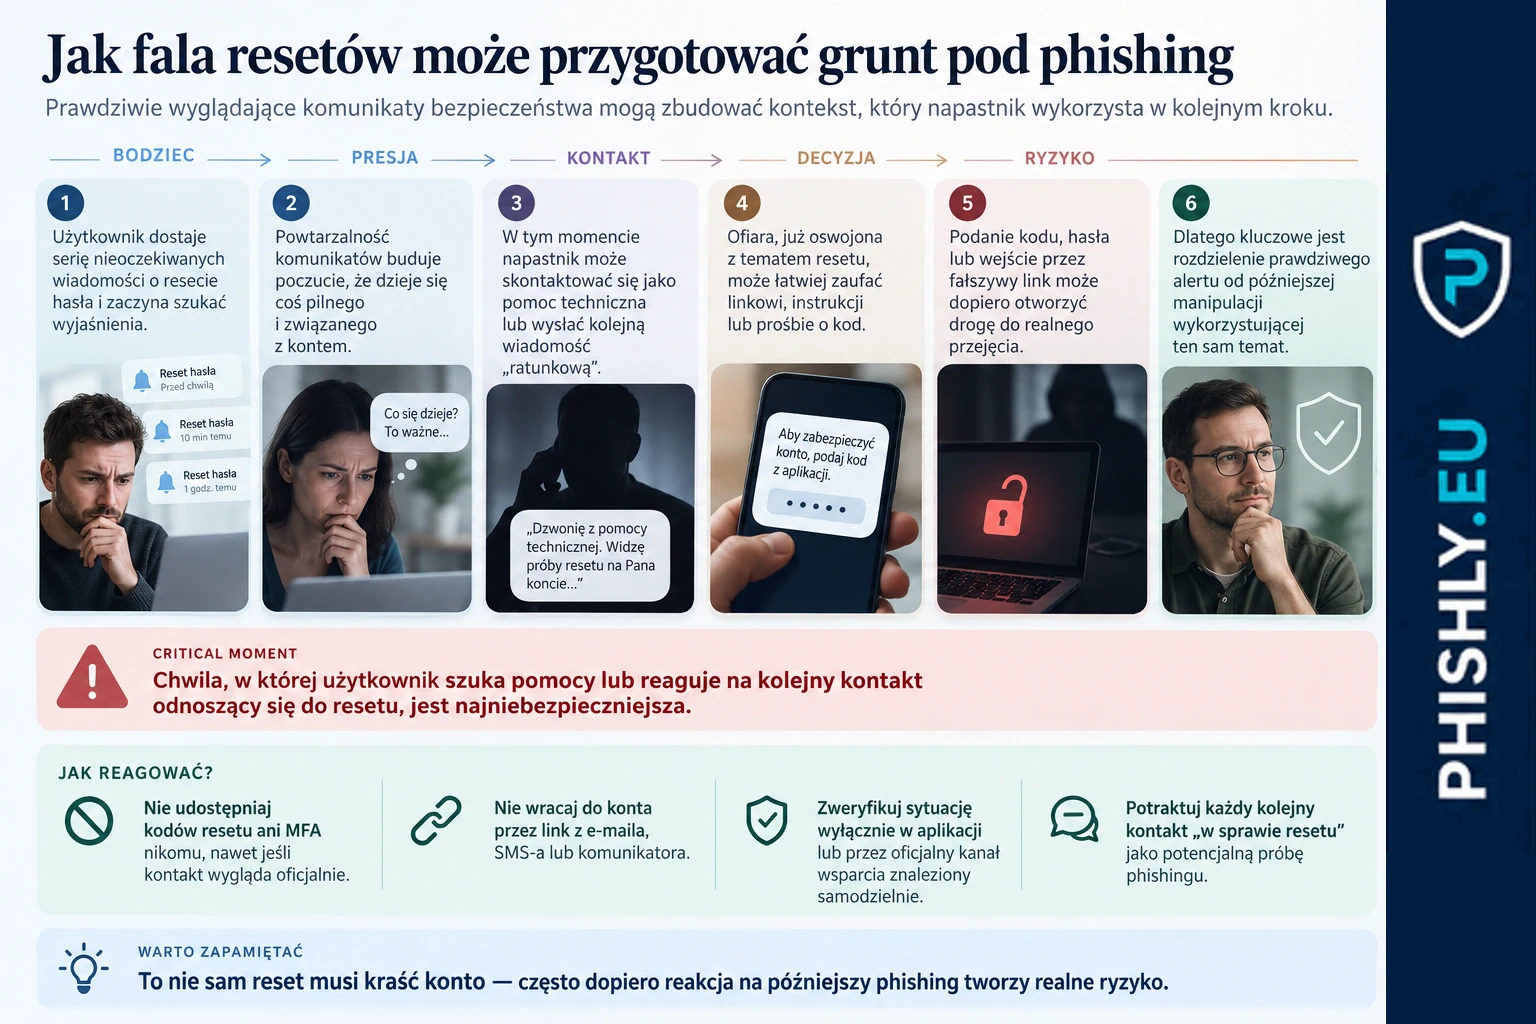
Po kilku takich wiadomościach powstaje nowy kontekst. Użytkownik wie, że „coś dzieje się z kontem”. Jest gotowy na kolejny komunikat i może uznać go za część tego samego zdarzenia. Napastnik może próbować wykorzystać właśnie tę gotowość.
Przykładowa późniejsza wiadomość phishingowa mogłaby podszywać się pod:
- dodatkowe potwierdzenie resetu;
- komunikat o zablokowaniu konta;
- rzekomą weryfikację X Money;
- ostrzeżenie o podejrzanym logowaniu;
- kontakt „security” lub „support” proszący o kod;
- stronę, na której trzeba ponownie się zalogować, aby przerwać atak.
To nie znaczy, że taki drugi etap został potwierdzony w opisywanym przypadku. Jest to natomiast wiarygodny model ryzyka, który Malwarebytes wskazuje jako możliwe wykorzystanie masowej fali resetów.
Mechanizm jest zgodny z podstawową logiką phishingu: przestępca nie musi tworzyć potrzeby działania od zera. Może wykorzystać sytuację, w której użytkownik już spodziewa się komunikatu bezpieczeństwa.
Jak bezpiecznie zareagować na niezamówiony reset
Najbezpieczniejsza reakcja nie polega na szybkim kliknięciu przycisku „zabezpiecz konto” w wiadomości. Polega na zmianie kanału.
1. Nie korzystaj z linku ani kodu z nieoczekiwanej wiadomości
Jeżeli nie inicjowałeś resetu, nie musisz kończyć procesu, który ktoś uruchomił. Nie przekazuj kodu innej osobie i nie wpisuj go na stronie otwartej z wiadomości, komunikatora lub reklamy.
2. Otwórz X niezależną drogą
Uruchom aplikację albo samodzielnie wpisz x.com w przeglądarce. X Help zaleca weryfikację, że logowanie odbywa się na prawdziwej domenie X. To odcina najbardziej oczywisty wariant phishingu, w którym fałszywa wiadomość prowadzi do podrobionej strony logowania.
3. Sprawdź ustawienia bezpieczeństwa i aktywność
Jeżeli widzisz obce logowanie, zmianę danych profilu, nieznane posty, wiadomości albo aplikacje połączone z kontem, sytuacja jest poważniejsza niż samo żądanie resetu. Wtedy należy zabezpieczyć konto i potraktować zdarzenie jako potencjalny incydent dostępu.
4. Włącz dodatkową ochronę resetu
Oficjalna dokumentacja X opisuje opcję Password reset protection. Po jej włączeniu użytkownik musi podać dodatkową informację związaną z kontem przed wysłaniem linku lub kodu resetu. Ustawienie znajduje się obecnie w sekcji bezpieczeństwa konta.
5. Włącz 2FA i używaj unikalnego hasła
X zaleca uwierzytelnianie dwuskładnikowe i hasło, którego nie używasz w innych usługach. Jeżeli ktoś pozna hasło z innego wycieku, unikalność ogranicza możliwość wykorzystania go na X. 2FA dodaje drugi warunek przy logowaniu.
6. Nie ufaj osobie, która „pomaga” przez kod
Kod resetu lub kod 2FA służy do potwierdzenia operacji na koncie. Nie powinien być przekazywany osobie, która kontaktuje się niespodziewanie i przedstawia jako support, security, reklamodawcę, partnera czy opiekuna płatności.
Jak rozpoznać sygnały faktycznego przejęcia konta
Niezamówiony reset jest powodem do sprawdzenia konta. Dopiero dodatkowe sygnały pokazują, że mogło dojść do nieuprawnionego dostępu.
X wymienia między innymi:
- logowanie z nieznanego urządzenia;
- posty, których właściciel konta nie publikował;
- obce wiadomości prywatne;
- zmiany profilu lub ustawień;
- nieznane aplikacje połączone z kontem;
- alerty o logowaniu, którego użytkownik nie rozpoznaje.
W kontekście biznesowym warto rozszerzyć tę listę. Konto używane do komunikacji marki, obsługi klientów, reklam, relacji z partnerami lub wypłat może wpływać na więcej osób niż tylko właściciel profilu. Jeżeli pojawi się dowód rzeczywistego przejęcia, trzeba sprawdzić również wiadomości wysłane z konta, zmienione dane, połączone aplikacje oraz operacje, które mogły zostać wykonane w czasie nieautoryzowanego dostępu.
Jeżeli konto jest powiązane z procesem finansowym, taki przypadek powinien trafić do właściwego procesu reagowania na incydenty. Organizacje z sektora finansowego oraz firmy fintech mogą dodatkowo ćwiczyć te zachowania w scenariuszach opisanych na stronie testów phishingowych dla firm finansowych.
Co ten przypadek zmienia w security awareness
Klasyczne szkolenie często mówi użytkownikowi: „uważaj na fałszywe wiadomości”. Przypadek X pokazuje trudniejszą sytuację: część wiadomości może być prawdziwa, ale nadal tworzyć warunki, które przestępca wykorzysta w kolejnym kontakcie.
Dlatego ćwiczenie powinno sprawdzać nie tylko rozpoznanie fałszywego nadawcy. Ważniejsze są zachowania:
- czy użytkownik potrafi przerwać reakcję wywołaną presją;
- czy otwiera usługę niezależnym kanałem;
- czy nie przekazuje kodów resetu lub 2FA;
- czy sprawdza rzeczywistą aktywność konta;
- czy zgłasza serię nieoczekiwanych alertów do IT lub Security;
- czy rozpoznaje późniejszą wiadomość, która próbuje wykorzystać wcześniejsze zamieszanie.
W testach phishingowych dla firm warto mierzyć nie tylko kliknięcia, ale także zgłoszenia, czas reakcji i moment zatrzymania procesu. W tym scenariuszu szczególnie wartościowe jest sprawdzenie, czy pracownik przechodzi do oficjalnej aplikacji lub strony, zamiast kontynuować ścieżkę podsuniętą w wiadomości.
Dla organizacji taki przypadek może być częścią szerszego programu security awareness. Scenariusze o resetach haseł, MFA, helpdesku i alertach bezpieczeństwa powinny uczyć jednej spójnej zasady: ważna operacja na koncie musi być zweryfikowana w niezależnym kanale, a nie wyłącznie w wiadomości, która żąda reakcji.
Co nadal pozostaje niepotwierdzone
Na 4 września 2026 dostępne źródła nie pozwalają stwierdzić, że:
- doszło do naruszenia infrastruktury X;
- fala resetów doprowadziła do skutecznego przejęcia konkretnych kont;
- uzyskano dostęp do środków lub kont X Money;
- X Money technicznie spowodowało możliwość wywoływania resetów;
- wszystkie wiadomości otrzymywane przez użytkowników były phishingiem;
- późniejszy phishing był już potwierdzonym etapem tej samej aktywności.
Można natomiast powiedzieć, że X bada nietypową falę resetów, funkcje finansowe zwiększają potencjalną wartość części kont, a powtarzające się alerty tworzą sytuację, którą warto uwzględnić w ochronie przed phishingiem i w szkoleniach użytkowników.
Jeżeli X opublikuje później techniczne wyjaśnienie, potwierdzi skuteczne przejęcia albo wskaże konkretny mechanizm nadużycia, ten materiał powinien zostać zaktualizowany zamiast dopisywania niezweryfikowanych szczegółów na podstawie samej zbieżności czasowej.
Wnioski
Fala niezamówionych resetów na X jest realnym sygnałem bezpieczeństwa, ale nie jest równoznaczna z potwierdzonym przejęciem konta. Najgorszą reakcją byłoby potraktowanie każdego kolejnego komunikatu jako wiarygodnej instrukcji ratunkowej tylko dlatego, że wcześniej przyszły prawdziwe alerty.
Bezpieczny model jest prosty: nie korzystaj z nieoczekiwanego linku ani kodu, otwórz usługę samodzielnie, sprawdź faktyczną aktywność, włącz dodatkowe zabezpieczenia i zgłoś podejrzany kontakt. Jeżeli pojawią się oznaki realnego dostępu, wtedy przechodzimy z obserwacji sygnału do reagowania na potencjalne przejęcie konta.
Dla security awareness to dobry scenariusz do ćwiczenia odporności na wiadomości, które pojawiają się w wiarygodnym kontekście. W praktyce właśnie taki kontekst często decyduje, czy użytkownik zatrzyma się przed krytycznym działaniem.
Najczęstsze pytania
Czy wiadomość o resecie hasła oznacza, że konto X zostało przejęte?
Nie. Żądanie resetu może zostać wywołane bez skutecznej zmiany hasła. O przejęciu konta świadczą dopiero dodatkowe oznaki, takie jak obce logowanie, nieznane posty lub wiadomości, zmiany profilu albo nieznane aplikacje połączone z kontem.
Czy X potwierdził włamanie związane z falą resetów?
Według komunikatów cytowanych przez Cybernews, TechCrunch i Malwarebytes X prowadzi dochodzenie, ale na 4 września 2026 informował, że nie znalazł dowodów naruszenia ani skutecznego przejęcia kont.
Co zrobić po otrzymaniu niezamówionej wiadomości o resecie hasła?
Nie korzystaj z linku ani kodu z nieoczekiwanej wiadomości. Otwórz aplikację X lub samodzielnie wpisz x.com, sprawdź aktywność konta i ustawienia bezpieczeństwa, włącz 2FA oraz Password reset protection i nie udostępniaj kodów resetu ani kodów uwierzytelniania.
Czy X Money spowodowało falę prób resetu?
Nie ma potwierdzonego technicznego związku przyczynowego. X wskazuje, że napastnicy mogą postrzegać konta jako atrakcyjniejsze wraz z rozszerzeniem funkcji finansowych, ale zbieżność czasowa nie dowodzi, że X Money spowodowało samą falę resetów.
Źródła
- Cybernews - As X Money expands, attackers target accounts through a wave of password reset requests — Główne źródło z 03.09.2026: X bada falę podejrzanych żądań resetu i informuje, że na tym etapie nie znalazł dowodów naruszenia.
- Malwarebytes - X Money rollout linked to password-reset attacks — Aktualizacja z 04.09.2026 rozdzielająca żądanie resetu od skutecznego resetu i przejęcia konta oraz opisująca ryzyko phishingu wykorzystującego zamieszanie wokół prawdziwych alertów.
- TechCrunch - X says attackers are targeting user accounts after the launch of X Money — Źródło z 01.09.2026 potwierdzające publiczny komunikat X o dochodzeniu i braku dowodów skutecznych włamań na etapie publikacji.
- X Help - Tips for keeping your X account secure — Oficjalne zalecenia dotyczące unikalnego hasła, 2FA, Password reset protection, weryfikacji x.com i reakcji na podejrzane logowania.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.