Phantom Deal: fałszywe M&A, NDA i WhatsApp w BEC
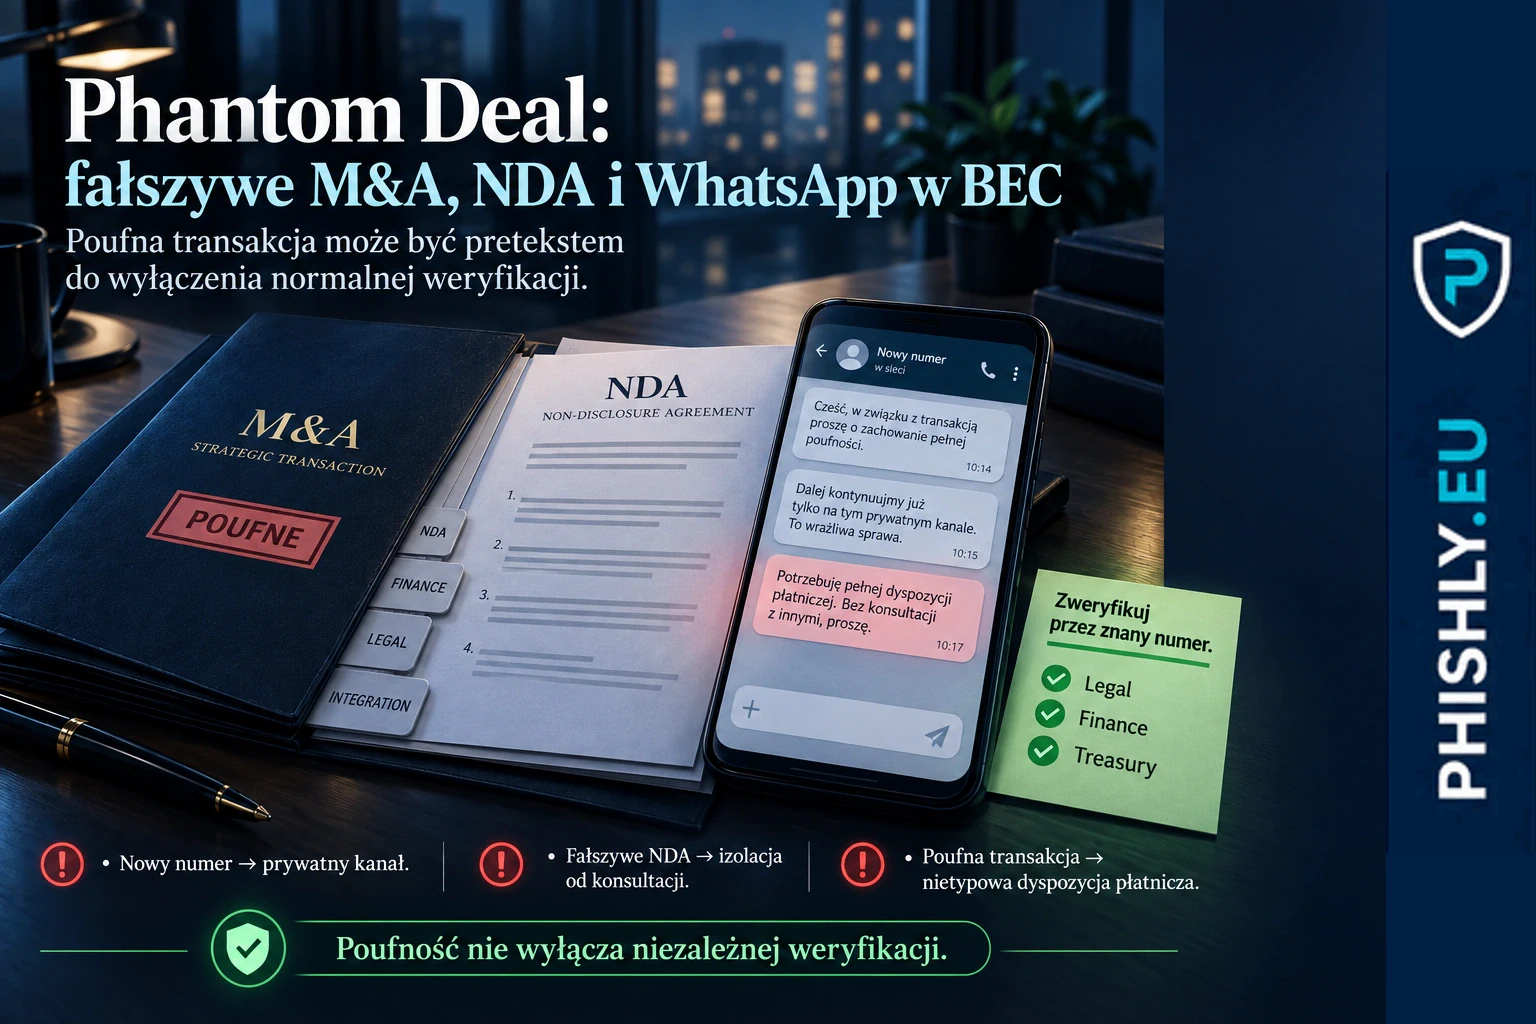
Phantom Deal pokazuje BEC bez przejętej skrzynki: fałszywy dyrektor, NDA, WhatsApp i fikcyjna transakcja M&A prowadzą do żądania przelewu.
TL;DR
Gen opisał kampanię Phantom Deal, w której napastnicy nie potrzebowali przejętej skrzynki, złośliwego załącznika ani exploita. W obserwowanym przypadku zaczęli od WhatsApp, podszyli się pod realnego dyrektora i doradcę, przenieśli rozmowę na prywatny e-mail, dostarczyli profesjonalnie wyglądające NDA i zbudowali historię o poufnym przejęciu firmy. Dopiero później pojawiło się żądanie przelewu na 626 735,45 euro.
Najgroźniejszy element nie pojawił się na końcu przy numerze rachunku. Znacznie wcześniej atak próbował zmienić reguły pracy: wyłączyć zwykłe kanały komunikacji, ograniczyć możliwość konsultacji i przedstawić niezależną weryfikację jako naruszenie poufności. Dla zespołu prawnego, finansów i osób odpowiedzialnych za płatności to właśnie ten moment powinien zatrzymać proces.
Phantom Deal dobrze uzupełnia ogólny materiał o oszustwach BEC i kontroli płatności. Pokazuje wariant, w którym napastnik nie musi wejść do skrzynki firmowej, bo próbuje przekonać pracownika, aby sam wyszedł poza normalny obieg.
Co potwierdził zespół Gen
Źródło Gen opisuje próbę oszustwa wymierzoną w pracownika zespołu prawnego. Badacze nazywają go „Davidem”. Pierwsza wiadomość przyszła przez WhatsApp od osoby podającej się za realnego dyrektora Gen z Dublina. Profil wykorzystywał jego nazwisko, zdjęcie i irlandzki numer telefonu.
Nieznany numer wzbudził podejrzenie. Późniejsza rozmowa telefoniczna dała kolejny sygnał: głos nie pasował do osoby, pod którą podszywał się rozmówca. David rozpoznał oszustwo, a dalszy kontakt odbywał się już w ramach kontrolowanego zbierania informacji przez zespół Gen.
Potem do rozmowy dołączyła druga osoba. Napastnik podszywał się pod realnego profesjonalistę związanego z PwC i poprosił o prywatny adres e-mail. Następnie ofiara otrzymała fałszywe NDA dotyczące rzekomej, poufnej transakcji przejęcia.
Źródło Gen wyraźnie zaznacza, że nie ma podstaw, aby twierdzić, że PwC, KPMG lub Ogier zostały naruszone. Nazwy i tożsamości tych firm były wykorzystywane jako element wiarygodnej historii.
Jak zaczyna się Phantom Deal
Pierwsza wiadomość była celowo mało sensacyjna. Nie zawierała od razu żądania przelewu ani groźby. Miała sprawdzić, czy odbiorca odpowie i zaakceptuje rozmowę z nowego numeru.
To mechanizm dobrze znany z wieloetapowej socjotechniki: zanim pojawi się decyzja wysokiego ryzyka, atakujący buduje serię małych, pozornie nieszkodliwych zgód. Odpowiedź na WhatsApp. Krótka rozmowa. Przejście na prywatny e-mail. Zapoznanie się z dokumentem. Akceptacja reguł poufności.
Podobny problem opisujemy w artykule o phishingu HR i fakturach przenoszonym do komunikatorów. Tam komunikator jest kolejnym etapem po wiadomości biznesowej. W Phantom Deal różnica jest istotna: prywatny kanał staje się częścią rzekomo legalnego procesu M&A, a późniejsze NDA ma uzasadnić, dlaczego rozmowa powinna pozostać poza zwykłym obiegiem firmy.
Dlaczego fałszywe NDA jest kluczowym elementem manipulacji
NDA nie służyło wyłącznie do podniesienia wiarygodności dokumentów. Ustalało zasady, które miały ograniczyć naturalne zachowania obronne pracownika.
Według Gen dokument wymagał utrzymywania komunikacji przez WhatsApp i prywatną pocztę. Narracja o zbliżającym się publicznym ogłoszeniu transakcji uzasadniała pośpiech i wąski krąg wtajemniczonych. W efekcie zwykłe pytanie do działu prawnego, finansów, zespołu ds. zgodności lub osób odpowiedzialnych za przejęcia i rozwój firmy mogło zostać przedstawione jako złamanie tajemnicy.
To odwraca rolę poufności. W prawdziwej transakcji NDA ogranicza ujawnianie informacji osobom nieuprawnionym. Nie powinno jednak usuwać wewnętrznych mechanizmów potwierdzenia, że transakcja istnieje, osoba wydająca dyspozycję ma odpowiednie uprawnienia, a rachunek i cel płatności zostały sprawdzone przez właściwe osoby.
Firma potrzebuje więc ścieżki weryfikacji także dla spraw wyjątkowo poufnych. Jeżeli taka ścieżka nie istnieje, napastnik może wykorzystać samą kulturę dyskrecji jako argument za obejściem kontroli.
Jak fikcyjna transakcja M&A prowadzi do żądania przelewu
Historia przygotowana dla Gen wykorzystywała prawdziwe elementy. Napastnicy odwołali się do przejęcia Avast przez NortonLifeLock w 2022 roku i późniejszego powstania Gen Digital. Dzięki temu fikcyjna transakcja miała osadzenie w realnej historii organizacji.
W obserwowanym przypadku rzekomy doradca przekazał instrukcję, aby Avast Software s.r.o. wykonał przelew w imieniu NortonLifeLock Ireland Limited. Kwota wynosiła dokładnie 626 735,45 euro, a beneficjentem była firma w Hongkongu. Płatność opisano jako „Advance Retainer for Professional Services”.
Precyzyjna kwota, formalny język, prawdziwe nazwy firm i historia istniejących relacji biznesowych nie są dowodem autentyczności. Mogą być materiałem wykorzystanym do stworzenia scenariusza, który pasuje do obowiązków konkretnej osoby.
To istotna różnica wobec prostych prób „przelewu od prezesa”. Phantom Deal tworzy pełny kontekst transakcyjny przed przedstawieniem rachunku. Odbiorca ma najpierw uwierzyć, że uczestniczy w poufnym projekcie, a dopiero potem zaakceptować nietypową płatność jako logiczny etap tego projektu.
Po co napastnikom MT103 i UETR
Po przekazaniu instrukcji płatniczej napastnik nie zakończył rozmowy. Zaczął naciskać na potwierdzenie wykonania przelewu i zażądał MT103.
MT103 to komunikat SWIFT używany jako formalne potwierdzenie zlecenia międzynarodowego przelewu. Później pojawiła się również prośba o UETR, czyli unikalny identyfikator pozwalający śledzić płatność w systemie SWIFT.
W tym przypadku prośby o MT103 i UETR potwierdzały finansowy cel operacji. Dawały też napastnikom informację, czy pieniądze rzeczywiście zostały wysłane i jak można śledzić transfer.
Dla zespołu finansowego taki etap powinien być kolejnym sygnałem alarmowym. Jeżeli wcześniejsza dyspozycja przyszła nowym kanałem, dotyczy tajnego projektu, wyłącza standardową konsultację i prowadzi do zagranicznego przelewu, późniejsza prośba o bankowe potwierdzenia nie powinna być traktowana jak zwykła administracja.
Co wiemy o szerszej kampanii, a czego nie potwierdzono
Badacze Gen wykorzystali cechy fałszywego NDA do wyszukania podobnych dokumentów. Znaleźli cztery dodatkowe próbki skierowane do innych osób. Cele pracowały między innymi w private equity, finansach przemysłowych, sprzedaży, górnictwie i energetyce.
Dokumenty różniły się nazwami firm, doradców i historiami transakcji, ale zachowywały podobną strukturę, język oraz wymóg przeniesienia komunikacji do WhatsApp i prywatnej poczty. W części materiałów wykorzystano marki PwC, KPMG lub Ogier.
To pozwala mówić o szerszym wzorcu fałszywych transakcji M&A. Nie pozwala jednak stwierdzić, że każda z czterech dodatkowych osób dostała identyczne żądanie przelewu albo że wszystkie dokumenty obsługiwała ta sama osoba. Gen widział pełny łańcuch od pierwszego kontaktu do żądania MT103 w swoim przypadku; przy pozostałych próbkach miał przede wszystkim materiał dokumentowy.
Takie rozróżnienie jest ważne również w security awareness. Ćwiczenie powinno uczyć rozpoznawania mechanizmu manipulacji, ale nie może dopisywać do źródła niepotwierdzonych etapów.
Dlaczego zabezpieczenia poczty mogą nie zobaczyć tego scenariusza
Nazwa Business Email Compromise sugeruje e-mail, ale ryzyko biznesowe nie kończy się na skrzynce. W Phantom Deal kluczowa rozmowa odbywała się w WhatsApp, przez telefon i prywatną pocztę. Gen nie opisuje przejęcia firmowego konta e-mail ani złośliwego załącznika jako warunku powodzenia ataku.
To oznacza, że część typowych zabezpieczeń może nie zobaczyć najważniejszych decyzji. Filtr poczty nie oceni rozmowy prowadzonej z prywatnego telefonu. System ochrony skrzynek nie zatrzyma pracownika, który otrzyma dokument poza firmowym kanałem i uzna, że wyjątek jest uzasadniony poufnością.
Dlatego ochrona przed takim scenariuszem musi łączyć technologię z kontrolą procesu. FBI w zaleceniach dotyczących BEC rekomenduje niezależne potwierdzanie dyspozycji płatniczych, najlepiej osobiście lub przez wcześniej znany numer telefonu. Numer albo adres podany w podejrzanej rozmowie nie powinien być źródłem weryfikacji.
Gdzie dział prawny i finanse powinny zatrzymać proces
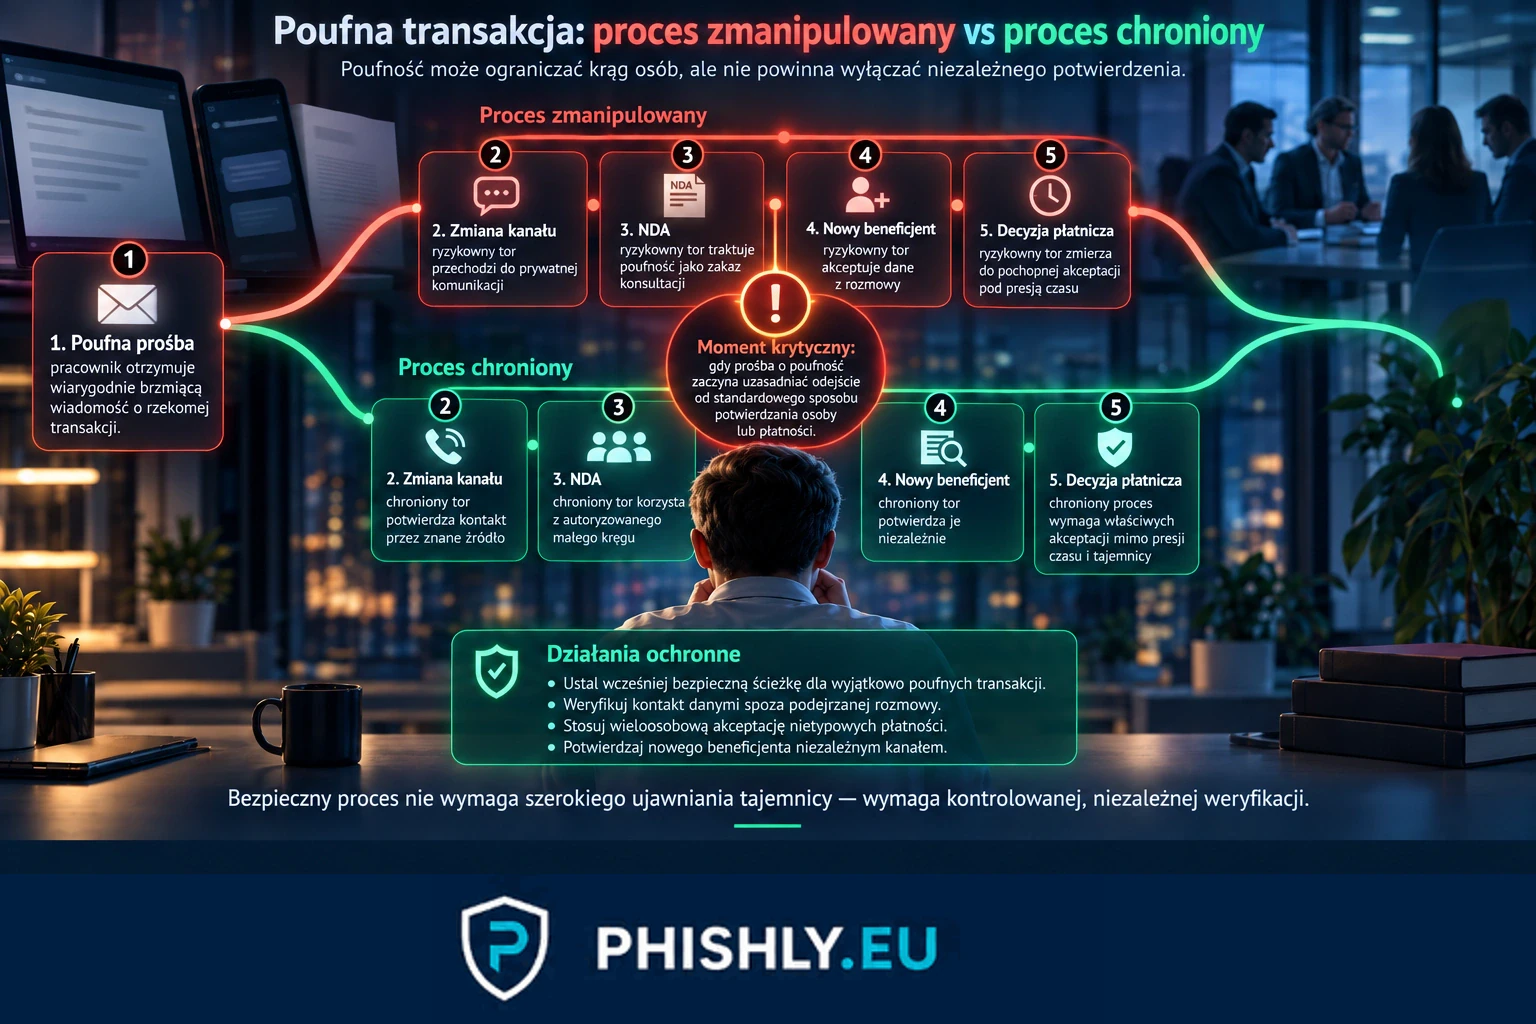
W Phantom Deal punkty zatrzymania pojawiają się długo przed rachunkiem bankowym.
Pierwszy to kontakt z nowego numeru osoby, która rzekomo jest znanym współpracownikiem lub członkiem kierownictwa. Drugi to prośba o przejście na prywatny e-mail. Trzeci to dokument, który nie tylko mówi o poufności, ale próbuje narzucić kanały komunikacji i ograniczyć możliwość konsultacji. Czwarty to nietypowa dyspozycja płatnicza oparta na wyjątku od normalnego obiegu. Piąty to nacisk na dostarczenie MT103 lub UETR.
Każdy z tych sygnałów powinien mieć odpowiedź proceduralną. Nie musi nią być ujawnienie transakcji szerokiemu gronu. Wystarczy zdefiniowany, mały krąg osób uprawnionych do potwierdzania wyjątkowo poufnych operacji oraz zasada, że dane kontaktowe do weryfikacji pochodzą z wcześniej zatwierdzonego źródła.
Dla organizacji z rozbudowanymi procesami finansowymi warto połączyć ten model z zasadą wielu akceptacji i z niezależnym potwierdzeniem nowego beneficjenta. Strona PHISHLY dla branży finansowej opisuje podobne ryzyko jako połączenie presji, BEC i decyzji płatniczych, które trzeba ćwiczyć w warunkach zbliżonych do realnej pracy.
Jak ćwiczyć taki scenariusz w security awareness
Symulacja Phantom Deal nie powinna kończyć się na pytaniu, czy pracownik kliknął link. W tym mechanizmie link może w ogóle nie być potrzebny.
Lepsze ćwiczenie mierzy kolejne decyzje: czy pracownik odpowiada na nowy numer, czy przechodzi do prywatnego kanału, czy akceptuje dokument ograniczający konsultację, czy potwierdza tożsamość rozmówcy niezależnym sposobem, czy zgłasza nietypową dyspozycję i czy rozpoznaje próbę wyłączenia kontroli płatności.
W testach phishingowych dla firm warto więc uwzględniać nie tylko wskaźnik kliknięć, ale także moment zgłoszenia, jakość weryfikacji i zachowanie po zmianie kanału komunikacji.
Program security awareness może dodatkowo ćwiczyć scenariusze dla osób o różnych rolach. Innego punktu zatrzymania potrzebuje pracownik działu prawnego, innego osoba przygotowująca przelew, a jeszcze innego menedżer zatwierdzający wyjątek. Wspólny wymóg powinien pozostać stały: poufność nie wyłącza uwierzytelnienia transakcji.
Wnioski
Phantom Deal pokazuje, że skuteczne oszustwo biznesowe może wyglądać jak normalna, tylko wyjątkowo poufna praca. Realne nazwiska, prawdziwa historia przejęć, profesjonalny dokument i znany komunikator budują spójną historię, która ma doprowadzić do jednej decyzji finansowej.
Organizacja nie musi znać nazwy kampanii, aby ją zatrzymać. Potrzebuje zasad, których nie można wyłączyć przez WhatsApp, prywatny e-mail, presję czasu ani fałszywe NDA: niezależnego potwierdzenia tożsamości, osobnej weryfikacji beneficjenta i dyspozycji oraz bezpiecznej ścieżki eskalacji dla poufnych transakcji.
Właśnie takie reguły są odporne na zmianę pretekstu. Dziś może to być przejęcie firmy, jutro inwestycja, restrukturyzacja albo poufna usługa doradcza. Mechanizm pozostaje ten sam: napastnik próbuje przekonać pracownika, że wyjątek od kontroli jest warunkiem wykonania zadania.
Najczęstsze pytania
Czy Phantom Deal wymaga przejęcia firmowej skrzynki?
Nie w przypadku opisanym przez Gen. Napastnicy użyli WhatsApp, rozmowy telefonicznej, prywatnej poczty i fałszywych dokumentów. Źródło nie opisuje przejęcia firmowego konta e-mail ani użycia malware jako warunku ataku.
Dlaczego napastnik przenosi rozmowę na WhatsApp i prywatny e-mail?
Zmiana kanału odcina pracownika od części firmowych mechanizmów kontroli i ułatwia utrzymanie rozmowy poza standardowym obiegiem działu prawnego, działu finansowego, osób odpowiedzialnych za płatności lub zespołu bezpieczeństwa. W Phantom Deal fałszywe NDA miało dodatkowo uzasadniać taką izolację.
Czy podpisane NDA powinno blokować niezależną weryfikację transakcji?
Nie. Poufność może ograniczać krąg osób znających szczegóły, ale organizacja nadal potrzebuje zdefiniowanej, niezależnej ścieżki potwierdzenia tożsamości, uprawnień i dyspozycji finansowej.
Co oznacza prośba o MT103 lub UETR po rzekomym przelewie?
W obserwowanym przypadku napastnik żądał MT103 i UETR jako dowodu wykonania oraz danych pozwalających śledzić transfer. Taka prośba po niestandardowej dyspozycji płatniczej powinna uruchomić dodatkową weryfikację.
Źródła
- The NDA Was the Payload: Inside Phantom Deal, a Fake Acquisition Fraud Campaign — Źródło pierwotne Gen opisujące obserwowany atak, fałszywe NDA, żądanie przelewu, MT103/UETR oraz cztery dodatkowe powiązane próbki dokumentów.
- Phantom Deal: Inside an Imposter Scam Targeting an Avast Employee — Materiał Gen/Avast przedstawiający ten sam przypadek w formie edukacyjnej i podkreślający rolę zmiany kanału oraz niezależnej weryfikacji.
- Large Enterprises Targeted in Fake Merger & Acquisition Scams — Niezależne omówienie kampanii Phantom Deal i jej wykorzystania wobec dużych organizacji.
- Business Email Compromise — Oficjalne zalecenia FBI dotyczące niezależnej weryfikacji dyspozycji płatniczych i kontaktowania się przez wcześniej znane kanały.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Co to jest BEC? Business Email Compromise w firmie.