Francuscy notariusze: phishing i podmiana rachunku
Le Monde, powołując się na dokumenty ANSSI i CSN, opisuje kampanię przeciw francuskim kancelariom: phishing, przejęte kanały i podmianę danych do przelewów.
TL;DR
Francuski dziennik Le Monde ujawnił 3 września 2026 szeroką kampanię cyberprzestępczą wymierzoną w kancelarie notarialne. Gazeta, powołując się na wewnętrzne dokumenty francuskiej agencji cyberbezpieczeństwa ANSSI, naczelnego organu francuskiego notariatu CSN oraz osoby znające sprawę, opisuje phishing, przejęte systemy i oszustwa płatnicze. Według dokumentów cytowanych przez redakcję ponad 500 kancelarii miało zostać dotkniętych kampanią, a między 35 a 40 mln euro przekierowano na rachunki kontrolowane przez przestępców.
Te liczby wymagają jednak ważnego zastrzeżenia. Conseil supérieur du notariat (CSN), czyli naczelny organ francuskiego notariatu, odpowiedział Le Monde, że bezpośrednio skompromitowane były tylko trzy kancelarie. CSN nie zaprzecza stratom finansowym, ale wskazuje, że większość oszustw miała polegać na podmianie danych rachunku bankowego oraz podszywaniu się pod notariusza przy dyspozycjach płatniczych.
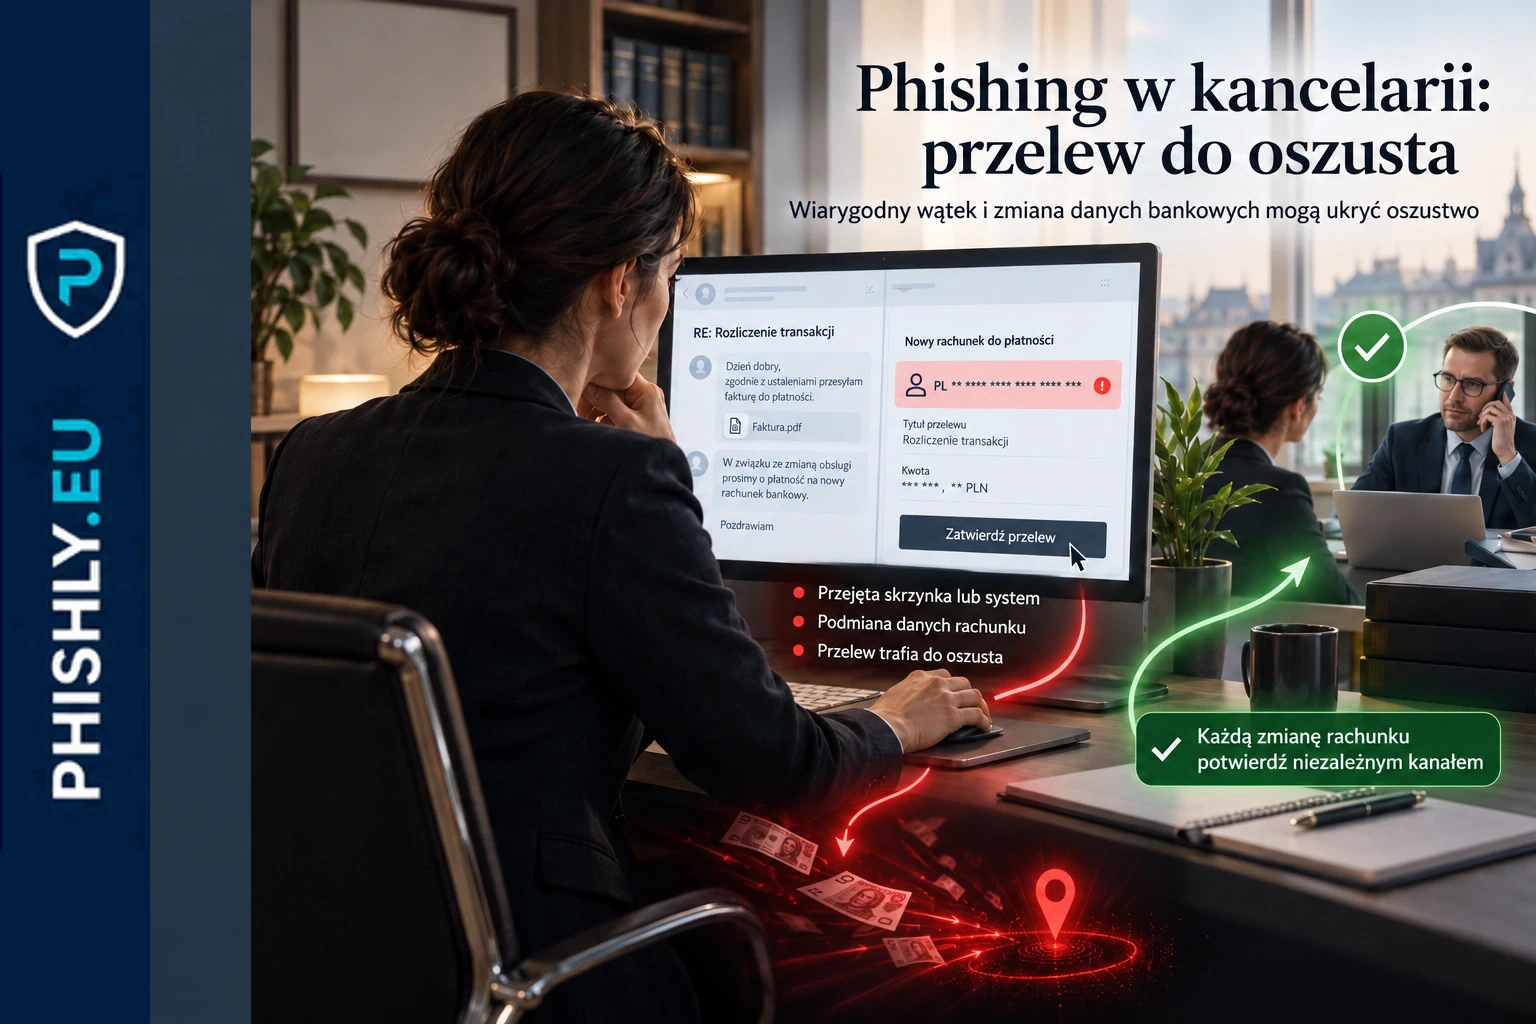
Dla firm i instytucji istotny jest mechanizm, nie spór o jedną liczbę. Atak nie musi wyglądać jak wiadomość z obcej domeny. Jeżeli napastnik przejmie prawdziwą skrzynkę, komputer lub wątek transakcyjny, może zmienić dane rachunku w komunikacji, której odbiorca już ufa. W takim scenariuszu zabezpieczeniem jest niezależne potwierdzenie zmiany przed wysłaniem pieniędzy.
Co ujawniło Le Monde
Le Monde opublikował wyniki śledztwa 3 września 2026 i zaktualizował materiał dzień później. Redakcja zaznacza, że bazuje na dokumentach wewnętrznych Agence nationale de la sécurité des systèmes d'information (ANSSI), czyli francuskiej państwowej agencji odpowiedzialnej za bezpieczeństwo systemów informacyjnych, dokumentach CSN oraz kilku źródłach zbliżonych do sprawy.
Według tego materiału pierwsze włamania do kancelarii notarialnych miały miejsce w grudniu 2022. Napastnicy rozprzestrzeniali później działania między innymi przez złośliwe wiadomości e-mail. Celem były przelewy związane z prawdziwymi transakcjami obsługiwanymi przez notariuszy.
Le Monde opisuje szczególnie ważny epizod z 20 marca 2024. Z systemu przejętej kancelarii w Bretanii wysłano spreparowany dokument dotyczący sprzedaży do ponad 10 tys. notariuszy. Według wewnętrznego dokumentu ANSSI cytowanego przez gazetę około 80% odbiorców miało kliknąć w ten materiał. To nie jest publiczny wynik pomiaru opublikowany przez ANSSI, dlatego tę wartość należy traktować dokładnie tak, jak została przedstawiona: jako informację z wewnętrznego dokumentu przywołanego przez Le Monde.
LeMagIT, francuski serwis poświęcony technologiom dla przedsiębiorstw, opisuje pokrywający się mechanizm: złośliwe załączniki prowadziły do kompromitacji stacji roboczych, a napastnicy wchodzili następnie w korespondencję kancelarii z klientami i przekazywali dane do przelewów na kontrolowane przez siebie rachunki.
Spór o skalę: ponad 500 dotkniętych kancelarii czy trzy kompromitacje
Wewnętrzne materiały ANSSI i CSN, do których dotarł Le Monde, mają wskazywać na ponad 500 dotkniętych kancelarii, czyli około 7% francuskich biur notarialnych. Dokument ANSSI z listopada 2024 miał również zawierać „niskie” oszacowanie strat na poziomie 35–40 mln euro.
Jednocześnie CSN przekazał gazecie inną ocenę. Według tej instytucji bezpośrednio skompromitowane były trzy kancelarie, a większość fałszywych przelewów wynikała z podmiany danych bankowych oraz oszustw, w których sprawca podszywał się pod notariusza wobec jego zespołu.
Te dwa stwierdzenia nie są równoważne. „Kancelaria dotknięta kampanią” może oznaczać podmiot, który dostał złośliwą wiadomość, został wykorzystany w łańcuchu oszustwa lub poniósł szkodę. „Kancelaria skompromitowana” oznacza natomiast uzyskanie nieautoryzowanego dostępu do systemu. Le Monde opisuje spór o skalę właśnie dlatego, że materiały wewnętrzne i oficjalna odpowiedź CSN prowadzą do różnych ocen liczby bezpośrednich włamań.
Z tego powodu nie należy pisać, że „500 kancelarii zostało zhakowanych” jako bezspornego faktu. Bezpieczniejsze i zgodne ze źródłami jest stwierdzenie, że dokumenty cytowane przez Le Monde mówią o ponad 500 kancelariach dotkniętych kampanią, podczas gdy CSN potwierdza trzy bezpośrednie kompromitacje.
Dlaczego przejęty wątek jest tak groźny
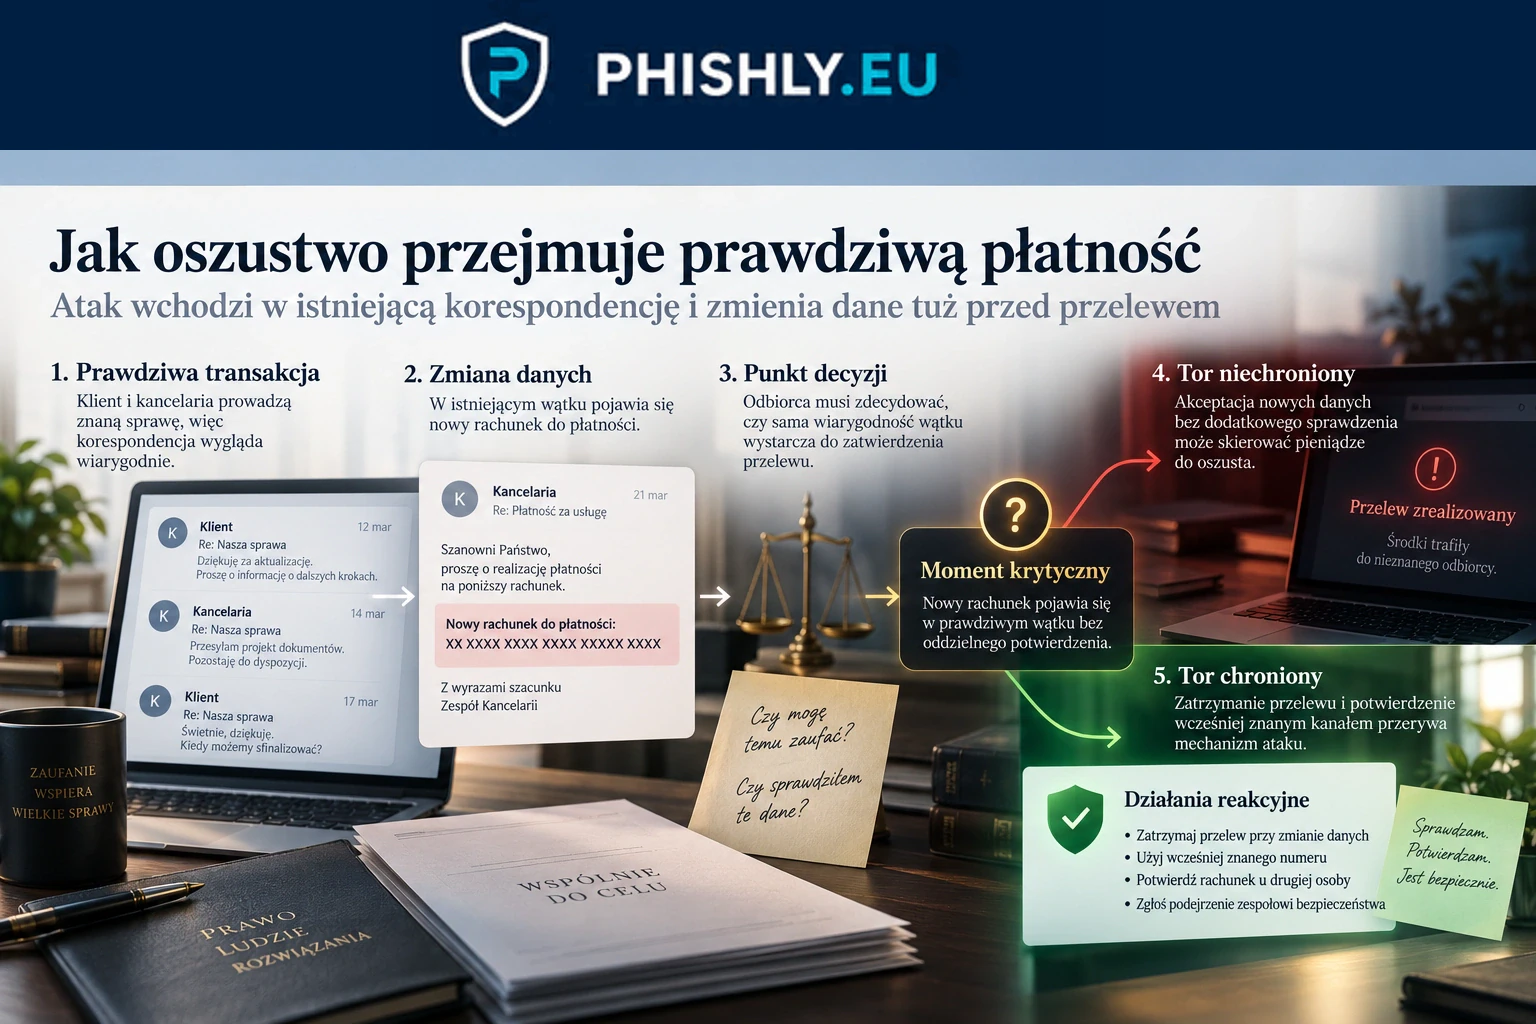
Business Email Compromise, BEC, to oszustwo wymierzone w proces biznesowy, w którym napastnik przejmuje albo wiarygodnie podszywa się pod uczestnika korespondencji i próbuje wpłynąć na decyzję finansową. Nie zawsze chodzi o kradzież hasła jako cel końcowy. Celem może być zmiana rachunku, beneficjenta lub instrukcji płatniczej w chwili, gdy prawdziwa transakcja jest już w toku.
W przypadku kancelarii notarialnej kontekst jest wyjątkowo przekonujący. Klient spodziewa się informacji o płatności. Zna nazwisko notariusza, temat sprawy i terminy. Jeżeli wiadomość przychodzi w istniejącym wątku albo z przejętej skrzynki, wiele klasycznych sygnałów ostrzegawczych znika.
Podobny mechanizm opisujemy szerzej w materiale o oszustwach BEC i kontroli płatności. Tam punktem obrony jest procedura biznesowa: każda zmiana numeru rachunku lub niestandardowa dyspozycja finansowa powinna być potwierdzona poza pocztą.
Francuski przypadek pokazuje, dlaczego to ma znaczenie nawet wtedy, gdy wiadomość wygląda poprawnie. Napastnik może nie tworzyć fałszywej transakcji od zera. Może wejść w prawdziwą i zmienić tylko jeden element, który decyduje o tym, dokąd trafią pieniądze.
Podmiana danych rachunku w prawdziwej transakcji
CSN wskazał Le Monde, że duża część oszustw miała wykorzystywać podmianę RIB. RIB, od francuskiego relevé d'identité bancaire, to dokument zawierający dane rachunku potrzebne do wykonania przelewu. Dla polskiego odbiorcy można myśleć o nim po prostu jak o zestawie danych bankowych przekazywanych do płatności.
Mechanizm nie był nowy dla francuskiego notariatu. Notaires de France ostrzegało już w 2022 roku, że przestępcy przejmują skrzynki e-mail, przechwytują korespondencję z danymi rachunku, podmieniają załącznik albo adres nadawcy, a następnie wysyłają zmodyfikowaną wiadomość do notariusza lub klienta. Organizacja zalecała między innymi telefoniczne potwierdzanie danych u notariusza.
To ważne rozróżnienie: wiarygodność wiadomości i wiarygodność danych do płatności to dwie oddzielne rzeczy. Nawet prawdziwy nadawca nie gwarantuje, że jego konto lub komputer nie zostały przejęte.
W Phantom Deal opisywaliśmy inny wariant BEC: przestępcy budowali fikcyjną historię przejęcia firmy i nie potrzebowali przejętej skrzynki. Francuski notariat pokazuje przeciwny problem. Im bardziej prawdziwy jest kontekst transakcji, tym mniej elementów napastnik musi sfałszować.
Czego ten przypadek nie potwierdza
Le Monde opisuje, że ANSSI obawiała się możliwości generowania fałszywych aktów notarialnych po uzyskaniu szerokiego dostępu do systemów. Nie ma jednak potwierdzenia, że taki fałszywy akt rzeczywiście powstał. Scenariusz ryzyka nie może zostać zamieniony w fakt o skutkach incydentu.
Tak samo nie należy przypisywać wszystkich 35–40 mln euro jednemu, identycznemu wariantowi ataku. Z materiału wynika kilka dróg oszustwa: złośliwe wiadomości, kompromitacja systemów, podmiana danych bankowych i podszywanie się pod notariusza. Kwota pochodzi z oszacowania kampanii jako całości.
Nie ma też podstaw, aby z informacji o około 80% klikających odbiorców robić ogólny „współczynnik podatności notariuszy”. To wartość z konkretnego epizodu opisanego w dokumencie wewnętrznym. Nie znamy z publicznego źródła metodologii tego wyliczenia ani definicji kliknięcia.
Takie granice są ważne także w programie security awareness. Ćwiczenie ma odtwarzać decyzję użytkownika, a nie sensacyjne elementy, których źródła nie potwierdzają.
Jak powinien zareagować pracownik
Najbardziej użyteczna zasada dotyczy każdej niespodziewanej zmiany danych płatniczych. Jeżeli w trwającym wątku pojawia się nowy numer rachunku, inny beneficjent albo prośba o przelew do innego banku, zatrzymaj płatność do czasu niezależnego potwierdzenia.
Weryfikacja nie może korzystać wyłącznie z danych podanych w tej samej wiadomości. Jeżeli ktoś zmienił treść e-maila, może również podmienić numer telefonu w stopce. Użyj wcześniej znanego numeru, oficjalnej książki kontaktowej, systemu klienta lub innego kanału ustalonego przed zmianą.
Przy wysokiej kwocie albo zmianie rachunku dobrym zabezpieczeniem jest także potwierdzenie przez drugą uprawnioną osobę. Chodzi o świadome przerwanie automatyzmu: „wiadomość wygląda normalnie, więc przelew może iść”.
Jeżeli pojawia się podejrzenie przejęcia skrzynki lub komputera, samo anulowanie przelewu nie kończy sprawy. Organizacja powinna szybko sprawdzić sesje, reguły przekazywania poczty, nietypowe logowania, zmiany w skrzynce oraz zakres dostępu napastnika. Pracownik powinien wiedzieć, gdzie zgłosić podejrzenie bez szukania instrukcji dopiero podczas incydentu.
Co powinna zmienić organizacja
Pierwszy poziom ochrony to procedura płatnicza. Zmiana numeru rachunku powinna zawsze mieć dodatkowy krok weryfikacji, niezależny od kanału, którym przyszła prośba. Dla przelewów o wysokiej wartości warto wymagać zatwierdzenia przez dwie uprawnione osoby.
Drugi poziom to ochrona tożsamości i poczty. Wieloskładnikowe uwierzytelnianie, ograniczanie ryzykownych logowań, kontrola automatycznych reguł przekazywania oraz szybka reakcja na nietypowe sesje zmniejszają szansę, że przestępca przez długi czas pozostanie w prawdziwej korespondencji.
Trzeci poziom to ćwiczenie sytuacji, w których wszystko wygląda wiarygodnie poza jedną zmianą. Pracownik nie powinien uczyć się wyłącznie rozpoznawania literówek, podejrzanych domen i ogólnego spamu. Powinien umieć zatrzymać prawdziwie wyglądającą transakcję, gdy zmienia się rachunek, sposób potwierdzenia albo osoba naciska na odejście od ustalonej procedury.
Jeżeli organizacja chce sprawdzić ten punkt decyzyjny w praktyce, testy phishingowe dla firm mogą odtwarzać bezpieczne scenariusze zaufanego nadawcy, aktywnej sprawy i zmiany danych do płatności. Wynik takiego ćwiczenia powinien mierzyć nie tylko kliknięcie, ale również zgłoszenie i zatrzymanie procesu.
Co wynika z przypadku francuskiego notariatu
Skuteczne oszustwo płatnicze nie musi zaczynać się od wiadomości, która wygląda podejrzanie. Może wykorzystać prawdziwą relację, realną transakcję i przejęty kanał komunikacji. Wtedy techniczne pytanie „czy nadawca jest prawdziwy?” przestaje wystarczać.
Le Monde ujawnił skalę, która sama w sobie jest poważnym sygnałem, ale jeszcze bardziej użyteczny jest wzorzec: napastnik próbuje wprowadzić zmianę w momencie, w którym odbiorca oczekuje płatności i ufa kontekstowi. Dlatego organizacja musi mieć regułę, która działa również przy prawdziwej skrzynce i prawdziwym wątku.
Jeżeli potrzebujesz uporządkować podstawy mechanizmu, zobacz również co to jest phishing. W przypadku BEC i podmiany danych rachunku najważniejszą kontrolą pozostaje jednak niezależne potwierdzenie decyzji finansowej.
Najczęstsze pytania
Ile kancelarii notarialnych rzeczywiście zostało skompromitowanych?
Le Monde podaje, że wewnętrzne dokumenty ANSSI i CSN mówiły o ponad 500 dotkniętych kancelariach. CSN w odpowiedzi dla gazety twierdzi natomiast, że bezpośrednio skompromitowane były trzy kancelarie. Dlatego nie należy utożsamiać liczby podmiotów dotkniętych kampanią z liczbą bezspornie potwierdzonych włamań.
Skąd pochodzi kwota 35–40 mln euro?
Le Monde powołuje się na wewnętrzny dokument ANSSI z listopada 2024, w którym 35–40 mln euro określono jako niskie oszacowanie przekierowanych środków. To informacja z dziennikarskiego śledztwa, a nie publiczny komunikat ANSSI.
Czy potwierdzono tworzenie fałszywych aktów notarialnych?
Nie. Według Le Monde ANSSI obawiała się takiego scenariusza ze względu na poziom dostępu napastników, ale nie potwierdzono powstania fałszywego aktu notarialnego.
Jak sprawdzić zmianę numeru rachunku przed przelewem?
Trzeba przerwać proces i potwierdzić zmianę kanałem niezależnym od wiadomości, najlepiej na wcześniej znany numer lub przez ustaloną ścieżkę w organizacji. Numer telefonu lub dane kontaktowe podane w podejrzanej wiadomości nie powinny służyć do weryfikacji.
Źródła
- Au cœur d’une cyberattaque sans précédent qui a ébranlé le notariat français — Śledztwo francuskiego dziennika Le Monde z 3 września 2026, zaktualizowane 4 września, oparte na wewnętrznych dokumentach ANSSI i CSN oraz źródłach znających sprawę. To główne źródło liczb dotyczących skali kampanii i strat.
- Notariat : une fragilité chronique face aux cybermenaces ? — LeMagIT opisuje techniczny mechanizm: złośliwe załączniki, kompromitację stacji roboczych i wejście w korespondencję z klientami w celu podmiany dyspozycji płatniczych.
- Risky Bulletin: BEC campaign steals €35 million from French notaries — Niezależne omówienie z 7 września 2026 klasyfikujące zdarzenie jako kampanię BEC i podkreślające phishing, przejęcie sieci oraz modyfikowanie danych transakcji.
- Scam: Resurgence of RIB fraud attempts — Publiczne ostrzeżenie Notaires de France z 2022 roku wyjaśniające oszustwo z podmianą danych rachunku w przejętej korespondencji oraz zalecenie telefonicznej weryfikacji.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Co to jest BEC? Business Email Compromise w firmie.