Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 17 artykułów z tagiem BEC
2026-10-01
Co to jest BEC? Business Email Compromise w firmie
BEC to oszustwo wykorzystujące zaufanie do komunikacji biznesowej, aby skłonić pracownika do przelewu, zmiany danych, ujawnienia informacji lub nadania dostępu.
Czytaj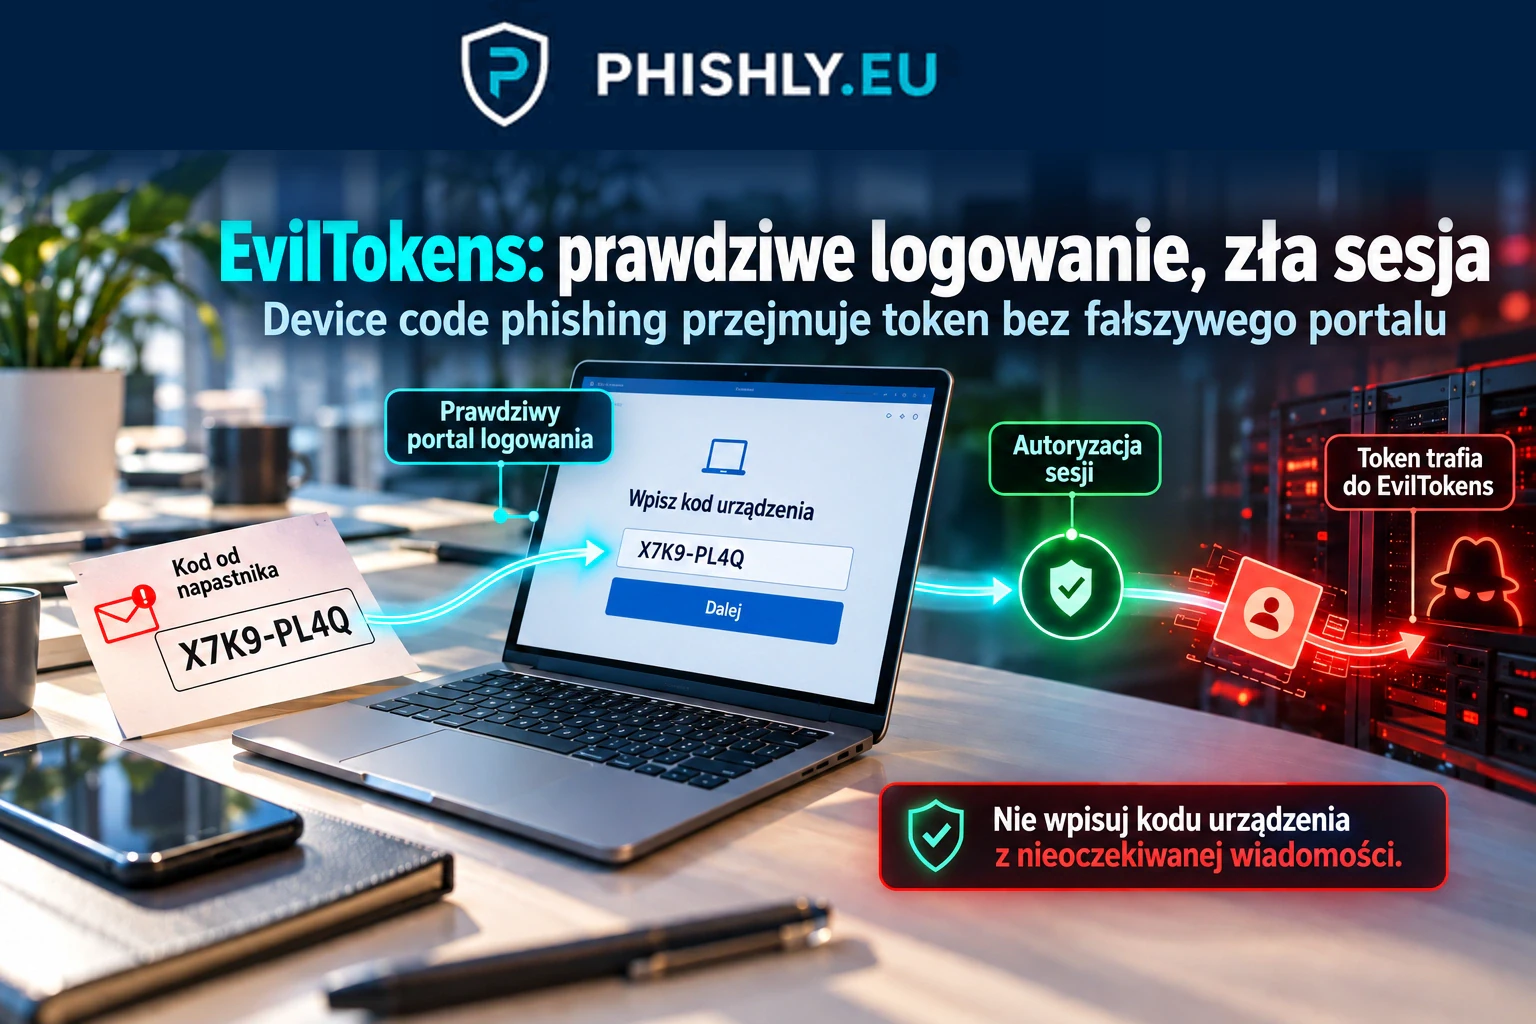
2026-09-27
EvilTokens: Microsoft zakłócił platformę device code phishing
Microsoft i partnerzy zakłócili EvilTokens, platformę PhaaS wykorzystującą device code phishing, AI i kradzież tokenów. Wyjaśniamy skalę i mechanizm.
Czytaj
2026-09-27
MFA nie kończy ataku: gdy celem phishingu jest sesja
ORAX i Tycoon2FA pokazują dwie różne drogi do przejęcia sesji po MFA. Analiza wyjaśnia wspólny mechanizm, różnice i decyzje, które mogą przerwać atak.
Czytaj
2026-09-23
Ponad milion maili BEC: fałszywi prezesi, faktury i ślady AI
Microsoft opisał kampanię ponad miliona maili BEC z podszywaniem się pod zarząd, fałszywymi fakturami i oznakami użycia generatywnej AI.
Czytaj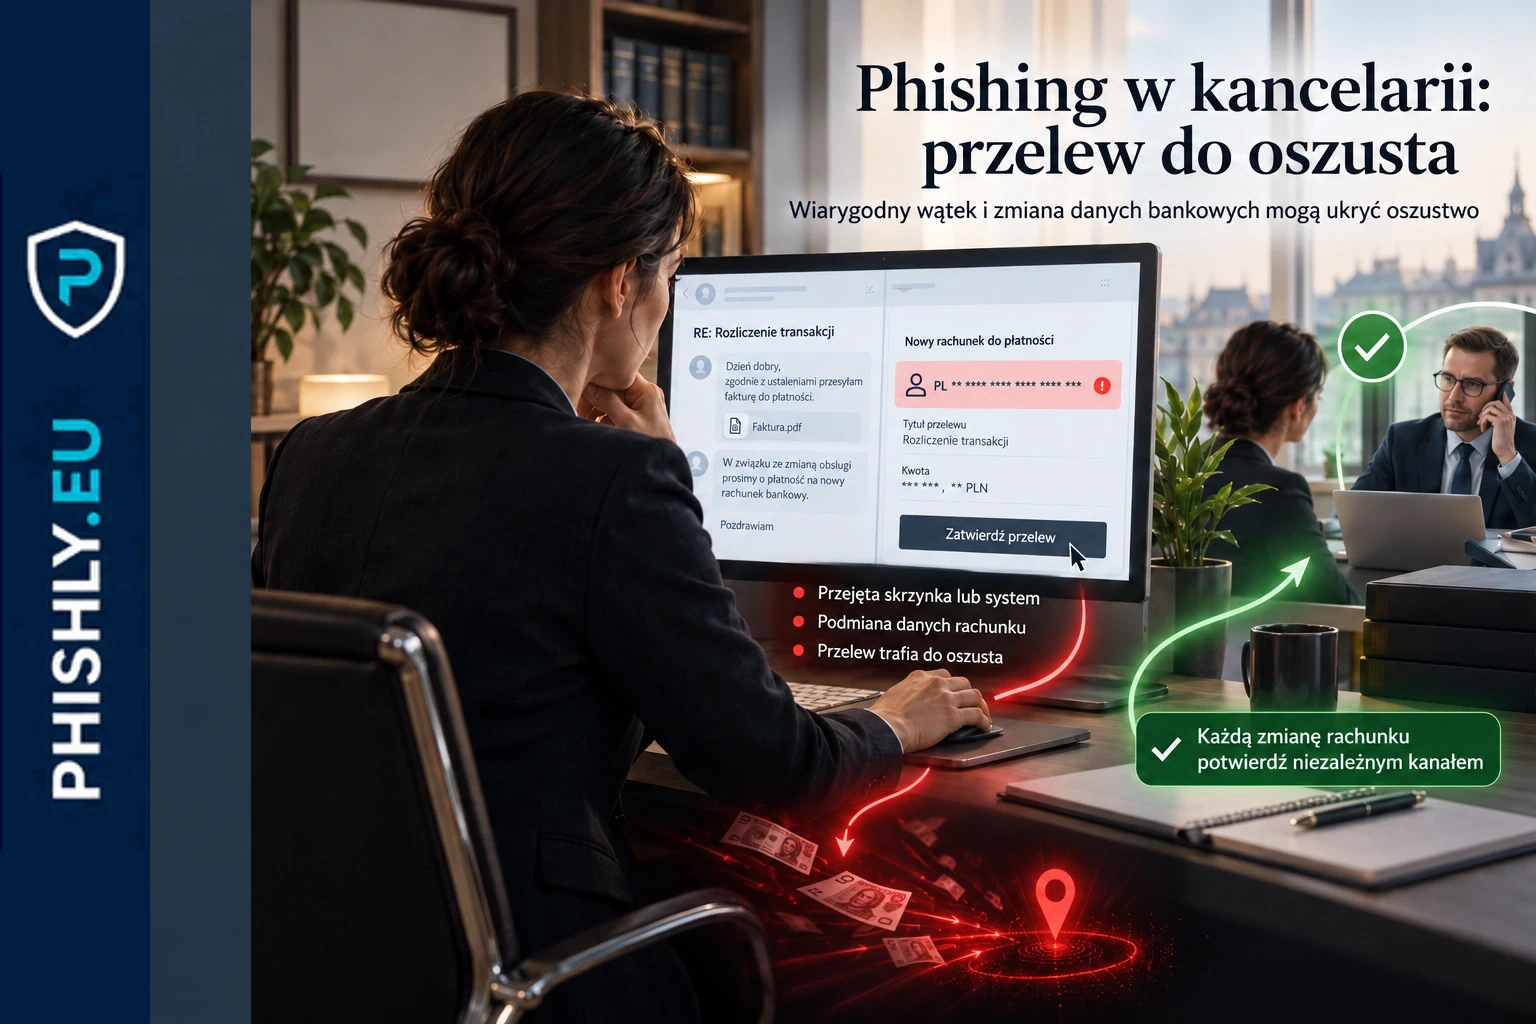
2026-09-07
Francuscy notariusze: phishing i podmiana rachunku
Le Monde, powołując się na dokumenty ANSSI i CSN, opisuje kampanię przeciw francuskim kancelariom: phishing, przejęte kanały i podmianę danych do przelewów.
Czytaj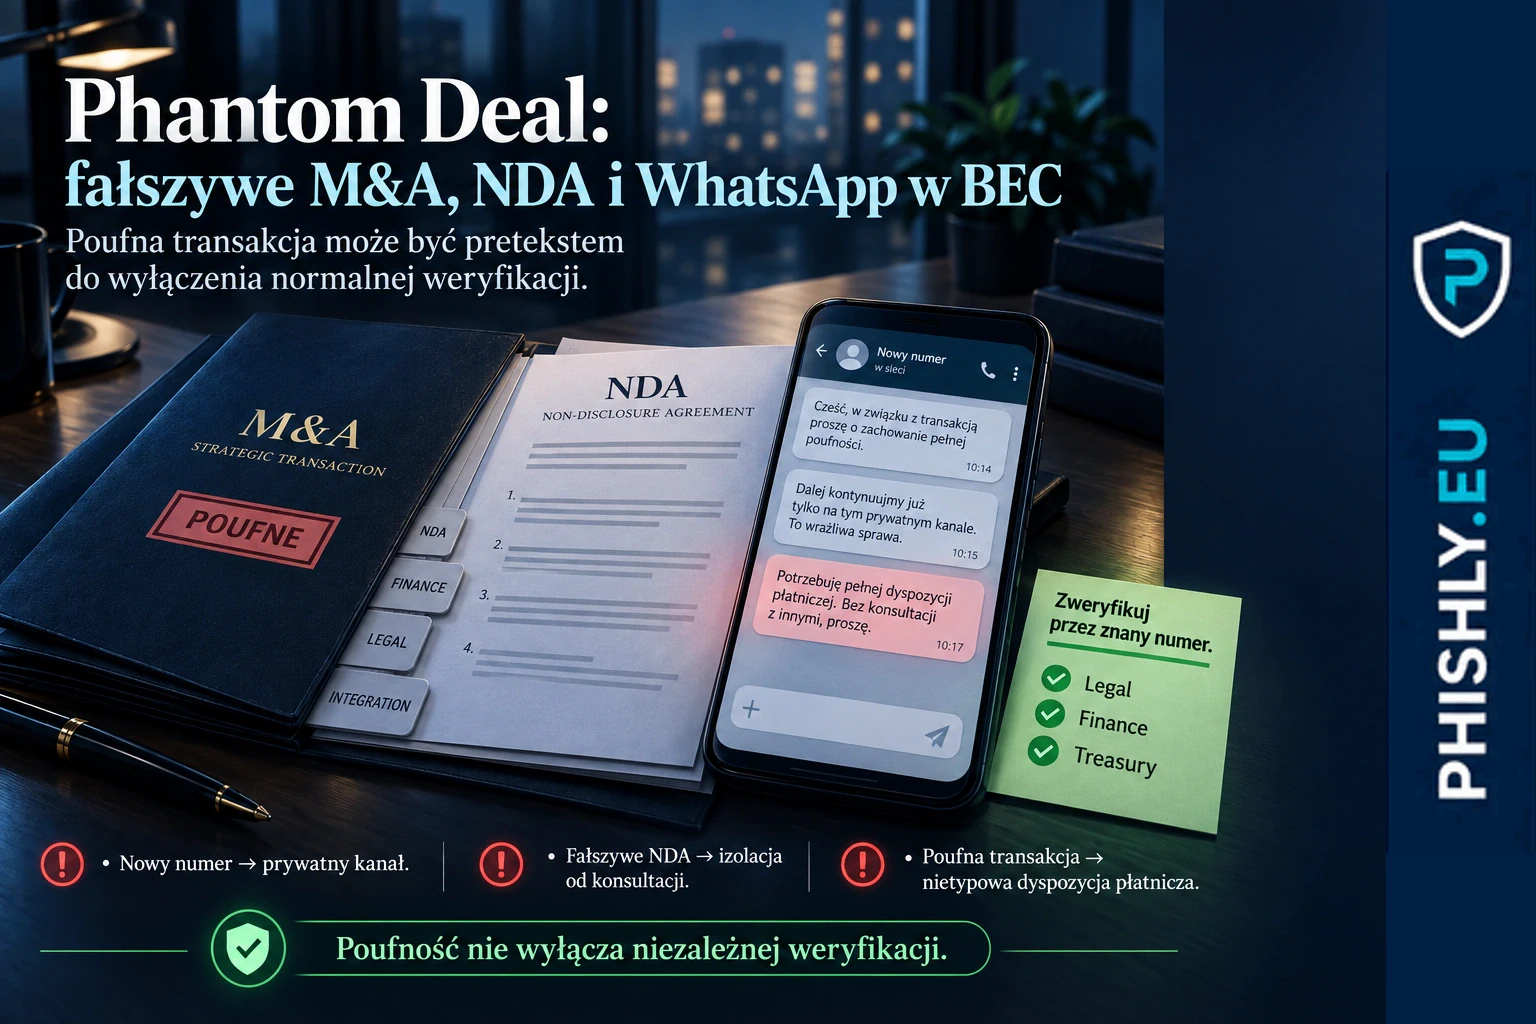
2026-09-05
Phantom Deal: fałszywe M&A, NDA i WhatsApp w BEC
Phantom Deal pokazuje BEC bez przejętej skrzynki: fałszywy dyrektor, NDA, WhatsApp i fikcyjna transakcja M&A prowadzą do żądania przelewu.
Czytaj