Mail od kontrahenta z PDF: phishing czy oszustwo?
Prawdziwy adres kontrahenta, fałszywy dokument PDF i próba kradzieży loginu. Sprawdź, jak rozpoznać oszustwo i zweryfikować wiadomość bez otwierania linku z PDF.
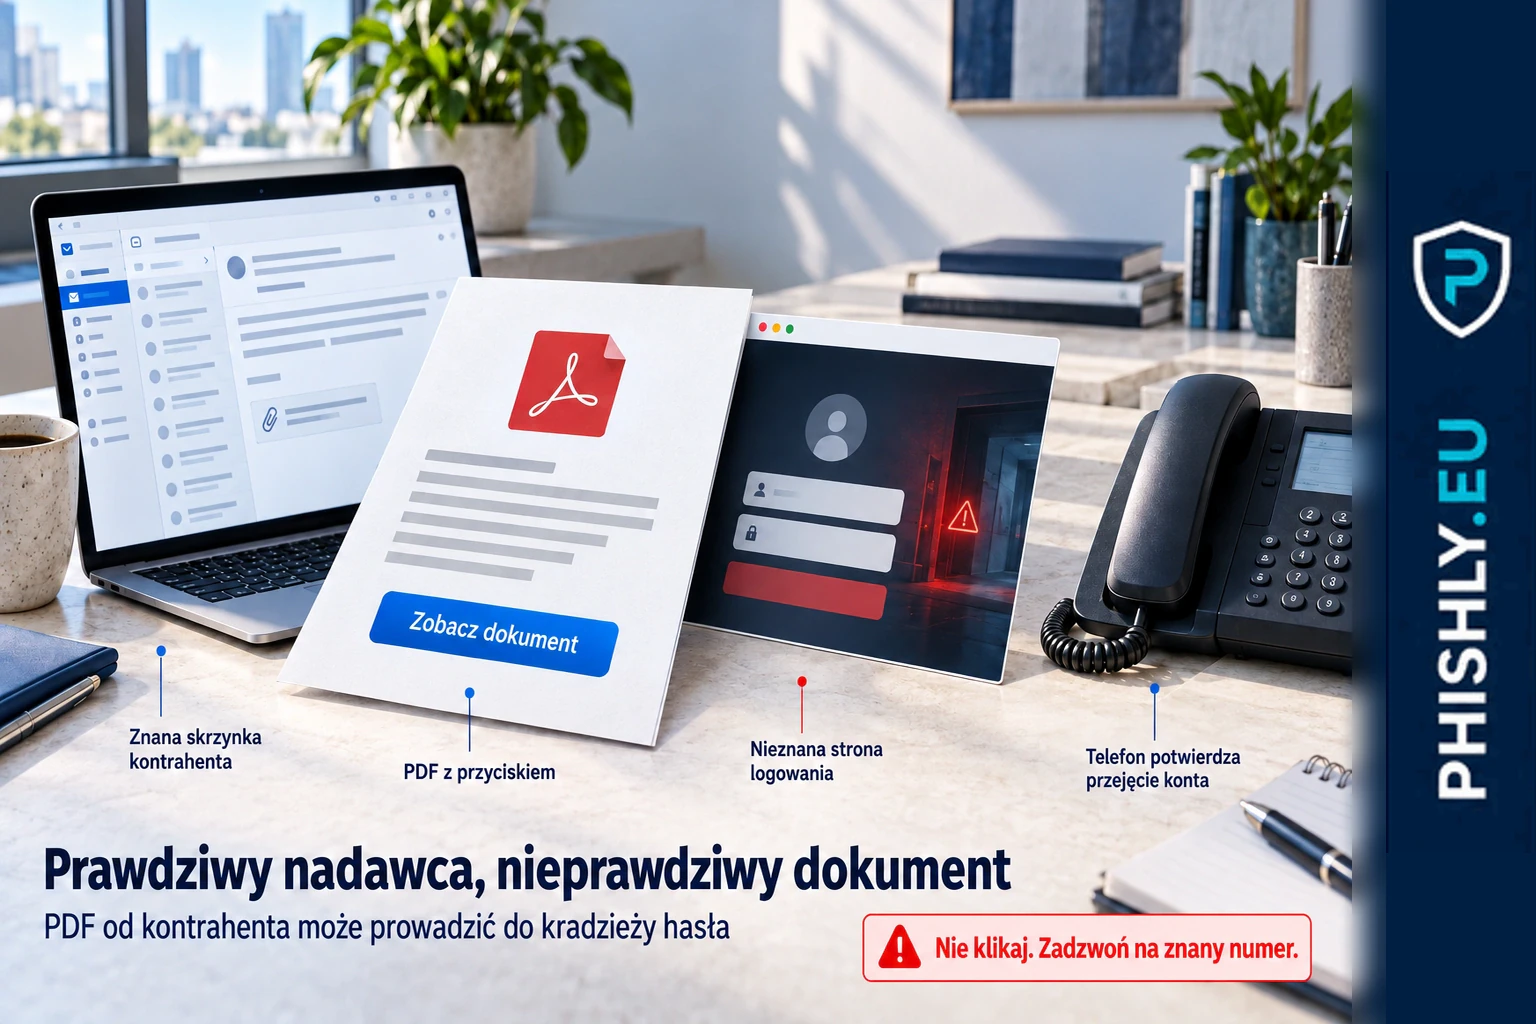
Pracownik firmy dostał e-mail od znanego kontrahenta: prawdziwy adres, znajomy styl i PDF z prośbą o otwarcie dokumentów. W rzeczywistości konto partnera zostało przejęte, a przycisk w PDF prowadził do strony wyłudzającej loginy. Jeśli otrzymasz podobny załącznik, nie otwieraj jego odnośnika. Sprawdź prośbę telefonicznie pod wcześniej zapisanym numerem kontrahenta. PEPIX opisał ten incydent 3 września 2026. To analiza rzeczywistego zdarzenia obsłużonego przez zespół PEPIX, opublikowana po anonimizacji nazw organizacji.
Co było w mailu i załączonym PDF
Wiadomość dotyczyła przeglądu dokumentów za kwartał. Załącznik PDF wyglądał jak powiadomienie o dokumencie w chmurze; widniał w nim przycisk w rodzaju „Zobacz dokument tutaj”. PEPIX nie opublikował dosłownej treści całego e-maila. Tak mogła wyglądać jego prośba — poniżej przykład, a nie cytat z incydentu:
„Dzień dobry, przesyłam dokumenty do przeglądu za ostatni kwartał. Proszę otworzyć załączony PDF i wybrać «Zobacz dokument»”.
Przycisk nie otwierał pliku w znanej usłudze chmurowej. Kierował na obcą domenę, gdzie przygotowano stronę do wyłudzania danych logowania. W tym przypadku mechanizm BEC, czyli wykorzystania przejętej komunikacji biznesowej, sprawiał, że e-mail pochodził z autentycznego konta partnera.
Po czym poznać tę próbę wyłudzenia
- Prawdziwy adres nie wystarczał. Analiza nagłówków wykonana przez PEPIX potwierdziła wysłanie z rzeczywistej skrzynki kontrahenta, używanej wcześniej do legalnej korespondencji.
- Prośba była nietypowa. Neutralny temat dotyczący przeglądu dokumentów i nowe zaproszenie do chmury nie pasowały odbiorcy do oczekiwanej wymiany plików.
- Adres ukryto za przyciskiem. Dopiero sprawdzenie celu odnośnika ujawniało domenę niezwiązaną z nadawcą ani znaną platformą dokumentową.
- Potwierdzenie przyszło spoza podejrzanej prośby. Po niezależnym kontakcie inna osoba z firmy kontrahenta napisała, że konto koleżanki zostało przejęte.
Co zrobić, jeśli dostałeś taki e-mail
Nie odpowiadaj w podejrzanym wątku, bo może go czytać osoba kontrolująca skrzynkę. Nie naciskając przycisku, sprawdź, czy podgląd PDF pokazuje docelowy adres po najechaniu kursorem. Jeśli adres jest obcy albo prośba nietypowa, zadzwoń do opiekuna kontrahenta na numer z wcześniejszej korespondencji lub firmowej kartoteki, nie na numer z tego e-maila.
Możesz też zgłosić phishing do CERT Polska przez incydent.cert.pl. W incydencie opisanym przez PEPIX pracownik nie kliknął odnośnika; późniejsza wiadomość od innej osoby z firmy kontrahenta potwierdziła, że konto zostało przejęte.
Otworzyłeś przycisk z PDF od kontrahenta?
Jeżeli przycisk „Zobacz dokument” przeniósł Cię z PDF na obcą stronę logowania, ale nie wpisałeś tam danych, nie podawaj ich i zgłoś tę stronę do CERT Polska przez incydent.cert.pl. Jeżeli zdążyłeś wpisać hasło na tej stronie, zmień hasło do właściwego konta i włącz weryfikację dwuetapową. Są to standardowe kroki ochronne na wypadek wyłudzenia danych, a nie opis tego, co zrobił pracownik w incydencie PEPIX.
Czego nie robić z wiadomością od kontrahenta
Nie uznawaj PDF za bezpieczny tylko dlatego, że nadawca jest zapisany w kontaktach, podpis wygląda znajomo i wiadomość przeszła przez firmową pocztę. Nie potwierdzaj dokumentu odpowiedzią w tym samym wątku. Po potwierdzeniu przejęcia konta sprawdźcie w firmie, czy ktoś kliknął odnośnik, pobrał plik lub podał dane — na takie sprawdzenie wskazuje PEPIX.
Zdarzenie pokazuje konkretny moment zatrzymania: odbiorca nie musiał rozpoznawać przejęcia skrzynki pocztowej. Wystarczyło, że przed otwarciem odnośnika zapytał znanego kontrahenta poza podejrzaną rozmową.
Najczęstsze pytania
Czy e-mail z prawdziwego adresu kontrahenta może być phishingiem?
Tak. W incydencie opisanym przez PEPIX napastnik korzystał z przejętej skrzynki, a nie z podrobionego adresu.
Czy przycisk Zobacz dokument w załączniku PDF może prowadzić do kradzieży hasła?
Tak. W tym przypadku odnośnik prowadził do obcej strony wyłudzającej dane logowania.
Jak sprawdzić dokument od kontrahenta bez klikania podejrzanego linku?
Sprawdź adres przycisku bez otwierania go i zadzwoń do kontrahenta na numer zapisany wcześniej w firmowej książce kontaktów.
Źródła
- PEPIX — Nadawca, który nie był nadawcą — Opis anonimizowanego incydentu i sposobu wykrycia przejętej skrzynki kontrahenta.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Co to jest BEC? Business Email Compromise w firmie.