Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 16 artykułów z tagiem spear phishing
2026-10-11
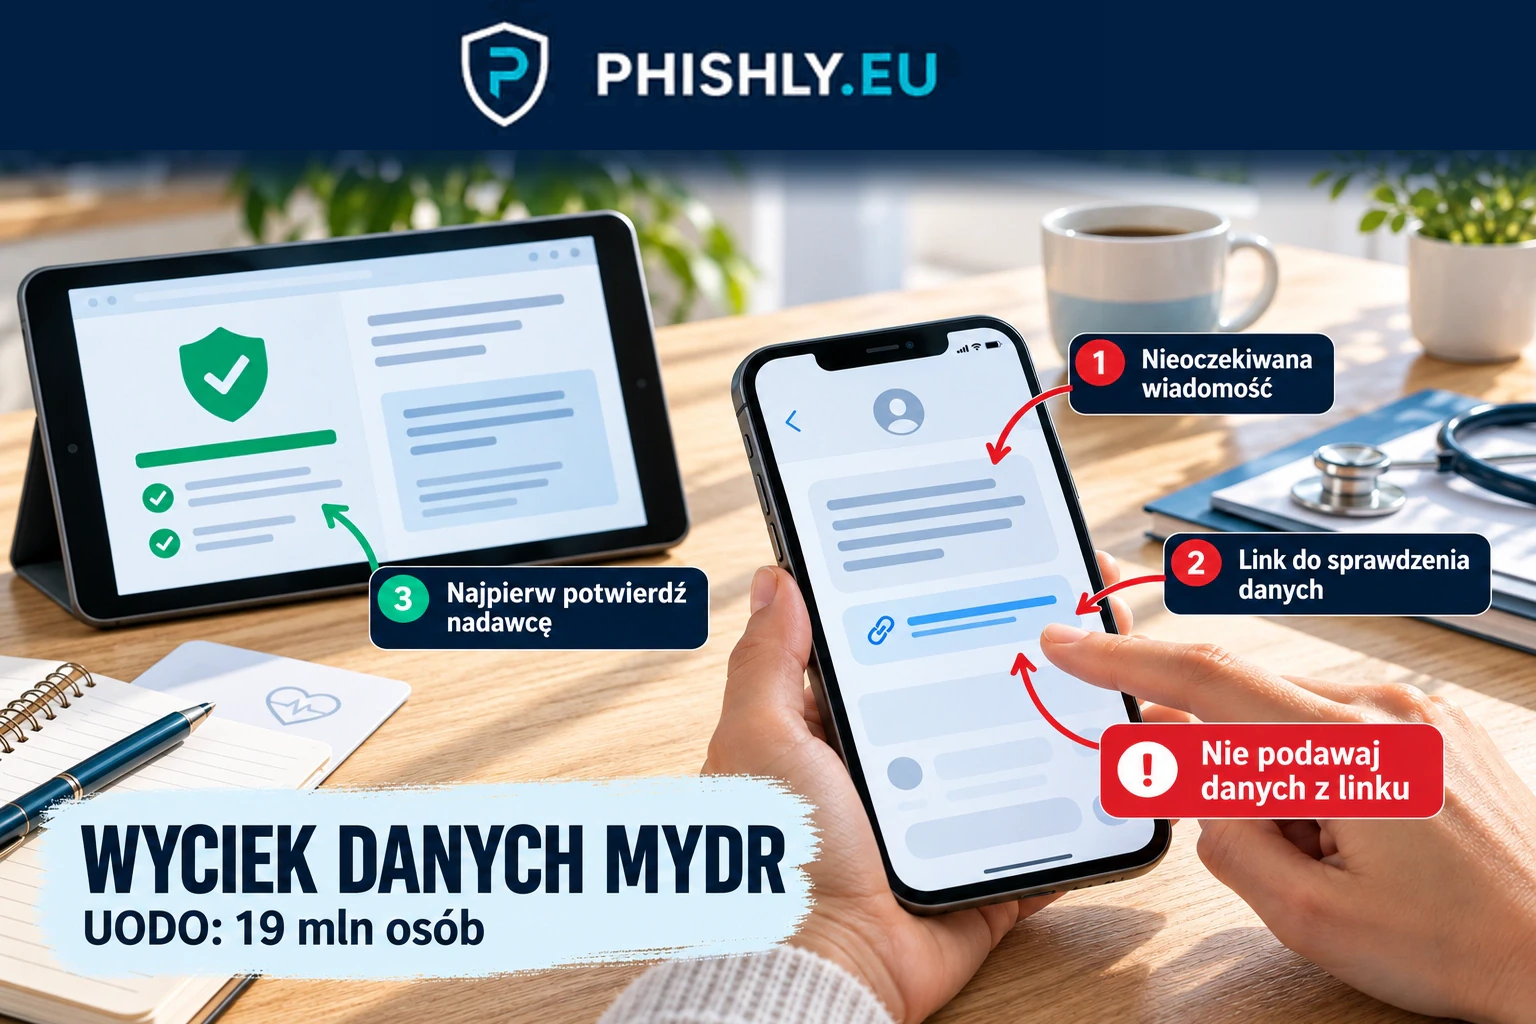
Wyciek danych MyDr: co robić? Nowe ustalenia UODO
Wyciek danych MyDr dotyczy 19 mln osób. Sprawdź nowe ustalenia UODO, jak chronić PESEL, rozpoznać podejrzany kontakt i co zrobić po ujawnieniu danych.
Czytaj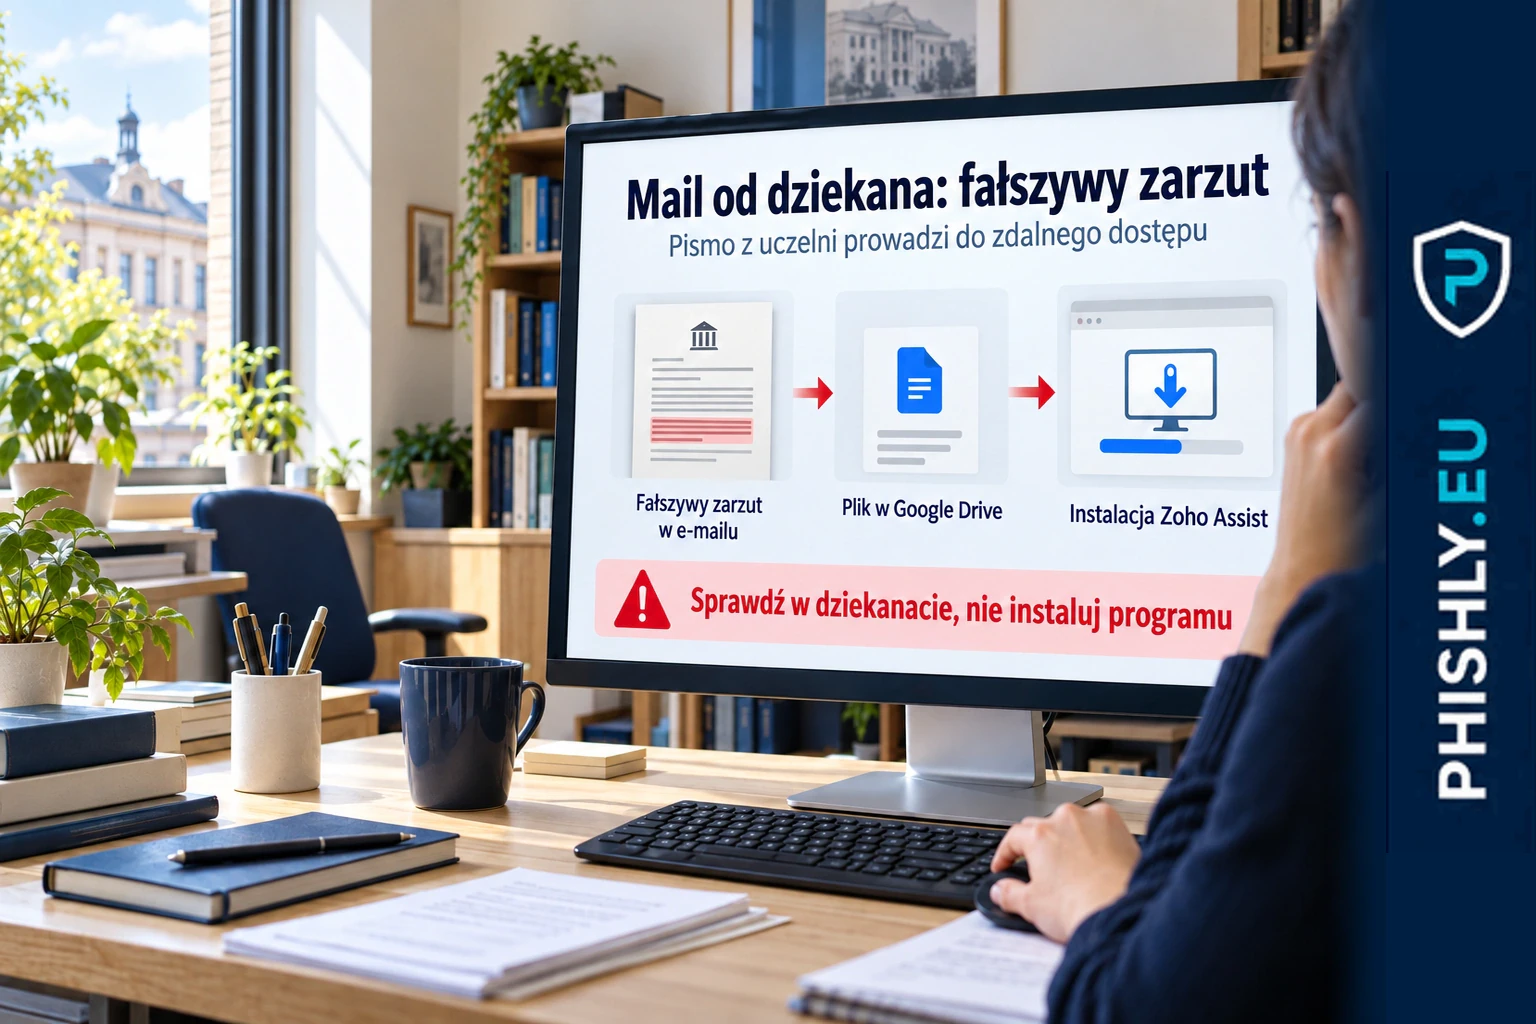
2026-10-10
Mail od dziekana: zarzut niewłaściwego zachowania seksualnego
Fałszywy mail od władz uczelni zarzuca niewłaściwe zachowanie seksualne i prowadzi do instalacji Zoho Assist. Sprawdź sygnały oszustwa i sposób reakcji.
Czytaj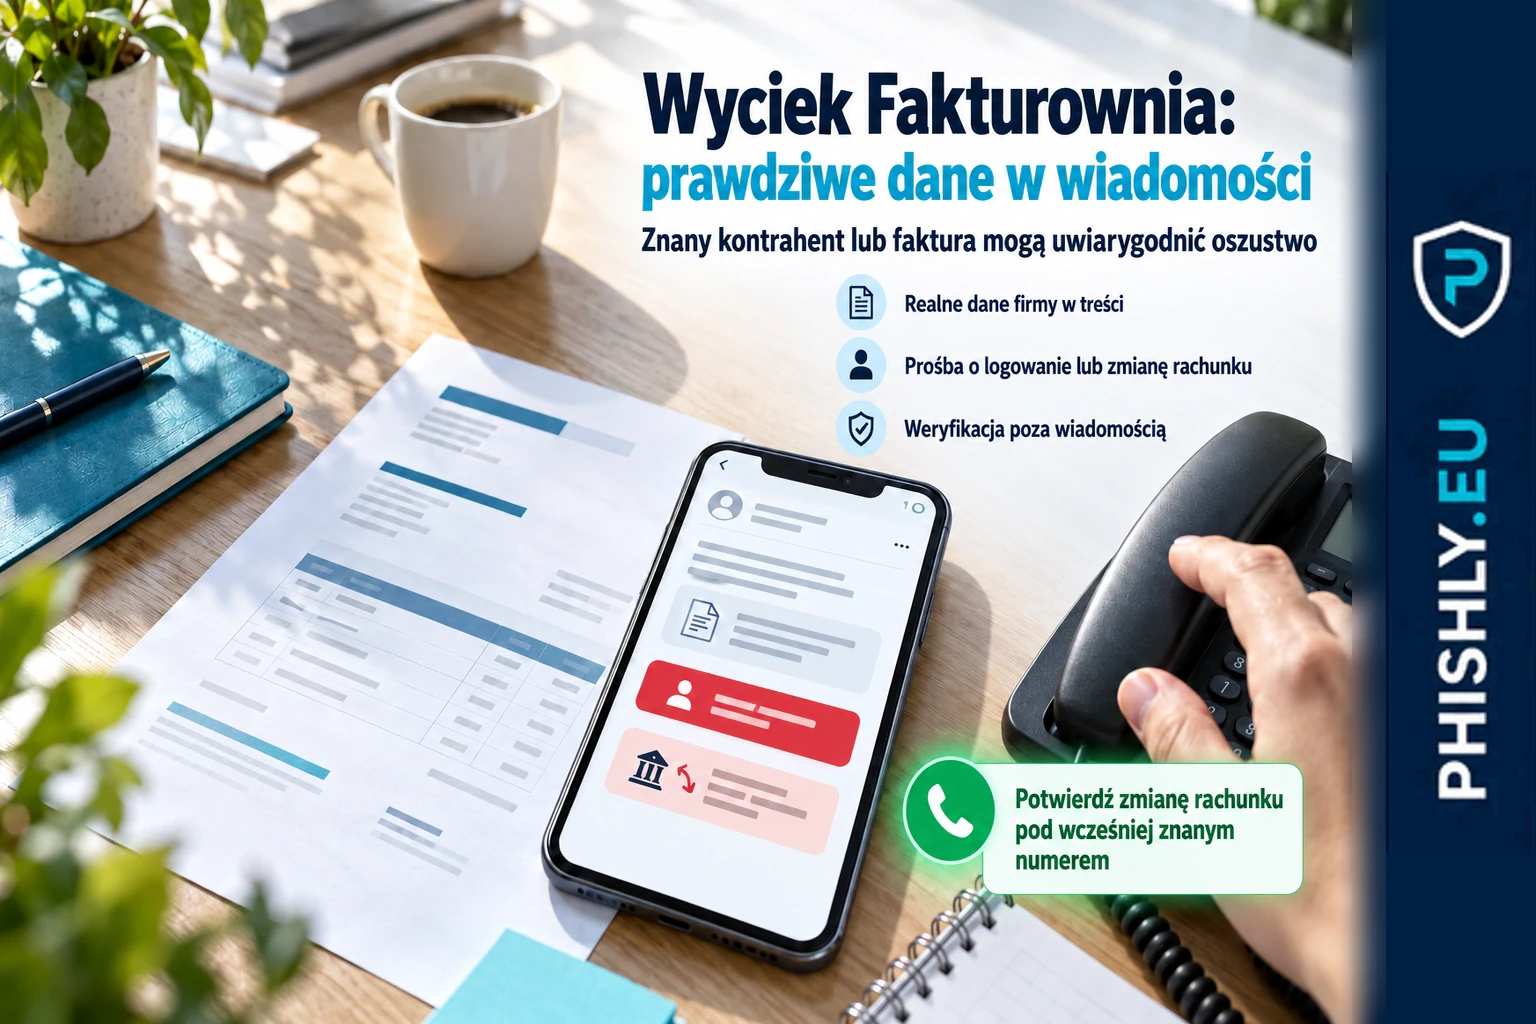
2026-10-05
Wyciek Fakturownia: jakie dane wyciekły i co zrobić
Wyciek Fakturownia: sprawdź, jakie dane skopiowano, jak mogą posłużyć do phishingu oraz co zrobić z hasłem, 2FA, płatnościami i podejrzaną wiadomością.
Czytaj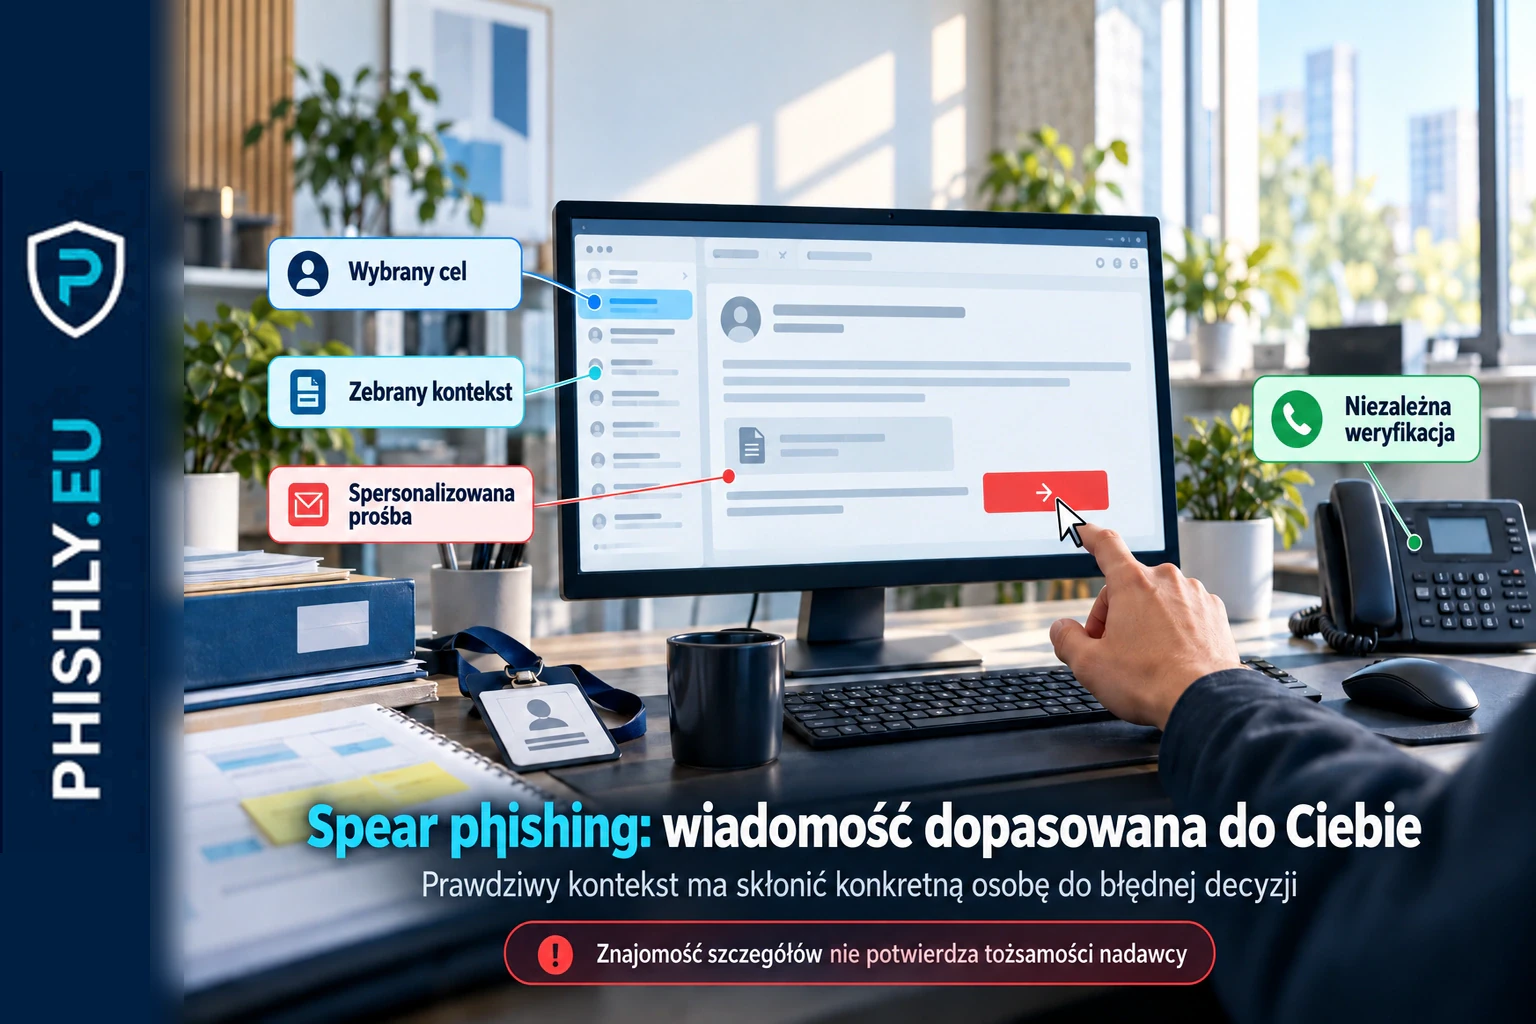
2026-10-03
Spear phishing – co to jest? Przykłady, whaling i jak się bronić
Spear phishing to celowany phishing dopasowany do konkretnej osoby. Poznaj przykłady, różnice wobec phishingu i BEC, whaling oraz sposoby obrony.
Czytaj
2026-08-16
Operation Dream Job 2026: fałszywa rekrutacja Lazarus wraca
Operation Dream Job pokazuje, jak fałszywa oferta pracy może otworzyć drogę do sieci firmy. Lazarus buduje fikcyjne firmy, rekruterów i procesy rekrutacyjne.
Czytaj
2026-08-01
Lipiec 2026 w phishingu: zaufanie zamieniane w dostęp
Lipcowe kampanie pokazują phishing jako wejście do trwałej wartości: dostępu, sesji, poświadczeń lub kontroli. Analiza punktów, w których można przerwać atak.
Czytaj