Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 27 artykułów z tagiem social engineering
2026-10-02
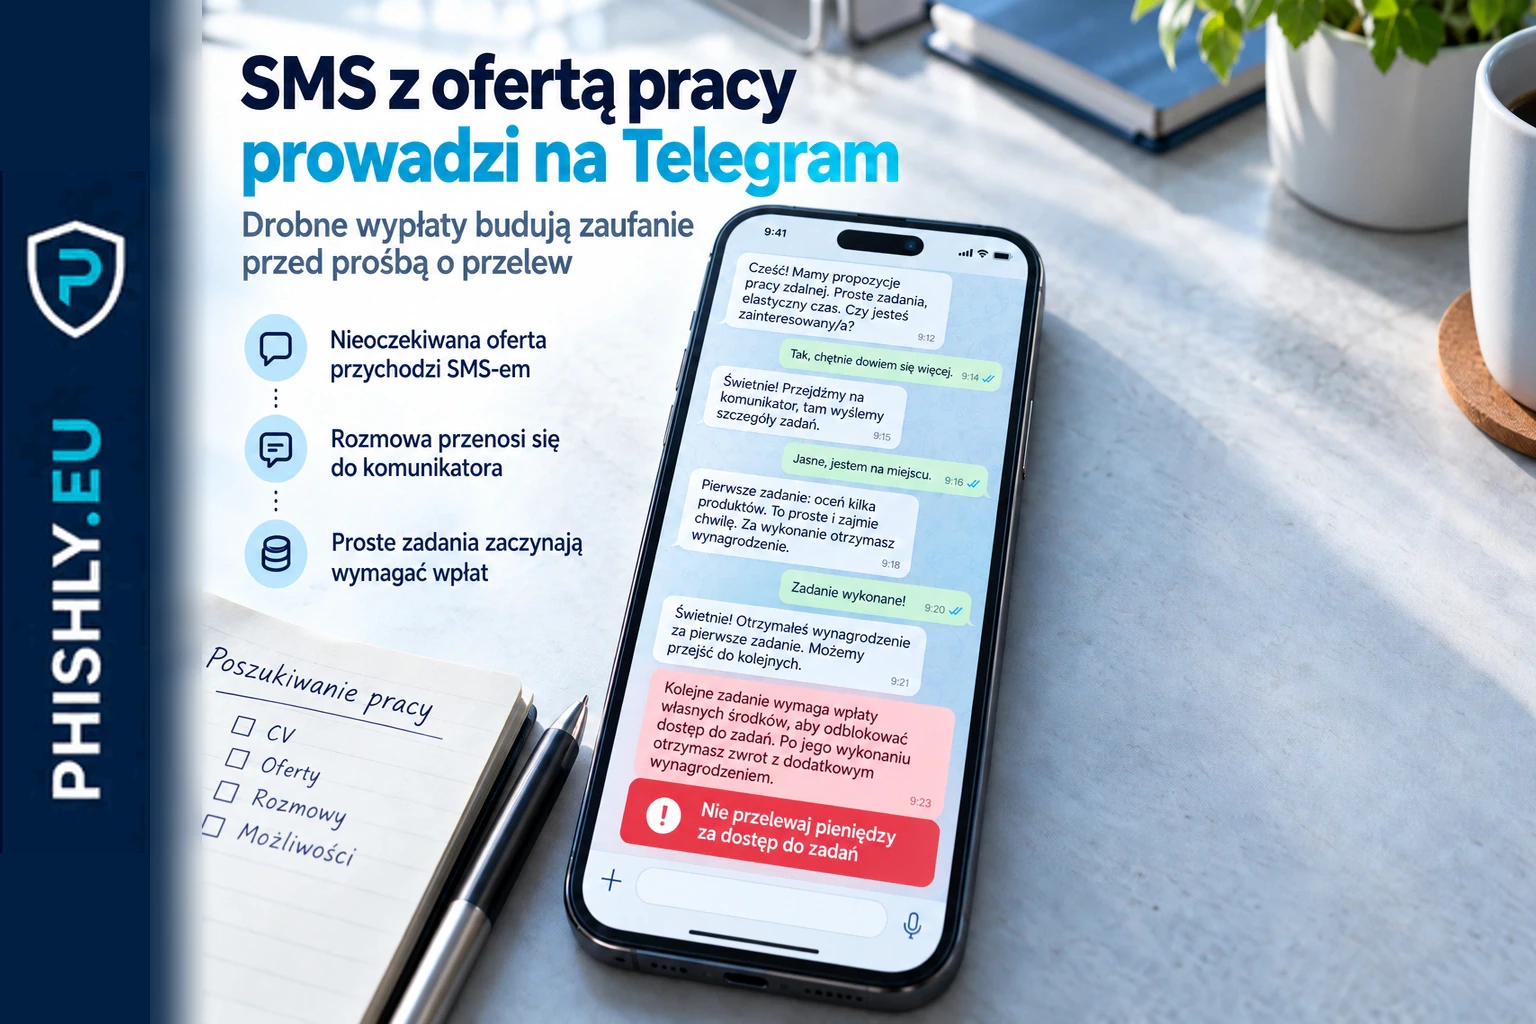
SMS z ofertą pracy na Telegramie: płatne zadania to oszustwo
CERT Orange ostrzega przed falą SMS-ów z fałszywą ofertą pracy. Link prowadzi na Telegram, gdzie płatne zadania kończą się prośbami o przelewy.
Czytaj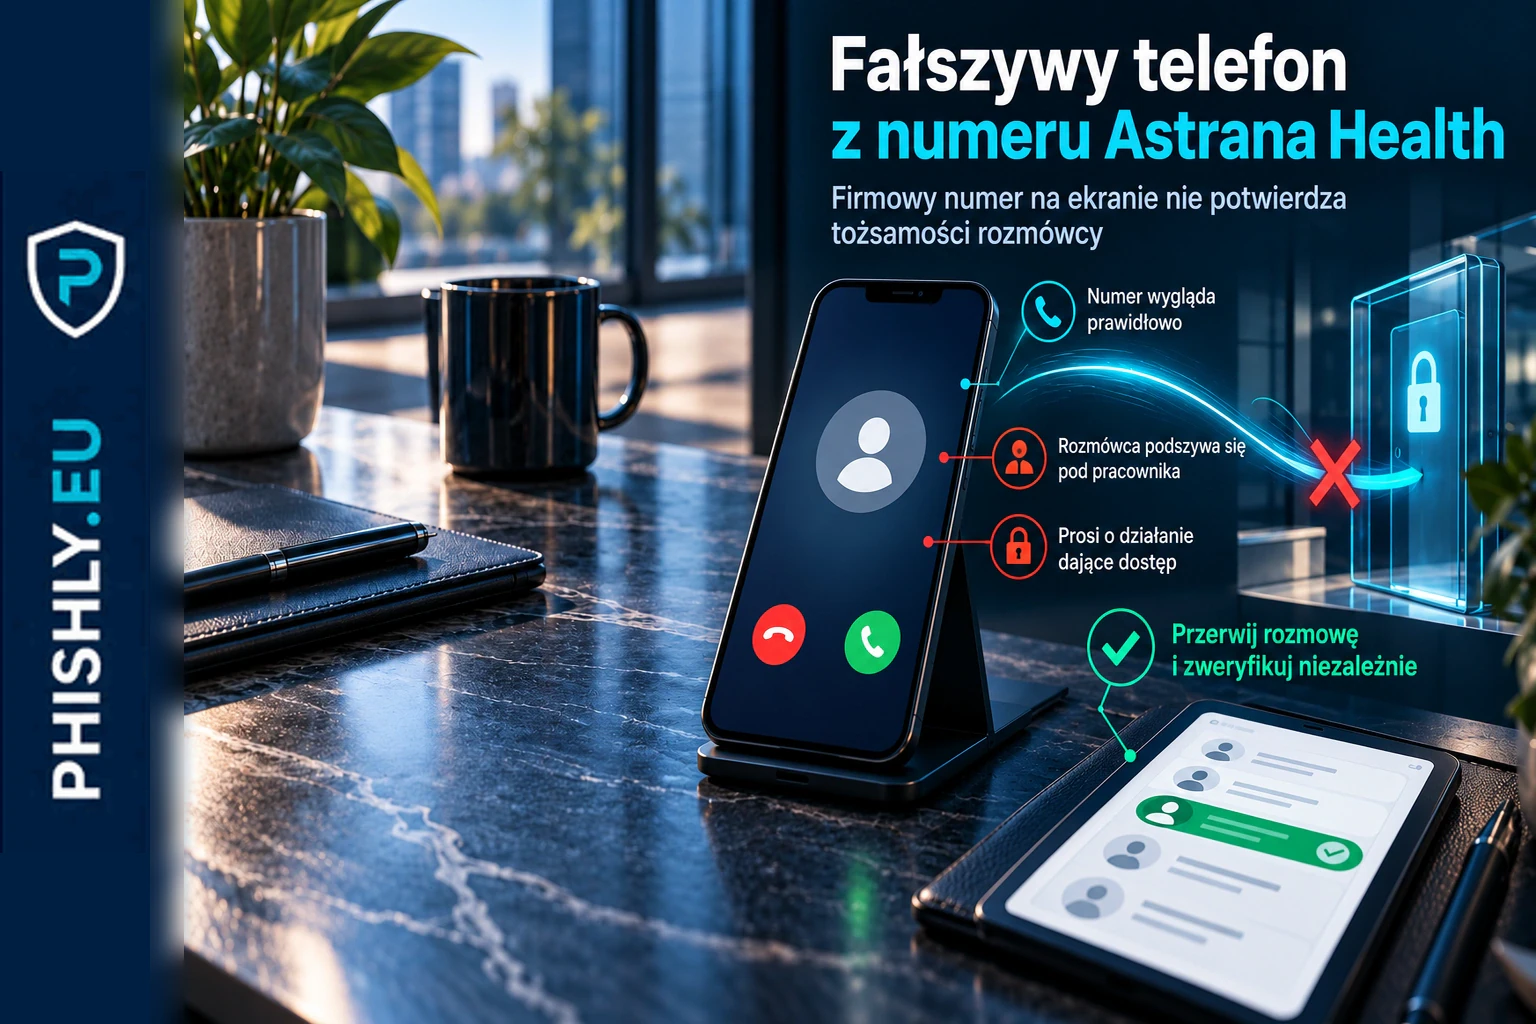
2026-10-02
Astrana Health: naruszenie danych po fałszywych telefonach
Astrana Health ujawniła incydent po telefonach podszywających się pod pracowników i spoofingu firmowego numeru. Sprawdź sygnały ostrzegawcze i reakcję.
Czytaj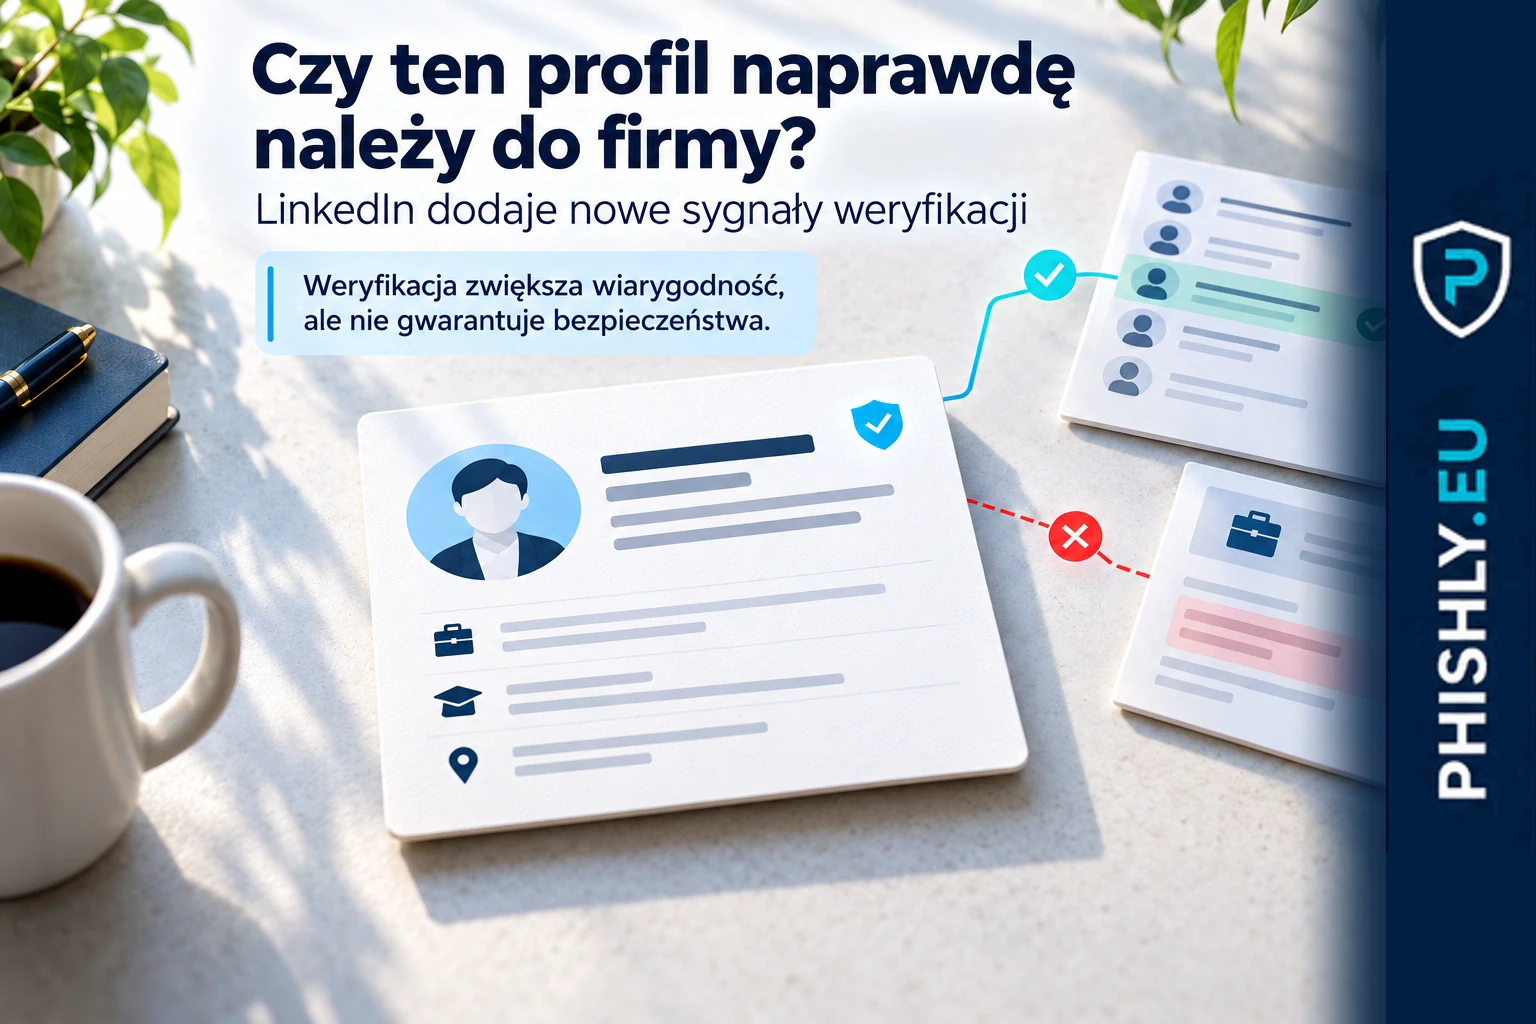
2026-09-30
LinkedIn wzmacnia weryfikację fałszywych profili i historii pracy
LinkedIn dodaje potwierdzanie historii pracy i narzędzia dla firm przeciw fałszywym powiązaniom. Sprawdź, co te sygnały oznaczają dla rekrutacji.
Czytaj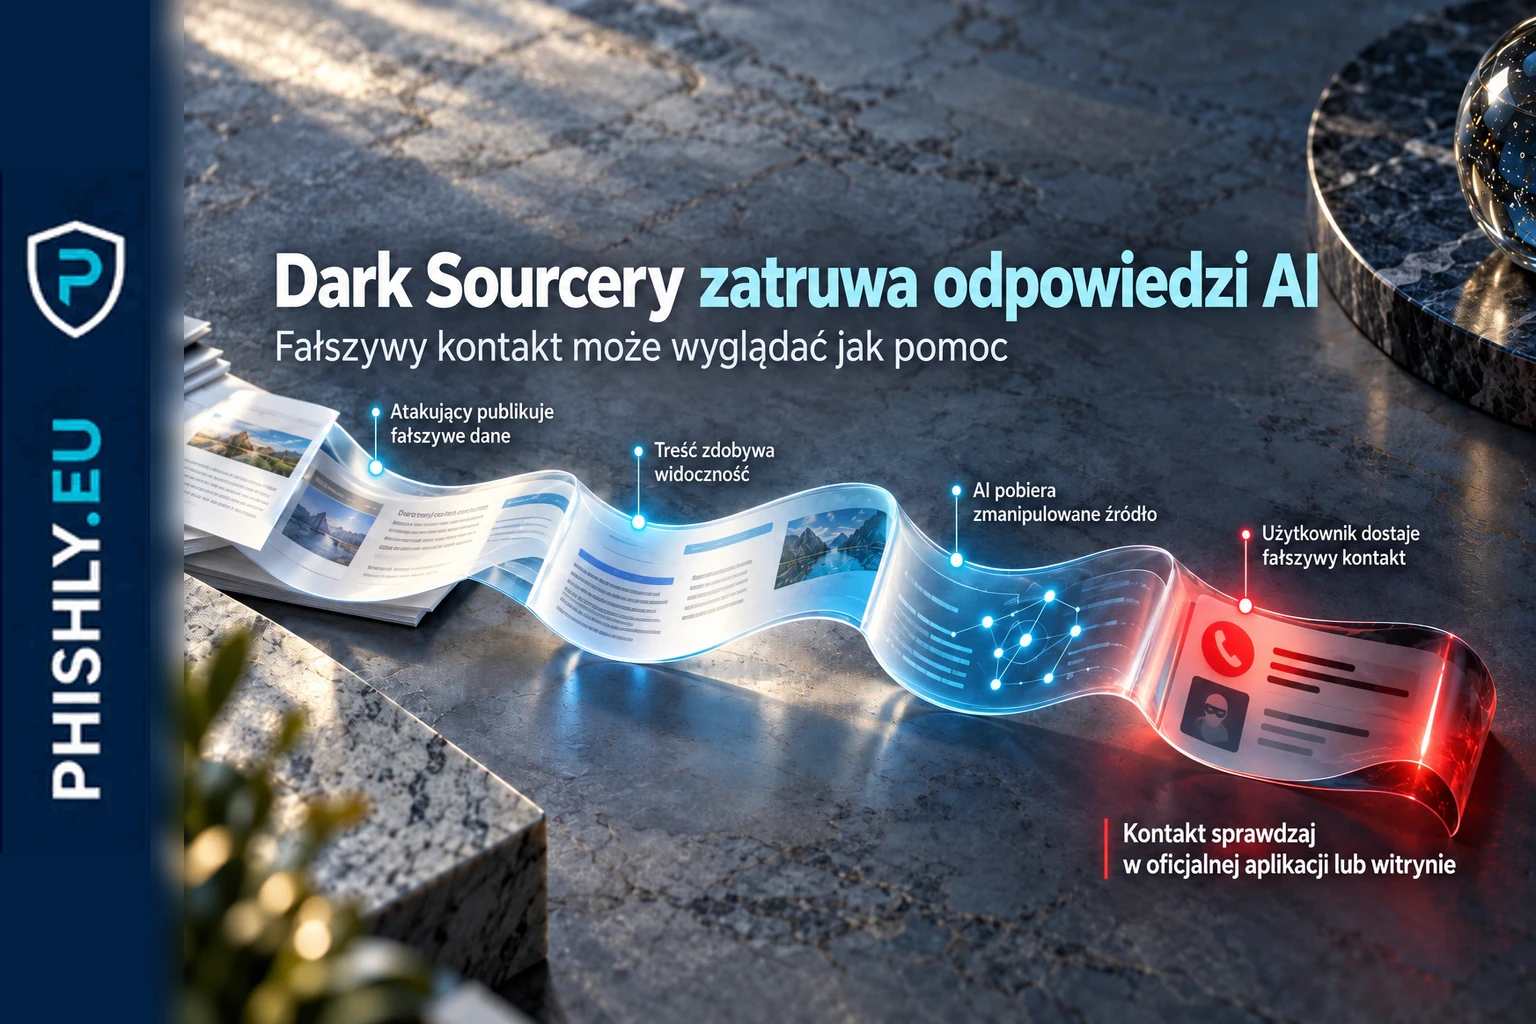
2026-09-30
Dark Sourcery: fałszywe numery i linki w odpowiedziach AI
Dark Sourcery zatruwa źródła używane przez AI, aby w odpowiedziach pojawiały się fałszywe numery wsparcia, e-maile i strony logowania.
Czytaj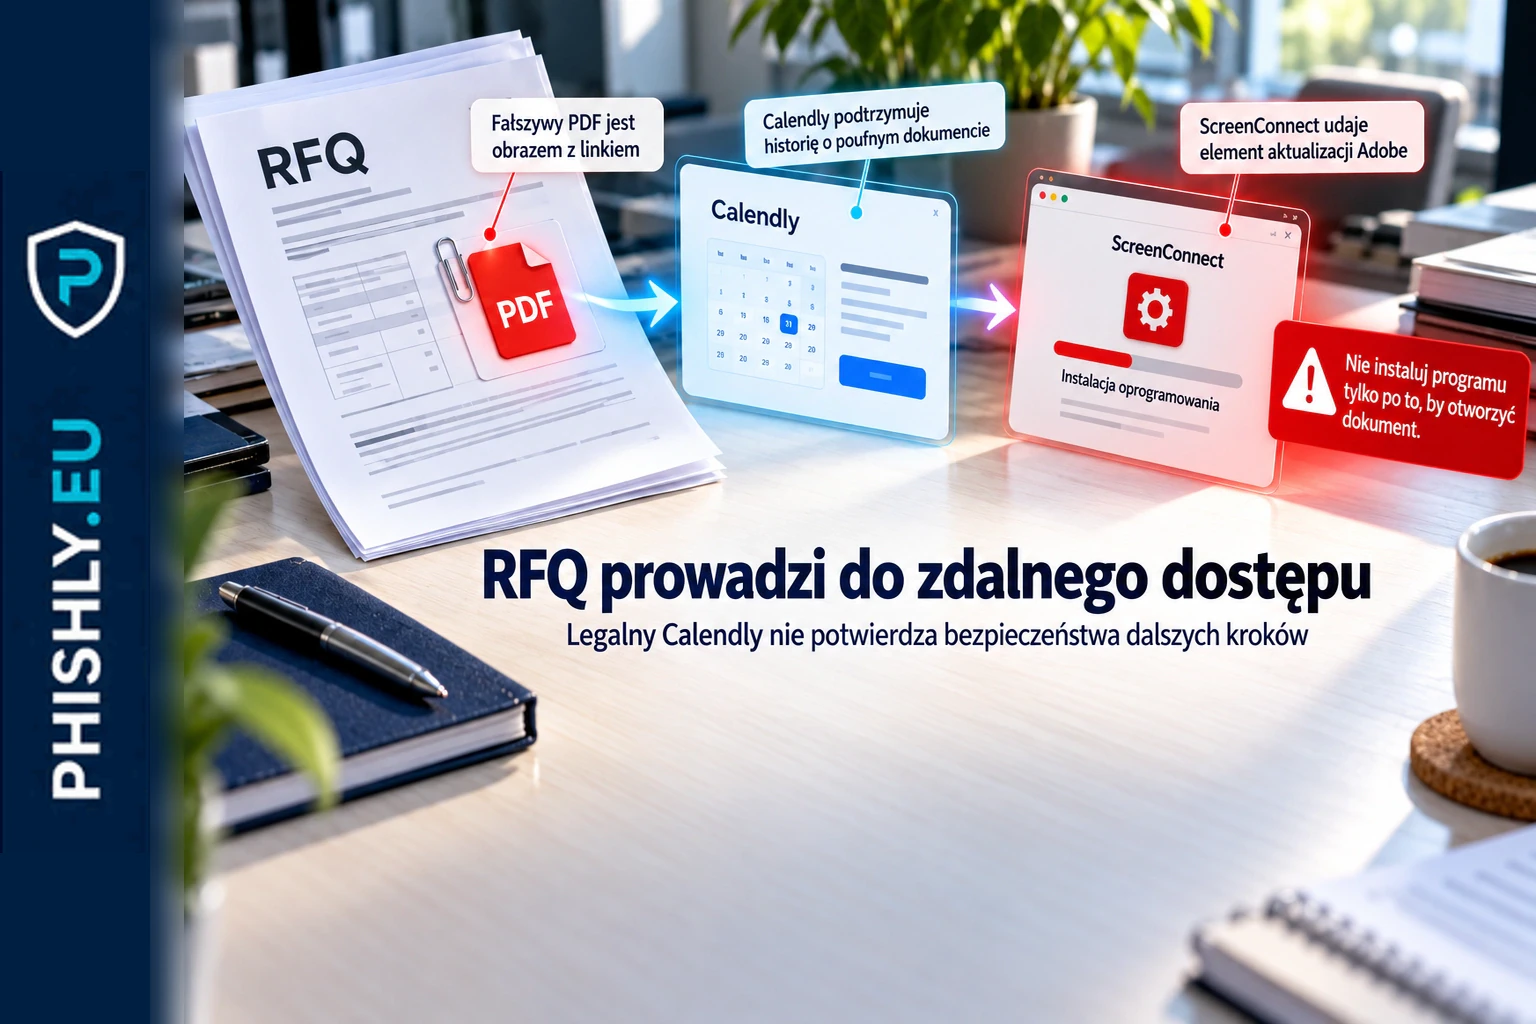
2026-09-27
Calendly i fałszywy RFQ prowadzą do instalacji ScreenConnect
NJCCIC ostrzega przed kampanią, w której fałszywy RFQ kieruje przez prawdziwy Calendly do pobrania ScreenConnect pod pretekstem aktualizacji Adobe.
Czytaj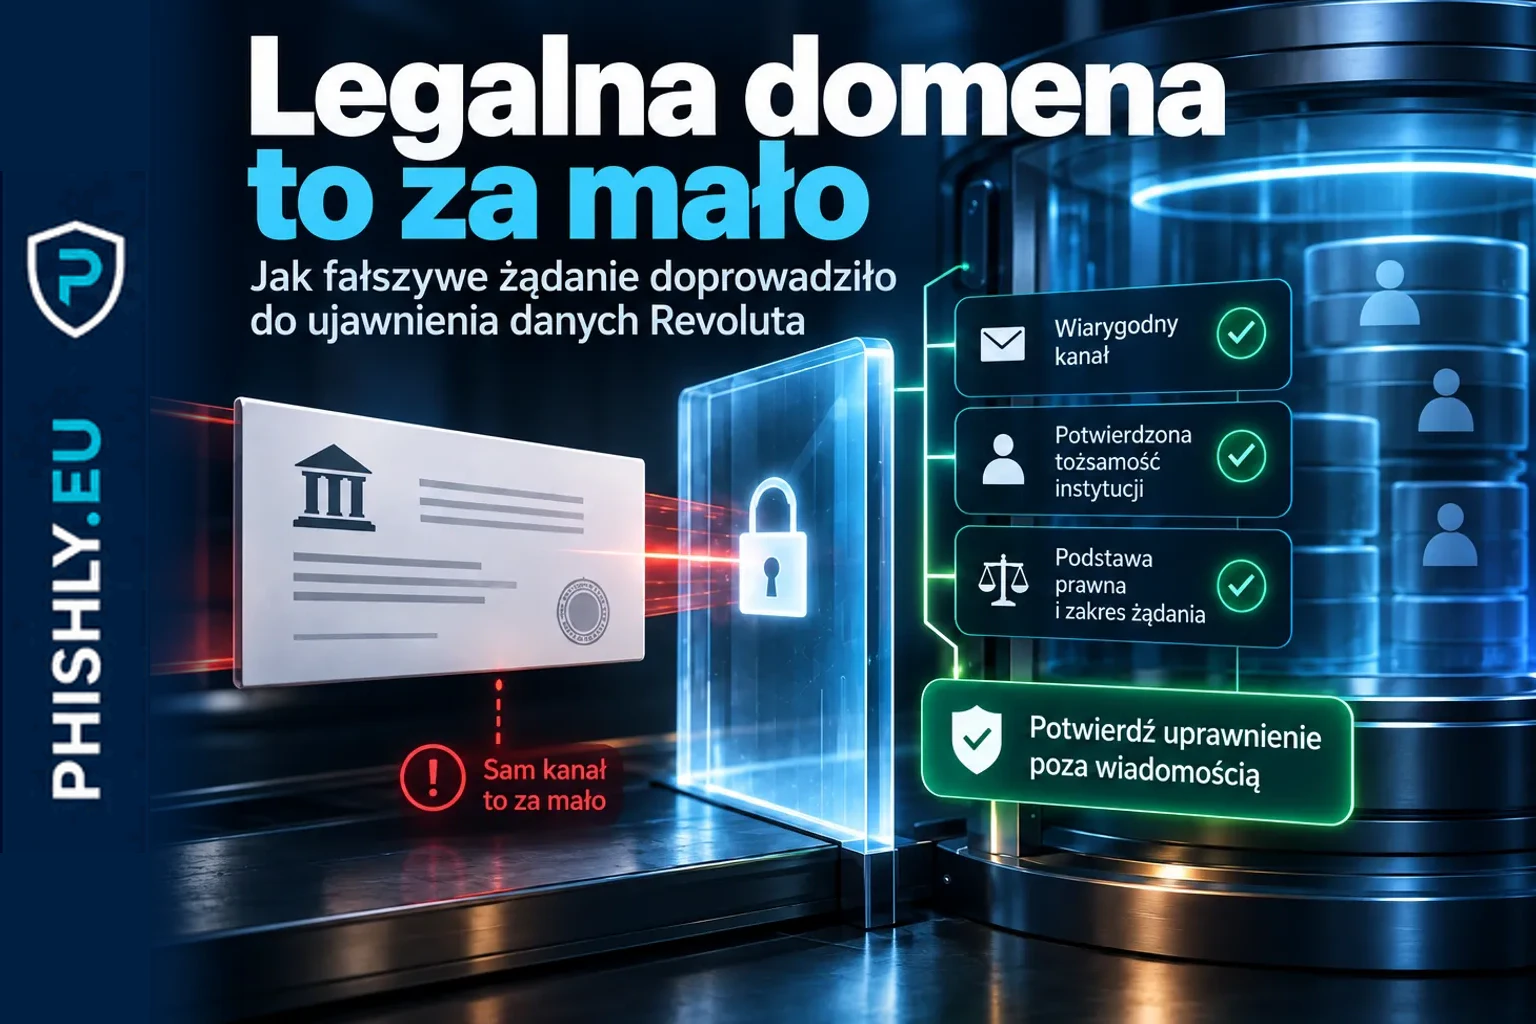
2026-09-13
Revolut ujawnił dane klientów po fałszywym żądaniu z domeny urzędu
Revolut ujawnił dane 680 klientów po fałszywych żądaniach wysyłanych przez przejęty włoski adres PEC. Wyjaśniamy nowe ustalenia i zasady weryfikacji.
Czytaj