Dark Sourcery: fałszywe numery i linki w odpowiedziach AI
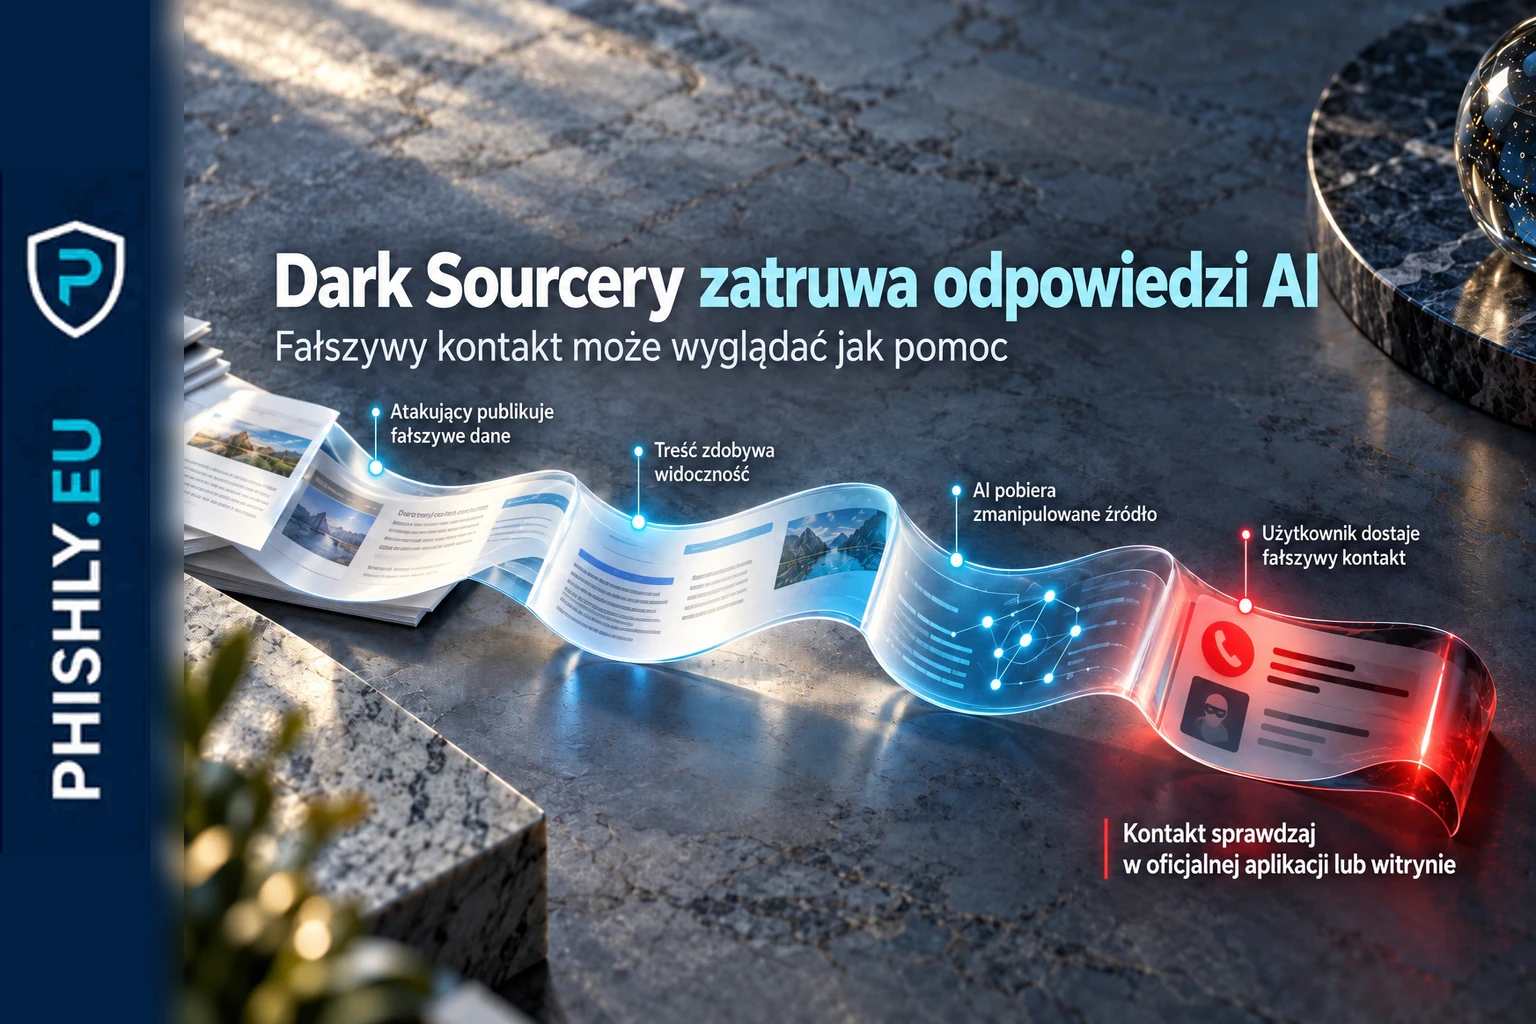
Dark Sourcery zatruwa źródła używane przez AI, aby w odpowiedziach pojawiały się fałszywe numery wsparcia, e-maile i strony logowania.
TL;DR
Badacze Vigilance Security opisali kampanię Dark Sourcery, w której atakujący masowo publikują w internecie fałszywe numery wsparcia, adresy e-mail, strony logowania i inne dane, a następnie próbują zwiększyć ich widoczność dla systemów AI. Celem jest sytuacja, w której użytkownik pyta o kontakt z firmą, zwrot, logowanie albo pomoc, a odpowiedź ChatGPT, Gemini lub Google AI Overview wskazuje dane kontrolowane przez oszustów.
W pierwotnym opisie z 22 września 2026 Vigilance podało, że jego system wykrył ataki dotyczące 374 firm i marek oraz dziesiątki tysięcy złośliwych stron. Badacze nie opisywali tego jako włamania do każdej z tych firm ani bezpośredniego przejęcia modeli AI. Mechanizm polega na manipulowaniu warstwą źródeł, z których system może pobrać informacje.
Dla użytkownika zmienia się miejsce, w którym trzeba zachować ostrożność. Fałszywy numer telefonu lub link nie musi już pojawić się w wiadomości phishingowej ani na podejrzanym wyniku wyszukiwania. Może zostać podany jako gotowa odpowiedź przez narzędzie, któremu użytkownik ufa.
Co wykryli badacze Vigilance Security
Ariel Simon, wiceprezes ds. badań w firmie Vigilance Security, opisał system analizujący odpowiedzi ChatGPT, Gemini i Google AI Overview oraz źródła wykorzystywane do ich tworzenia. Badacze sprawdzali między innymi zapytania dotyczące firm z listy Fortune 100, banków, linii lotniczych i producentów oprogramowania.
Zespół szukał sytuacji, w których system AI przywołuje fałszywy numer telefonu, adres e-mail, URL albo inną informację pochodzącą ze zmanipulowanego źródła. W opisie badań wskazano 374 firmy i marki, wokół których wykryto takie działania. Wśród przykładów wymieniono linie lotnicze, banki, platformy turystyczne i dostawców oprogramowania.
Liczba 374 nie oznacza 374 naruszeń infrastruktury. To liczba marek objętych wykrytymi kampaniami manipulowania informacją. To rozróżnienie jest ważne, ponieważ ofiarą może być klient kierowany do oszusta, mimo że systemy samej firmy nie zostały przejęte.
Jak fałszywe dane trafiają do odpowiedzi AI
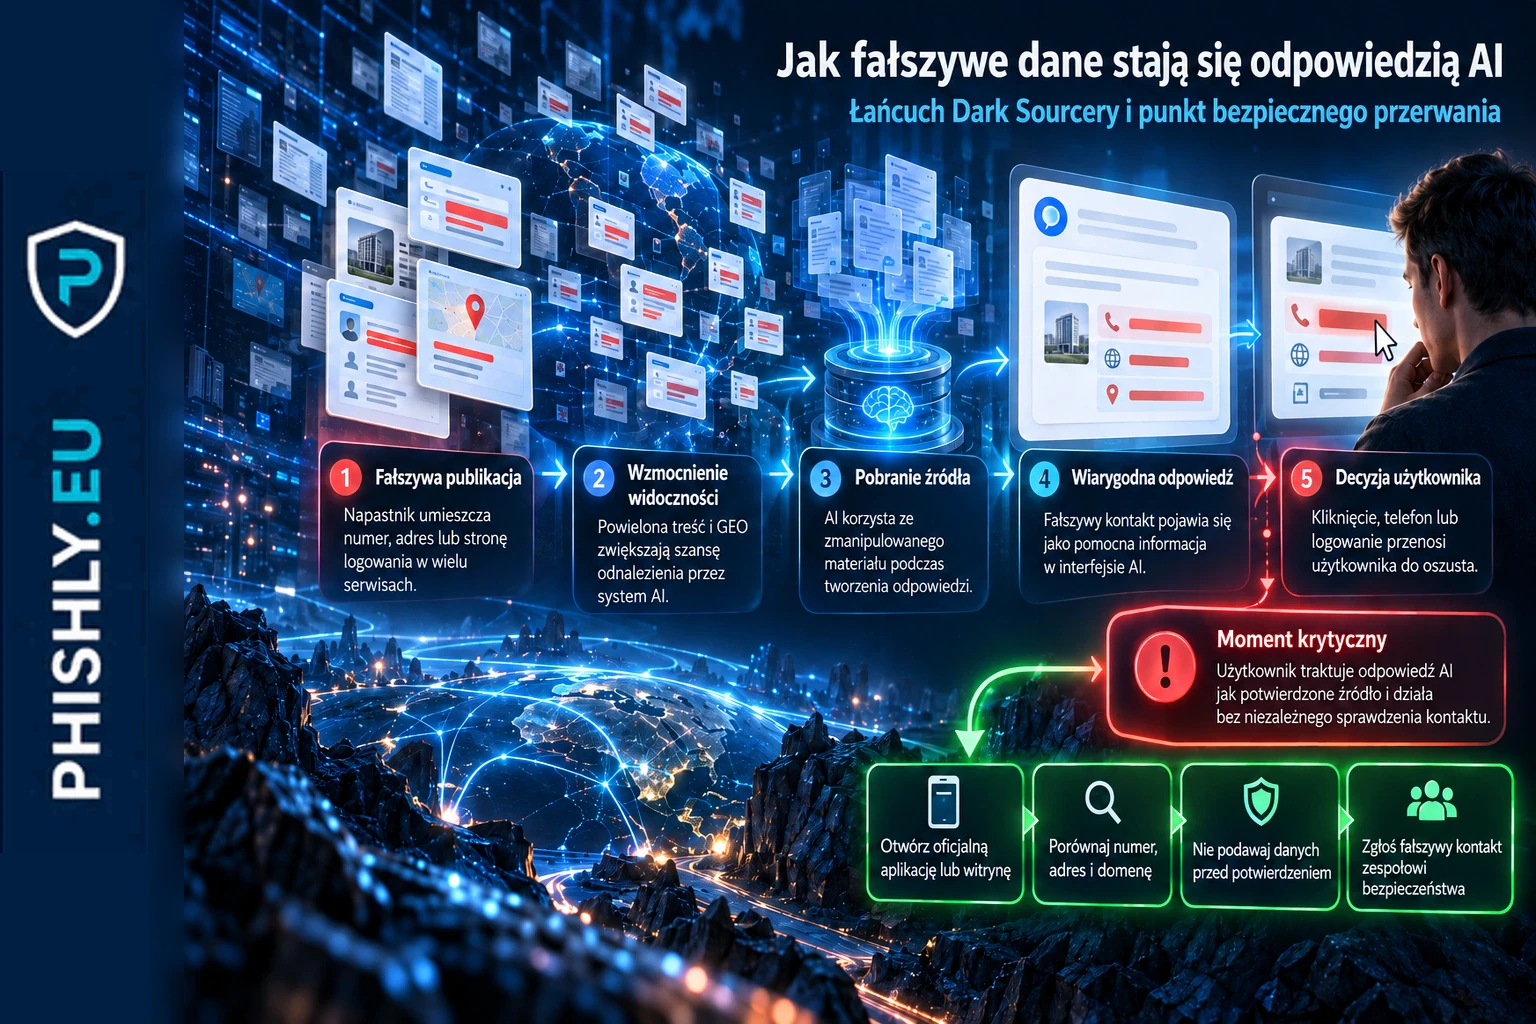
Atak zaczyna się od publikowania treści, nie od rozmowy z konkretną ofiarą. Według Vigilance napastnicy umieszczali przygotowane wpisy, dokumenty PDF, recenzje, opisy i strony pomocy w wielu miejscach umożliwiających publikowanie treści przez użytkowników. Badacze wskazali media społecznościowe, fora, platformy hostingowe, serwisy z dokumentami oraz strony pozwalające dodawać recenzje lub inne materiały.
Treści były przygotowywane tak, aby zwiększać szansę pojawienia się w wynikach wyszukiwania i odpowiedziach systemów generatywnych. Simon używa określenia GEO, czyli Generative Engine Optimization. To optymalizacja treści pod mechanizmy, które wybierają i cytują źródła w odpowiedziach generowanych przez AI.
Atakujący powtarzali fałszywe dane, dodawali sekcje pytań i odpowiedzi, publikowali podobną treść w wielu miejscach i korzystali z serwisów kojarzonych z większym zaufaniem. Część numerów była zapisywana na kilka sposobów, na przykład z odstępami, znakami Unicode lub emoji, aby utrudnić działanie prostych filtrów, a nadal pozostać czytelną dla człowieka i możliwą do interpretacji przez model.
Gdy użytkownik później pyta AI o numer wsparcia, stronę logowania, zwrot albo aktualizację, system może pobrać jedno z takich źródeł i umieścić fałszywą informację w odpowiedzi. Badacze podkreślają, że skuteczność nie jest stała: ten sam fałszywy numer nie musi pojawiać się przy każdym powtórzeniu zapytania.
To nie jest zwykły prompt injection
Dark Sourcery różni się od scenariusza, w którym atakujący umieszcza w treści instrukcję mającą przejąć zachowanie modelu. W tym przypadku fałszywe dane mają wyglądać jak zwykłe fakty dostępne w sieci. System AI nie musi wykonywać polecenia napastnika; wystarczy, że uzna zmanipulowane źródło za przydatne przy budowaniu odpowiedzi.
To rozróżnia kampanię od opisanego wcześniej przez PHISHLY ChatGPhish. W ChatGPhish treść konkretnej strony może wpływać na podsumowanie i przenosić do interfejsu AI link, obraz, kod QR lub fałszywy alert. Dark Sourcery rozprasza fałszywe informacje po wielu źródłach i próbuje wpłynąć na etap wyszukiwania oraz doboru materiału do odpowiedzi.
Inny mechanizm ma także phantom squatting. Tam model sam może wymyślić nieistniejącą domenę, którą później rejestruje atakujący. W Dark Sourcery fałszywe dane są celowo publikowane z wyprzedzeniem, aby system AI miał je skąd pobrać.
Fałszywy kontakt może wyglądać jak pomoc
Najbardziej praktyczny problem pojawia się wtedy, gdy odpowiedź dotyczy sytuacji wymagającej szybkiej decyzji. W materiałach Vigilance występowały fałszywe numery pomocy, strony logowania, adresy e-mail, informacje o aktualizacjach oprogramowania oraz treści dotyczące zwrotów i problemów z kontem.
Dark Reading opisał przypadki, w których badacze zadzwonili pod część fałszywych numerów. Osoba po drugiej stronie deklarowała pomoc przy zmianie lotu albo odblokowaniu konta bankowego, a następnie prosiła o dane karty. Vigilance informowało również o skargach osób, które miały przekazać dane płatnicze po skorzystaniu z numerów pokazanych w odpowiedziach AI.
Nie da się na tej podstawie wiarygodnie oszacować pełnej liczby poszkodowanych ani strat finansowych. Sam zespół badawczy zaznaczał, że skala skutków nie była jeszcze znana.
Dlaczego ta kampania zmienia punkt kontroli użytkownika
W klasycznym phishingu pracownik często ocenia wiadomość, domenę nadawcy, link albo wygląd strony. W Dark Sourcery część tych sygnałów może pojawić się dopiero po tym, jak użytkownik zaufa odpowiedzi asystenta. Numer telefonu może być podany bez konieczności odwiedzania strony, która go opublikowała.
Dlatego sama odpowiedź AI nie powinna być traktowana jako potwierdzenie autentyczności kontaktu. Dotyczy to szczególnie numerów pomocy, odzyskiwania konta, zwrotów, płatności, stron logowania, instalatorów i instrukcji technicznych.
W praktyce bezpieczniej jest potraktować AI jako narzędzie do znalezienia wskazówki, a nie jako źródło autoryzacji. Jeżeli odpowiedź prowadzi do działania na koncie, płatności albo instalacji oprogramowania, dane trzeba potwierdzić w kanale kontrolowanym przez właściwą organizację.
Co powinien zrobić pracownik
Gdy AI podaje numer telefonu, adres e-mail lub stronę do logowania, warto przerwać ścieżkę przed wykonaniem działania i niezależnie potwierdzić dane. Najpewniejszym punktem odniesienia jest oficjalna aplikacja firmy albo witryna otwarta ręcznie z wcześniej znanego adresu.
Nie należy wykonywać przelewu, podawać danych karty, hasła, kodu uwierzytelniającego ani instalować programu tylko dlatego, że kontakt lub instrukcja pojawiły się w odpowiedzi AI. Jeśli sprawa dotyczy konta służbowego, podejrzany kontakt powinien zostać zgłoszony zgodnie z wewnętrzną procedurą bezpieczeństwa.
Jeżeli użytkownik już zadzwonił pod fałszywy numer albo wszedł na wskazaną stronę, dalsze działania zależą od tego, co ujawnił. Przy haśle lub kodzie uwierzytelniającym trzeba zabezpieczyć konto i przeanalizować sesje. Przy danych płatniczych należy skontaktować się z bankiem lub wystawcą karty przez oficjalny kanał. Instalacja pliku wymaga potraktowania urządzenia jako potencjalnie zagrożonego i zgłoszenia sprawy zespołowi bezpieczeństwa.
Co powinny zmienić organizacje
Vigilance rekomenduje firmom monitorowanie odpowiedzi AI dotyczących własnej marki, szczególnie w obszarach pomocy technicznej, odzyskiwania kont, zwrotów, płatności i pobierania oprogramowania. Praktycznym punktem kontroli jest porównywanie numerów telefonów, adresów e-mail i URL-i podawanych przez narzędzia AI z oficjalnym katalogiem firmy.
W programie security awareness warto ćwiczyć scenariusz, w którym przynęta nie przychodzi pocztą. Pracownik sam pyta zaufane narzędzie o pomoc i otrzymuje odpowiedź z fałszywym kontaktem. Decyzja szkoleniowa powinna dotyczyć niezależnej weryfikacji źródła, zanim użytkownik poda dane, zadzwoni, zaloguje się albo pobierze plik.
Takie zachowanie można ćwiczyć w ramach testów phishingowych dla firm i szerszego programu security awareness, rozszerzając klasyczne scenariusze e-mailowe o wyszukiwarki, chatboty i inne zaufane interfejsy.
Wniosek
Dark Sourcery pokazuje, że kanałem socjotechniki może stać się sama warstwa odpowiedzi. Atakujący nie musi wysłać wiadomości do konkretnej osoby. Może przygotować fałszywe źródła i czekać, aż użytkownik sam zapyta AI o numer pomocy, logowanie albo rozwiązanie pilnego problemu.
Dla użytkownika zasada pozostaje prosta: odpowiedź AI może pomóc znaleźć informację, ale nie zastępuje potwierdzenia krytycznych danych w oficjalnym kanale. Dla organizacji oznacza to konieczność obserwowania nie tylko podszywania się w poczcie i reklamach, lecz także tego, jakie kontakty i linki są podawane w odpowiedziach narzędzi AI.
Najczęstsze pytania
Czy Dark Sourcery oznacza włamanie do ChatGPT lub Gemini?
Nie taki mechanizm opisują źródła. Kampania polega na masowym publikowaniu zmanipulowanych treści w internecie i zwiększaniu szansy, że system AI pobierze je jako źródło odpowiedzi. To nie jest dowód bezpośredniego przejęcia modelu ani infrastruktury dostawcy AI.
Czy 374 firmy zostały zhakowane?
Nie należy tak tego interpretować. Vigilance Security podało, że wykryło ataki dotyczące 374 firm i marek, których dane kontaktowe lub inne informacje były podszywane w zmanipulowanych źródłach. To nie oznacza włamania do systemów każdej z tych organizacji.
Jak sprawdzić numer telefonu lub link podany przez AI?
Dane do logowania, płatności, odzyskiwania konta i kontaktu z pomocą najlepiej potwierdzić w oficjalnej aplikacji albo przez ręczne wejście na oficjalną witrynę organizacji. Nie warto traktować samej odpowiedzi AI jako potwierdzenia autentyczności.
Czym Dark Sourcery różni się od ChatGPhish?
ChatGPhish dotyczy treści kontrolowanej przez atakującego, która wpływa na podsumowanie konkretnej strony i może zostać wyrenderowana w interfejsie AI. Dark Sourcery skaluje manipulację szerzej: zasiewa wiele źródeł w sieci, aby fałszywe dane zostały pobrane podczas wyszukiwania i tworzenia odpowiedzi.
Co zrobić po podaniu danych na podstawie fałszywego kontaktu z odpowiedzi AI?
Trzeba przerwać kontakt, użyć oficjalnego kanału organizacji, zgłosić zdarzenie wewnętrznemu zespołowi bezpieczeństwa i zabezpieczyć narażone konto lub płatność. Zakres działań zależy od tego, czy ujawniono hasło, dane karty, kod uwierzytelniający czy inne informacje.
Źródła
- Dark Sourcery: How Hackers Manipulate AI to Scam You — Pierwotny opis badań Ariela Simona i zespołu Vigilance Security: sposób wykrywania kampanii, rodzaje fałszywych danych, skala 374 marek i techniki wpływania na źródła używane przez AI.
- Attackers Manipulate AI Chatbots in Mass Disinformation, Phishing Campaign — Główne źródło z Parkingu; niezależne omówienie Dark Reading z wypowiedziami Ariela Simona o mechanizmie kampanii, skali i zaleceniach obronnych.
- Dark Sourcery Campaign Manipulates AI Chatbot Answers to Scam Users — Dodatkowe omówienie branżowe rozróżniające manipulowanie źródłami od bezpośredniego włamania do modelu.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.