Calendly i fałszywy RFQ prowadzą do instalacji ScreenConnect
NJCCIC ostrzega przed kampanią, w której fałszywy RFQ kieruje przez prawdziwy Calendly do pobrania ScreenConnect pod pretekstem aktualizacji Adobe.
TL;DR
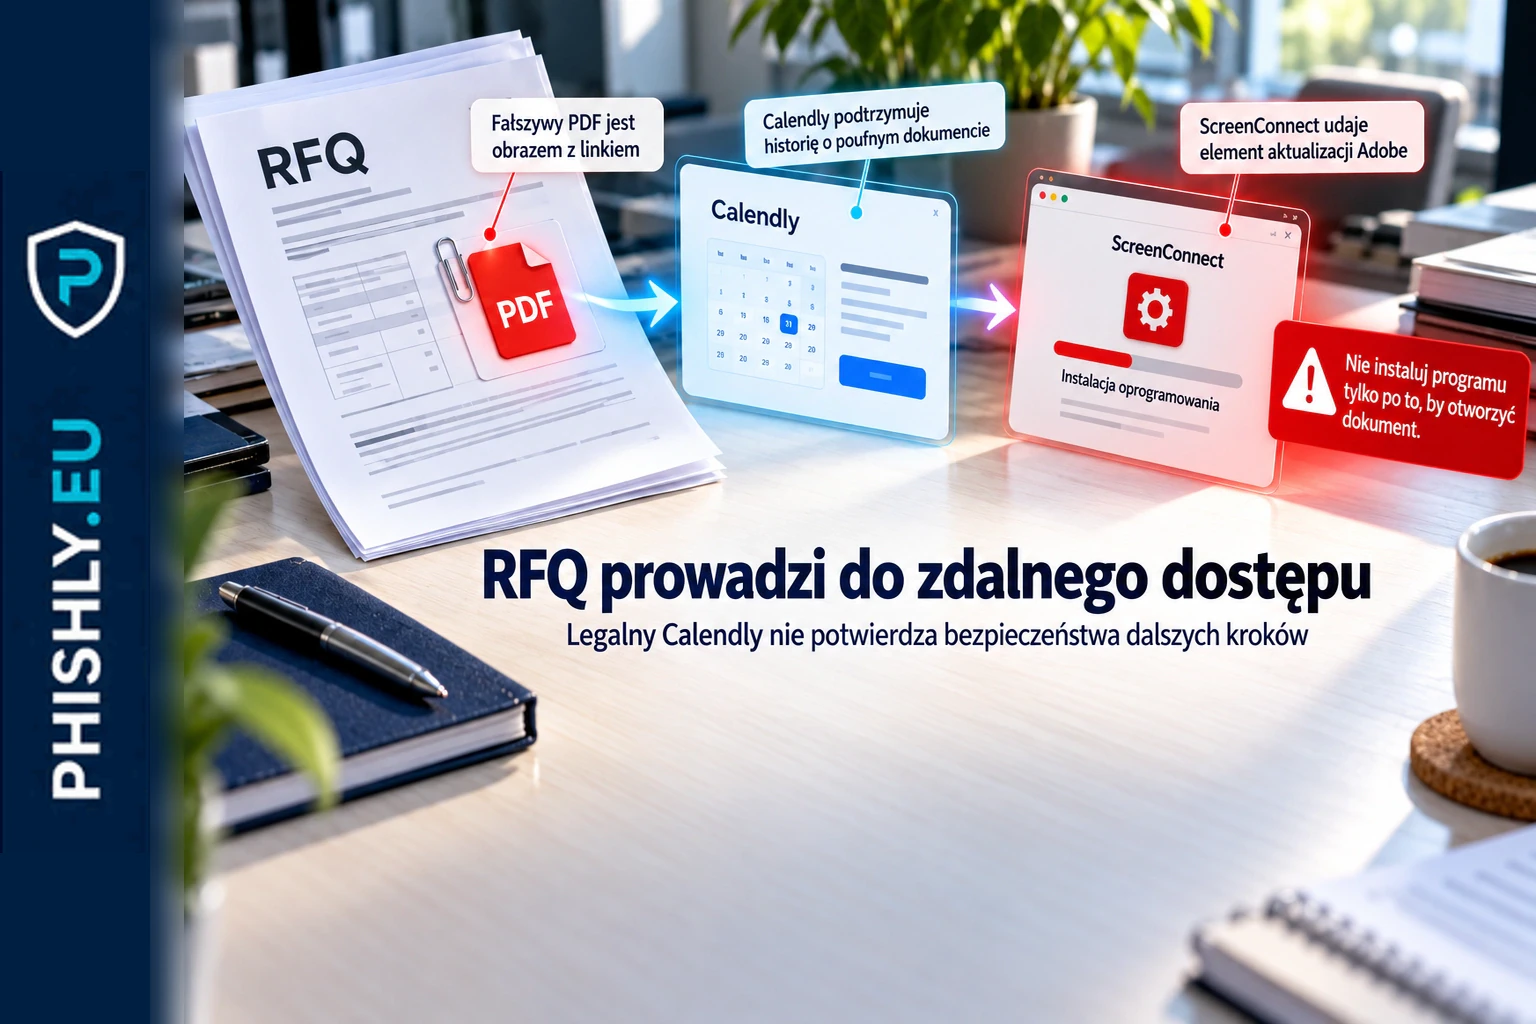
24 września 2026 TeliApp opublikował ostrzeżenie o kampanii obserwowanej przez New Jersey Cybersecurity and Communications Integration Cell (NJCCIC), stanowy zespół cyberbezpieczeństwa w New Jersey. Wiadomość wygląda jak propozycja współpracy z dokumentem Request for Quotation (RFQ), czyli zapytaniem ofertowym. Element przypominający załączony PDF jest jednak obrazem, który po kliknięciu prowadzi do legalnej platformy Calendly.
Na stronie Calendly napastnicy przekonują odbiorcę, że poufny dokument wymaga aktualizacji Adobe. Polecają pobranie pliku ScreenConnect. Instalacja daje operatorowi możliwość zdalnego dostępu do komputera i może otworzyć drogę do dalszych działań.
Nowy element nie polega na pojawieniu się kolejnego narzędzia RMM. PHISHLY opisywał już phishing prowadzący do instalacji ScreenConnect i innych legalnych narzędzi zdalnego dostępu. W tej kampanii szczególnie istotne jest połączenie fałszywego załącznika, prawdziwej usługi Calendly i pretekstu aktualizacji potrzebnej do otwarcia dokumentu.
Jak wygląda kampania z Calendly i ScreenConnect
Według TeliApp wiadomość podszywa się pod biznesową propozycję współpracy i zawiera rzekomy RFQ dotyczący planu projektu. W treści widać element wyglądający jak plik PDF: ikonę formatu, nazwę pliku, rozmiar i nawet działające menu rozwijane.
To nie jest jednak załącznik. Cały element jest obrazem JPG lub PNG. Po najechaniu kursorem można zobaczyć, że prowadzi do odnośnika, a kliknięcie przenosi użytkownika do legalnej platformy Calendly.
Ten szczegół ma znaczenie dla pracownika. Wiadomość może wyglądać jak zwykła korespondencja zakupowa lub projektowa, a kolejnym etapem nie jest domena o przypadkowej nazwie, lecz rozpoznawalna usługa internetowa.
Co dzieje się po przejściu do Calendly
Na stronie utworzonej w Calendly napastnicy kontynuują historię o poufnym dokumencie. Według opisu NJCCIC użytkownik dowiaduje się, że dokument jest zaszyfrowany przez Adobe i do jego otwarcia potrzebna jest aktualizacja.
Rzekoma aktualizacja okazuje się plikiem ScreenConnect. To legalne oprogramowanie do zdalnego dostępu i wsparcia technicznego. Sam program nie jest więc dowodem infekcji. Problemem jest to, kto przygotował klienta, dokąd ma się łączyć i dlaczego użytkownik został nakłoniony do jego instalacji.
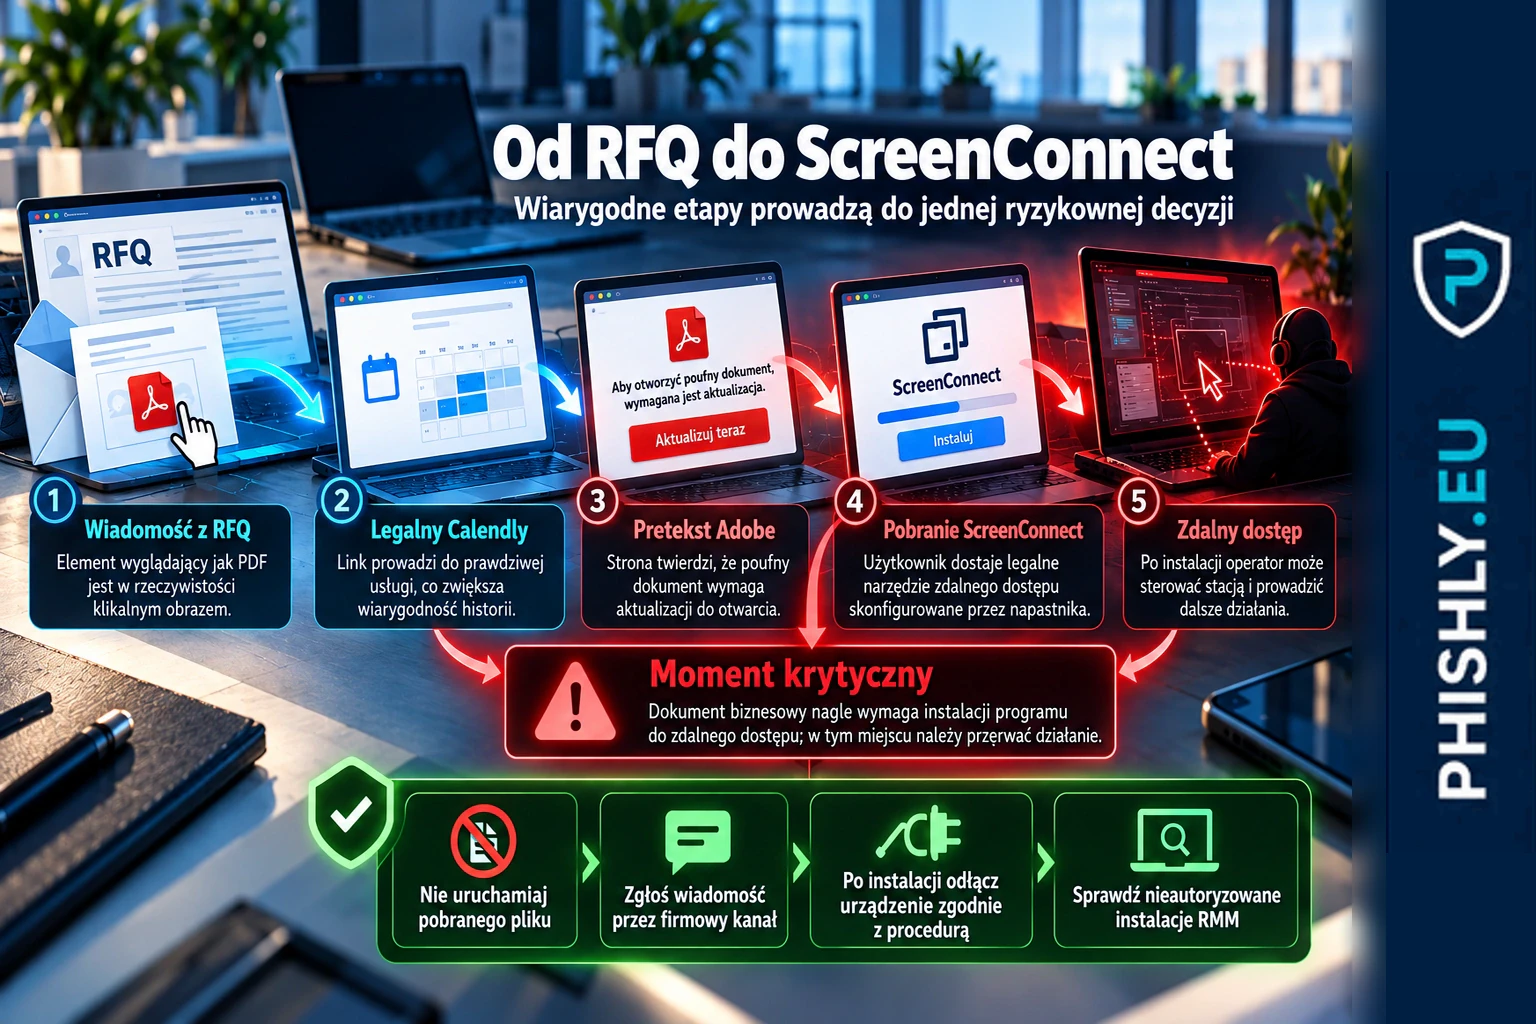
TeliApp wskazuje, że po instalacji operator może uzyskać zdalny dostęp do systemu, utrzymywać ten dostęp, uruchamiać kolejne narzędzia i prowadzić dalszą aktywność na urządzeniu.
Dlaczego legalny Calendly zwiększa wiarygodność
Legalna domena nie potwierdza prawdziwości historii przedstawionej na stronie. Usługi do rezerwacji spotkań, przechowywania plików czy tworzenia formularzy pozwalają użytkownikom publikować własne treści. Napastnik może więc wykorzystać zaufaną platformę jako jeden z etapów ataku.
Microsoft opisywał w czerwcu 2026 inną kampanię, w której mechanizmy Calendly były wykorzystywane w wieloetapowym łańcuchu phishingowym. Nie jest to ta sama operacja, ale pokazuje szerszy problem: zabezpieczenia poczty i użytkownik mogą widzieć legalną usługę, podczas gdy niebezpieczny cel znajduje się dopiero w dalszej części procesu.
Dlatego pytanie „czy domena jest prawdziwa?” jest potrzebne, ale niewystarczające. Trzeba również sprawdzić, czy czynność, do której prowadzi strona, ma sens w danym procesie biznesowym.
Sygnał ostrzegawczy: dokument wymaga instalacji narzędzia zdalnego dostępu
W tym scenariuszu najmocniejszym sygnałem nie jest błąd językowy ani egzotyczna domena. Jest nim zmiana rodzaju działania.
Odbiorca zaczyna od zapytania ofertowego. Potem trafia do usługi planowania spotkań. Następnie dowiaduje się, że aby otworzyć dokument, ma pobrać program. Ostatecznie programem jest narzędzie umożliwiające zdalny dostęp do komputera.
Taki ciąg nie odpowiada zwykłemu procesowi otwierania PDF. Aktualizacja czytnika dokumentów nie powinna wymagać instalacji nieznanego klienta zdalnego wsparcia dostarczonego przez nadawcę wiadomości.
Dla pracownika dobra reguła brzmi: jeśli dokument, oferta, faktura albo zaproszenie prowadzi do instalacji oprogramowania, którego normalnie nie używasz, przerwij działanie i zweryfikuj prośbę przez znany kanał.
Co powinien sprawdzić zespół IT
Jeżeli organizacja korzysta z ScreenConnect, sama obecność programu nie wystarczy do rozstrzygnięcia, czy doszło do ataku. Potrzebny jest kontekst: czy instalacja była zatwierdzona, kto ją uruchomił, z jakiego źródła pochodził instalator i z jaką infrastrukturą łączy się klient.
Warto również sprawdzić, czy użytkownicy mogą samodzielnie instalować narzędzia zdalnego dostępu oraz czy lista zatwierdzonych programów RMM jest egzekwowana technicznie. Nieautoryzowane instalacje takich narzędzi powinny być widoczne dla zespołu odpowiedzialnego za bezpieczeństwo.
Jeżeli pracownik uruchomił plik z opisywanego łańcucha, samo usunięcie wiadomości nie zamyka sprawy. Trzeba ocenić, czy ustanowiono zdalną sesję, jakie procesy i usługi pojawiły się na urządzeniu oraz czy operator wykonał dalsze działania.
Co zrobić po kliknięciu lub instalacji
Jeżeli użytkownik tylko otworzył stronę, ale niczego nie pobrał ani nie uruchomił, powinien zgłosić wiadomość zgodnie z procedurą organizacji. Pozwala to zespołowi technicznemu zablokować podobne wiadomości i adresy wykorzystywane w kampanii.
Jeżeli plik został pobrany, nie należy go uruchamiać. Jeśli ScreenConnect został już zainstalowany, urządzenie wymaga szybkiej reakcji zespołu IT lub bezpieczeństwa. W zależności od procedury może to oznaczać odłączenie stacji od sieci, zabezpieczenie danych do analizy i sprawdzenie aktywności zdalnej.
Nie warto próbować samodzielnie „naprawiać” sytuacji przez klikanie kolejnych elementów strony lub kontaktowanie się z nadawcą wiadomości. Zgłoszenie przez znany firmowy kanał daje zespołowi technicznemu możliwość oceny całego łańcucha.
Jak wykorzystać ten przypadek w security awareness
Ten scenariusz dobrze nadaje się do ćwiczeń, ponieważ nie opiera się na oczywistym fałszywym formularzu logowania. Użytkownik musi zauważyć, że kolejne kroki przestają pasować do zadania, które miał wykonać.
W symulacji można odtworzyć zapytanie ofertowe, element wyglądający jak dokument oraz przejście do neutralnej strony szkoleniowej. Nie trzeba udostępniać prawdziwego instalatora ani zbierać danych logowania. Punktem pomiaru może być moment, w którym użytkownik decyduje, czy kontynuować pobieranie programu. Takie scenariusze można wykorzystać w testach phishingowych dla firm, bez udostępniania prawdziwego instalatora.
To rozwija kompetencję przydatną również w innych kampaniach RMM: ocenę sensu czynności, a nie tylko wyglądu wiadomości. Więcej o samym mechanizmie znajduje się w naszym materiale o phishingu z użyciem legalnych narzędzi RMM.
Wniosek
Kampania opisana przez NJCCIC pokazuje, jak kilka elementów o wysokiej wiarygodności może zostać połączonych w jeden łańcuch: biznesowy RFQ, element przypominający PDF, legalny Calendly i legalne narzędzie ScreenConnect.
Dla użytkownika granicą bezpieczeństwa jest prośba o instalację programu, który nie pasuje do zadania. Dla organizacji istotne są kontrola instalacji RMM, widoczność nieautoryzowanych klientów zdalnego dostępu oraz szybkie zgłaszanie sytuacji, w których dokument biznesowy prowadzi do pobrania oprogramowania.
Najczęstsze pytania
Czy sama strona Calendly jest w tej kampanii fałszywa?
Nie według opisu kampanii. Użytkownik trafia na legalną platformę Calendly, ale treść utworzona przez napastnika prowadzi go do niebezpiecznego pobrania.
Czy ScreenConnect jest złośliwym programem?
ScreenConnect jest legalnym narzędziem zdalnego dostępu. Ryzyko pojawia się wtedy, gdy napastnik nakłania użytkownika do instalacji klienta skonfigurowanego tak, aby zapewnić mu zdalny dostęp.
Co jest najbardziej podejrzanym momentem w tym scenariuszu?
Kluczowym sygnałem jest prośba o pobranie i instalację programu do zdalnego dostępu pod pretekstem aktualizacji Adobe potrzebnej do otwarcia dokumentu.
Co zrobić po zainstalowaniu nieautoryzowanego ScreenConnect?
Należy przerwać łączność urządzenia zgodnie z procedurą organizacji i natychmiast zgłosić zdarzenie zespołowi IT lub bezpieczeństwa, aby sprawdzić zdalny dostęp, procesy, usługi i dalszą aktywność na stacji.
Źródła
- TeliApp Intelligence Feed - Calendly Phishing Campaign Delivers ScreenConnect — Publikacja z 24 września 2026 opisująca obserwowaną przez NJCCIC kampanię skierowaną do pracowników administracji stanu New Jersey.
- Microsoft Security Blog - Photo ZIP campaign targeting hospitality industry — Kontekst potwierdzający, że legalne usługi, w tym Calendly, bywają nadużywane jako element wieloetapowych łańcuchów phishingowych.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.