Astrana Health: naruszenie danych po fałszywych telefonach
Astrana Health ujawniła incydent po telefonach podszywających się pod pracowników i spoofingu firmowego numeru. Sprawdź sygnały ostrzegawcze i reakcję.
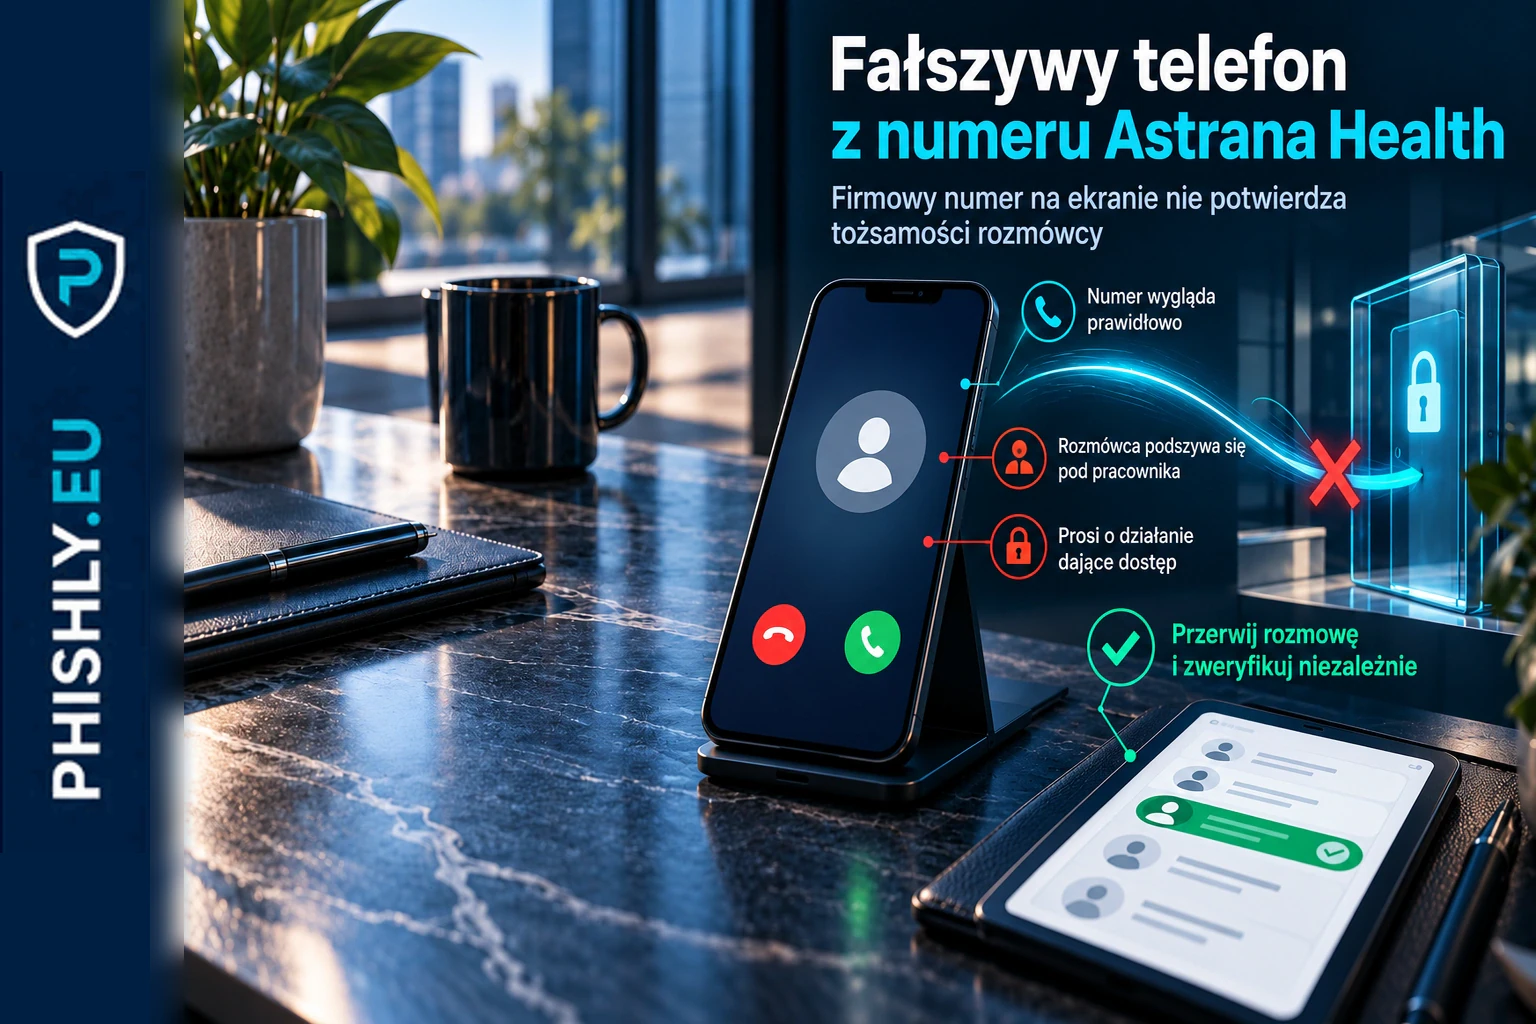
Astrana Health ujawniła incydent, w którym napastnicy podszywali się pod personel firmy i fałszowali identyfikator połączenia tak, aby na ekranie pojawiał się główny numer przedsiębiorstwa. Kontaktowali się z wybranymi pracownikami, próbując uzyskać dostęp do systemów. Spółka potwierdziła, że część prywatnych lub poufnych informacji została objęta nieautoryzowanym dostępem lub pozyskana. Jeśli podobny telefon trafia do Ciebie w pracy, przerwij rozmowę i zweryfikuj sprawę przez znany, niezależny kanał.
Jak wyglądał atak na Astrana Health
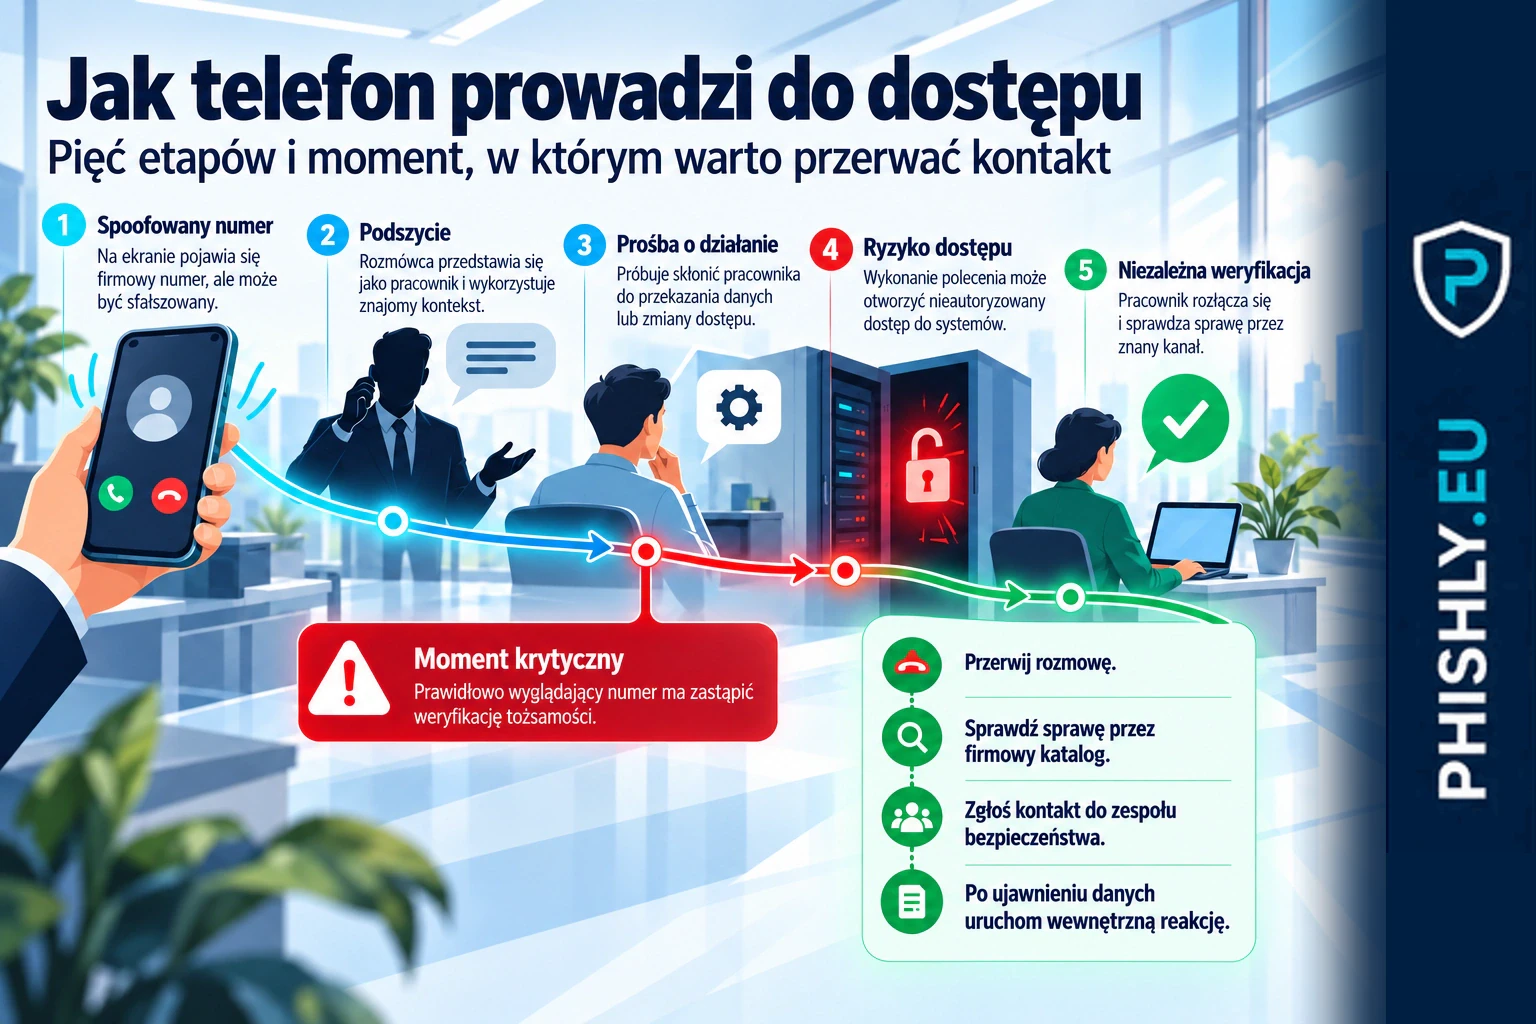
W zgłoszeniu do amerykańskiej SEC Astrana Health opisała serię prób socjotechnicznych. Napastnicy przedstawiali się jako personel firmy i stosowali spoofing numeru telefonu, czyli fałszowali identyfikator dzwoniącego tak, aby wyświetlał się główny numer Astrana Health.
Spółka nie opublikowała dokładnego brzmienia rozmów. Poniższy przebieg jest przykładem, a nie cytatem: „Dzwonię z firmy w sprawie dostępu do konta. Musimy teraz potwierdzić Twoje dane lub wykonać zmianę w systemie”. Kluczowy sygnał ostrzegawczy nie musi więc brzmieć podejrzanie — może nim być sama próba uzyskania działania na podstawie przychodzącego telefonu.
Astrana Health podała, że zespół bezpieczeństwa wykrył nieautoryzowaną aktywność, uruchomił dochodzenie, zresetował dotknięte dane uwierzytelniające, ograniczył narzędzia zdalnego dostępu i przywrócił część systemów z czystych kopii zapasowych. Spółka nadal ustala zakres incydentu. Nie podała liczby poszkodowanych ani ostatecznego katalogu danych.
Podobny mechanizm podszywania się pod wewnętrzne IT pojawił się w opisanym przez PHISHLY incydencie Odido. To jednak odrębne zdarzenie; obecny alert dotyczy wyłącznie ujawnienia Astrana Health z września 2026.
Co zdradza taki telefon
Pierwszy sygnał to prośba o działanie, które daje dostęp do systemu, konta lub danych, mimo że kontakt został zainicjowany przez rozmówcę. Drugi to presja, aby wykonać polecenie bez sprawdzenia sprawy w firmowym katalogu, istniejącym zgłoszeniu albo przez znanego przełożonego.
Trzeci sygnał jest szczególnie ważny w tym incydencie: prawidłowy numer na ekranie nie potwierdza tożsamości rozmówcy. Numer telefonu może zostać podrobiony, dlatego procedura weryfikacji powinna działać niezależnie od tego, co pokazuje identyfikator połączenia.
Co zrobić
Tylko dostałem podejrzany telefon: nie przekazuj danych i nie wykonuj poleceń. Rozłącz się, a następnie samodzielnie skontaktuj się z właściwą osobą przez numer z firmowego katalogu lub znany kanał. Zgłoś próbę do zespołu IT lub bezpieczeństwa. W Polsce incydent można również zgłosić przez incydent.cert.pl.
Wykonałem polecenie, kliknąłem link albo podałem dane: natychmiast zgłoś to wewnętrznie. Jeżeli ujawniłeś hasło, zmień je zgodnie z procedurą firmy; jeśli zaakceptowałeś zdalny dostęp lub instalację narzędzia, odłącz urządzenie od dalszych działań według instrukcji zespołu bezpieczeństwa. Nie usuwaj historii rozmowy ani innych śladów potrzebnych do analizy.
Zapłaciłem albo podałem kod autoryzacyjny: taki element nie został opisany w incydencie Astrana Health, ale przy podobnym vishingu wymaga natychmiastowej reakcji. Skontaktuj się z bankiem oficjalnym kanałem, zablokuj możliwość dalszych transakcji i zgłoś sprawę Policji, jeśli doszło do utraty pieniędzy lub próby wyłudzenia.
Czego nie robić
Nie oddzwaniaj na numer podany przez rozmówcę jako „potwierdzenie” jego tożsamości. Nie zatwierdzaj logowania, resetu hasła, zdalnego dostępu ani instalacji programu tylko dlatego, że rozmówca zna nazwę firmy, dane pracownika lub używa firmowego numeru.
Vishing to phishing prowadzony głosem, często oparty na podszywaniu się pod zaufaną osobę i presji w czasie rzeczywistym. Mechanizm oraz zasady niezależnej weryfikacji opisujemy w Bazie wiedzy: co to jest vishing i jak działa w firmie.
Najczęstsze pytania
Co wydarzyło się w Astrana Health?
Astrana Health podała w zgłoszeniu do SEC, że napastnicy podszywali się pod personel, spoofowali główny firmowy numer telefonu i kontaktowali się z wybranymi pracownikami, aby uzyskać nieautoryzowany dostęp do systemów.
Czy Astrana Health potwierdziła kradzież danych pacjentów?
Nie w takim zakresie. Spółka potwierdziła nieautoryzowany dostęp lub pozyskanie części prywatnych albo poufnych informacji, ale nadal ustala, czy i w jakim stopniu dotyczyło to danych pacjentów, pracowników, dostawców świadczeń oraz informacji biznesowych.
Czy wyświetlony firmowy numer telefonu potwierdza tożsamość rozmówcy?
Nie. W tym incydencie napastnicy spoofowali główny numer Astrana Health, dlatego identyfikator dzwoniącego nie powinien zastępować niezależnej weryfikacji osoby i sprawy.
Gdzie w Polsce zgłosić podobny incydent?
Incydent cyberbezpieczeństwa można zgłosić do CERT Polska przez incydent.cert.pl. W firmie podejrzany kontakt należy równolegle przekazać do właściwego zespołu IT lub bezpieczeństwa zgodnie z wewnętrzną procedurą.
Źródła
- Astrana Health, Inc. - Form 8-K, Item 1.05 Material Cybersecurity Incident — Pierwotne zgłoszenie do SEC. Spółka opisuje podszywanie się pod personel, spoofing głównego numeru telefonu, kontakt z pracownikami oraz nieautoryzowany dostęp lub pozyskanie części prywatnych lub poufnych informacji. Zgłoszenie przyjęto 23 września 2026; spółka uznała incydent za materialny 22 września.
- SecurityWeek - Astrana Health Data Breach Impacts Private, Confidential Information — Niezależne omówienie z 24 września 2026 potwierdzające opis incydentu na podstawie zgłoszenia SEC.
- CERT Polska - Kontakt — Oficjalna informacja o zgłaszaniu incydentów przez incydent.cert.pl.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Co to jest vishing? Jak działa phishing głosowy w firmie.