third-party.com ClickFix: fałszywa weryfikacja Cloudflare
Domena third-party.com, używana w dokumentacji jako przykładowy adres, serwowała użytkownikom Windows fałszywą weryfikację Cloudflare typu ClickFix.
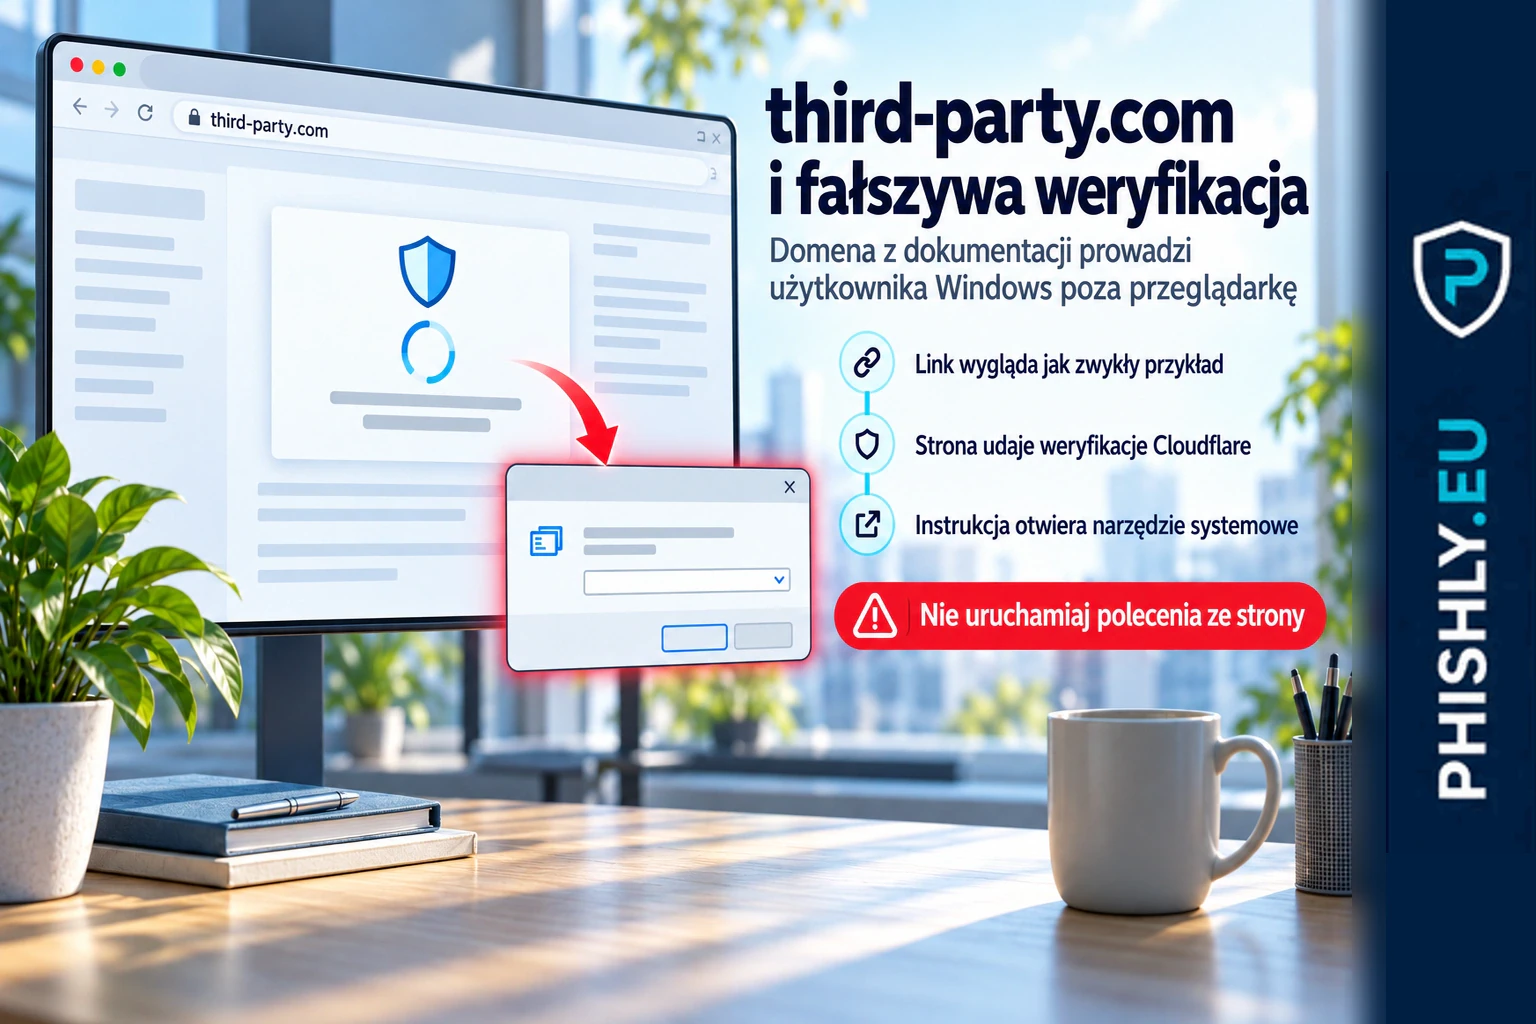
Na third-party.com, domenie używanej od lat w dokumentacji jako przykładowy adres, badacze Manifold Security opisali stronę ClickFix udającą weryfikację Cloudflare. Wersja pokazywana użytkownikom Windows prowadziła do okna Uruchom i wklejenia treści ze schowka, która mogła uruchomić PowerShell pobierający kolejny skrypt. Jeśli trafisz na taki ekran, nie wykonuj instrukcji systemowej: zamknij kartę i zgłoś adres do CERT Polska albo firmowego zespołu bezpieczeństwa. Samo wejście na stronę nie jest tym samym co uruchomienie polecenia.
Jak wygląda fałszywa weryfikacja na third-party.com
Manifold Security 23 września opisał stronę z komunikatem „Performing security verification”, stylizowaną na kontrolę Cloudflare. Użytkownik Windows widział instrukcję użycia Windows + R, wklejenia zawartości schowka i zatwierdzenia jej klawiszem Enter. Badacze ustalili, że wklejana treść prowadziła do uruchomienia PowerShell i pobrania kolejnego skryptu. Nie podajemy polecenia, bo nie jest potrzebne do rozpoznania ataku.
Malwarebytes dwa dni później potwierdził ten sam mechanizm i odnotował, że domena używana w drugim etapie nie rozwiązywała się już podczas ich testu. Manifold zauważył również, że użytkownicy spoza Windows dostawali stronę zastępczą zamiast tej samej instrukcji.
Ważne doprecyzowanie: third-party.com nie została zarejestrowana dopiero na potrzeby tej kampanii. Według danych przywołanych przez Manifold i BleepingComputer domena jest zarejestrowana od 1996 roku, a publiczne źródła nie potwierdzają, kiedy i w jaki sposób kontrolę nad nią uzyskała obecna strona. To zwykła domena, a nie adres zarezerwowany do dokumentacji tak jak example.com.
Co zdradza tę kampanię
Najmocniejszym sygnałem jest wyjście poza przeglądarkę. Strona udająca kontrolę bezpieczeństwa nie powinna wymagać otwierania okna Uruchom, PowerShell ani wklejania nieznanej treści ze schowka. Wiarygodności nie potwierdza też sam fakt, że domenę wcześniej widziałeś w dokumentacji lub przykładach kodu.
Co zrobić
Tylko trafiłem na stronę: zamknij kartę i nie wykonuj podanych kroków. Podejrzany adres możesz zgłosić do CERT Polska przez incydent.cert.pl. W firmie przekaż informację również zespołowi odpowiedzialnemu za bezpieczeństwo.
Kliknąłem i uruchomiłem polecenie albo podałem dane: potraktuj urządzenie jako potencjalnie naruszone. Przerwij dalsze instrukcje, odłącz je od sieci zgodnie z firmową procedurą i zgłoś zdarzenie do IT lub zespołu bezpieczeństwa. Nie usuwaj historii ani innych śladów przed analizą. Jeśli ujawniłeś hasło, zmień je z zaufanego urządzenia i zakończ aktywne sesje.
Zapłaciłem albo podałem kod: opisana kampania nie była przedstawiona jako oszustwo płatnicze, ale jeśli dalszy kontakt doprowadził do przekazania kodu autoryzacyjnego lub pieniędzy, natychmiast skontaktuj się z bankiem oficjalnym kanałem. Przy stracie finansowej zgłoś sprawę Policji.
Czego nie robić
Nie wklejaj poleceń ze strony do narzędzi systemowych tylko dlatego, że ekran przypomina Cloudflare. Nie uznawaj domeny za bezpieczną dlatego, że występowała w dokumentacji. Po uruchomieniu podejrzanej komendy nie próbuj samodzielnie „czyścić” urządzenia kolejnymi poleceniami z internetu.
Jak działa ta technika?
ClickFix przenosi decyzję z przeglądarki do systemu: fałszywa weryfikacja nakłania użytkownika do samodzielnego uruchomienia polecenia. Mechanizm i przykłady opisujemy szerzej w ClickFix i fałszywe CAPTCHA: jak działa atak.
W Bazie wiedzy: co to jest phishing i jak działa.
Najczęstsze pytania
Czy third-party.com jest domeną zarezerwowaną do dokumentacji?
Nie. IANA rezerwuje do przykładów między innymi example.com, example.net i example.org. third-party.com jest zwykłą domeną, mimo że przez lata była używana w dokumentacji jako przykładowy adres.
Czy samo wejście na third-party.com uruchamiało malware?
Opisany łańcuch wymagał działania użytkownika: otwarcia okna Uruchom, wklejenia przygotowanej treści i zatwierdzenia polecenia. Samo wyświetlenie strony nie jest tym samym co wykonanie tego polecenia.
Co zrobić po uruchomieniu polecenia z fałszywej weryfikacji?
Przerwij dalsze działania, odłącz urządzenie od sieci zgodnie z firmową procedurą i natychmiast zgłoś zdarzenie do IT lub zespołu bezpieczeństwa. Hasła zmieniaj z zaufanego urządzenia.
Gdzie zgłosić podejrzaną domenę?
Podejrzaną stronę lub incydent można zgłosić do CERT Polska przez oficjalny formularz incydent.cert.pl.
Źródła
- Manifold Security - third-party.com Placeholder Domain Serving ClickFix Malware — Pierwotne badanie opublikowane 23 września 2026: domena używana jako placeholder serwowała użytkownikom Windows fałszywą weryfikację stylizowaną na Cloudflare i instrukcję uruchomienia polecenia prowadzącego do PowerShell.
- Malwarebytes - Criminals turn placeholder domain into ClickFix trap — Materiał z 25 września 2026 potwierdzający mechanizm ClickFix oraz stan drugiego etapu podczas testu Malwarebytes.
- BleepingComputer - Placeholder domain used in dev docs now serves ClickFix attacks — Niezależne omówienie podkreślające, że domena była zarejestrowana od 1996 roku i nie ma dowodu, że zarejestrowano ją w celu prowadzenia ataków.
- IANA - IANA-managed Reserved Domains — Oficjalna lista domen zarezerwowanych do dokumentacji, obejmująca example.com, example.net i example.org, ale nie third-party.com.
- CERT Polska - Kontakt i zgłaszanie incydentów — Oficjalny kanał zgłaszania incydentów przez incydent.cert.pl.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.