Fałszywy mail KAS o niezgodności w rozliczeniach: oszustwo
Fałszywy mail KAS o niezgodności w rozliczeniach zawiera załącznik instalujący Remcos. Sprawdź, jak go rozpoznać i co zrobić po otwarciu pliku.
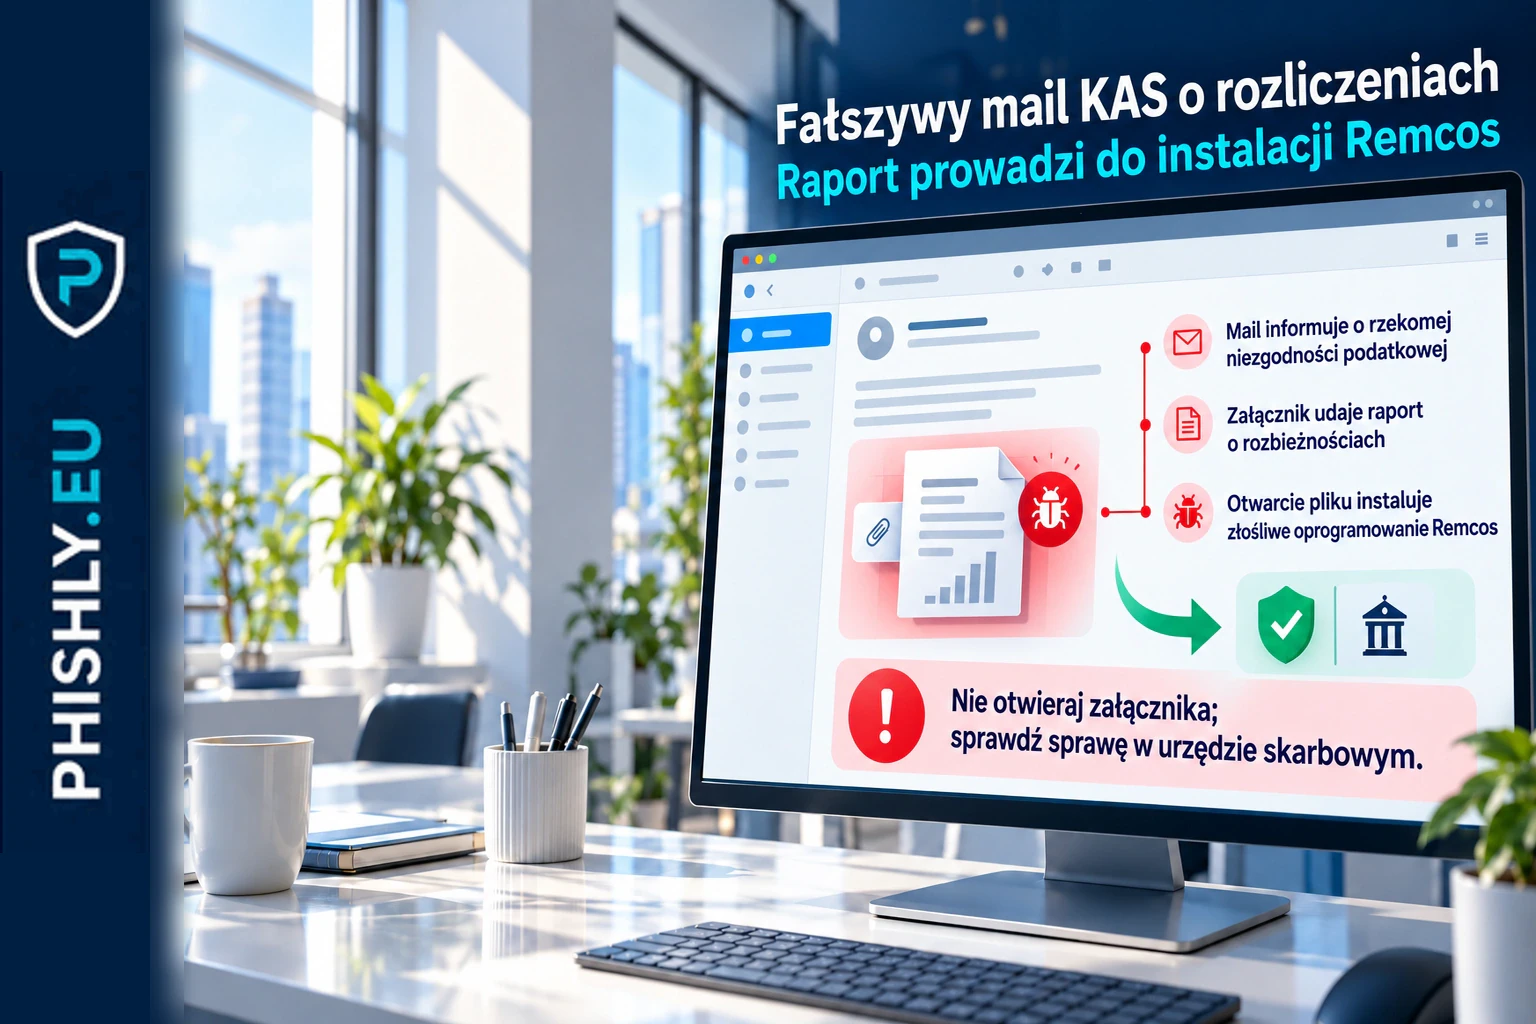
CERT Polska ostrzega przed fałszywymi e-mailami podszywającymi się pod Krajową Administrację Skarbową. Wiadomość informuje o rzekomej niezgodności w rozliczeniach podatkowych i zawiera „raport”, którego otwarcie prowadzi do instalacji złośliwego oprogramowania z rodziny Remcos. Jeśli dostałeś taki e-mail, nie otwieraj załącznika; sprawę podatkową sprawdź bezpośrednio w swoim urzędzie skarbowym.
Jak wygląda fałszywy mail KAS o niezgodności w rozliczeniach
CERT Polska opublikował zrzut wiadomości używanej w kampanii. Jej treść brzmi:
„Dzień dobry. W związku z rozbieżnością dotyczącą uzgodnienia podatkowego, raport został sfinalizowany w przedstawionej formie (zgodnie z załącznikiem).”
Nadawca ma wyglądać jak przedstawiciel administracji skarbowej, a załącznik jest przedstawiany jako raport dotyczący wykrytych rozbieżności. Wiadomość wykorzystuje niepokój związany z rozliczeniami: odbiorca ma uznać, że powinien szybko otworzyć dokument i sprawdzić, czego dotyczy problem.
To inny scenariusz niż phishing na zwrot podatku KAS, w którym przynętą była nadpłata i fałszywa strona do podania danych. Tutaj kluczowym elementem jest załącznik instalujący złośliwe oprogramowanie.
Co zdradza tę kampanię
- e-mail mówi o „rozbieżności dotyczącej uzgodnienia podatkowego” i przedstawia załącznik jako gotowy raport;
- nadawca podszywa się pod KAS i sugeruje pilne zapoznanie się ze szczegółami rzekomej sprawy podatkowej;
- otwarcie załącznika nie prowadzi do zwykłego dokumentu — według CERT Polska uruchamia infekcję z rodziny Remcos.
Podobny mechanizm z dokumentem podatkowym i Remcos opisywaliśmy przy fałszywym dokumencie GST, ale obecna kampania wykorzystuje polski kontekst KAS i konkretną przynętę o rozbieżnościach w rozliczeniach.
Co zrobić, jeśli tylko dostałeś wiadomość
Nie otwieraj „raportu” o rzekomej niezgodności w rozliczeniach i nie odpowiadaj na tę wiadomość. Jeśli treść dotyczy Twoich podatków lub rozliczeń firmy, najpierw sprawdź sprawę we właściwym urzędzie skarbowym, korzystając z numeru lub danych kontaktowych znalezionych samodzielnie w serwisie podatki.gov.pl albo gov.pl.
Podejrzany e-mail możesz zgłosić CERT Polska przez incydent.cert.pl albo przez usługę „Bezpiecznie w sieci” w aplikacji mObywatel.
Co zrobić, jeśli otworzyłeś załącznik
CERT Polska wskazuje, że otwarcie załącznika prowadzi do instalacji Remcos, który może zapewnić atakującym zdalny dostęp do urządzenia. Jeśli uruchomiłeś ten załącznik, odłącz urządzenie od sieci przewodowej i Wi-Fi. CERT Polska zaleca odłączenie zainfekowanego komputera od sieci jako pierwszy krok. Następnie zgłoś incydent przez incydent.cert.pl albo przez usługę „Bezpiecznie w sieci” w aplikacji mObywatel.
Czego nie robić
Nie uruchamiaj załącznika „dla sprawdzenia”, nie przesyłaj go współpracownikom i nie próbuj samodzielnie analizować pliku na innym komputerze. Nie traktuj podpisu, stopki ani urzędowego języka wiadomości jako potwierdzenia, że e-mail pochodzi z KAS.
To wariant phishingu, w którym podszycie pod urząd ma skłonić odbiorcę do otwarcia złośliwego załącznika zamiast do wpisania danych na fałszywej stronie. W tej kampanii skutkiem uruchomienia pliku jest instalacja Remcos i ryzyko zdalnego dostępu do urządzenia.
Najczęstsze pytania
Czy mail KAS o niezgodności w rozliczeniach jest prawdziwy?
CERT Polska ostrzega przed kampanią, w której przestępcy podszywają się pod KAS i informują o rzekomej niezgodności w rozliczeniach. Załącznik przedstawiany jako raport prowadzi do instalacji Remcos.
Co zrobić, jeśli otworzyłem załącznik z fałszywego maila KAS?
Jeśli otworzyłeś ten załącznik, odłącz urządzenie od sieci przewodowej i Wi-Fi. CERT Polska zaleca odłączenie zainfekowanego komputera od sieci jako pierwszy krok; następnie zgłoś incydent przez incydent.cert.pl lub usługę „Bezpiecznie w sieci” w aplikacji mObywatel.
Czy KAS wysyła raport o rozbieżnościach podatkowych w załączniku?
Nie traktuj takiego załącznika jako potwierdzenia prawdziwej sprawy. CERT Polska zaleca, aby informacje dotyczące podatków i rozliczeń weryfikować bezpośrednio w swoim urzędzie skarbowym przed otwarciem nieoczekiwanego pliku.
Źródła
- CERT Polska — Przestępcy znów podszywają się pod Krajową Administrację Skarbową! — Komunikat 183/2026 z 1 października 2026 opisujący e-maile o rzekomej niezgodności w rozliczeniach podatkowych, załącznik przedstawiany jako raport oraz instalację Remcos po jego otwarciu.
- CERT Polska — Infekcje szkodliwym oprogramowaniem typu infostealer — CERT Polska zaleca, aby w przypadku zainfekowania komputera w pierwszej kolejności odłączyć urządzenie od sieci przewodowej i bezprzewodowej.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.