Reklama HBO Max na Reddicie: czy to oszustwo?
Zweryfikowane konto HBO Max na Reddicie publikowało złośliwe reklamy ClickFix. Sprawdź, jak rozpoznać pułapkę i co zrobić po kliknięciu na komputerze.
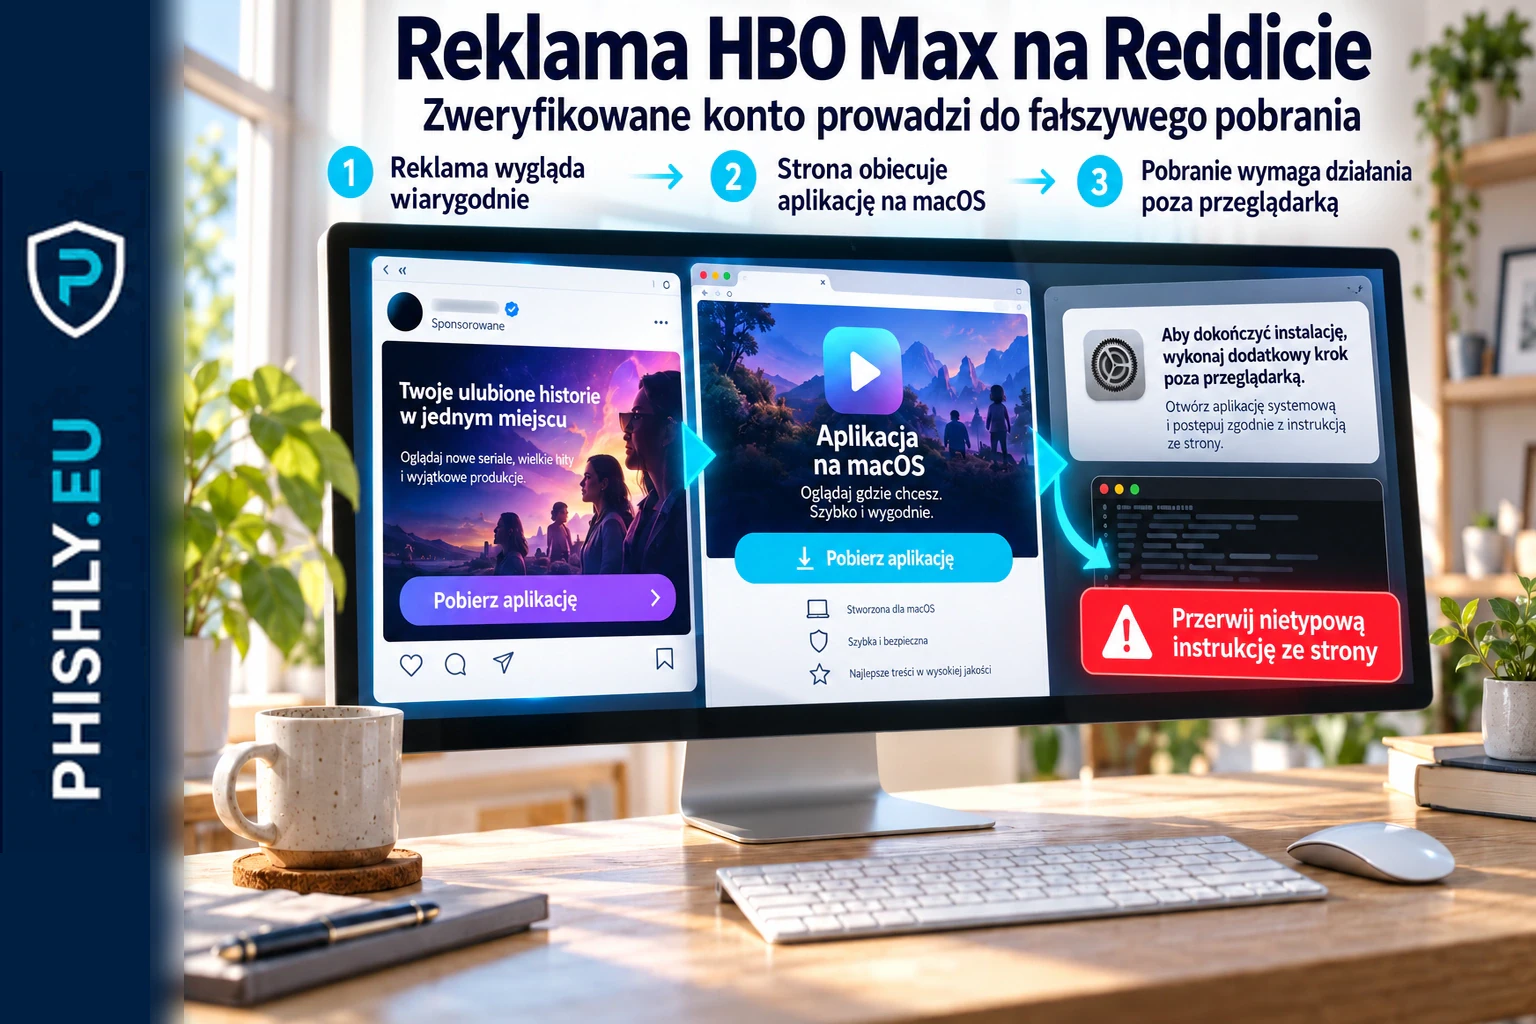
Zweryfikowane konto HBO Max na Reddicie zostało przejęte i w około 48 godzin opublikowało 108 złośliwych reklam. Jedna z nich obiecywała aplikację HBO Max dla macOS, ale po kliknięciu prowadziła do fałszywej strony, która zamiast instalatora kazała skopiować polecenie i uruchomić je w Terminalu. Jeśli tylko zobaczyłeś reklamę, nie otwieraj jej ani nie wykonuj instrukcji. Jeśli uruchomiłeś polecenie skopiowane z fałszywej strony otwartej z reklamy HBO Max, odłącz urządzenie od sieci i zgłoś zdarzenie zespołowi IT lub bezpieczeństwa; na prywatnym urządzeniu zgłoś je przez incydent.cert.pl.
Jak wyglądała fałszywa reklama HBO Max
Badacze Hudson Rock i ADAMnetworks powiązali kampanię z przejętym kontem u/hbomax. Wśród 108 reklam pojawiła się przynęta z rzekomą natywną aplikacją HBO Max dla macOS. Po przejściu na stronę podszywającą się pod HBO Max przycisk pobierania nie rozpoczynał zwykłego pobierania pliku.
Przykład na podstawie opisu źródła, nie cytat z reklamy: „Pobierz aplikację HBO Max na macOS”.
Po użyciu przycisku strona wyświetlała instrukcję prowadzącą do skopiowania przygotowanego polecenia, otwarcia Terminala i jego uruchomienia. Badacze opisali też warianty kierowane do Windows oraz inne przynęty w tej samej operacji.
Co zdradza tę kampanię
- reklama pochodzi z prawdziwego, zweryfikowanego konta HBO Max na Reddicie, ale odsyła do strony podszywającej się pod markę;
- oferta dotyczy natywnej aplikacji HBO Max dla macOS, której według badaczy w czasie kampanii nie było;
- po kliknięciu „pobierz” nie pojawia się zwykły instalator — strona każe skopiować polecenie;
- instrukcja wymaga otwarcia Terminala lub narzędzia systemowego i ręcznego uruchomienia treści przygotowanej przez stronę.
Podobny mechanizm ClickFix — strona skłania użytkownika do ręcznego uruchomienia polecenia poza przeglądarką — opisaliśmy przy fałszywej weryfikacji ClickFix na third-party.com.
Co zrobić po zobaczeniu lub kliknięciu reklamy
Tylko zobaczyłem reklamę: nie otwieraj jej i zgłoś ją z poziomu Reddita jako szkodliwą. Nie pobieraj aplikacji z adresu podanego w reklamie.
Kliknąłem, ale nie uruchomiłem polecenia: zamknij fałszywą stronę i nie wklejaj niczego do Terminala, PowerShell ani okna Uruchom. Jeśli to urządzenie służbowe, wyślij adres strony zespołowi IT lub bezpieczeństwa; podejrzaną stronę możesz też zgłosić do CERT Polska przez incydent.cert.pl.
Wkleiłem i uruchomiłem polecenie: odłącz urządzenie od sieci i zgłoś zespołowi IT lub bezpieczeństwa, że polecenie pochodziło ze strony otwartej z reklamy HBO Max na Reddicie. Na prywatnym urządzeniu prześlij zgłoszenie przez incydent.cert.pl i nie usuwaj historii przeglądarki ani pobranych elementów przed sprawdzeniem urządzenia.
Czego nie robić
Nie ufaj tej reklamie tylko dlatego, że widzisz zweryfikowane konto HBO Max. Nie uruchamiaj kolejnego polecenia z tej samej strony, nie instaluj „poprawionej” wersji aplikacji i nie próbuj samodzielnie sprawdzać złośliwego polecenia przez ponowne wykonanie.
Jak działa ClickFix
W tej kampanii ClickFix działał jako mechanizm socjotechniczny: strona skłaniała użytkownika do ręcznego uruchomienia polecenia zamiast kończyć atak na samym kliknięciu. Podstawy rozpoznawania phishingu opisujemy osobno, a mechanizm ręcznego wklejania poleceń szerzej w materiale ClickFix i fałszywe CAPTCHA.
Najczęstsze pytania
Czy reklama HBO Max na Reddicie była prawdziwa?
Reklama była publikowana z prawdziwego, zweryfikowanego konta HBO Max, które według badaczy zostało przejęte. Sama reklama prowadząca do fałszywego pobrania aplikacji była złośliwa.
Czy HBO Max ma natywną aplikację na macOS, którą można pobrać z reklamy na Reddicie?
Badacze wskazali, że przynęta promowała natywną aplikację HBO Max dla macOS, która w czasie tej kampanii nie istniała. Strona po kliknięciu przycisku pobierania zamiast zwykłego instalatora pokazywała instrukcję uruchomienia polecenia.
Czy samo kliknięcie reklamy oznacza infekcję?
Nie według opisanego łańcucha. Krytyczny krok następował wtedy, gdy użytkownik kopiował podstawione polecenie i uruchamiał je w Terminalu albo narzędziu systemowym.
Co zrobić, jeśli wkleiłem i uruchomiłem polecenie z tej reklamy?
Odłącz urządzenie od sieci, zgłoś zdarzenie zespołowi IT lub bezpieczeństwa, a prywatne urządzenie zgłoś przez incydent.cert.pl. Nie kasuj historii przeglądarki ani innych śladów przed analizą.
Źródła
- Hudson Rock — HBO Max ads on a compromised Reddit account exposed a massive PasteSwitch ClickFix operation — Pierwotna analiza wspólnego śledztwa Hudson Rock i ADAMnetworks: przejęte zweryfikowane konto HBO Max, 108 reklam w około 48 godzin oraz łańcuch ClickFix dla macOS i Windows.
- ADAMnetworks — HBO Max ads exposed the PasteSwitch ClickFix operation — Pierwotna analiza kampanii, fałszywej strony HBO Max, instrukcji prowadzącej do Terminala i szerszej operacji PasteSwitch.
- CERT Polska — Kontakt i zgłaszanie incydentów — Oficjalny polski kanał zgłoszenia incydentu przez incydent.cert.pl.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.