Exvicy: ClickFix na przejętych stronach WordPress
Exvicy to nowy ClickFix Malware-as-a-Service. Przejęte strony WordPress pokazują fałszywą weryfikację i nakłaniają do uruchomienia PowerShell.
TL;DR
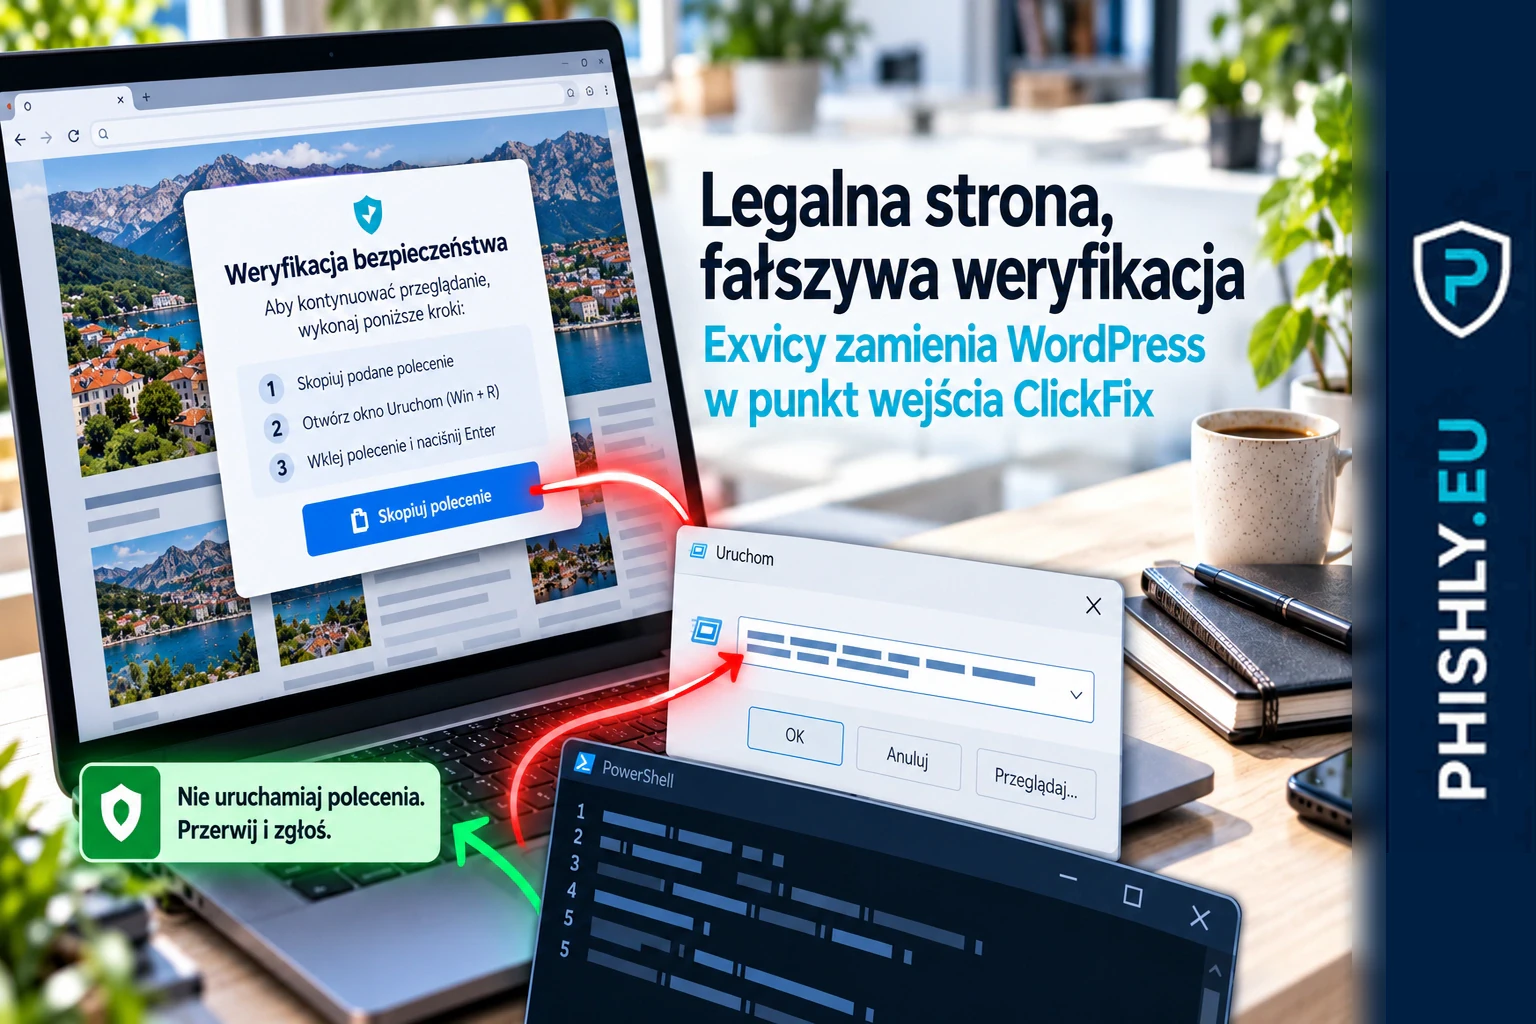
SEKOIA TDR, zespół badający zagrożenia, opisał we wrześniu 2026 Exvicy — framework ClickFix oferowany w modelu Malware-as-a-Service (MaaS), czyli jako płatna usługa dla innych przestępców. Badacze znaleźli jego infrastrukturę, strony udające weryfikację Cloudflare Turnstile oraz przejęte witryny WordPress używane do wyświetlania przynęty.
Schemat jest prosty z perspektywy użytkownika: strona pokazuje fałszywą kontrolę bezpieczeństwa, a następnie każe nacisnąć Windows + R, wkleić przygotowaną treść i ją uruchomić. W analizowanym wariancie prowadziło to do wykonania polecenia PowerShell pobierającego kolejny skrypt.
To nowa kampania i usługa, ale sam mechanizm jest znany. Szersze wyjaśnienie tej techniki znajduje się w artykule ClickFix i fałszywe CAPTCHA: jak działa atak.
Exvicy zamienia przejętą stronę w punkt wejścia
Exvicy nie musi kierować użytkownika wyłącznie na domenę utworzoną przez napastnika. SEKOIA zidentyfikowała przejęte strony WordPress, do których wstrzyknięto JavaScript frameworka. Kod uruchamiany w przeglądarce tworzył pełnoekranowy element opisany jako kontrola bezpieczeństwa i pobierał właściwą stronę ClickFix z infrastruktury Exvicy.
To istotne dla użytkownika, bo adres odwiedzanej witryny może wyglądać prawidłowo. Legalna strona może zostać przejęta, a złośliwy element pojawić się dopiero wewnątrz niej. Ocena ryzyka nie może więc kończyć się na sprawdzeniu domeny.
Według SEKOIA Exvicy był reklamowany na forum Exploit.IN od 26 maja 2026. Badacze obserwowali również komunikację hostów w środowiskach klientów z serwerami C2 Exvicy, co wskazuje, że framework został rzeczywiście przyjęty przez innych napastników.
Jak działa fałszywa weryfikacja Exvicy
Strona ClickFix analizowana przez SEKOIA podszywała się pod Cloudflare Turnstile. Użytkownik miał uwierzyć, że wykonuje zwykłą kontrolę potwierdzającą, że jest człowiekiem.
Po interakcji instrukcja prowadziła jednak poza przeglądarkę. Użytkownik miał otworzyć okno Windows Uruchom skrótem Windows + R, wkleić zawartość schowka i nacisnąć Enter. W schowku znajdowało się polecenie PowerShell przygotowane przez stronę.
To właśnie ten moment jest granicą bezpieczeństwa. Prawidłowa weryfikacja na stronie nie powinna wymagać ręcznego uruchamiania poleceń systemowych. Użytkownik nie musi rozpoznawać nazwy Exvicy ani analizować PowerShell, aby przerwać taki proces.
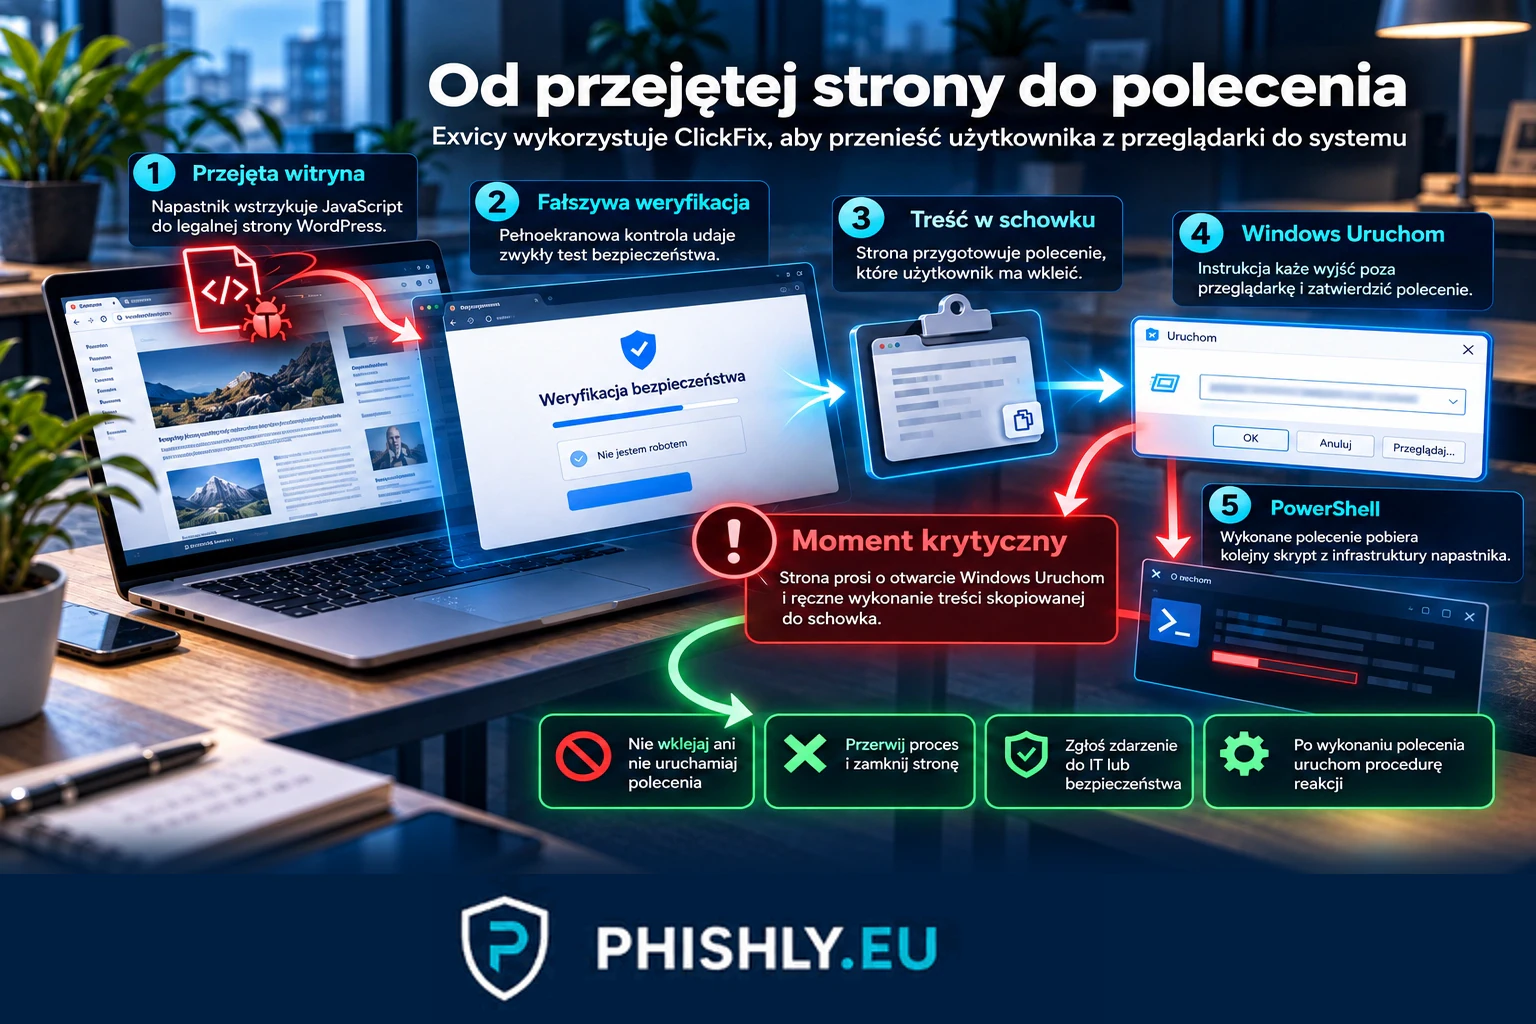
Exvicy wykorzystuje zaufanie do przejętej strony i znanego wyglądu weryfikacji. Krytyczny krok następuje wtedy, gdy użytkownik ma wkleić i uruchomić polecenie poza przeglądarką.
Co Exvicy przejął z ErrTraffic
SEKOIA porównała Exvicy z wcześniej analizowanym frameworkiem ErrTraffic. Według badaczy oba rozwiązania mają niemal identyczne fragmenty JavaScript odpowiedzialne za wstrzyknięcie kodu i obsługę przynęty ClickFix.
Zespół ocenił z wysoką pewnością, że Exvicy jest kopią ErrTraffic wykorzystującą ponownie jego kod po stronie klienta. Z średnią pewnością ocenił też, że operatorzy obu usług mogli korzystać z tego samego narzędzia do generowania wstrzykiwanych skryptów. Te poziomy pewności są istotne: podobieństwo kodu jest dobrze udokumentowane, ale nie wszystkie szczegóły pochodzenia frameworka można ustalić jednoznacznie.
Istnieją też różnice. ErrTraffic wykorzystywał mechanizm ukrywania adresu C2 z użyciem blockchain Polygon, natomiast analizowany Exvicy miał adresy serwerów C2 zapisane bezpośrednio w JavaScript. Operator Exvicy wskazywał również użycie Windows + R jako różnicę widoczną dla użytkownika.
Dlaczego WordPress zwiększa wiarygodność przynęty
Przejęta witryna zmienia kontekst ataku. Użytkownik może wejść na stronę firmy, bloga lub innego serwisu, który wcześniej działał prawidłowo. Dopiero po załadowaniu strony widzi fałszywą kontrolę bezpieczeństwa.
To osłabia prostą zasadę „sprawdź domenę”. Adres może być prawdziwy, a zawartość strony — częściowo kontrolowana przez napastnika. Dlatego w szkoleniach warto ćwiczyć również ocenę czynności, o które prosi strona po wejściu.
Sygnał jest konkretny: ekran internetowy zaczyna wydawać instrukcje dotyczące narzędzi systemowych. Prośba o Windows Uruchom, PowerShell, Terminal, wiersz polecenia albo wykonanie treści ze schowka powinna zatrzymać proces.
Co powinien zrobić użytkownik
Jeżeli strona każe otworzyć narzędzie systemowe i wkleić przygotowane polecenie, użytkownik powinien przerwać proces i zgłosić zdarzenie. Nie ma potrzeby samodzielnego sprawdzania, co zrobi komenda.
Jeśli polecenie zostało już wykonane, zdarzenie należy potraktować jako potencjalny incydent. Zespół IT lub bezpieczeństwa powinien otrzymać informację o czasie zdarzenia, odwiedzonej stronie i wykonanych krokach. Dalsze działania zależą od procedur organizacji i telemetrii urządzenia.
W testach phishingowych dla firm warto mierzyć nie tylko kliknięcie w link, ale też moment, w którym pracownik odmawia wykonania nietypowej instrukcji i zgłasza ją właściwym kanałem.
Co powinna sprawdzić organizacja
Zespół techniczny powinien brać pod uwagę, że źródłem ClickFix może być przejęta legalna witryna, a nie wyłącznie domena phishingowa. Przydatne są mechanizmy wykrywające nietypowe uruchamianie PowerShell i innych interpreterów poleceń, kontrola wykonywania skryptów oraz telemetria pokazująca podejrzane procesy i połączenia wychodzące.
Równie ważna jest procedura dla użytkownika. Pracownik powinien wiedzieć, gdzie zgłosić stronę, która żąda wykonania polecenia, oraz co zrobić, jeśli zdążył je uruchomić. W programie security awareness taki scenariusz można wykorzystać do ćwiczenia decyzji po wejściu na stronę, a nie tylko rozpoznawania podejrzanej wiadomości.
Co wynika z pojawienia się Exvicy
Exvicy pokazuje, że ClickFix jest rozwijany nie tylko jako pojedyncza technika kampanii, ale również jako gotowa usługa dystrybucji malware. Operator udostępnia framework, a inni napastnicy mogą wykorzystywać go do własnych działań.
Dla pracownika nazwa usługi nie ma jednak większego znaczenia. Bezpieczna reguła pozostaje stabilna: internetowa weryfikacja nie powinna wymagać ręcznego uruchamiania poleceń systemowych. Gdy strona przekracza tę granicę, proces należy przerwać i zgłosić.
Najczęstsze pytania
Czym jest Exvicy?
Exvicy to framework dystrybucji malware wykorzystujący ClickFix, oferowany przestępcom w modelu Malware-as-a-Service. SEKOIA obserwowała jego infrastrukturę i użycie na przejętych stronach WordPress.
Czy samo wejście na przejętą stronę WordPress oznacza infekcję?
Nie. Opisany scenariusz wymaga interakcji użytkownika i ręcznego wykonania polecenia podsuniętego przez fałszywą weryfikację.
Jak rozpoznać fałszywą weryfikację ClickFix?
Kluczowym sygnałem jest polecenie wyjścia poza przeglądarkę, otwarcia Windows Uruchom, PowerShell lub Terminala oraz wklejenia przygotowanej treści.
Co zrobić po wykonaniu polecenia z fałszywej CAPTCHA?
Należy niezwłocznie zgłosić zdarzenie do IT lub zespołu bezpieczeństwa i postępować zgodnie z firmową procedurą reagowania na incydenty.
Źródła
- Exvicy: A Copycat of the ErrTraffic Malware Distribution Framework — Pierwotna analiza SEKOIA TDR opisująca usługę Exvicy, przejęte strony WordPress, fałszywy Turnstile, komunikację C2 i podobieństwa do ErrTraffic.
- Exvicy ClickFix Malware-as-a-Service Copies ErrTraffic to Hijack WordPress Sites — Materiał, z którego temat trafił do Parking, podsumowujący ustalenia SEKOIA.
- New Exvicy ClickFix Framework Built on Rival ErrTraffic's Code — Niezależne podsumowanie analizy Exvicy i obserwowanej infrastruktury.
Czy rozpoznasz phishing?
Sprawdź się na prawdziwych przykładach wiadomości w krótkim quizie.